เตือน! ช่องโหว่ใน OpenSSL เสี่ยงถูกทำให้ระบบหยุดให้บริการและข้อมูลรั่วไหล - Thailand Computer Emergency Response Team (ThaiCERT)警告!OpenSSL漏洞可能导致系统宕机和数据泄露 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
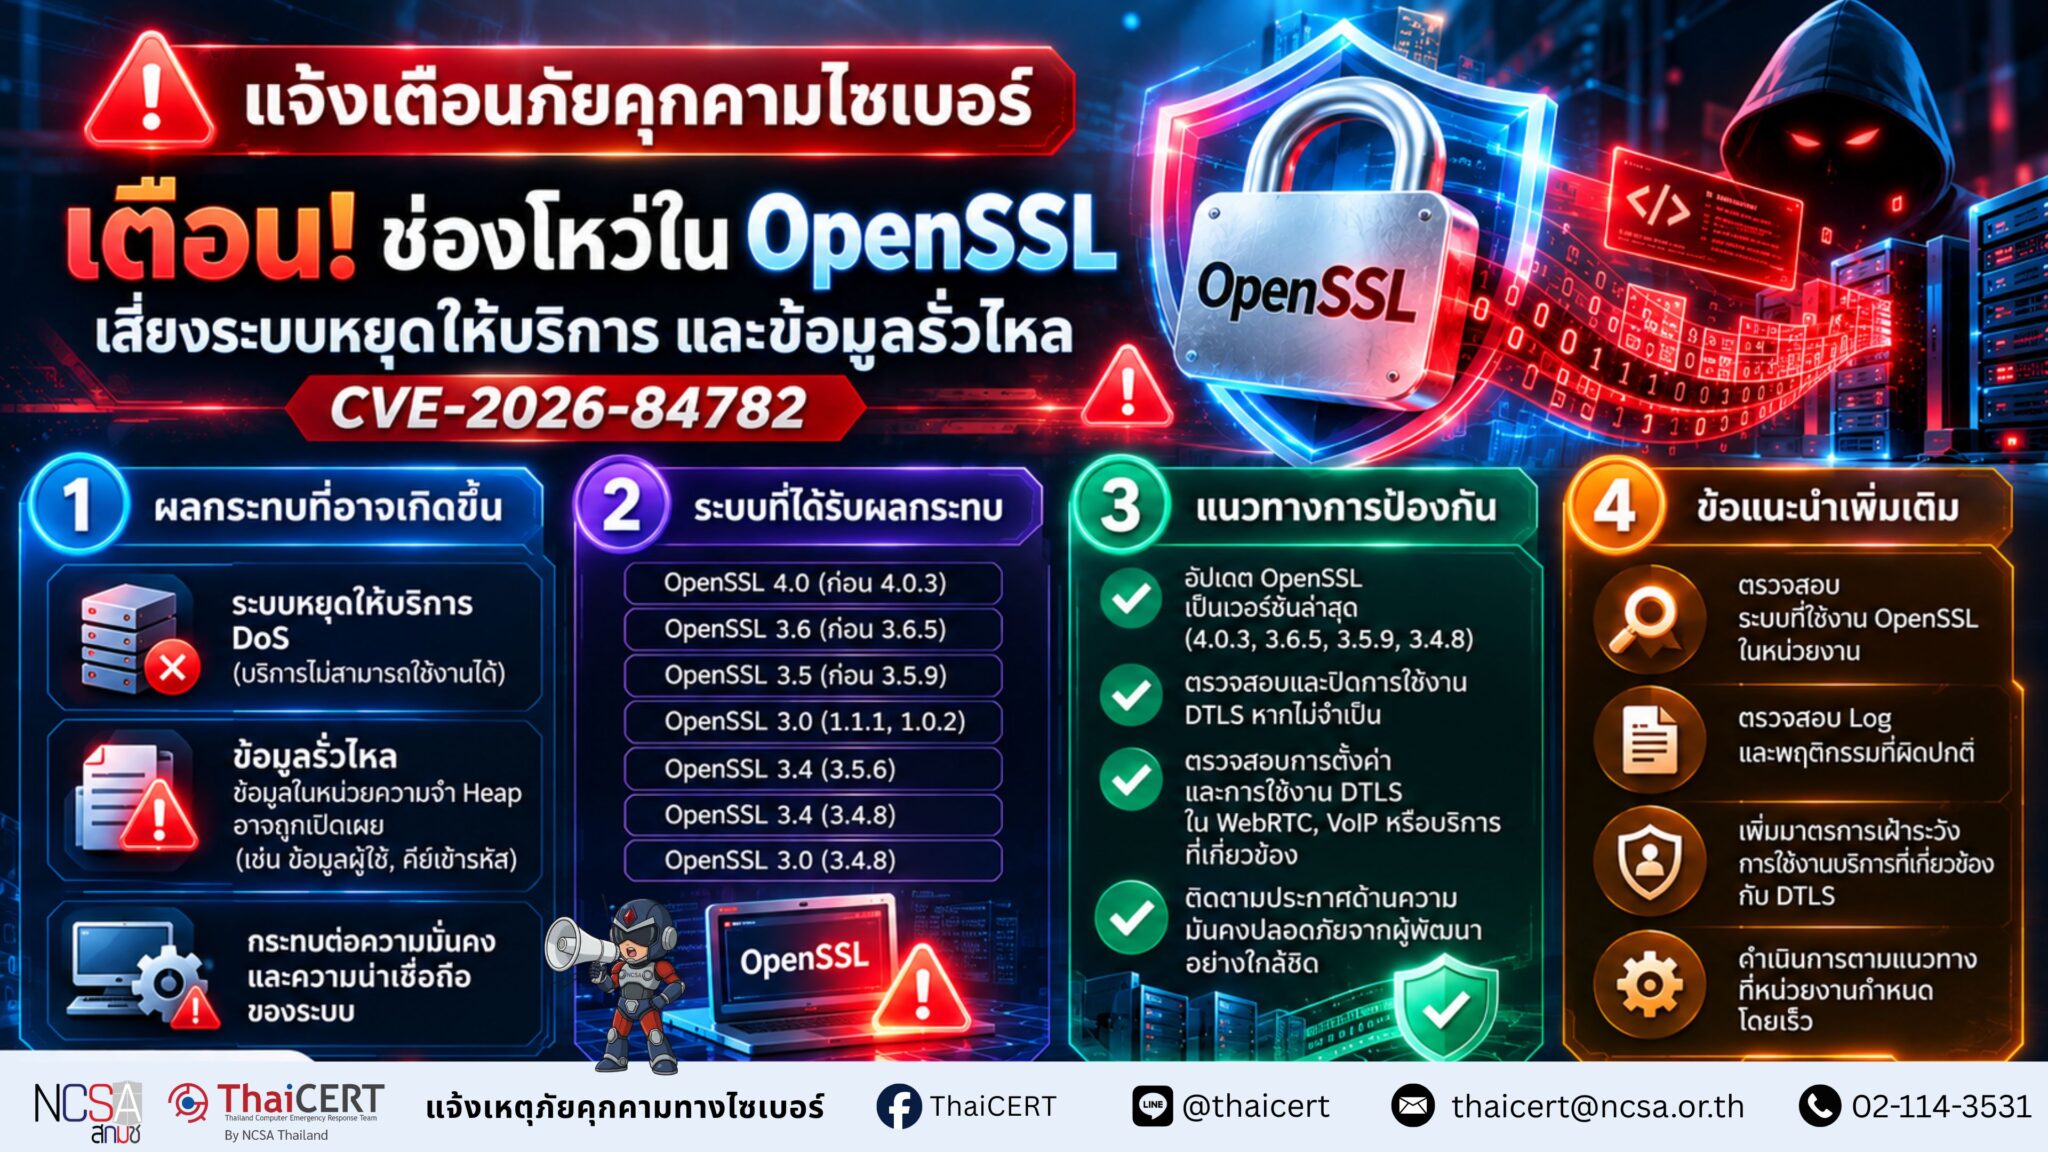
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนภัยคุกคามไซเบอร์เกี่ยวกับช่องโหว่ CVE-2026-84782 ในไลบรารี OpenSSL ซึ่งส่งผลต่อระบบที่ใช้งานโปรโตคอล DTLS (Datagram Transport Layer Security) ช่องโหว่นี้ทำให้ผู้โจมตีสามารถทำให้โปรแกรมหยุดทำงาน (Denial of Service) หรือทำให้ข้อมูลในหน่วยความจำ Heap รั่วไหลไปยังอีกฝั่งของ connection โดยไม่มีการเข้ารหัส ซึ่งอาจนำไปสู่การเปิดเผยข้อมูลสำคัญได้
1. รายละเอียด [1] ช่องโหว่ CVE-2026-84782 (CVSS v3.1 Score 8.2) จัดอยู่ในประเภท Out-of-bounds Read (CWE-125) เป็นช่องโหว่ที่เกิดจากข้อบกพร่องในกลไกการส่ง Handshake ของโปรโตคอล DTLS (Datagram Transport Layer Security) ซึ่งใช้สำหรับรักษาความปลอดภัยในการรับส่งข้อมูล โดยหากกระบวนการ Handshake ขนาดใหญ่ถูกพักการส่งไว้ชั่วคราว เนื่องจาก Buffer เต็ม หรือ Connection ไม่สามารถรับข้อมูลเพิ่มเติมได้ในขณะนั้น กลไก Retransmission Timer ซึ่งทำหน้าที่ส่งข้อความ Handshake ซ้ำ อาจทำงานและพยายามส่งข้อความ Handshake ก่อนหน้าอีกครั้ง โดยอ้างอิงตำแหน่งข้อมูลภายใน Buffer ที่ไม่ถูกต้อง ส่งผลให้เกิดการอ่านข้อมูลเกินขอบเขตของ Buffer หากการอ่านข้อมูลดังกล่าวเข้าถึงพื้นที่หน่วยความจำที่ไม่ได้ถูก Map ไว้ อาจส่งผลให้ระบบหยุดทำงาน และทำให้ระบบไม่พร้อมใช้งาน (Denial of Service: DoS) นอกจากนี้ ข้อมูลจากหน่วยความจำอาจถูกส่งออกไปในรูปแบบข้อความ Handshake ที่ไม่ได้เข้ารหัส ซึ่งอาจส่งผลให้เกิดการเปิดเผยข้อมูลโดยไม่ได้ตั้งใจ (Information Disclosure)
2. ระบบที่อาจได้รับผลกระทบ [2] 2.1 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 4.0 ก่อน 4.0.3 2.2 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.6 ก่อน 3.6.5 2.3 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.5 ก่อน 3.5.9 2.4 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.4 ก่อน 3.4.8 2.5 ระบบที่ใช้งาน OpenSSL เวอร์ชัน 3.0, 1.1.1 และ 1.0.2
3. ผลกระทบที่อาจเกิดขึ้น หากถูกโจมตีสำเร็จ ผู้โจมตีที่ไม่มีการยืนยันตัวตน อาจสามารถทำให้บริการที่ใช้งาน DTLS หยุดทำงานได้ ซึ่งส่งผลต่อความพร้อมใช้งานของระบบ (Availability) นอกจากนี้ ผู้โจมตีอาจสามารถอ่านข้อมูลจากหน่วยความจำของเซิร์ฟเวอร์ได้ ซึ่งอาจรวมถึงข้อมูลความลับหรือข้อมูลส่วนบุคคลที่เก็บอยู่ในหน่วยความจำนั้น
4. แนวทางการตรวจสอบและป้องกัน 4.1 อัปเดต OpenSSL เป็นเวอร์ชันที่แก้ไขช่องโหว่ทันที: 4.0.3, 3.6.5, 3.5.9 หรือ 3.4.8 4.2 สำหรับผู้ใช้ Ubuntu ให้ติดตั้งแพตช์ล่าสุด: Ubuntu 26.04 LTS (libssl3t64 3.5.5-1ubuntu3.6), Ubuntu 24.04 LTS (libssl3t64 3.0.13-0ubuntu3.16), Ubuntu 22.04 LTS (libssl3 3.0.2-0ubuntu1.30) และทำการ reboot ระบบหลังติดตั้ง 4.3 สำหรับผู้ใช้ Debian 13 ให้ติดตั้งแพตช์ openssl เวอร์ชัน 3.5.7-1~deb13u3 (DSA-6531-1) 4.4 สำหรับผู้ใช้ OpenSSL 3.0 ที่ไม่สามารถอัปเดตเป็นเวอร์ชันใหม่ได้ ให้พิจารณาซื้อสัญญา Premium Support จาก OpenSSL เพื่อรับแพตช์ 3.0.23 หรือพิจารณาอัปเกรดเป็น OpenSSL 3.5 (LTS) หรือ 4.0 4.5 ตรวจสอบว่าซอฟต์แวร์ภายในองค์กรมีการใช้งาน OpenSSL สำหรับโปรโตคอล DTLS หรือไม่ โดยเฉพาะระบบ WebRTC และระบบโทรศัพท์ผ่านอินเทอร์เน็ต (VoIP)
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 จำกัดการเข้าถึงบริการที่ใช้งาน DTLS จากเครือข่ายภายนอกที่ไม่ไว้วางใจ 5.2 พิจารณาปิดการใช้งานฟีเจอร์ DTLS หากไม่จำเป็น หรือเปลี่ยนไปใช้โปรโตคอลอื่นที่ปลอดภัยกว่าจนกว่าจะติดตั้งแพตช์ได้ 5.3 ตรวจสอบบันทึก log ของระบบเพื่อค้นหาความผิดปกติในการเชื่อมต่อ DTLS หรือการ crash ของกระบวนการที่เกี่ยวข้องกับ OpenSSL ในช่วงที่ผ่านมา
ThaiCERT เห็นว่าช่องโหว่นี้มีความเสี่ยงสูงต่อระบบที่ใช้งาน DTLS ผ่าน OpenSSL โดยเฉพาะระบบที่ใช้ WebRTC หรือการสื่อสารผ่าน UDP ดังนั้น หน่วยงานควรเร่งดำเนินการอัปเดต OpenSSL เป็นเวอร์ชันที่แก้ไขช่องโหว่โดยเร็วและตรวจสอบระบบที่อาจได้รับผลกระทบอย่างละเอียด
แหล่งอ้างอิง [1] https://dg.th/lkch1iugn8 [2] https://dg.th/x7duvq6i12
泰国国家计算机安全事件响应中心 (ThaiCERT) 发出警报,提醒您注意 OpenSSL 库中存在的 CVE-2026-84782 漏洞。该漏洞会影响使用数据报传输层安全 (DTLS) 协议的系统。攻击者可能利用此漏洞发起拒绝服务 (DOS) 攻击,或将内存堆中的未加密数据泄露到连接的另一端,从而导致敏感信息泄露。
1. 详情 [1] 漏洞 CVE-2026-84782(CVSS v3.1 评分 8.2)被归类为越界读取漏洞 (CWE-125)。该漏洞源于用于保护数据传输的 DTLS(数据报传输层安全)协议的握手传输机制中的缺陷。如果由于缓冲区已满或连接暂时无法接收更多数据而导致大型握手进程暂时中止,则负责重传握手消息的重传定时器机制可能会被激活,并尝试使用错误的缓冲区地址重传之前的握手消息。这将导致缓冲区过度读取。如果此类读取访问了未映射的内存区域,则可能导致系统崩溃并变得不可用(拒绝服务:DoS)。此外,内存中的数据可能以未加密的握手消息的形式发送,这可能导致意外的信息泄露。
2. 可能受影响的系统 [2] 2.1 运行 OpenSSL 4.0 版本(4.0.3 之前)的系统 2.2 运行 OpenSSL 3.6 版本(3.6.5 之前)的系统 2.3 运行 OpenSSL 3.5 版本(3.5.9 之前)的系统 2.4 运行 OpenSSL 3.4 版本(3.4.8 之前)的系统 2.5 运行 OpenSSL 3.0、1.1.1 和 1.0.2 版本的系统
3. 攻击成功后的潜在影响:未经身份验证的攻击者可能会中断使用 DTLS 的服务,从而影响系统可用性。此外,攻击者还可以从服务器内存中读取数据,其中可能包括存储在那里的机密或个人信息。
4. 验证和预防指南 4.1 将 OpenSSL 更新到可立即修复此漏洞的版本:4.0.3、3.6.5、3.5.9 或 3.4.8。 4.2 对于 Ubuntu 用户,请安装最新补丁:Ubuntu 26.04 LTS (libssl3t64 3.5.5-1ubuntu3.6)、Ubuntu 24.04 LTS (libssl3t64 3.0.13-0ubuntu3.16)、Ubuntu 22.04 LTS (libssl3 3.0.2-0ubuntu1.30),并在安装后重启系统。 4.3 对于 Debian 13 用户,请安装 openssl 补丁版本 3.5.7-1~deb13u3 (DSA-6531-1)。 4.4 对于无法更新到最新版本的 OpenSSL 3.0 用户……请考虑从 OpenSSL 购买高级支持合同以获得补丁 3.0.23,或者考虑升级到 OpenSSL 3.5 (LTS) 或 4.0/4.5。请确认您的本地软件使用 OpenSSL 来处理 DTLS 协议,特别是 WebRTC 和网络电话 (VoIP)。
5. 临时风险缓解措施:5.1 限制从不受信任的外部网络访问启用 DTLS 的服务。5.2 如果不需要,考虑禁用 DTLS 功能,或切换到更安全的协议,直到安装补丁程序。5.3 检查系统日志,查看近期是否存在 DTLS 连接异常或与 OpenSSL 相关的进程崩溃。
ThaiCERT 认为此漏洞对使用基于 OpenSSL 的 DTLS 的系统构成重大风险,尤其是那些使用 WebRTC 或 UDP 通信的系统。因此,各组织应立即将 OpenSSL 更新至可修复此漏洞的版本,并彻底检查可能受影响的系统。
参考文献 [1] https://dg.th/lkch1iugn8 [2] https://dg.th/x7duvq6i12