แจ้งเตือน! มัลแวร์ SC ฝังตัวใน WordPress ลบไม่สำเร็จอาจสร้าง Backdoor กลับมา - Thailand Computer Emergency Response Team (ThaiCERT)警告!WordPress 中已嵌入 SC 恶意软件。如不移除,可能会造成后门。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
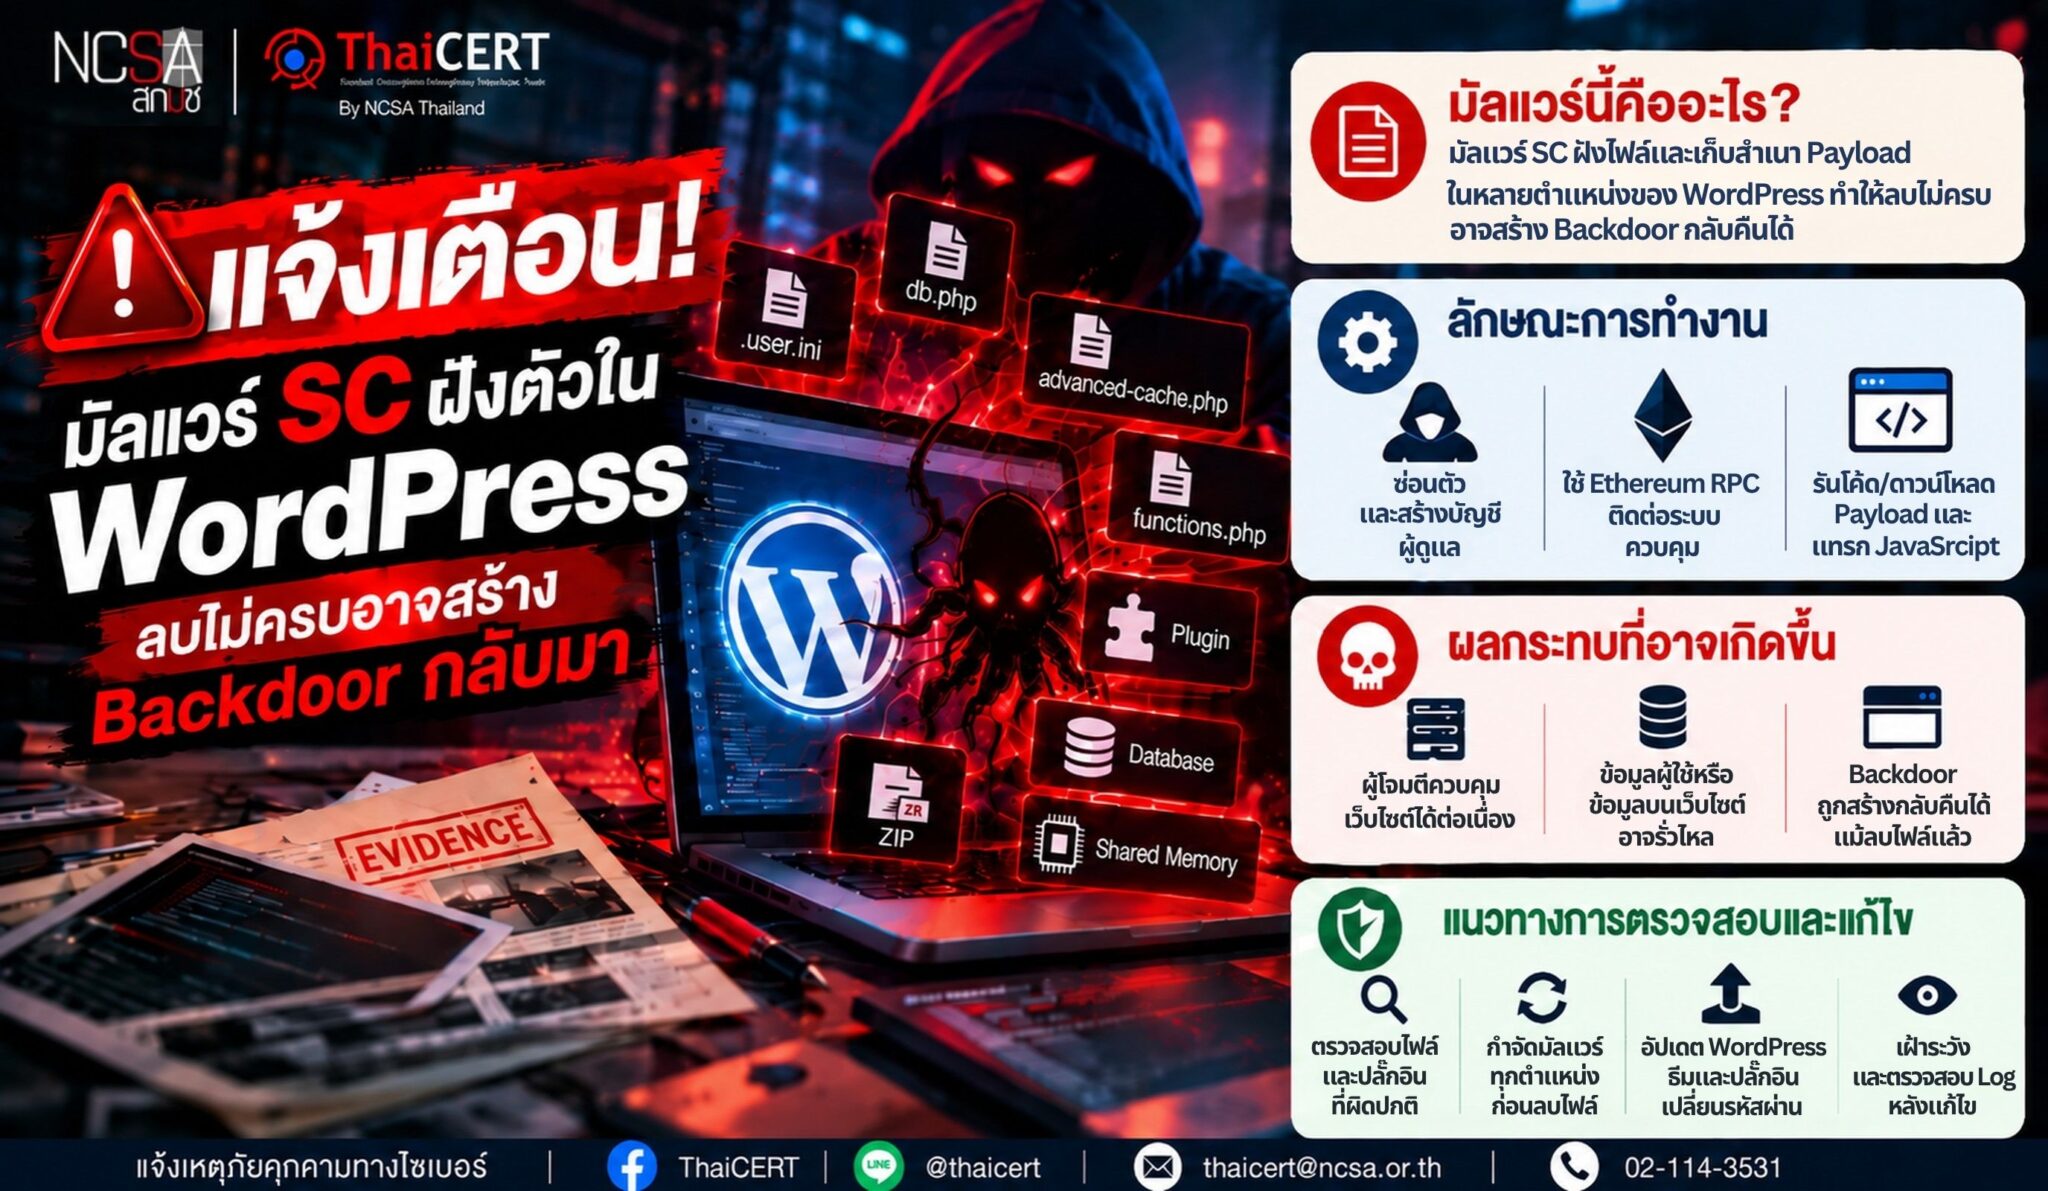
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการตรวจพบมัลแวร์ SC บนเว็บไซต์ WordPress ซึ่งใช้กลไกคงอยู่ในระบบ (Persistence) หลายรูปแบบ โดยพบองค์ประกอบของมัลแวร์อย่างน้อย 8 รายการ และเก็บสำเนา Payload ไว้ในไฟล์ ฐานข้อมูล และหน่วยความจำร่วม (Shared Memory) ทำให้การลบเฉพาะไฟล์ที่ตรวจพบอาจไม่สามารถกำจัดมัลแวร์ได้อย่างสมบูรณ์[1]
1. รายละเอียดภัยคุกคาม[2] มัลแวร์ SC ฝังองค์ประกอบไว้ในหลายตำแหน่งของ WordPress เช่น .user.ini, db.php, advanced-cache.php และไฟล์ functions.php ของธีม รวมถึงติดตั้ง Backdoor ทั้งปลั๊กอินทั่วไปและ Must-Use Plugin ซึ่งจะถูกเรียกทำงานโดยอัตโนมัติ โดยมัลแวร์ยังเก็บสำเนา Payload ไว้ในฐานข้อมูล ไฟล์ ZIP สำหรับกู้คืน และ Shared Memory บนระบบที่รองรับ System V พร้อมสร้างงานตามกำหนดเวลา (Cron Jobs) เพื่อเรียกกระบวนการติดตั้งกลับมาใหม่ หากองค์ประกอบใดองค์ประกอบหนึ่งยังหลงเหลืออยู่ อาจนำ Payload กลับมาเขียนลงในระบบได้อีกครั้ง
2. ลักษณะการทำงานของมัลแวร์ 2.1 การซ่อนตัวและรักษาการเข้าถึง Backdoor สามารถซ่อนจากรายการปลั๊กอินและการตรวจสอบอัปเดตของ WordPress รวมถึงสร้างบัญชีผู้ดูแลระบบที่ไม่ปรากฏในหน้าจัดการผู้ใช้งาน เพื่อให้ผู้โจมตียังคงเข้าถึงเว็บไซต์ได้ 2.2 การเชื่อมต่อกับระบบควบคุม มัลแวร์ใช้ Public Ethereum RPC Gateway เพื่ออ่านข้อมูลจาก Smart Contract และนำข้อมูลที่ได้ไปใช้ติดต่อระบบปลายทาง ทำให้ไม่ได้พึ่งพาที่อยู่ของเซิร์ฟเวอร์ควบคุมเพียงแห่งเดียว 2.3 การดำเนินการบนเว็บไซต์ Backdoor สามารถรวบรวมข้อมูลเกี่ยวกับเว็บไซต์และส่วนประกอบที่ติดตั้ง ส่งข้อมูลออกไปยังระบบภายนอก รันโค้ด PHP ดาวน์โหลด Payload เพิ่มเติม แทรก JavaScript ลงในหน้าเว็บไซต์ รวมถึงปิดใช้งานหรือลบปลั๊กอินรักษาความปลอดภัยตามคำสั่งของผู้โจมตี
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจรักษาการเข้าถึงและควบคุมเว็บไซต์ WordPress ได้อย่างต่อเนื่อง 3.2 เว็บไซต์อาจถูกใช้รันคำสั่ง ติดตั้ง Payload เพิ่มเติม หรือแทรก JavaScript เพื่อขโมยข้อมูลของผู้เข้าชม เช่น ข้อมูลที่กรอกบนหน้าชำระเงิน 3.3 ข้อมูลเกี่ยวกับเว็บไซต์ ส่วนประกอบที่ติดตั้ง และ Session Token ของผู้ดูแลระบบอาจถูกส่งออกไปยังระบบภายนอก 3.4 หากกำจัดองค์ประกอบของมัลแวร์ไม่ครบถ้วน Backdoor อาจถูกสร้างกลับคืนมาโดยไม่จำเป็นต้องเจาะเว็บไซต์ใหม่
4. แนวทางการตรวจสอบและแก้ไข 4.1 ตรวจสอบไฟล์และการตั้งค่าที่ผิดปกติ เช่น .user.ini, db.php, advanced-cache.php, functions.php, auto_prepend_file และปลั๊กอินที่ไม่รู้จัก 4.2 ตรวจสอบฐานข้อมูล Shared Memory, Cron Jobs, Database Trigger และบัญชีผู้ดูแลระบบที่ไม่ทราบที่มา 4.3 หยุดการทำงานของมัลแวร์และกำจัด Payload จากทุกตำแหน่งก่อนลบไฟล์ เพื่อป้องกัน Backdoor ถูกสร้างกลับคืนมา 4.4 อัปเดต WordPress ธีม และปลั๊กอิน พร้อมเปลี่ยนข้อมูลรับรอง ยกเลิก Session เดิม และตรวจสอบ Log เพื่อค้นหาช่องทางที่ผู้โจมตีใช้เข้าถึงระบบ 4.5 สแกนและเฝ้าระวังระบบหลังแก้ไข หากพบไฟล์ถูกสร้างกลับขึ้นมา อาจบ่งชี้ว่ายังมีกลไกคงอยู่หลงเหลือในระบบ
แหล่งอ้างอิง [1] https://dg.th/2s54ri1anv [2] https://dg.th/b4criv3onk
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称 WordPress 网站上检测到了 SC 恶意软件,该恶意软件使用了多种持久化机制。至少发现了八个恶意软件组件,有效载荷的副本存储在文件、数据库和共享内存中,这意味着仅删除检测到的文件可能无法彻底清除恶意软件。[1]
1. 威胁详情[2] SC恶意软件将其组件嵌入到WordPress的多个位置,例如.user.ini、db.php、advanced-cache.php以及主题的functions.php文件,并为常用插件和必备插件安装后门,这些后门会自动执行。该恶意软件还会将有效载荷的副本存储在数据库、恢复ZIP文件以及启用System V的系统共享内存中,并创建定时任务(Cron Jobs)来重新安装该进程。如果任何组件仍然存在,则有效载荷可以被重写到系统中。
2. 恶意软件运行特征 2.1 隐蔽性和访问权限维持:该后门程序可以躲避 WordPress 插件列表和更新检查,并创建用户管理页面中不显示的管理员帐户,从而使攻击者能够维持对网站的访问权限。2.2 与控制系统的连接:该恶意软件使用公共以太坊 RPC 网关从智能合约中读取数据,并利用这些信息与目标系统通信,因此不依赖于单一的控制服务器地址。2.3 网站操作:该后门程序可以收集有关网站及其已安装组件的信息,向外部系统发送数据,运行 PHP 代码,下载其他有效载荷,在网页中插入 JavaScript,并根据攻击者的指示禁用或删除安全插件。
3. 潜在影响 3.1 攻击者可能持续访问并控制 WordPress 网站。3.2 该网站可能被用于执行命令、安装其他恶意程序或注入 JavaScript 代码以窃取访客数据,例如在结账页面上输入的信息。3.3 网站信息、已安装组件和管理员会话令牌可能被导出到外部系统。3.4 如果恶意软件组件未被完全移除,攻击者无需重新访问网站即可重新创建后门。
4. 故障排除和修复指南:4.1 检查异常文件和设置,例如 .user.ini、db.php、advanced-cache.php、functions.php、auto_prepend_file 和未知插件。4.2 检查数据库、共享内存、定时任务、数据库触发器和未知管理员帐户。4.3 在删除文件之前,停止恶意软件并从所有位置移除有效载荷,以防止后门被重新创建。4.4 更新 WordPress、主题和插件,更改凭据,终止现有会话,并检查日志以查找攻击者的访问点。4.5 修复后扫描并监控系统。如果文件被重新创建,则可能表明系统中仍然存在残留机制。
参考文献 [1] https://dg.th/2s54ri1anv [2] https://dg.th/b4criv3onk