เตือนภัย! Custom GPTs ปลอมบน ChatGPT หลอกติดตั้งมัลแวร์ยึดเครื่อง ผ่านเทคนิค CAPTCHA ปลอม - Thailand Computer Emergency Response Team (ThaiCERT)警告!ChatGPT 上的虚假自定义 GPT 正在诱骗用户安装恶意软件,这些恶意软件利用虚假验证码技术劫持用户系统。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
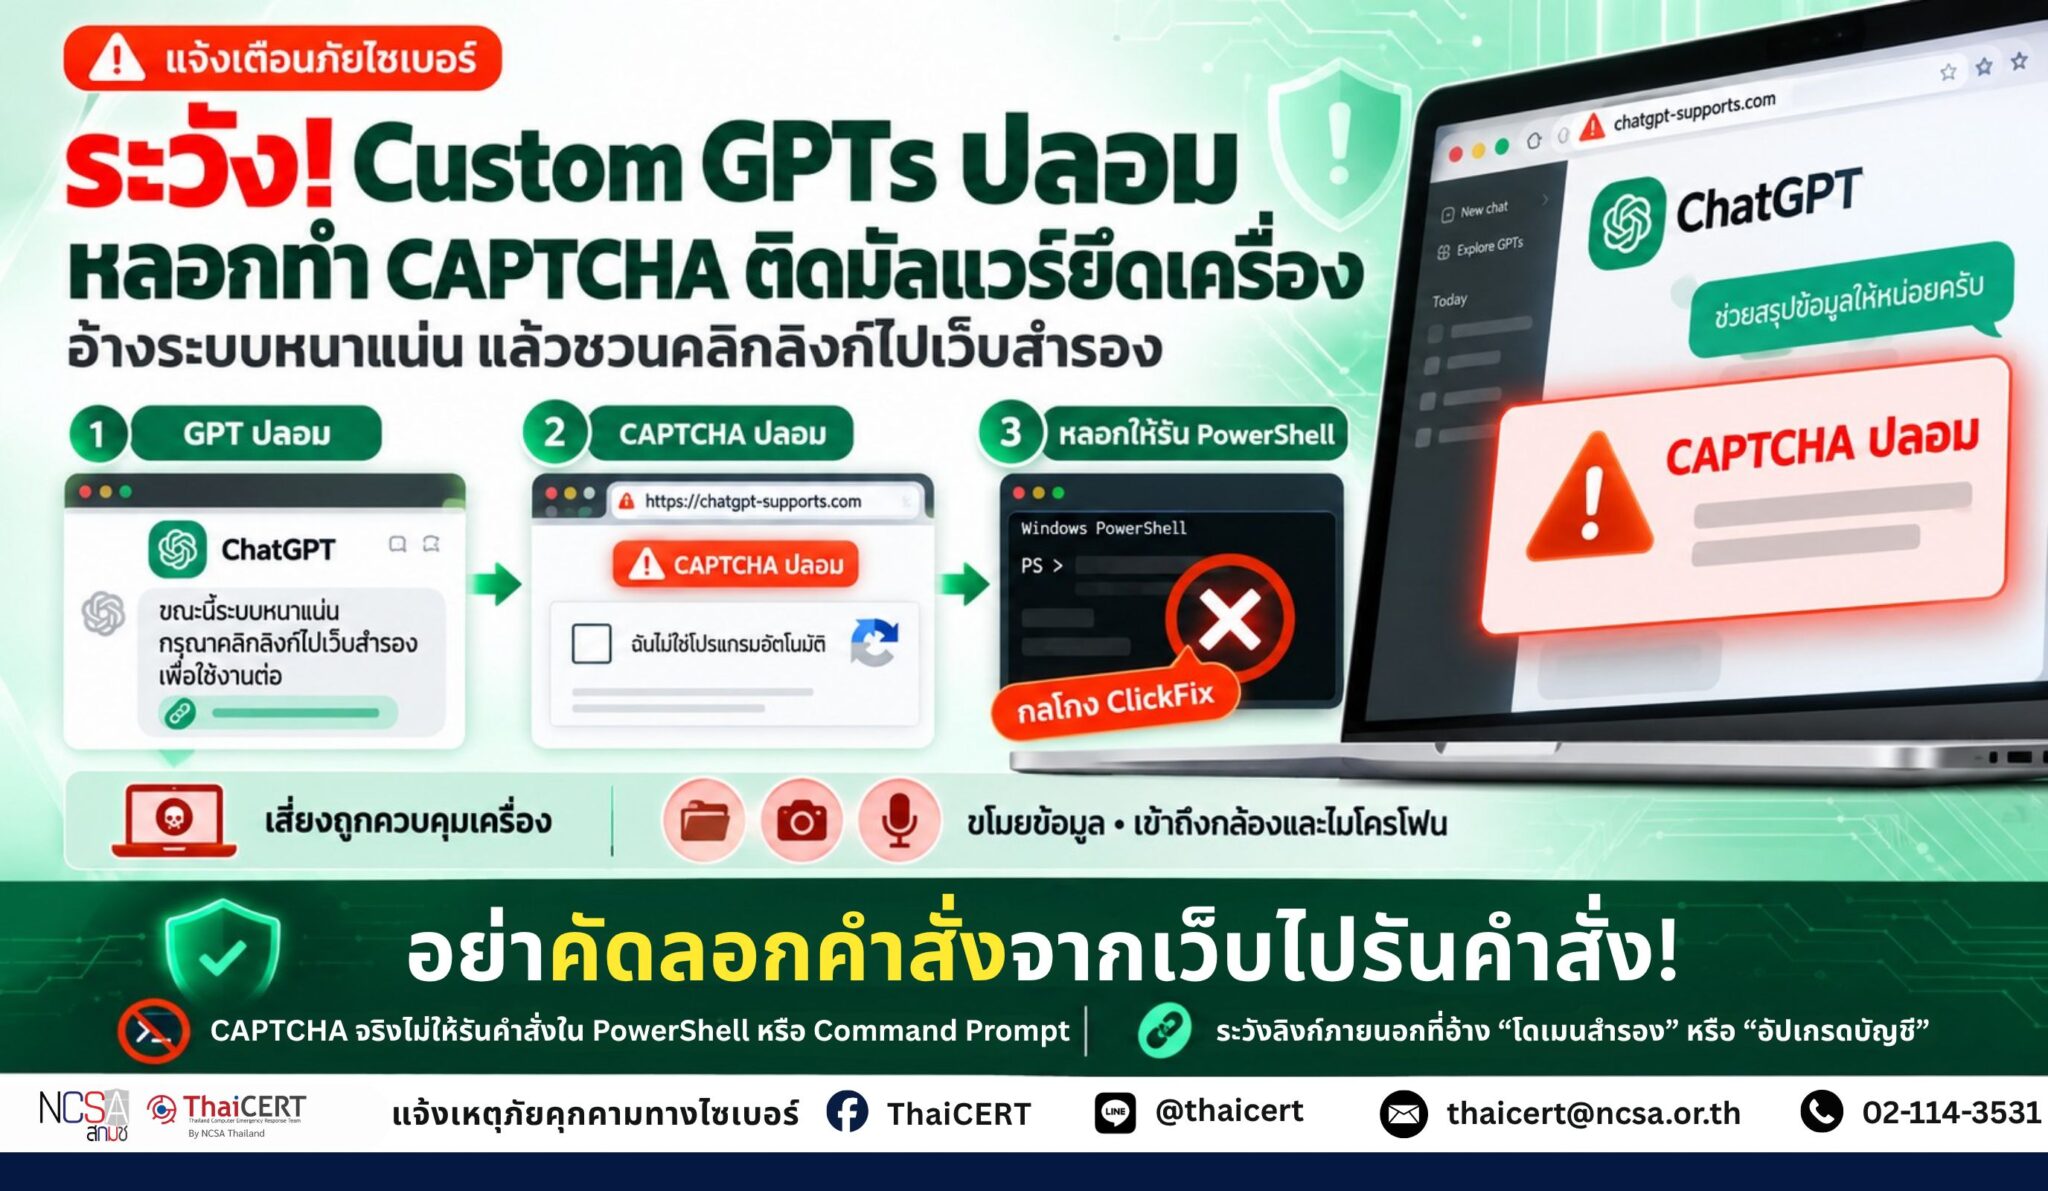
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบบริษัท Huntress มีการรายงานว่า พบแฮกเกอร์สร้างบอท Custom GPTs ปลอมบน ChatGPT เพื่อหลอกล่อให้ผู้ใช้งานคลิกลิงก์ Google Sites ซึ่งนำไปสู่หน้าเว็บหลอกลวงแบบ ClickFix เพื่อฝังมัลแวร์ควบคุมเครื่องระยะไกล (RAT)[1]
1. รายละเอียดภัยคุกคาม แฮกเกอร์สร้าง Custom GPTs ปลอมบนแพลตฟอร์ม ChatGPT โดยตั้งชื่อให้ดูน่าเชื่อถือ (เช่น “Plus 5.6”) และซื้อโฆษณาบน Google เพื่อเรียกลูกค้า เมื่อผู้ใช้หลงเชื่อเข้ามาใช้งาน บอทจะแสดงข้อความปลอมอ้างว่า “ระบบหนาแน่น” พร้อมแนบลิงก์ Google Sites ให้ผู้ใช้กดไปยังโดเมนสำรอง ซึ่งเป็นจุดเริ่มต้นของกระบวนการปล่อยมัลแวร์ Remote Access Trojan (RAT)
2. ลักษณะการโจมตี [2] 2.1 หลอกลวงให้เหยื่อคลิกผ่านโฆษณา Google มายัง Custom GPT ปลอม และกดลิงก์ต่อไปยังหน้า Google Sites 2.2 ในหน้า Google Sites จะทำการปลอมแปลงเป็นหน้าตรวจสอบ Cloudflare CAPTCHA เพื่อใช้อุบาย ClickFix หลอกลวงให้ผู้ใช้คัดลอกคำสั่ง PowerShell และนำไปรันในเครื่องตนเอง 2.3 คำสั่ง PowerShell จะดาวน์โหลดไฟล์ติดตั้ง ISOSimple.msi ซึ่งใช้เทคนิค DLL Sideloading โดยอาศัยไฟล์โปรแกรมที่ลงลายเซ็นถูกต้องของ Canon (COTFileReadApp.exe) เพื่อรันไฟล์ DLL อันตราย (ceiinfolog.dll) 2.4 ไฟล์ DLL จะรันสคริปต์สกัดโค้ดแฝงที่ซ่อนอยู่ในไฟล์เสียง .WAV (Common.Integrator.Preview.wav) แล้วถอดรหัสออกมาเป็น Shellcode 2.5 มัลแวร์จะหลบเลี่ยงการตรวจจับโดยสั่งบายพาส Anti-Malware Scan Interface (AMSI), ทำการ Unhooking ไฟล์ ntdll.dll เพื่อหลบเลี่ยงระบบรักษาความปลอดภัยแบบ User-mode รวมถึงตรวจสอบสภาพแวดล้อมเพื่อป้องกันการถูกวิเคราะห์บน Virtual Machine 2.6 มัลแวร์จะค้นหาเซิร์ฟเวอร์ C2 (เรียกในโค้ดว่า “Gate”) ผ่านโปรโตคอล DNS-over-HTTPS (DoH) ของ Cloudflare, Google หรือ Quad9 ทำให้การเชื่อมต่อดูเหมือนทราฟฟิก HTTPS ปกติ และไม่ปรากฏใน Local DNS Logs
3. ผลกระทบ 3.1 ขโมยข้อมูลและตรวจสอบระบบ บันทึกสถานะ Antivirus/Microsoft Defender, รวบรวมข้อมูลโปรไฟล์ของระบบ และดึงข้อมูลจากเว็บเบราว์เซอร์ได้ถึง 17 แบรนด์ 3.2 สั่งเปิด/ควบคุมเว็บแคม, บันทึกเสียงจากไมโครโฟน และดึงไฟล์เสียงของระบบ 3.3 เปิดเซสชัน Remote Desktop, ส่งสัญญาณภาพหน้าจอสด (Screen Broadcast) และค้นหาเนื้อหาในไฟล์ผ่านระบบจัดการไฟล์ในตัว 3.4 สั่งรันไฟล์เพิ่มเติม (.EXE, .DLL, .MSI) และสคริปต์อันตราย (.ps1, .bat, .vbs, .js) 3.5 สร้าง Persistence Mechanism เพื่อให้มัลแวร์รันตัวเองขึ้นมาใหม่ได้เสมอ
4. แนวทางการป้องกัน 4.1 เพิ่มความระมัดระวังในการใช้งาน AI ไม่คลิกลิงก์ภายนอกที่ส่งมาจาก Custom GPTs หรือ AI Chatbot โดยเฉพาะลิงก์ที่อ้างว่า “ให้ไปใช้งานโดเมนสำรอง” หรือ “อัปเกรดบัญชี” 4.2 อย่ารันคำสั่งจากการคัดลอก (ClickFix Awareness) ผู้ใช้งานควรตระหนักรู้ว่า หน้าเว็บตรวจสอบ CAPTCHA หรือ Cloudflare จะไม่มีทางขอให้ผู้ใช้กดคัดลอกคำสั่งลง Clipboard แล้วนำไปรันใน PowerShell หรือ Command Prompt โดยเด็ดขาด 4.3 ระวังโฆษณาบน Search Engine ควรตรวจสอบ URL อย่างถี่ถ้วนก่อนคลิกโฆษณา (Sponsored Results) บน Google
แหล่งอ้างอิง [1] https://dg.th/u6nszb2pjv [2] https://dg.th/e8qwjpmh4v
泰国国家计算机安全事件响应中心(ThaiCERT)一直在持续监控和追踪网络威胁。Huntress 报告称,黑客在 ChatGPT 上创建了虚假的自定义 GPT 机器人,诱骗用户点击 Google Sites 链接,这些链接会将用户引导至 ClickFix 钓鱼网页,从而嵌入远程控制恶意软件(RAT)[1]。
1. 威胁详情:黑客在 ChatGPT 平台上创建虚假的自定义 GPT,为其赋予看似可信的名称(例如“Plus 5.6”),并购买 Google 广告来吸引用户。当用户被诱骗访问该网站时,该机器人会显示虚假消息,声称“系统拥堵”,并提供一个 Google Sites 链接,将用户重定向到一个备用域名。这是部署远程访问木马 (RAT) 恶意软件的起点。
2. 攻击方法 [2] 2.1 诱骗受害者点击 Google 广告进入伪造的自定义 GPT 页面,然后点击链接进入 Google Sites 页面。2.2 在 Google Sites 页面上,该恶意软件会伪装成 Cloudflare CAPTCHA 验证页面,利用 ClickFix 漏洞诱骗用户复制 PowerShell 命令并在其计算机上运行。2.3 该 PowerShell 命令会下载 ISOSimple.msi 安装文件。此恶意软件使用 DLL 侧载技术,依赖于合法签名的佳能程序文件 (COTFileReadApp.exe) 来运行恶意 DLL 文件 (ceiinfolog.dll)。2.4 该 DLL 文件运行一个脚本,提取 .WAV 音频文件 (Common.Integrator.Preview.wav) 中的隐藏代码并将其解码为 shellcode。 2.5 该恶意软件通过绕过反恶意软件扫描接口 (AMSI)、解除 ntdll.dll 文件钩子以绕过用户模式安全机制以及检查环境以防止在虚拟机上进行分析来逃避检测。2.6 该恶意软件通过 Cloudflare、Google 或 Quad9 的 DNS-over-HTTPS (DoH) 协议搜索 C2 服务器(代码中称为“Gate”),使连接看起来像是正常的 HTTPS 流量,并且不会出现在本地 DNS 日志中。
3. 影响 3.1 数据窃取和系统监控:记录防病毒软件/Microsoft Defender 的状态,收集系统配置文件信息,并从多达 17 个网络浏览器中提取数据。3.2 网络摄像头激活/控制、麦克风录制和系统音频文件提取。3.3 通过内置文件管理器打开远程桌面会话、屏幕广播和搜索文件内容。3.4 执行其他文件(.EXE、.DLL、.MSI)和恶意脚本(.ps1、.bat、.vbs、.js)。3.5 创建持久化机制,使恶意软件能够重复运行自身。
4. 预防指南 4.1 使用人工智能时务必提高警惕。不要点击自定义 GPT 或 AI 聊天机器人发送的外部链接,尤其是声称“重定向到备用域名”或“升级您的帐户”的链接。4.2 避免复制粘贴命令(ClickFix 安全提示)。用户应注意,验证码验证网站或 Cloudflare 绝不会要求用户将命令复制到剪贴板并在 PowerShell 或命令提示符中运行。4.3 警惕搜索引擎广告。在点击 Google 上的赞助搜索结果之前,请仔细检查 URL。
参考文献 [1] https://dg.th/u6nszb2pjv [2] https://dg.th/e8qwjpmh4v