แจ้งเตือน! พบช่องโหว่ Zero-Day บนซอฟต์แวร์ Cisco Catalyst SD-WAN แฮกเกอร์โจมตีเพื่อยึดสิทธิ์ผู้ดูแลระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报!思科 Catalyst SD-WAN 软件中发现零日漏洞。黑客正在利用此漏洞获取管理员权限。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
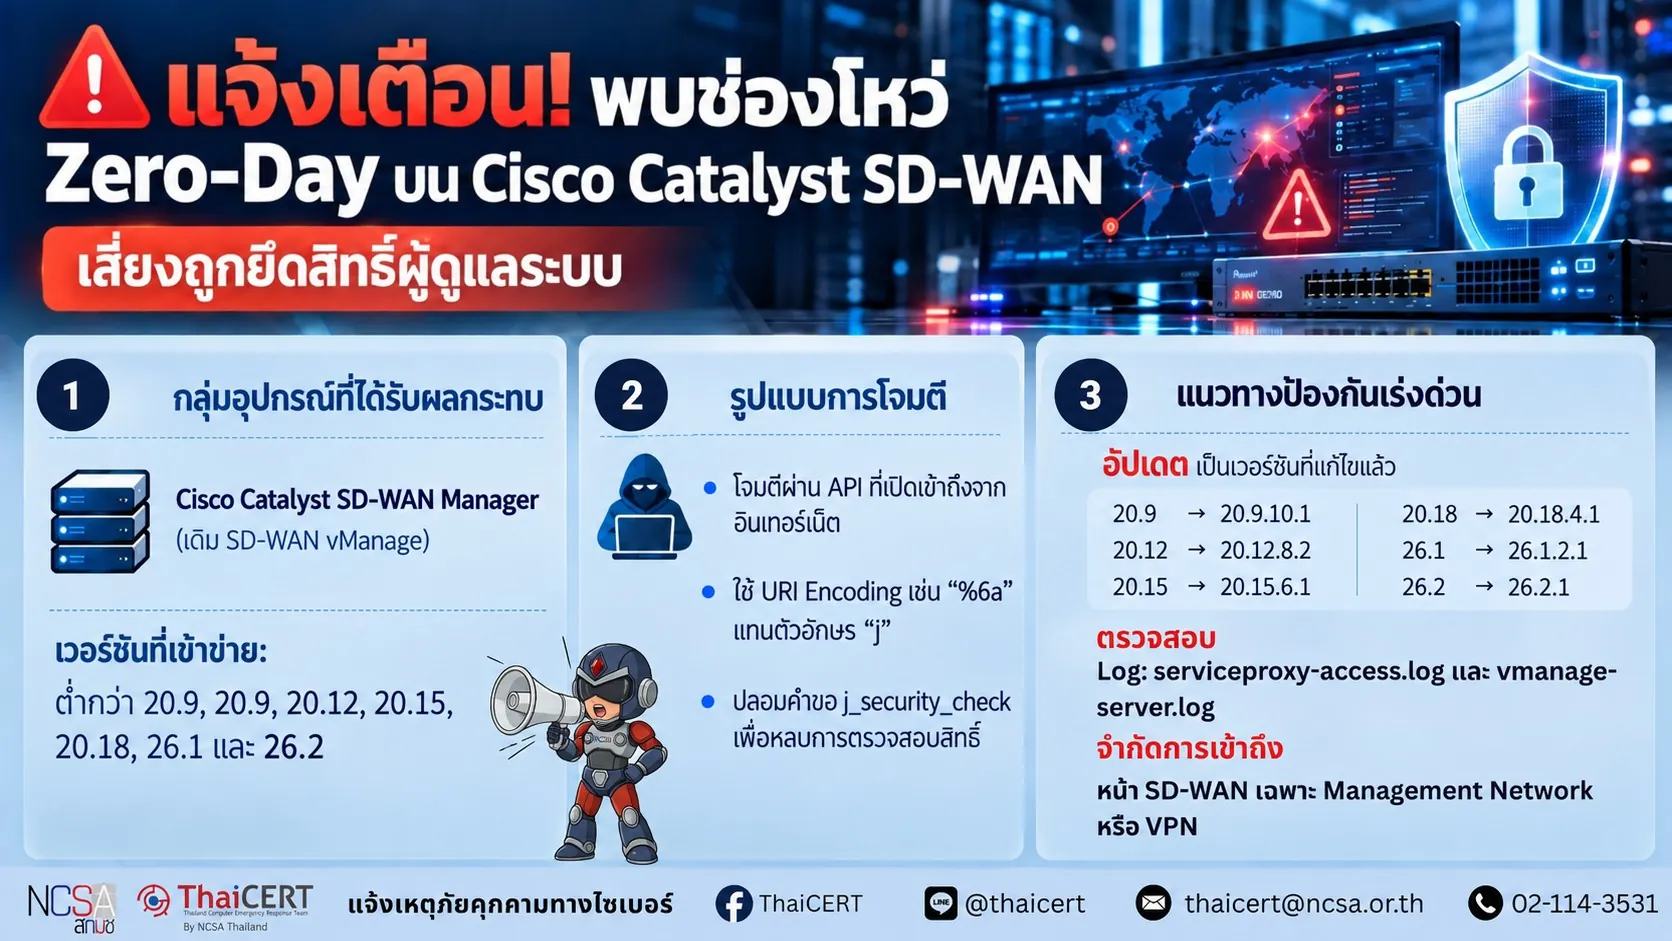
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการโจมตีทางไซเบอร์ Zero-Day รหัส CVE-2026-76504 (CVSS v3.1: 9.8) [1] ในซอฟต์แวร์ Catalyst SD-WAN Manager ซึ่งเป็นช่องโหว่ที่แฮกเกอร์สามารถข้ามขั้นตอนการตรวจสอบสิทธิ์ และเข้าควบคุมระบบด้วยสิทธิ์ผู้ดูแลระบบได้ [2]
1. รายละเอียดช่องโหว่ [3] 1.1 ข้ามการตรวจสอบสิทธิ์จากใช้ประโยชน์จากช่องโหว่ในการจัดการรับรองความถูกต้องตามเซสชัน (Session-based Authentication) ของ API ทำให้ไม่ต้องใช้รหัสผ่านในการเข้าถึง 1.2 สร้างคำขอที่ผิดปกติ แฮกเกอร์จะอาศัยข้อบกพร่องในการจัดการการเข้ารหัส URI (URI Encoding) ใน HTTP request โดยการส่งคำขอที่ถูกสร้างขึ้นมาเป็นพิเศษเพื่อเลี่ยงกฎการจำกัดการเข้าถึง 1.3 เมื่อระบบประมวลผลคำขอที่ผิดปกติสำเร็จ แฮกเกอร์จะสามารถเข้าถึงและควบคุมซอฟต์แวร์จัดการเครือข่ายด้วยสิทธิ์ผู้ดูแลระบบทันที
2. กลุ่มอุปกรณ์ที่เข้าข่ายได้รับผลกระทบ ซอฟต์แวร์ Cisco Catalyst SD-WAN Manager (หรือชื่อเดิม SD-WAN vManage) โดยมี Version ที่มีช่องโหว่และจำเป็นต้องแก้ไข ดังนี้ -Version ที่เก่ากว่า 20.9 (ต้องเปลี่ยนไปใช้รุ่นที่แก้ไขแล้ว) -Version 20.9 -Version 20.12 -Version 20.15 -Version 20.18 -Version 26.1 -Version 26.2
3. รูปแบบการแพร่กระจายและการโจมตี 3.1 แฮกเกอร์จะโจมตีผ่านเครือข่ายอินเทอร์เน็ตตรงไปยัง API ของระบบ SD-WAN Manager ที่มีการเปิดพอร์ตหรือสามารถเข้าถึงได้จากภายนอก 3.2 แฮกเกอร์จะใช้เทคนิคการเข้ารหัสตัวอักษรเพื่อหลบซ่อนคำสั่ง โดยใช้รหัส %6a ซึ่งหมายถึงตัวอักษร “j” ในการเข้ารหัสแบบ URI เพื่อส่งคำสั่งที่เกี่ยวข้องกับ j_security_check เข้าไปหลอกระบบว่าเป็นการเข้าถึงที่ถูกต้อง
4. แนวทางการป้องกัน 4.1 ผู้ดูแลระบบต้องเร่งดำเนินการอัปเกรดซอฟต์แวร์ Cisco Catalyst SD-WAN Manager เป็นเวอร์ชันที่ได้รับการแก้ไข ดังต่อไปนี้ – Version 20.9 ให้อัปเดตเป็น Version 20.9.10.1 – Version 20.12 ให้อัปเดตเป็น Version 20.12.8.2 – Version 20.15 ให้อัปเดตเป็น Version 20.15.6.1 – Version 20.18 ให้อัปเดตเป็น Version 20.18.4.1 – Version 26.1 ให้อัปเดตเป็น Version 26.1.2.1 – Version 26.2 ให้อัปเดตเป็น Version 26.2.1 4.2 ผู้ดูแลระบบควรตรวจสอบไฟล์ Log อย่างเร่งด่วน โดยเฉพาะไฟล์ serviceproxy-access.log (ใน /var/log/nms/containers/service-proxy) และ vmanage-server.log (ใน /var/log/nms/) เพื่อค้นหารายการ j_security_check ที่มาจาก IP Address ที่ไม่ได้รับอนุญาต 4.3 หากพบความผิดปกติที่บ่งชี้ว่าระบบอาจถูกเจาะ ให้ทำการรวบรวมไฟล์ข้อมูล admin-tech ไว้ทันที และติดต่อเปิดเคสขอความช่วยเหลือจากทีม Cisco TAC (Technical Assistance Center) โดยด่วน [4] 4.4 พิจารณาจำกัดการเข้าถึงหน้าจอการจัดการ SD-WAN เฉพาะจากเครือข่ายภายในองค์กร (Management Network) หรือผ่านการเชื่อมต่อ VPN ที่ปลอดภัยเท่านั้น
แหล่งอ้างอิง [1] https://dg.th/cfgxr5n4so [2] https://dg.th/mhkparsjz3 [3] https://dg.th/eg24znrc0l [4] https://dg.th/bt9x17yocp
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁情况,并发现了 Catalyst SD-WAN Manager 软件中的一个零日网络攻击,代码为 CVE-2026-76504 (CVSS v3.1: 9.8) [1],该漏洞允许黑客绕过身份验证并获得系统的管理员控制权 [2]。
1. 漏洞详情 [3] 1.1 利用 API 基于会话的身份验证处理中的漏洞绕过身份验证,无需密码即可访问。1.2 生成非法请求。黑客利用 HTTP 请求中 URI 编码处理的缺陷,发送精心构造的请求来绕过访问限制。1.3 一旦非法请求成功处理,黑客即可立即获得网络管理软件的管理员权限。
2. 受影响的设备:Cisco Catalyst SD-WAN Manager 软件(原 SD-WAN vManage),以下易受攻击的版本需要打补丁:- 版本低于 20.9(必须升级到已打补丁的版本)- 版本 20.9 - 版本 20.12 - 版本 20.15 - 版本 20.18 - 版本 26.1 - 版本 26.2
3. 传播和攻击方法 3.1 黑客将通过互联网直接攻击SD-WAN管理器系统的API,该API具有开放端口或可从外部访问。3.2 黑客将使用字符编码技术隐藏命令,例如使用代码%6a(在URI编码中代表字母“j”)发送与j_security_check相关的命令,从而欺骗系统,使其误认为这是一个合法的访问点。
4. 预防指南 4.1 系统管理员必须立即将 Cisco Catalyst SD-WAN Manager 软件升级到以下更新版本: – 版本 20.9:更新至版本 20.9.10.1 – 版本 20.12:更新至版本 20.12.8.2 – 版本 20.15:更新至版本 20.15.6.1 – 版本 20.18:更新至版本 20.18.4.1 – 版本 26.1:更新至版本 26.1.2.1 – 版本 26.2:更新至版本 26.2.1 4.2 系统管理员应立即检查日志文件,特别是 serviceproxy-access.log(位于 /var/log/nms/containers/service-proxy)和 vmanage-server.log(位于 /var/log/nms/),以查找来自未经授权 IP 地址的 j_security_check 条目。 4.3 如果检测到任何表明系统可能遭到入侵的异常情况,请立即收集管理员/技术文件,并联系 Cisco TAC(技术支持中心)团队以创建支持案例。[4] 4.4 考虑将 SD-WAN 管理屏幕的访问权限限制为仅允许从管理网络或通过安全的 VPN 连接访问。
参考文献 [1] https://dg.th/cfgxr5n4so [2] https://dg.th/mhkparsjz3 [3] https://dg.th/eg24znrc0l [4] https://dg.th/bt9x17yocp