แรนซัมแวร์ Warlock ยังคงใช้ช่องโหว่เก่าใน SharePoint โจมตีหน่วยงานโครงสร้างพื้นฐานสำคัญทั่วโลก - Thailand Computer Emergency Response Team (ThaiCERT)Warlock勒索软件持续利用SharePoint中的旧漏洞攻击全球关键基础设施组织。——泰国计算机应急响应小组(ThaiCERT)
547/69 (IT) ประจำวันอังคารที่ 6 ตุลาคม 2569 มีรายงานว่า
547/69 (IT) ประจำวันอังคารที่ 6 ตุลาคม 2569
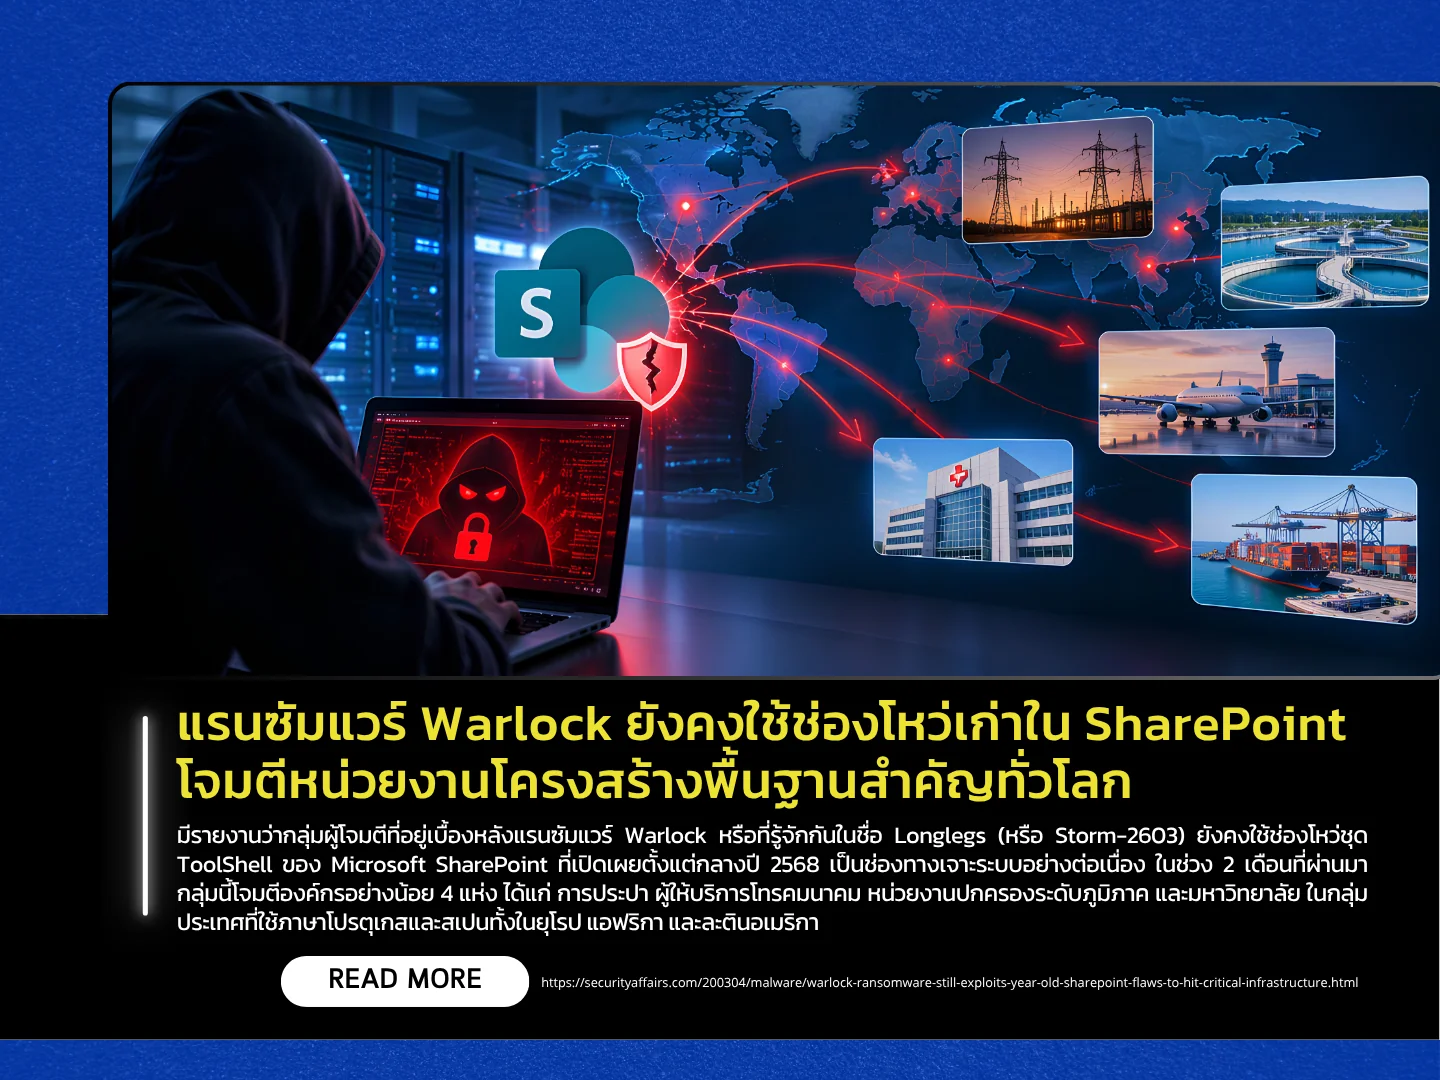
มีรายงานว่ากลุ่มผู้โจมตีที่อยู่เบื้องหลังแรนซัมแวร์ Warlock หรือที่รู้จักกันในชื่อ Longlegs (หรือ Storm-2603) ยังคงใช้ช่องโหว่ชุด ToolShell ของ Microsoft SharePoint ที่เปิดเผยตั้งแต่กลางปี 2568 เป็นช่องทางเจาะระบบอย่างต่อเนื่อง ในช่วง 2 เดือนที่ผ่านมา กลุ่มนี้โจมตีองค์กรอย่างน้อย 4 แห่ง ได้แก่ การประปา ผู้ให้บริการโทรคมนาคม หน่วยงานปกครองระดับภูมิภาค และมหาวิทยาลัย ในกลุ่มประเทศที่ใช้ภาษาโปรตุเกสและสเปนทั้งในยุโรป แอฟริกา และละตินอเมริกา อย่างไรก็ตาม ก่อนหน้านี้ Warlock เคยโจมตีเป้าหมายในประเทศสหรัฐอเมริกาฯ บราซิล อินเดีย รัสเซีย ไต้หวัน และญี่ปุ่นมาแล้ว ผู้เชี่ยวชาญจึงประเมินว่าอาจเป็นการสแกนหาเซิร์ฟเวอร์ที่ยังไม่ได้ทำการอุดช่องโหว่ เป็นการเลือกเหยื่อแบบตามโอกาส หรืออาจเป็นการโจมตีตามรายชื่อเป้าหมายที่กำหนดไว้ก็ได้
จากการวิเคราะห์ พบว่าผู้โจมตีเริ่มต้นเจาะระบบด้วยการฝังสคริปต์ที่เป็นอันตรายไว้ในโฟลเดอร์ของ SharePoint เพื่อขโมยกุญแจเข้ารหัส และสั่งรันคำสั่งอันตราย จากนั้นจะใช้วิธีการโหลดไฟล์ที่ซ่อนมัลแวร์ผ่านบริการฝากไฟล์สาธารณะเพื่ออำพรางการเชื่อมต่อให้ดูคล้ายกับพฤติกรรมการใช้งานปกติ นอกจากนี้ ผู้โจมตียังใช้เทคนิคขั้นสูงในการนำไดรเวอร์ที่มีช่องโหว่มาใช้เพื่อบังคับปิดการทำงานของโปรแกรมรักษาความปลอดภัย (Antivirus/EDR) รวมถึงอาศัยฟีเจอร์ของเครื่องมือพัฒนาซอฟต์แวร์ในการควบคุมเครื่องจากระยะไกลและสร้างบัญชีผู้ดูแลระบบปลอมเพื่อขยายการโจมตี โดยในเหตุการณ์ล่าสุด ผู้โจมตีสามารถปิดระบบป้องกันและกระจายแรนซัมแวร์ผ่านระบบการซิงก์ข้อมูลโดเมน (SYSVOL) ไปยังเครื่องคอมพิวเตอร์หลายสิบเครื่องได้ภายในเวลาเพียงไม่กี่ชั่วโมง
เพื่อเป็นการลดความเสี่ยงและป้องกันภัยคุกคามดังกล่าว ผู้ดูแลระบบเครือข่ายและองค์กรที่ยังคงใช้งานระบบ Microsoft SharePoint แบบติดตั้งภายในองค์กร (On-premises) ควรเร่งตรวจสอบและติดตั้งแพตช์รักษาความปลอดภัยให้เป็นเวอร์ชันปัจจุบันโดยทันที โดยสามารถอ้างอิงแนวทางปฏิบัติจากข้อแนะนำของหน่วยงาน CISA ที่ประกาศไปเมื่อเดือนกรกฎาคม 2569 ที่ผ่านมา นอกจากนี้ องค์กรควรเพิ่มการเฝ้าระวังการสร้างบัญชีผู้ดูแลระบบเครือข่ายที่ผิดปกติ ตรวจสอบการเชื่อมต่อระยะไกลที่อาจแฝงตัวมาอย่างแนบเนียน และจำกัดสิทธิ์การเข้าถึงระบบแชร์ไฟล์ส่วนกลางของโดเมน เพื่อยับยั้งไม่ให้ผู้ไม่ประสงค์ดีสามารถใช้เป็นเส้นทางกระจายมัลแวร์ไปยังเครื่องอื่นในเครือข่ายได้อย่างรวดเร็ว
แหล่งข่าว : https://securityaffairs.com/200304/malware/warlock-ransomware-still-exploits-year-old-sharepoint-flaws-to-hit-critical-infrastructure.html
547/69(IT)2026年10月6日,星期二。
报告显示,Warlock勒索软件(又名Longlegs或Storm-2603)背后的攻击者仍在利用微软SharePoint ToolShell套件中于2025年中期披露的漏洞。过去两个月,该组织至少攻击了四家机构,其中包括欧洲、非洲和拉丁美洲葡萄牙语和西班牙语国家的自来水公司、电信运营商、地方政府机构和大学。然而,Warlock此前也曾攻击过美国、巴西、印度、俄罗斯、台湾和日本。专家推测,这些攻击可能包括扫描未打补丁的服务器、选择性地攻击目标,或根据预先设定的目标列表发起攻击。
分析显示,攻击者首先将恶意脚本嵌入 SharePoint 文件夹,窃取加密密钥并执行恶意命令,从而渗透系统。随后,他们利用公共文件共享服务加载隐藏恶意软件的文件,并将连接伪装成正常使用。此外,攻击者还采用了高级技术,例如利用易受攻击的驱动程序强制禁用安全程序(防病毒/EDR),利用开发工具的功能进行远程控制,以及创建虚假管理员帐户来扩大攻击规模。在最近发生的事件中,攻击者仅用了几个小时就禁用了安全系统,并通过域同步(SYSVOL)将勒索软件传播到数十台计算机上。
为降低风险并防范此类威胁,仍在使用本地部署 Microsoft SharePoint 系统的网络管理员和组织应立即检查并安装最新的安全补丁。此举应遵循美国网络安全和基础设施安全局 (CISA) 于 2026 年 7 月发布的指南。此外,各组织应加强对可疑网络管理员帐户创建的警惕,检查可能伪装的远程连接,并限制对域级文件共享系统的访问,以防止恶意行为者将恶意软件迅速传播到网络上的其他计算机。
来源:https://securityaffairs.com/200304/malware/warlock-ransomware-still-exploits-year-old-sharepoint-flaws-to-hit-critical-infrastructure.html