แจ้งเตือน! พบช่องโหว่ความรุนแรงระดับ Critical บน Dell CSM เสี่ยงถูกยึดสิทธิ์ Admin และ Root บน Kubernetes - Thailand Computer Emergency Response Team (ThaiCERT)警报!戴尔 CSM 中发现严重漏洞,可能导致 Kubernetes 管理员和 root 权限被盗用。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
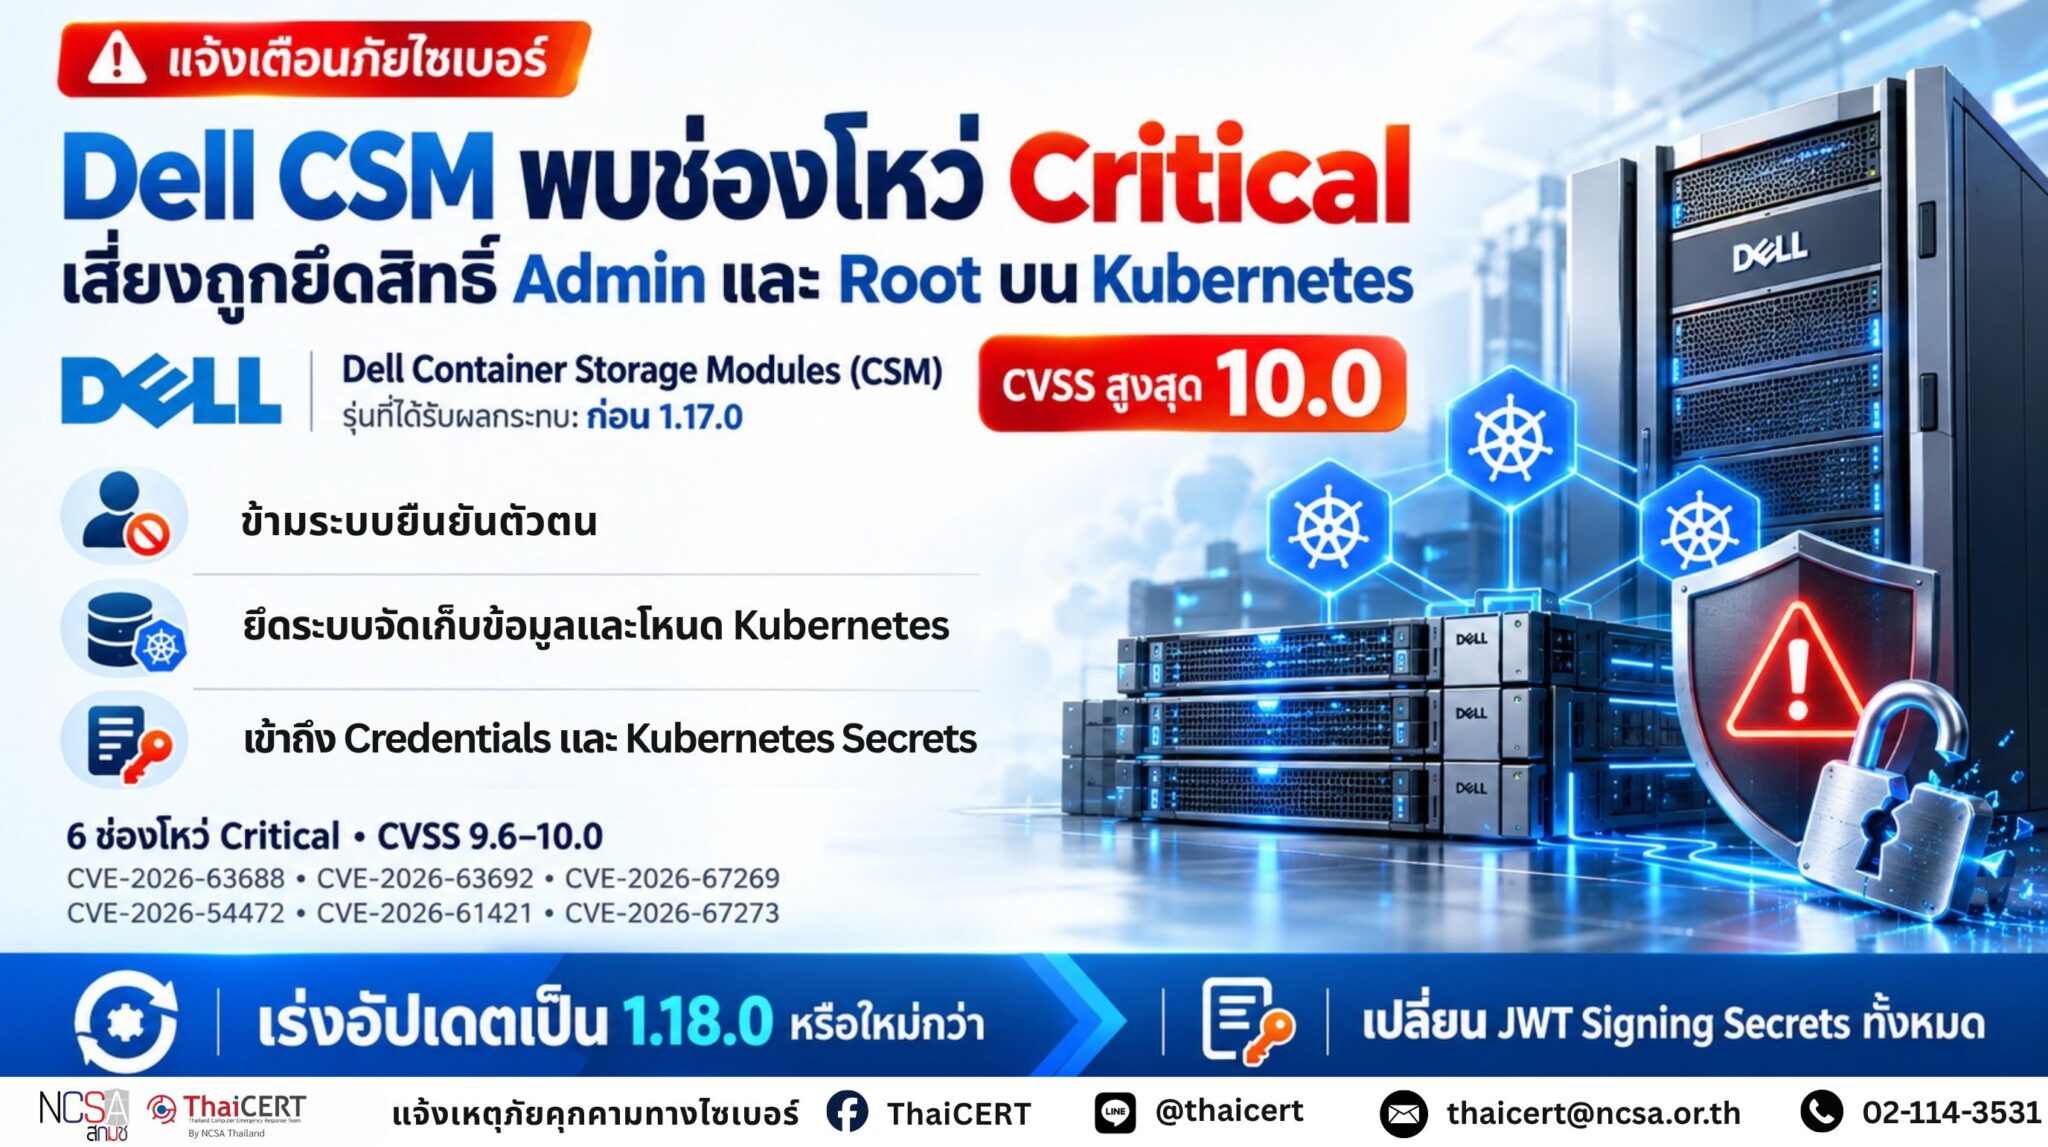
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง ล่าสุดพบบริษัท Dell ได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ระดับ Critical หลายรายการใน Dell Container Storage Modules (CSM) ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีข้ามผ่านระบบยืนยันตัวตน เข้าควบคุมระบบจัดเก็บข้อมูล ตลอดจนยกระดับสิทธิ์เป็น Root บน Kubernetes Cluster ได้ [1]
1. รายละเอียดช่องโหว่ [2] 1.1 CVE-2026-63688 (CVSS 10.0) เป็นช่องโหว่จากการขาดระบบยืนยันตัวตนสำหรับฟังก์ชันสำคัญ (Missing Authentication) ใน csm-authorization-storage gRPC server 1.2 CVE-2026-63692 (CVSS 10.0) เป็นช่องโหว่จากการขาดระบบยืนยันตัวตนใน Authorization Proxy และ Tenant Service 1.3 CVE-2026-67269 (CVSS 9.9) เป็นช่องโหว่จากการจัดการสิทธิ์ไม่เหมาะสม (Improper Privilege Management) ใน ContainerStorageModule Custom Resource reconciler 1.4 CVE-2026-54472 (CVSS 9.8) เป็นช่องโหว่จากการใช้รหัสผ่านคงที่ (Hard-coded Credentials) ในโมดูล CSM Authorization 1.5 CVE-2026-61421 (CVSS 9.8): ช่องโหว่จากการใช้กุญแจเข้ารหัสคงที่ (Hard-coded Cryptographic Key) ในส่วนประกอบ JWT Authentication ของ karavi-authorization 1.6 CVE-2026-67273 (CVSS 9.6) เป็นช่องโหว่จากการตัดส่วนประกอบพิเศษที่ไม่เหมาะสมใน Template Engine
2. ลักษณะการโจมตี 2.1 ผู้โจมตีที่ไม่ได้ยืนยันตัวตน (Unauthenticated Remote Attacker) สามารถเข้าถึงหรือเลี่ยงระบบควบคุมเพื่อรับสิทธิ์ผู้ดูแลระบบ (Admin) 2.2 ผู้โจมตีสามารถใช้ Hard-coded Credentials หรือ Key ที่หลุดรอดเพื่อสร้าง JWT Token ที่ถูกต้องตามหลักวิทยาการรหัสลับ เข้าควบคุมระบบ Authorization Proxy 2.3 ผู้ใช้ที่มีสิทธิ์ระดับต่ำสามารถส่ง Custom Resource เพื่อยกระดับสิทธิ์ของตนเองขึ้นเป็น Root บน Kubernetes Cluster Nodes 2.4 สามารถยกระดับสิทธิ์เพื่ออ่านค่า Kubernetes Secrets และแก้ไขสิทธิ์ในระดับ Cluster
3. ผลกระทบ 3.1 ถูกดึงข้อมูล Administrator Credentials ของระบบจัดเก็บข้อมูล (Storage Backend) สำหรับ Storage Array ทั้งหมดที่ลงทะเบียนไว้ 3.2 ผู้โจมตีสามารถเข้าควบคุมโมดูล Authorization Service และเข้าถึง/แก้ไขทรัพยากรข้อมูลของผู้ใช้งาน (Tenants) ทั้งหมดได้ 3.3 สามารถเข้ายึดครองโหนดทั้งหมดใน Kubernetes Cluster ผ่านการส่ง Custom Resource เพียงครั้งเดียว 3.4 ข้ามระบบความปลอดภัย Kubernetes เพื่อเข้าอ่าน Kubernetes Secrets ทั่วทั้ง Cluster และดึงข้อมูลสำคัญออกไป
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ – Dell Container Storage Modules (CSM) ทุกเวอร์ชันก่อนหน้า 1.17.0
5. แนวทางการแก้ไขและป้องกัน 5.1 ทำการอัปเดต Dell Container Storage Modules (CSM) ให้เป็นเวอร์ชัน 1.18.0 หรือใหม่กว่าทันที 5.2 ทำการ Rotate ค่า JWT Signing Secrets ทั้งหมดเพื่อป้องกันการนำ Token เก่ามาใช้ซ้ำ
แหล่งอ้างอิง [1] https://dg.th/nkdvzi2yqj [2] https://dg.th/4hruo6fiq7
泰国国家计算机安全事件响应中心(ThaiCERT)一直在持续监测和追踪网络威胁形势。近期,戴尔发布了一项安全更新,修复了戴尔容器存储模块(CSM)中的几个严重漏洞,这些漏洞可能允许恶意攻击者绕过身份验证,控制存储系统,并将权限提升至 Kubernetes 集群的 Root 级别 [1]。
1. 漏洞详情 [2] 1.1 CVE-2026-63688 (CVSS 10.0) 是由于 csm-authorization-storage gRPC 服务器中关键功能缺少身份验证而导致的漏洞(缺少身份验证)。1.2 CVE-2026-63692 (CVSS 10.0) 是由于授权代理和租户服务中缺少身份验证而导致的漏洞。1.3 CVE-2026-67269 (CVSS 9.9) 是 ContainerStorageModule 自定义资源协调器中权限管理不当的漏洞。1.4 CVE-2026-54472 (CVSS 9.8) 是 CSM 授权模块中硬编码凭据的漏洞。 1.5 CVE-2026-61421 (CVSS 9.8):karavi-authorization 的 JWT 身份验证组件中存在硬编码加密密钥漏洞。1.6 CVE-2026-67273 (CVSS 9.6):模板引擎中存在不当删除漏洞。
2. 攻击特征 2.1 未经身份验证的远程攻击者可以访问或绕过控制系统,从而获得管理员权限。2.2 攻击者可以使用泄露的硬编码凭据或密钥生成合法的 JWT 令牌,并控制授权代理系统。2.3 低权限用户可以发送自定义资源,将其权限提升至 Kubernetes 集群节点的 root 用户。2.4 他们可以提升权限,读取 Kubernetes 密钥并修改集群级权限。
3. 影响 3.1 所有已注册存储阵列的存储后端管理员凭据可被提取。3.2 攻击者可控制授权服务模块,并访问/修改所有租户资源。3.3 通过一次自定义资源传递,即可接管 Kubernetes 集群中的所有节点。3.4 可绕过 Kubernetes 安全机制,读取整个集群中的 Kubernetes 密钥并提取敏感信息。
4.受影响的产品 – 1.17.0 之前的所有戴尔容器存储模块 (CSM) 版本。
5. 解决方案和预防措施 5.1 立即将戴尔容器存储模块 (CSM) 更新至 1.18.0 或更高版本。 5.2 轮换所有 JWT 签名密钥,以防止重复使用旧令牌。
参考文献 [1] https://dg.th/nkdvzi2yqj [2] https://dg.th/4hruo6fiq7