แจ้งเตือน ช่องโหว่บน Citrix NetScaler ถูกใช้โจมตีจริง เสี่ยงระบบ SAML หยุดให้บริการ - Thailand Computer Emergency Response Team (ThaiCERT)警报:Citrix NetScaler 中的一个漏洞正被积极利用,可能导致 SAML 系统停机 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
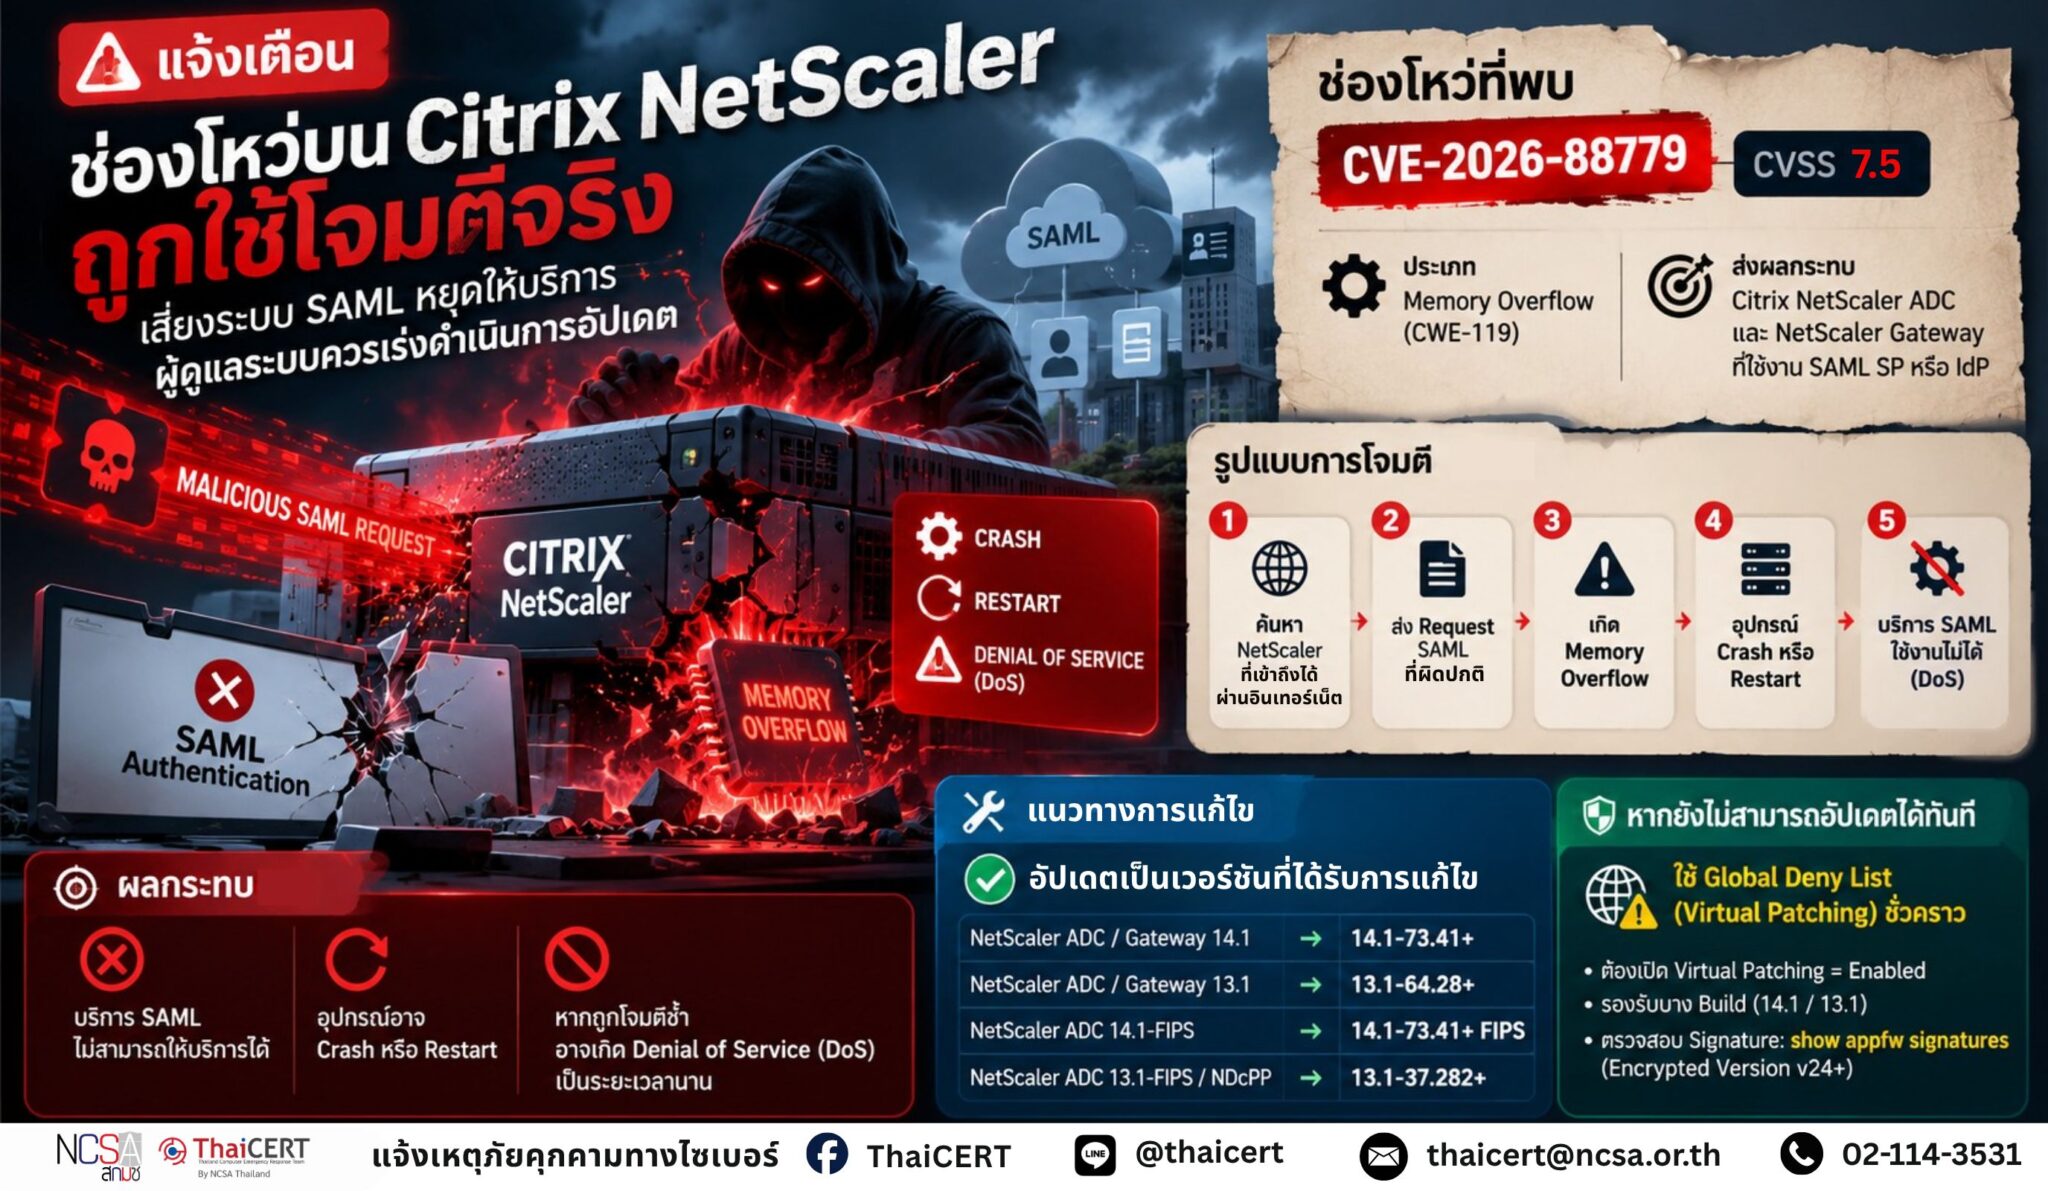
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยเกี่ยวกับผลิตภัณฑ์ Citrix NetScaler ADC และ NetScaler Gateway ซึ่งเป็นช่องโหว่ประเภท Memory Overflow และพบการใช้ประโยชน์จากช่องโหว่ในการโจมตีจริง โดยมีเป้าหมายไปยังระบบที่มีการใช้งาน SAML Authentication อาจทำให้บริการ NetScaler เกิดภาวะ Denial of Service (DoS) และหากถูกโจมตีซ้ำอย่างต่อเนื่อง อาจส่งผลให้บริการไม่สามารถใช้งานได้เป็นระยะเวลานาน ผู้ดูแลระบบที่มีการใช้งาน NetScaler ADC หรือ NetScaler Gateway จึงควรตรวจสอบการตั้งค่าและเร่งอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว [1]
1. รายละเอียด ช่องโหว่ CVE-2026-88779 (CVSS v3.1: 7.5)[2] เป็นช่องโหว่ประเภท Memory Overflow จัดอยู่ใน CWE-119: Improper Restriction of Operations within the Bounds of a Memory Buffer [3] ส่งผลกระทบต่อ NetScaler ADC และ NetScaler Gateway ที่มีการกำหนดค่าให้ทำงานร่วมกับระบบยืนยันตัวตนแบบ SAML Service Provider (SAML SP) หรือ SAML Identity Provider (SAML IdP)
Citrix ระบุว่า ผลกระทบที่ได้รับการยืนยันจากช่องโหว่ CVE-2026-88779 เกี่ยวข้องกับ ความพร้อมใช้งานของระบบ (Availability) โดยผู้โจมตีสามารถใช้ช่องโหว่ดังกล่าวทำให้ NetScaler เกิด Crash, Restart หรือภาวะ Denial of Service (DoS) ส่งผลให้บริการไม่สามารถใช้งานได้ ทั้งนี้ มีรายงานพบการโจมตีอุปกรณ์ที่ได้ติดตั้งแพตช์เพื่อแก้ไขช่องโหว่ NetScaler รายการก่อนหน้าแล้ว เช่น CVE-2026-88771 หรือ CVE-2026-88778 แต่ยังไม่ครอบคลุมการแก้ไข CVE-2026-88779 ผู้ดูแลระบบจึงจำเป็นต้องติดตั้งอัปเดตเพิ่มเติมเพื่อแก้ไขช่องโหว่ดังกล่าวโดยเฉพาะ
นอกจากนี้ CISA ได้เพิ่ม CVE-2026-88779 เข้าในบัญชี Known Exploited Vulnerabilities (KEV) เมื่อวันที่ 4 ตุลาคม 2569 หลังพบหลักฐานว่าช่องโหว่ถูกนำไปใช้โจมตีจริง อย่างไรก็ตาม ปัจจุบันยังไม่มีการยืนยันจาก Citrix ว่าช่องโหว่นี้ส่งผลกระทบต่อ ความถูกต้องของข้อมูล (Integrity) หรือสามารถนำไปใช้เพื่อ รันโค้ดและเข้าควบคุมระบบได้โดยตรง [4]
2. รูปแบบการโจมตี 2.1 ผู้โจมตีค้นหาอุปกรณ์ NetScaler ที่สามารถเข้าถึงได้จากอินเทอร์เน็ต โดยเฉพาะระบบที่มีการใช้งาน SAML SP หรือ SAML IdP ซึ่งเป็นเงื่อนไขสำคัญของช่องโหว่ 2.2 ผู้โจมตีส่ง Request ที่มีข้อมูลหรือโครงสร้างผิดปกติไปยังส่วนการประมวลผล SAML ของ NetScaler เพื่อกระตุ้นข้อผิดพลาดด้านการจัดการหน่วยความจำ 2.3 เมื่อระบบประมวลผล Request ดังกล่าว อาจเกิดภาวะ Memory Overflow ซึ่งส่งผลให้ Process หรือบริการที่เกี่ยวข้องกับ NetScaler ทำงานผิดปกติหรือเกิด Crash 2.4 ผลจากการโจมตีอาจทำให้อุปกรณ์ NetScaler Restart หรือบริการ Gateway และ SAML Authentication ไม่สามารถให้บริการได้ ส่งผลกระทบต่อผู้ใช้งานที่ต้องพึ่งพาระบบดังกล่าวในการเข้าถึงบริการของหน่วยงาน 2.5 หากผู้โจมตีส่ง Request เพื่อกระตุ้นช่องโหว่ซ้ำอย่างต่อเนื่อง อาจทำให้ระบบเกิด Crash หรือ Restart ซ้ำ และทำให้บริการอยู่ในภาวะ Denial of Service (DoS) เป็นระยะเวลานาน
3. แนวทางการแก้ไข ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ NetScaler ADC และ NetScaler Gateway ที่มีการกำหนดค่าเป็น SAML Service Provider (SAML SP) หรือ SAML Identity Provider (SAML IdP) รวมถึง Secure Private Access Hybrid deployments ที่ใช้งาน NetScaler Instance ผู้ดูแลระบบสามารถตรวจสอบว่า NetScaler มีการกำหนดค่าที่เข้าเงื่อนไขของช่องโหว่หรือไม่ โดยตรวจสอบ Configuration ว่าพบรายการใดรายการหนึ่งต่อไปนี้ – กรณีกำหนดค่าเป็น SAML Service Provider (SAML SP) ให้ตรวจสอบว่าพบ add authentication samlAction – กรณีกำหนดค่าเป็น SAML Identity Provider (SAML IdP) ให้ตรวจสอบว่าพบ add authentication samlIdPProfileหากพบการกำหนดค่าดังกล่าว แนะนำให้ผู้ดูแลระบบ เร่งอัปเดต NetScaler เป็นเวอร์ชันที่ได้รับการแก้ไข ดังนี้ – NetScaler ADC / Gateway 14.1 → 14.1-73.41 หรือใหม่กว่า – NetScaler ADC / Gateway 13.1 → 13.1-64.28 หรือใหม่กว่า – NetScaler ADC 14.1-FIPS → 14.1-73.41 FIPS หรือใหม่กว่า – NetScaler ADC 13.1-FIPS / NDcPP → 13.1-37.282 หรือใหม่กว่า
สำหรับผู้ดูแลระบบที่ได้อัปเดต NetScaler เพื่อแก้ไขช่องโหว่ CVE-2026-88771 ถึง CVE-2026-88778 ไปก่อนหน้านี้ หากระบบมีการกำหนดค่าใช้งาน SAML ตามเงื่อนไขที่ได้รับผลกระทบ ยังคงจำเป็นต้องอัปเดตเพิ่มเติมเป็น Build ที่แก้ไข CVE-2026-88779
กรณีที่ยังไม่สามารถดำเนินการอัปเดตได้ทันที Citrix ได้จัดเตรียม Signature สำหรับ Global Deny List เพื่อใช้เป็นมาตรการ Virtual Patching ชั่วคราว สำหรับลดความเสี่ยงระหว่างรอการอัปเดต โดยระบบต้องใช้งาน NetScaler Console on-premises ที่เชื่อมต่อ Cloud Connect หรือ NetScaler Console Service และต้องเปิดสถานะ Virtual Patching = Enabled ที่รองรับ Build ในช่วง 14.1: ตั้งแต่ 14.1-73.37 จนถึงก่อน 14.1-73.41 และ 13.1: ตั้งแต่ 13.1-64.23 จนถึงก่อน 13.1-64.28 โดยสามารถตรวจสอบ Signature ด้วยคำสั่ง show appfw signatures โดยตรวจสอบค่า Encrypted Version ของ *Default Signatures ซึ่งควรเป็น v24 หรือใหม่กว่า และสามารถตรวจสอบการทำงานของ Global Deny List ด้วยคำสั่ง stat denylist global AAA_REQUEST
ทั้งนี้ Global Deny List เป็นเพียงมาตรการลดความเสี่ยงชั่วคราว ไม่ควรใช้แทนการอัปเดตซอฟต์แวร์ Citrix ยังคงแนะนำให้ติดตั้งเวอร์ชันที่มีการแก้ไขโดยเร็วที่สุด [5]
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 ตรวจสอบ NetScaler ADC และ NetScaler Gateway ที่เชื่อมต่อหรือเปิดให้เข้าถึงจากอินเทอร์เน็ต และจัดลำดับความสำคัญของระบบที่ทำหน้าที่ Gateway หรือ AAA Virtual Server 4.2 ตรวจสอบการตั้งค่า SAML ว่ามี samlAction หรือ samlIdPProfile หรือไม่ เพื่อประเมินว่าระบบเข้าข่ายเงื่อนไขของ CVE-2026-88779 4.3 เฝ้าระวัง เหตุการณ์ผิดปกติ เช่น NetScaler Restart หรือ Crash โดยไม่มีสาเหตุ การหยุดให้บริการของ Gateway/AAA และคำขอ SAML Authentication ที่มีลักษณะผิดปกติ 4.4 จำกัดการเข้าถึง Management Interface ของ NetScaler ให้สามารถเข้าถึงได้เฉพาะเครือข่ายหรือหมายเลข IP ที่จำเป็น และไม่ควรเปิด Management Interface สู่สาธารณะโดยไม่จำเป็น 4.5 ตรวจสอบ Firewall และ Perimeter Controls พร้อมพิจารณาบล็อกหมายเลข IP ที่ตรวจพบว่าเป็นแหล่งที่มาของพฤติกรรมโจมตีหรือสแกนระบบ 4.6 หากพบหลักฐานหรือสัญญาณว่าระบบอาจถูกบุกรุก ให้ดำเนินการตามกระบวนการ Incident Response ของหน่วยงาน ตรวจสอบ Log และ Configuration ที่เกี่ยวข้อง รวมถึงประเมินความจำเป็นในการเปลี่ยน Credentials, Keys หรือ Secrets ที่เกี่ยวข้อง หลังจากควบคุมเหตุการณ์แล้ว
แหล่งอ้างอิง [1] https://dg.th/907cilau2v [2] https://dg.th/i421byfceh [3] https://dg.th/x0fmej8ir3 [4] https://dg.th/145mkxsf7o [5] https://dg.th/6c0kdbuo4l
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在密切监控事态发展,并发现 Citrix NetScaler ADC 和 NetScaler Gateway 产品存在安全漏洞,这些漏洞属于内存溢出漏洞,目前已被用于针对使用 SAML 身份验证的系统的实际攻击中。这可能导致 NetScaler 服务遭受拒绝服务 (DoS) 攻击,如果反复遭受攻击,则可能导致服务长时间无法使用。因此,使用 NetScaler ADC 或 NetScaler Gateway 的系统管理员应尽快检查其设置并更新到已修复的版本 [1]。
1. 详细信息 漏洞 CVE-2026-88779 (CVSS v3.1: 7.5)[2] 是一个内存溢出漏洞,被归类为 CWE-119:内存缓冲区边界内操作限制不当 [3]。它会影响配置为与 SAML 服务提供商 (SAML SP) 或 SAML 身份提供商 (SAML IdP) 身份验证系统配合使用的 NetScaler ADC 和 NetScaler 网关。
Citrix 指出,CVE-2026-88779 漏洞已确认的影响与系统可用性有关。攻击者可以利用此漏洞导致 NetScaler 崩溃、重启或遭受拒绝服务 (DoS) 攻击,从而使服务不可用。虽然已有报告称,即使设备已通过 CVE-2026-88771 和 CVE-2026-88778 等先前 NetScaler 漏洞补丁进行修补,但仍存在遭受攻击的情况,但这些补丁并未覆盖 CVE-2026-88779。因此,系统管理员需要安装专门针对此漏洞的额外更新。
此外,CISA 于 2026 年 10 月 4 日将 CVE-2026-88779 添加到其已知被利用漏洞 (KEV) 列表中,原因是发现有证据表明该漏洞已被用于实际攻击。然而,Citrix 尚未确认该漏洞是否会影响数据完整性,或者是否可以用于执行代码并直接控制系统。[4]
2. 攻击方法 2.1 攻击者搜索可通过互联网访问的 NetScaler 设备,特别是使用 SAML SP 或 SAML IdP 的系统,因为这是该漏洞的关键前提条件。2.2 攻击者向 NetScaler 的 SAML 处理部分发送包含恶意数据或结构的请求,以触发内存管理错误。2.3 当系统处理此类请求时,可能会发生内存溢出,导致与 NetScaler 相关的进程或服务出现故障或崩溃。2.4 攻击导致 NetScaler 设备重启,网关和 SAML 身份验证服务可能不可用,从而影响依赖这些系统访问组织服务的用户。2.5 如果攻击者反复发送请求以利用该漏洞,则可能导致系统反复崩溃或重启,从而造成持续的拒绝服务 (DoS) 攻击。
3. 修复指南:受影响的产品包括配置为 SAML 服务提供商 (SAML SP) 或 SAML 身份提供商 (SAML IdP) 的 NetScaler ADC 和 NetScaler 网关,以及使用 NetScaler 实例的安全私有访问混合部署。管理员可以通过检查以下任一内容来验证 NetScaler 配置:– 如果配置为 SAML 服务提供商 (SAML SP),请检查是否存在 `add authentication samlAction`。– 如果配置为 SAML 身份提供商 (SAML IdP),请检查是否存在 `add authentication samlIdPProfile`。系统管理员请尽快将 NetScaler 更新至以下版本:– NetScaler ADC/Gateway 14.1 → 14.1-73.41 或更高版本 – NetScaler ADC/Gateway 13.1 → 13.1-64.28 或更高版本 – NetScaler ADC 14.1-FIPS → 14.1-73.41 FIPS 或更高版本 – NetScaler ADC 13.1-FIPS/NDcPP → 13.1-37.282 或更高版本
对于之前已更新 NetScaler 以解决 CVE-2026-88771 至 CVE-2026-88778 漏洞的管理员,如果系统配置了受影响的条件 SAML,则仍需更新到解决 CVE-2026-88779 的版本。
如果无法立即更新,Citrix 提供全局拒绝列表签名,用于临时虚拟修补,以在等待更新期间降低风险。这需要本地 NetScaler 控制台连接到 Cloud Connect 或启用虚拟修补功能的 NetScaler 控制台服务。支持的版本包括:14.1:从 14.1-73.37 到 14.1-73.41 之前的版本,以及 13.1:从 13.1-64.23 到 13.1-64.28 之前的版本。可以使用命令 `show appfw signatures` 检查签名,验证默认签名的加密版本,该版本应为 v24 或更高版本。也可以使用命令 `stat denylist global AAA_REQUEST` 检查全局拒绝列表。
然而,全局拒绝列表只是一种临时的风险缓解措施,不应替代软件更新。Citrix 仍然建议尽快安装已打补丁的版本。[5]
4. 其他安全建议 4.1 验证已连接到互联网或可从互联网访问的 NetScaler ADC 和 NetScaler 网关,并优先保护充当网关或 AAA 虚拟服务器的系统。4.2 检查 samlAction 或 samlIdPProfile 的 SAML 设置,以评估系统是否符合 CVE-2026-88779 的条件。4.3 监控异常事件,例如 NetScaler 无法解释的重启或崩溃、网关/AAA 服务中断以及可疑的 SAML 身份验证请求。4.4 将对 NetScaler 管理界面的访问限制在必要的网络或 IP 地址,避免不必要地向公众开放管理界面。4.5 检查防火墙和边界控制,并考虑阻止已识别为攻击行为来源或扫描系统的 IP 地址。 4.6 如果发现系统可能受到损害的证据或迹象,请实施贵组织的事件响应流程,审查相关日志和配置,并在事件得到控制后评估是否需要更改相关凭证、密钥或机密信息。
参考文献 [1] https://dg.th/907cilau2v [2] https://dg.th/i421byfceh [3] https://dg.th/x0fmej8ir3 [4] https://dg.th/145mkxsf7o [5] https://dg.th/6c0kdbuo4l