พบการโจมตี Supply Chain ผ่านแพ็กเกจ Tensorlake บน npm ขโมยข้อมูลรับรองและแพร่มัลแวร์ต่อ - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 检测到一起利用 npm 上 Tensorlake 软件包的供应链攻击,该攻击窃取凭证并传播恶意软件。
558/69 (IT) ประจำวันศุกร์ที่ 9 ตุลาคม 2569 นักวิจัยด้าน
558/69 (IT) ประจำวันศุกร์ที่ 9 ตุลาคม 2569
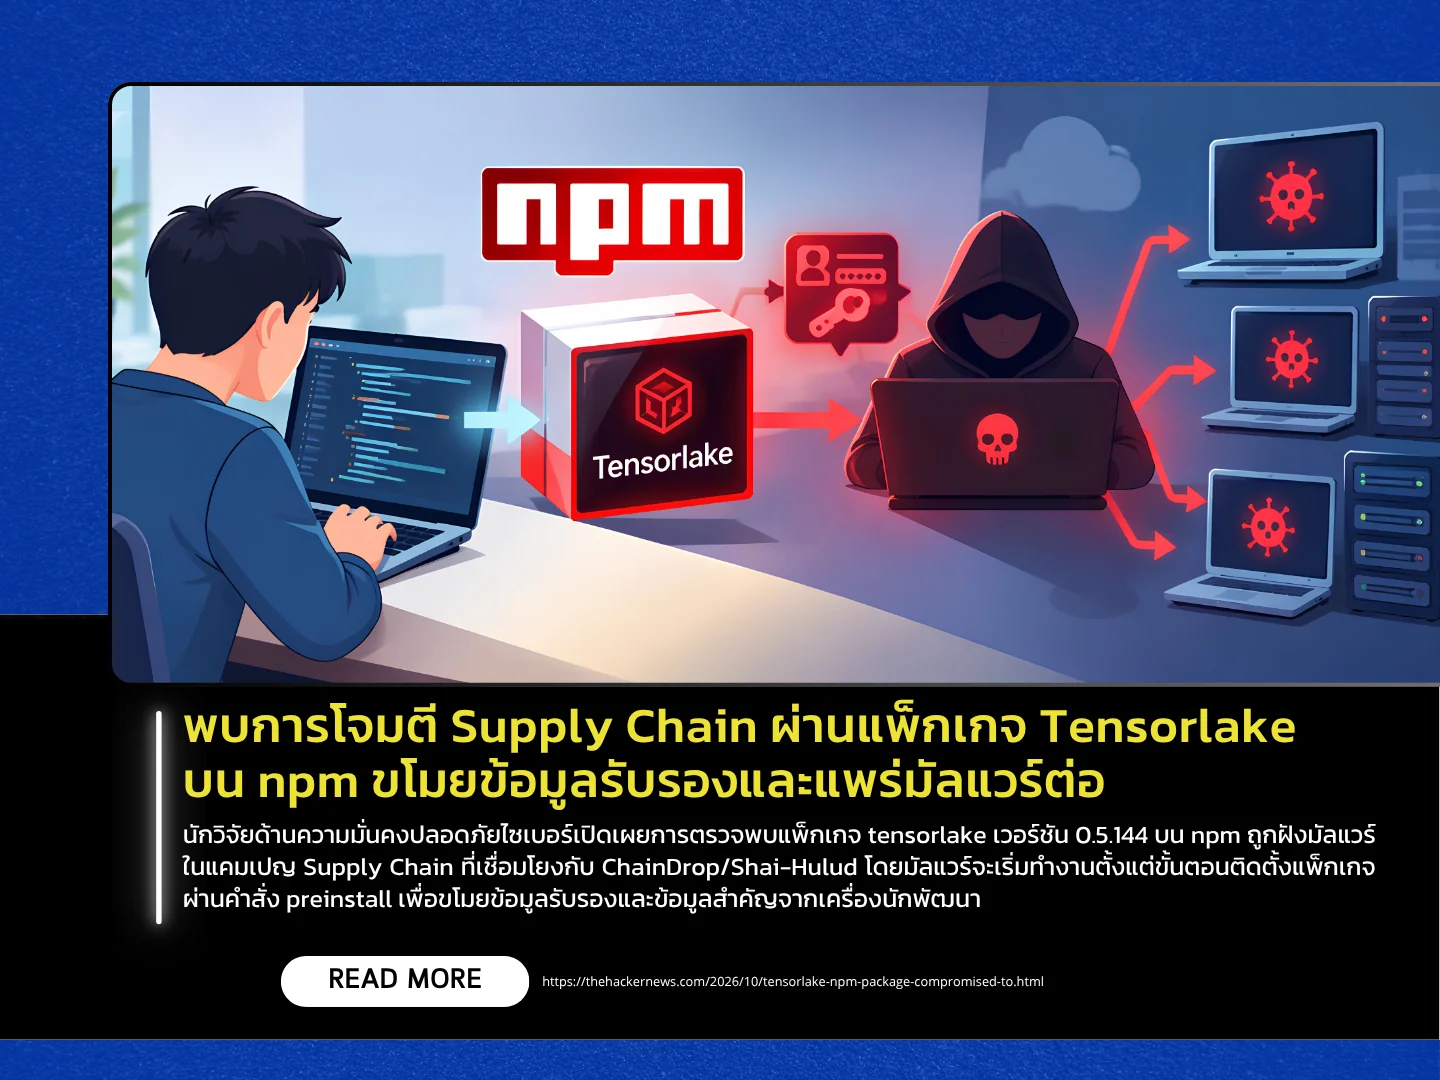
นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์เปิดเผยการตรวจพบแพ็กเกจ tensorlake เวอร์ชัน 0.5.144 บน npm ถูกฝังมัลแวร์ในแคมเปญ Supply Chain ที่เชื่อมโยงกับ ChainDrop/Shai-Hulud โดยมัลแวร์จะเริ่มทำงานตั้งแต่ขั้นตอนติดตั้งแพ็กเกจผ่านคำสั่ง preinstall เพื่อขโมยข้อมูลรับรองและข้อมูลสำคัญจากเครื่องนักพัฒนา เช่น npm และ GitHub Token, ข้อมูลรับรอง AWS, Kubernetes และ HashiCorp Vault, SSH Key, ไฟล์ .env รวมถึงข้อมูลที่เกี่ยวข้องกับเครื่องมือ AI บางรายการ โดยหลังตรวจพบเหตุการณ์ดังกล่าว แพ็กเกจเวอร์ชัน 0.5.144 ถูกนำออกจาก npm แล้ว
มัลแวร์จะรวบรวมและส่งข้อมูลออกจากระบบ พร้อมนำ npm Token ที่ขโมยได้ไปใช้แก้ไขและเผยแพร่แพ็กเกจอื่นภายใต้บัญชีของผู้เสียหาย ทำให้มัลแวร์สามารถแพร่กระจายต่อผ่านระบบ Supply Chain ได้ นอกจากนี้ ยังพบการสร้างไฟล์ใน ไดเรกทอรี .claude และ .vscode เพื่อให้คำสั่งอันตรายถูกเรียกใช้งานอีกครั้งเมื่อผู้ใช้เปิดโครงการผ่าน Claude Code หรือ Visual Studio Code รวมถึงมีกลไกตรวจสอบ GitHub Token ที่ถูกขโมยอย่างต่อเนื่อง โดยมีรายงานระบุว่า หากเพิกถอน Token ดังกล่าวก่อนกำจัดกลไกนี้ อาจทำให้คำสั่งที่มีผลลบหรือทำลายข้อมูลบนเครื่องถูกเรียกใช้งาน
ผู้พัฒนาที่เคยติดตั้ง tensorlake@0.5.144 ควรถือว่าเครื่องที่มีการทำงานของ Installation Script อาจถูกบุกรุก และตรวจสอบ Dependency, Lockfile และ Build Log ที่เกี่ยวข้อง พร้อมหยุดใช้งานเวอร์ชันดังกล่าวและกลับไปใช้เวอร์ชันที่เชื่อถือได้ เช่น 0.5.143 ระหว่างตรวจสอบและแก้ไขเหตุการณ์ ทั้งนี้ ไม่ควรเพิกถอน GitHub Token หากยังไม่ได้ตรวจสอบและกำจัดกลไก gh-token-monitor เนื่องจากอาจทำให้คำสั่งที่มีผลลบหรือทำลายข้อมูลถูกเรียกใช้งาน หลังควบคุมและกำจัดมัลแวร์แล้ว ควรเปลี่ยนข้อมูลรับรองที่อาจถูกเข้าถึงจากระบบที่เชื่อถือได้ และตรวจสอบบัญชี npm, GitHub และบริการ Cloud ว่ามีการเผยแพร่แพ็กเกจหรือกิจกรรมที่ไม่ได้รับอนุญาตหรือไม่
แหล่งข่าว : https://thehackernews.com/2026/10/tensorlake-npm-package-compromised-to.html
558/69(IT)2026年10月9日,星期五
网络安全研究人员发现,npm 上的 TensorLake 0.5.144 版本软件包中嵌入了恶意软件。该恶意软件是与 ChainDrop/Shai-Hulud 相关的供应链攻击活动的一部分,它通过 preinstall 命令启动恶意软件安装过程,窃取开发者机器上的凭证和敏感数据。这些数据包括 npm 和 GitHub 令牌、AWS 凭证、Kubernetes 和 HashiCorp Vault 信息、SSH 密钥、.env 文件以及与某些 AI 工具相关的数据。事件发现后,0.5.144 版本已从 npm 中移除。
该恶意软件会收集并传输系统中的数据,利用窃取的 npm 令牌修改并分发受害者账户下的其他软件包,从而进一步在供应链中传播。此外,它会在 .claude 和 .vscode 目录中创建文件,以便在用户通过 Claude Code 或 Visual Studio Code 打开项目时再次执行恶意命令。它还具备持续检查被盗 GitHub 令牌的机制。报告显示,如果令牌在该机制移除之前被撤销,则可能允许执行对计算机造成负面影响或破坏性的命令。
已安装 tensorlake@0.5.144 的开发者应注意,运行安装脚本的机器可能已被入侵。请检查相关依赖项、锁定文件和构建日志,并停止使用该版本,回滚到可信版本(例如 0.5.143),同时调查并解决问题。切勿在未检查并移除 gh-token-monitor 机制的情况下撤销 GitHub 令牌,因为这可能导致执行破坏性或有害命令。在控制并移除恶意软件后,请更改任何可能已被受信任系统访问的凭据,并检查 npm、GitHub 和云服务是否存在未经授权的软件包分发或活动。
来源:https://thehackernews.com/2026/10/tensorlake-npm-package-compromised-to.html