แจ้งเตือนช่องโหว่ Rejetto HFS ถูกใช้โจมตีด้วยการปลอมแปลง Session ของผู้ดูแลระบบ ควรเร่งดำเนินการอัปเดตเพื่อแก้ไขโดยด่วน - Thailand Computer Emergency Response Team (ThaiCERT)Rejetto HFS 漏洞正被利用,攻击者通过管理员会话欺骗进行攻击。建议立即更新以修复此问题。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
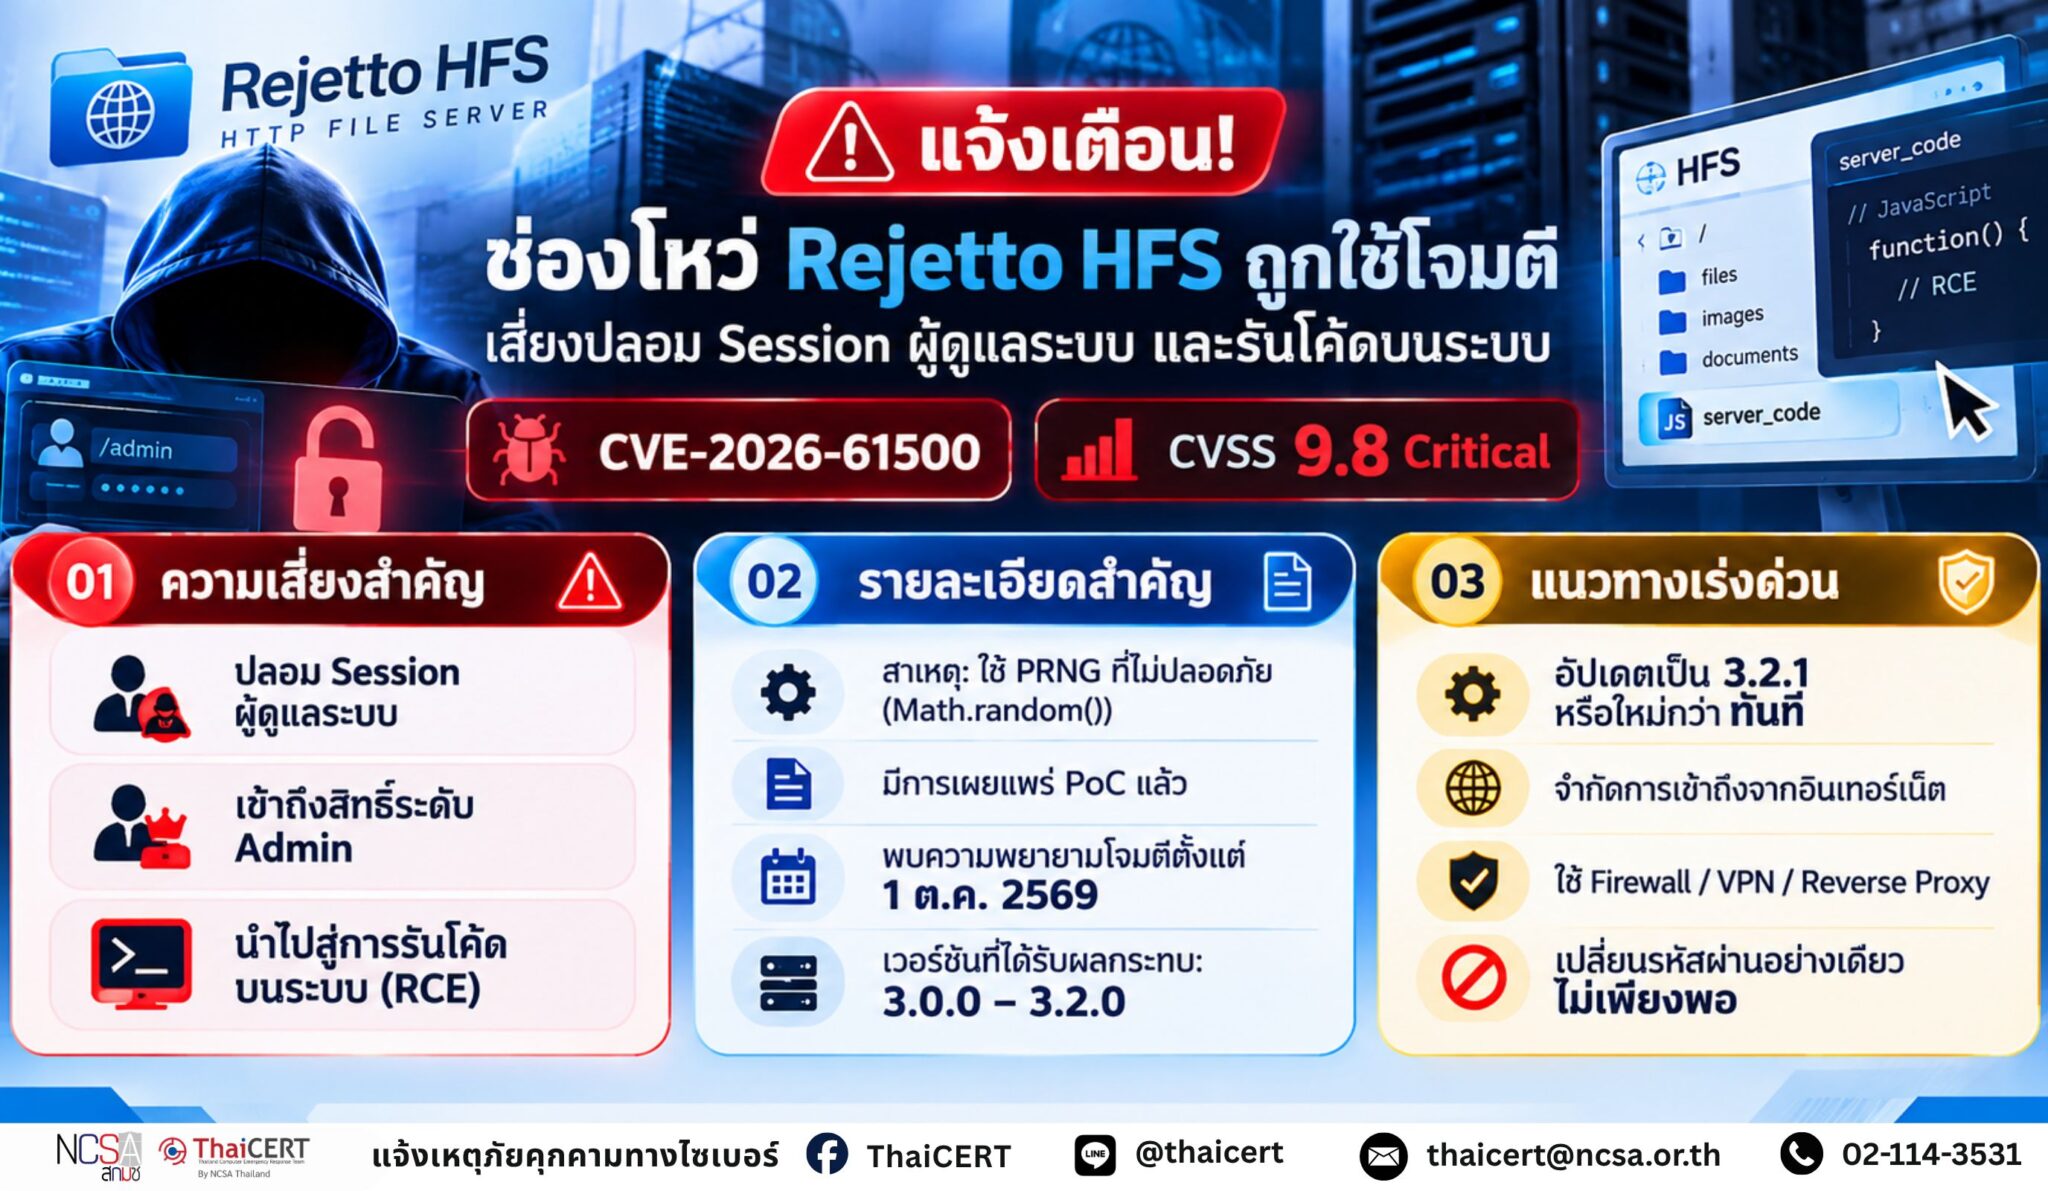
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ช่องโหว่ด้านความมั่นคงปลอดภัยใน Rejetto HTTP File Server (HFS)ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถกู้คืนกุญแจที่ใช้ลงนาม Session Cookie ปลอมแปลง Session ของผู้ดูแลระบบ และเข้าถึงระบบด้วยสิทธิ์ระดับผู้ดูแลระบบ
ปัจจุบันมีการเผยแพร่ Proof-of-Concept (PoC) สำหรับช่องโหว่ดังกล่าวแล้ว และ VulnCheck รายงานว่าพบกิจกรรมพยายามใช้ประโยชน์จากช่องโหว่ตั้งแต่วันที่ 1 ตุลาคม 2569 โดยพบการตรวจสอบและโจมตีระบบ HFS ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต ผู้ดูแลระบบจึงควรเร่งตรวจสอบเวอร์ชันและดำเนินการอัปเดตโดยเร็วที่สุด [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ CVE-2026-61500 (CVSS v3.1: 9.8) [2] ถูกจัดอยู่ในประเภท CWE-338: Use of Cryptographically Weak Pseudo-Random Number Generator (PRNG) [3] โดยเกิดจาก Rejetto HFS ใช้ฟังก์ชัน Math.random() ซึ่งเป็น PRNG ที่ไม่เหมาะสมสำหรับงานด้านการเข้ารหัสในการสร้างกุญแจสำหรับลงนาม Session Cookie ส่งผลให้ผู้โจมตีสามารถรวบรวมค่าที่ระบบเปิดเผยผ่านกระบวนการเข้าสู่ระบบเพื่อนำไปคำนวณกู้คืนกุญแจดังกล่าว และสร้าง Session Cookie ปลอมเพื่อเข้าถึงระบบด้วยสิทธิ์ผู้ดูแลระบบ ทั้งนี้ ช่องโหว่สามารถถูกโจมตีผ่านเครือข่ายได้โดยไม่จำเป็นต้องมีสิทธิ์หรือการดำเนินการจากผู้ใช้งาน [4]
2. รูปแบบการโจมตี ผู้โจมตีสามารถค้นหาระบบ Rejetto HFS ที่เปิดให้เข้าถึงจากอินเทอร์เน็ตและใช้งานเวอร์ชันที่มีช่องโหว่ จากนั้นส่งคำขอเข้าสู่ระบบเพื่อรวบรวมค่าที่สร้างจาก PRNG และนำไปคำนวณกู้คืนกุญแจสำหรับลงนาม Session Cookie ก่อนสร้าง Session ปลอมที่มีสิทธิ์ผู้ดูแลระบบโดยไม่จำเป็นต้องทราบรหัสผ่าน เมื่อเข้าถึงระบบได้แล้ว ผู้โจมตีอาจใช้ฟังก์ชัน server_code เพื่อรัน JavaScript ฝั่งเซิร์ฟเวอร์
3. แนวทางการแก้ไข ผู้ดูแลระบบที่ใช้งาน Rejetto HFS เวอร์ชัน 3.0.0 ถึง 3.2.0 ซึ่งได้รับผลกระทบจากช่องโหว่ ให้ดำเนินการอัปเดตเป็น เวอร์ชัน 3.2.1 หรือใหม่กว่าโดยทันที โดยเวอร์ชัน 3.2.1 ได้ปรับปรุงกระบวนการสร้างค่าที่เกี่ยวข้องกับ Session ให้มีความเหมาะสมด้านการเข้ารหัสมากขึ้น [5] หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึงระบบ HFS จากอินเทอร์เน็ต ใช้ Firewall, VPN หรือ Reverse Proxy เพื่ออนุญาตเฉพาะเครือข่ายหรือหมายเลข IP ที่เชื่อถือได้ และหากไม่มีความจำเป็นควรปิดการเข้าถึงจากภายนอกจนกว่าจะดำเนินการอัปเดตแล้วเสร็จ ทั้งนี้ การเปลี่ยนรหัสผ่านผู้ดูแลระบบเพียงอย่างเดียวไม่สามารถแก้ไขช่องโหว่นี้ได้ เนื่องจากการโจมตีอาศัยการปลอม Session Cookie โดยไม่จำเป็นต้องทราบรหัสผ่านของผู้ดูแลระบบ
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 ตรวจสอบระบบ Rejetto HFS ทั้งหมดภายในองค์กร โดยเฉพาะระบบที่สามารถเข้าถึงได้จากอินเทอร์เน็ต และจัดลำดับความสำคัญในการอัปเดตระบบดังกล่าวก่อน 4.2 ตรวจสอบ Log ของ HFS และอุปกรณ์เครือข่ายย้อนหลัง เพื่อค้นหาความผิดปกติ เช่น การพยายามเข้าสู่ระบบจำนวนมากจากหมายเลข IP เดียวกัน Session ของผู้ดูแลระบบจากแหล่งที่ไม่รู้จัก การเรียกใช้งาน Administrative API ที่ผิดปกติ หรือการเปลี่ยนแปลงค่า server_code โดยไม่ได้รับอนุญาต 4.3 ตรวจสอบ Configuration และพฤติกรรมของระบบ เพื่อค้นหา JavaScript หรือการตั้งค่าที่ไม่รู้จัก รวมถึงตรวจสอบ Process การเชื่อมต่อเครือข่ายขาออก และไฟล์ที่ถูกสร้างหรือแก้ไขโดยกระบวนการ HFS ในช่วงเวลาที่ต้องสงสัย 4.4 จำกัดสิทธิ์ของ Account หรือ Service Account ที่ใช้รัน HFS ตามหลัก Least Privilege เพื่อลดผลกระทบในกรณีที่ผู้โจมตีสามารถรันโค้ดผ่านบริการดังกล่าวได้ 4.5 หากพบหลักฐานหรือสงสัยว่าระบบอาจถูกโจมตี ควร แยกระบบออกจากเครือข่ายและดำเนินกระบวนการ Incident Response พร้อมตรวจสอบความถูกต้องของ Configuration และไฟล์ในระบบ รวมถึงเปลี่ยนข้อมูลรับรองของบัญชีผู้ดูแลระบบ หลังจากควบคุมเหตุการณ์และอัปเดตระบบเรียบร้อยแล้ว
แหล่งอ้างอิง [1] https://dg.th/oc5ndb8asq [2] https://dg.th/341avhilsg [3] https://dg.th/gcy94s56ru [4] https://dg.th/t8rm6c1fwo [5] https://dg.th/g2let158q0
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控 Rejetto HTTP 文件服务器 (HFS) 中的安全漏洞,这些漏洞可能允许未经身份验证的攻击者恢复会话签名密钥、伪造管理员会话并获得管理员权限。
目前已发布了该漏洞的概念验证 (PoC),VulnCheck 报告称,自 2026 年 10 月 1 日起,已有试图利用该漏洞的活动,攻击目标是可从互联网访问的开放式 HFS 系统。因此,系统管理员应立即检查其系统版本并尽快实施更新。[1]
1. 漏洞详情 漏洞 CVE-2026-61500 (CVSS v3.1: 9.8) [2] 被归类为 CWE-338:使用加密强度不足的伪随机数生成器 (PRNG) [3]。该漏洞由 Rejetto HFS 使用 Math.random() 函数生成会话 cookie 签名密钥引起。Math.random() 函数是一个伪随机数生成器 (PRNG),不适用于加密任务。攻击者可以在登录过程中收集暴露的值,利用这些值恢复密钥,并创建伪造的会话 cookie 以获取管理员权限。该漏洞无需任何用户权限或操作即可通过网络被利用 [4]。
2. 攻击方法:攻击者可以从互联网上找到开放的 Rejetto HFS 系统,并使用存在漏洞的版本。他们可以发送登录请求来收集伪随机数生成器 (PRNG) 生成的值,利用这些值计算并恢复会话 cookie 的签名密钥,然后无需知道密码即可创建具有管理员权限的虚假会话。一旦获得访问权限,攻击者可能会使用 `server_code` 函数执行服务器端 JavaScript 代码。
3. 临时解决方案:受此漏洞影响的 Rejetto HFS 版本 3.0.0 至 3.2.0 的系统管理员应立即更新至 3.2.1 或更高版本。3.2.1 版本改进了会话相关值的生成过程,使其更具加密安全性。[5] 如果无法立即更新,请限制对 HFS 系统的互联网访问,使用防火墙、VPN 或反向代理仅允许受信任的网络或 IP 地址访问,并在更新完成之前禁用外部访问(除非绝对必要)。仅更改管理员密码无法修复此漏洞,因为该攻击依赖于会话 cookie 欺骗,并不需要管理员密码。
4. 其他安全建议:4.1 验证组织内所有 Rejetto HFS 系统,特别是那些可通过互联网访问的系统,并优先更新这些系统。4.2 检查 HFS 和网络日志,查找异常情况,例如来自同一 IP 地址的大量登录尝试、来自未知来源的管理员会话、异常的管理 API 调用或对 server_code 的未经授权的更改。4.3 检查系统配置和行为,查找未知的 JavaScript 或设置,并检查在可疑期间 HFS 进程创建或修改的出站网络连接进程和文件。4.4 使用最小权限原则限制运行 HFS 的帐户或服务帐户的权限,以减轻攻击者通过这些服务执行代码可能造成的影响。4.5 如果发现或怀疑存在潜在攻击,请将系统与网络隔离,并实施事件响应流程。验证系统配置和文件的完整性,并更改管理员帐户凭据。事件控制和系统更新完成后,
参考文献 [1] https://dg.th/oc5ndb8asq [2] https://dg.th/341avhilsg [3] https://dg.th/gcy94s56ru [4] https://dg.th/t8rm6c1fwo [5] https://dg.th/g2let158q0