อัปเดตด่วน! Android ออกแพตช์แก้ไขช่องโหว่ความเสี่ยงสูง เสี่ยงถูกยกระดับสิทธิ์และสั่งรันคำสั่งโดยไม่ได้รับอนุญาต - Thailand Computer Emergency Response Team (ThaiCERT)紧急更新!Android 已发布补丁修复一个高风险漏洞,该漏洞可能导致权限提升和未经授权的代码执行。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
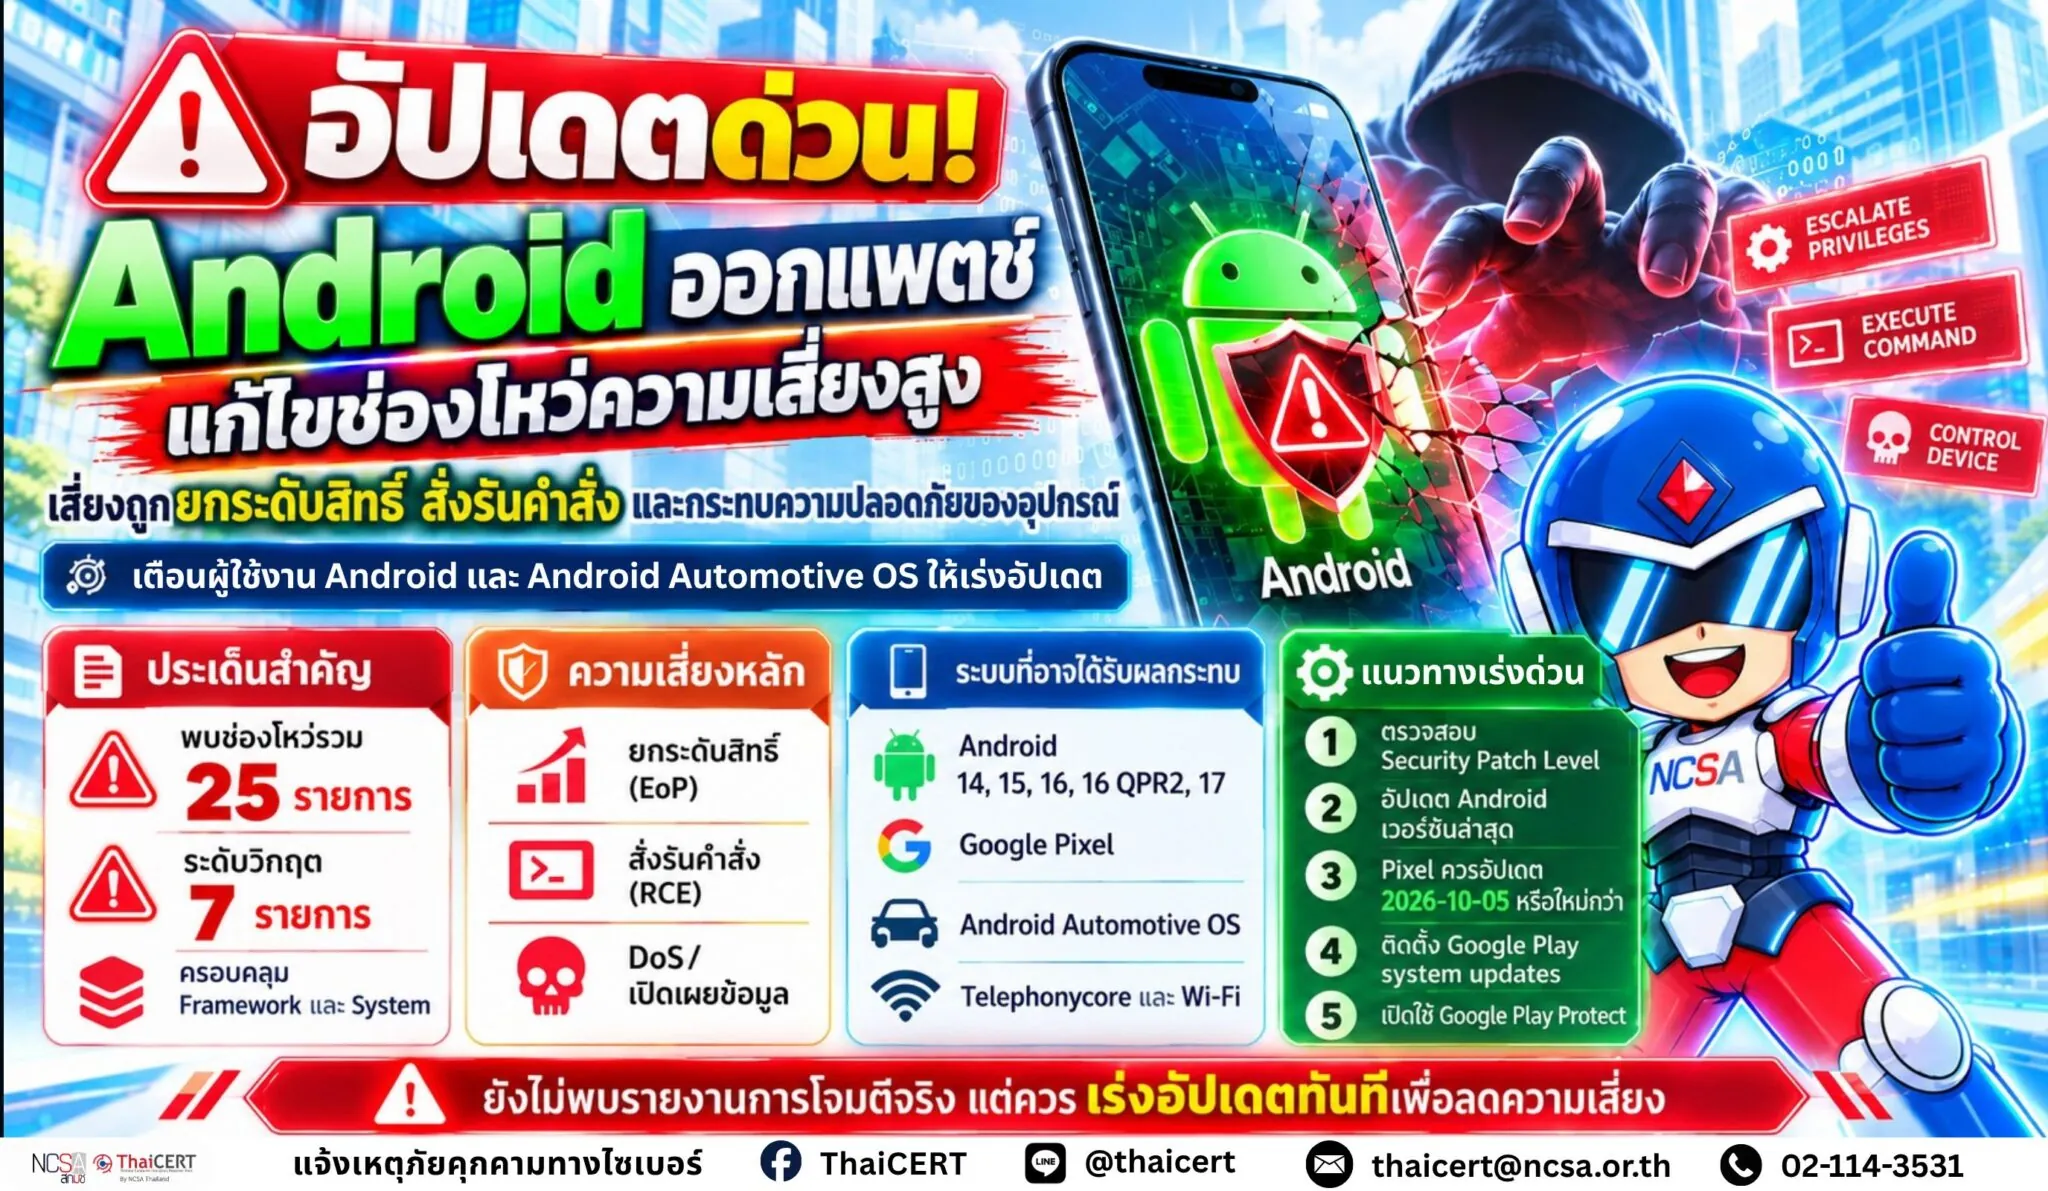
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนผู้ใช้ระบบปฏิบัติการ Android และ Android Automotive OS เกี่ยวกับช่องโหว่ 25 รายการในองค์ประกอบ Framework และ System ซึ่งได้รับการแก้ไขในอัปเดตความปลอดภัยประจำเดือนตุลาคม 2026 ทั้งนี้ ช่องโหว่ดังกล่าวครอบคลุมการป้องกัน ได้แก่ การยกระดับสิทธิ์ การโจมตีแบบปฏิเสธการให้บริการ (DoS) การสั่งรันสั่งระบบ (RCE) ซึ่งอาจส่งผลให้ระบบถูกควบคุมโดยผู้โจมตีได้หากไม่ได้รับการอัปเดต
1. รายละเอียดภัยคุกคาม [1] Google ได้เผยแพร่การอัปเดตความปลอดภัย Android ประจำเดือนตุลาคม 2569 เพื่อแก้ไขช่องโหว่จำนวน 25 รายการในองค์ประกอบ Framework และ System โดยเป็นช่องโหว่ระดับวิกฤต (Critical) จำนวน 7 รายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตียกระดับสิทธิ์ การรันคำสั่งระบบ การขัดขวางการทำงานของระบบ หรือเข้าถึงข้อมูลสำคัญโดยไม่ได้รับอนุญาต โดยมีประเด็นสำคัญดังนี้ 1.1 ช่องโหว่การยกระดับสิทธิ์ (Elevation of Privilege: EoP): ช่องโหว่ระดับวิกฤตบางรายการอาจทำให้ผู้โจมตียกระดับสิทธิ์ภายในระบบ (Local Privilege Escalation) ได้โดยไม่จำเป็นต้องมีสิทธิ์เพิ่มเติมหรืออาศัยการโต้ตอบจากผู้ใช้งาน ซึ่งอาจนำไปสู่การเข้าถึงทรัพยากรหรือการดำเนินการที่เกินกว่าสิทธิ์ที่ได้รับ 1.2 ช่องโหว่การสั่งรันคำสั่งโค้ด (Remote Code Execution: RCE): พบช่องโหว่ในองค์ประกอบ System จำนวน 1 รายการ ที่อาจเปิดโอกาสให้ผู้โจมตีสั่งรันโค้ดบนอุปกรณ์ที่ได้รับผลกระทบได้ หากเป็นไปตามเงื่อนไขของช่องโหว่ 1.3 ช่องโหว่การปฏิเสธการให้บริการและการเปิดเผยข้อมูล (DoS / Information Disclosure): อาจทำให้อุปกรณ์หรือบริการหยุดทำงานผิดปกติ รวมถึงเปิดเผยข้อมูลภายในระบบที่ไม่ควรถูกเข้าถึง 1.4 ช่องโหว่เพิ่มเติมใน Google Pixel: พบช่องโหว่ 6 รายการ โดยมีช่องโหว่ระดับวิกฤต 3 รายการในองค์ประกอบ Bluetooth, GDMC และ GSA ซึ่งอาจนำไปสู่การยกระดับสิทธิ์และการเปิดเผยข้อมูลสำคัญ 1.5 ช่องโหว่ใน Android Automotive OS: พบช่องโหว่เพิ่มเติม 5 รายการ ระดับความรุนแรงสูง (High) ซึ่งอาจทำให้ผู้โจมตียกระดับสิทธิ์ภายในระบบที่ได้รับผลกระทบได้ ทั้งนี้ Google ยังไม่ได้ระบุว่าพบการนำช่องโหว่ดังกล่าวไปใช้โจมตีจริง (Exploited in the Wild) อย่างไรก็ตาม ผู้ใช้งานและผู้ดูแลระบบควรเร่งตรวจสอบและติดตั้งการอัปเดตความปลอดภัย เพื่อลดความเสี่ยงจากการถูกโจมตี
2. ระบบที่อาจได้รับผลกระทบ 2.1 อุปกรณ์ที่ใช้งานระบบปฏิบัติการ Android ซึ่งมีองค์ประกอบ Framework และ System ที่ได้รับผลกระทบจากช่องโหว่ 25 รายการ โดยครอบคลุม Android 14, 15, 16, 16 QPR2 และ 17 ตามรายการช่องโหว่และเวอร์ชันที่เกี่ยวข้อง 2.2 อุปกรณ์ Android ที่ใช้งานองค์ประกอบ Telephonycore และ WiFi ซึ่งได้รับผลกระทบจากช่องโหว่ที่มีการแก้ไขผ่าน Google Play system updates 2.3 อุปกรณ์ Google Pixel รุ่นที่ยังได้รับการสนับสนุนการอัปเดตความปลอดภัย และมีองค์ประกอบ Kernel, Bluetooth, GDMC หรือ GSA ที่ได้รับผลกระทบจากช่องโหว่เพิ่มเติมตามประกาศ Pixel Update Bulletin ประจำเดือนตุลาคม 2569 2.4 อุปกรณ์หรือระบบที่ใช้งาน Android Automotive OS ซึ่งยังไม่ได้รับการอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ที่เกี่ยวข้องตามประกาศประจำเดือนตุลาคม 2569
3. ผลกระทบที่อาจเกิดขึ้น หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้สำเร็จ อาจส่งผลให้สามารถยกระดับสิทธิ์ภายในระบบ (Local Privilege Escalation) เพื่อเข้าถึงหรือดำเนินการในส่วนที่เกินกว่าสิทธิ์ที่ได้รับ โดยช่องโหว่บางรายการไม่จำเป็นต้องอาศัยการโต้ตอบจากผู้ใช้งาน นอกจากนี้ ช่องโหว่บางรายการยังอาจนำไปสู่การสั่งรันโค้ดจากระยะไกล (RCE) การโจมตีแบบปฏิเสธการให้บริการ (DoS) ซึ่งส่งผลให้อุปกรณ์หรือบริการไม่สามารถทำงานได้ตามปกติ รวมถึงการเปิดเผยข้อมูลสำคัญภายในระบบ ซึ่งอาจกระทบต่อความลับ ความถูกต้องครบถ้วน และความพร้อมใช้งานของข้อมูลและระบบ ทั้งนี้ ผลกระทบขึ้นอยู่กับช่องโหว่ องค์ประกอบ และเวอร์ชันของอุปกรณ์ที่ได้รับผลกระทบ
4. แนวทางการตรวจสอบและป้องกัน [2][3][4] 4.1 ตรวจสอบระดับแพตช์ความปลอดภัย (Android Security Patch Level) ผ่านเมนู Settings > About phone > Android version หรือเมนูที่ผู้ผลิตกำหนด โดยอุปกรณ์ Android ทั่วไปควรได้รับแพตช์ระดับ 2026-10-01 หรือใหม่กว่า เพื่อแก้ไขช่องโหว่ที่ระบุใน Android Security Bulletin ประจำเดือนตุลาคม 2569 4.2 ดำเนินการอัปเดตระบบปฏิบัติการ Android และติดตั้งแพตช์ความปลอดภัยล่าสุดผ่านเมนู Settings > System > Software updates หรือเมนูที่ผู้ผลิตอุปกรณ์กำหนด เพื่อแก้ไขช่องโหว่ที่ได้รับการเปิดเผยและลดความเสี่ยงจากการถูกโจมตี 4.3 สำหรับอุปกรณ์ Google Pixel ให้ตรวจสอบและติดตั้งการอัปเดตความปลอดภัยให้เป็นระดับ 2026-10-05 หรือใหม่กว่า เพื่อแก้ไขช่องโหว่เพิ่มเติมในองค์ประกอบ Kernel, Bluetooth, GDMC และ GSA รวมถึงช่องโหว่ที่ระบุใน Android Security Bulletin ประจำเดือนตุลาคม 2569 4.4 สำหรับองค์กรที่ใช้งาน Android Automotive OS ให้ประสานงานกับผู้ผลิตรถยนต์หรือผู้ผลิตอุปกรณ์ (OEM) เพื่อตรวจสอบและติดตั้งการอัปเดตความปลอดภัยล่าสุด โดยการอัปเดต AAOS ที่ครบถ้วนต้องครอบคลุมแพตช์ Android ระดับ 2026-10-05 หรือใหม่กว่า และช่องโหว่เพิ่มเติมเฉพาะ AAOS ตามประกาศของ Google 4.5 ตรวจสอบและติดตั้ง Google Play system updates ผ่านเมนู Settings > Security & privacy > System & updates > Google Play system update หรือเมนูที่ผู้ผลิตกำหนด เพื่อแก้ไขช่องโหว่ที่เกี่ยวข้องกับองค์ประกอบ Telephonycore และ WiFi 4.6 เปิดใช้งาน Google Play Protect และหลีกเลี่ยงการติดตั้งแอปพลิเคชันจากแหล่งที่ไม่น่าเชื่อถือ เพื่อลดความเสี่ยงจากแอปพลิเคชันที่เป็นอันตรายและการใช้ประโยชน์จากช่องโหว่ ทั้งนี้ มาตรการดังกล่าวไม่สามารถใช้ทดแทนการติดตั้งแพตช์ความปลอดภัยได้
แหล่งอ้างอิง [1] https://dg.th/67mu8vharo [2] https://dg.th/r0idbm97to [3] https://dg.th/gaviybr1f8 [4] https://dg.th/m r 41gzpd9k
泰国国家计算机安全事件响应中心 (ThaiCERT) 提醒 Android 和 Android Automotive OS 操作系统用户注意框架和系统组件中存在的 25 个漏洞,这些漏洞已在 2026 年 10 月的安全更新中得到修复。这些漏洞涉及权限提升、拒绝服务 (DoS) 攻击和远程执行 (RCE) 攻击的防御机制,如果系统未及时更新,攻击者可能利用这些漏洞控制系统。
1. 威胁详情 [1] 谷歌发布了 2016 年 10 月 Android 安全更新,修复了框架和系统组件中的 25 个漏洞。其中 7 个是严重漏洞,攻击者可以利用这些漏洞提升权限、执行系统命令、破坏系统或未经授权访问敏感信息。主要问题包括:1.1 权限提升 (EoP) 漏洞:某些严重漏洞可能允许攻击者在无需额外权限或用户交互的情况下提升本地权限,从而可能导致其访问超出其权限范围的资源或执行超出其权限的操作。1.2 远程代码执行 (RCE) 漏洞:系统组件中发现了一个漏洞,如果满足该漏洞的条件,攻击者可以在受影响的设备上执行代码。1.3 拒绝服务/信息泄露漏洞:这些漏洞可能导致设备或服务故障,包括泄露不应被访问的内部系统信息。 1.4 Google Pixel 新增漏洞:共发现六个漏洞,其中三个严重漏洞分别位于蓝牙、GDMC 和 GSA 组件中,可能导致权限提升和敏感信息泄露。1.5 Android Automotive OS 新增漏洞:共发现五个高危漏洞,攻击者可利用这些漏洞提升受影响系统中的权限。谷歌尚未说明这些漏洞是否已被实际利用(即是否已被恶意利用)。但是,用户和系统管理员应立即检查并安装安全更新,以降低攻击风险。
2. 可能受影响的系统:2.1 运行 Android 操作系统且其框架和系统组件受 25 个漏洞影响的设备,这些漏洞涵盖 Android 14、15、16、16 QPR2 和 17(根据漏洞列表和相关版本)。2.2 使用 Telephonycore 和 WiFi 组件且受 Google Play 系统更新修复的漏洞影响的 Android 设备。2.3 仍在接收安全更新支持且其内核、蓝牙、GDMC 或 GSA 组件受 2026 年 10 月 Pixel 更新公告中公布的其他漏洞影响的 Google Pixel 设备。2.4 运行 Android Automotive OS 且尚未收到安全更新以解决 2026 年 10 月公告中公布的相关漏洞的设备或系统。
3. 潜在影响:如果攻击者成功利用这些漏洞,可能会导致本地权限提升,从而允许访问或执行超出授权权限的操作。某些漏洞无需用户交互即可利用。此外,某些漏洞可能导致远程代码执行 (RCE) 和拒绝服务 (DoS) 攻击,使设备或服务无法使用,并泄露敏感信息,从而损害机密性、完整性和可用性。影响程度取决于漏洞、组件以及受影响设备的版本。
4. 检查和预防指南 [2][3][4] 4.1 通过“设置”>“关于手机”>“Android 版本”菜单或制造商指定的菜单检查安全补丁级别(Android 安全补丁级别)。通常,Android 设备应安装 2026 年 10 月 1 日或更高版本的补丁,以修复 2026 年 10 月 Android 安全公告中识别的漏洞。4.2 通过“设置”>“系统”>“软件更新”菜单或设备制造商指定的菜单执行 Android 操作系统更新并安装最新的安全补丁。为了解决已披露的漏洞并降低攻击风险:4.3 对于 Google Pixel 设备,请检查并安装 2026 年 10 月 5 日或更高版本的安全更新,以解决内核、蓝牙、GDMC 和 GSA 组件中的其他漏洞,以及 2026 年 10 月 Android 安全公告中识别的漏洞。4.4 对于使用 Android Automotive OS 的组织,请与您的车辆制造商或设备制造商 (OEM) 协调,以检查并安装最新的安全更新。完整的 AAOS 更新必须涵盖 Android 安全补丁级别 2026-10-05 或更高版本,并修复 Google 公布的其他 AAOS 特定漏洞。4.5 通过“设置”>“安全和隐私”>“系统和更新”>“Google Play 系统更新”或制造商指定的菜单检查并安装 Google Play 系统更新,以解决与 Telephonycore 和 WiFi 组件相关的漏洞。4.6 启用 Google Play Protect 并避免从不受信任的来源安装应用程序,以降低恶意应用程序和漏洞利用的风险。这些措施不能替代安全补丁的安装。
参考文献 [1] https://dg.th/67mu8vharo [2] https://dg.th/r0idbm97to [3] https://dg.th/gaviybr1f8 [4] https://dg.th/mr41gzpd9k