แจ้งเตือน! ช่องโหว่บนอุปกรณ์ SonicWall SMA1000 รุ่น 6210, 7210 และ 8200v ผู้ใช้งานควรเร่งอัปเดตแพตช์ทันที - Thailand Computer Emergency Response Team (ThaiCERT)警报!SonicWall SMA1000 型号 6210、7210 和 8200v 存在安全漏洞。用户应立即更新补丁。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
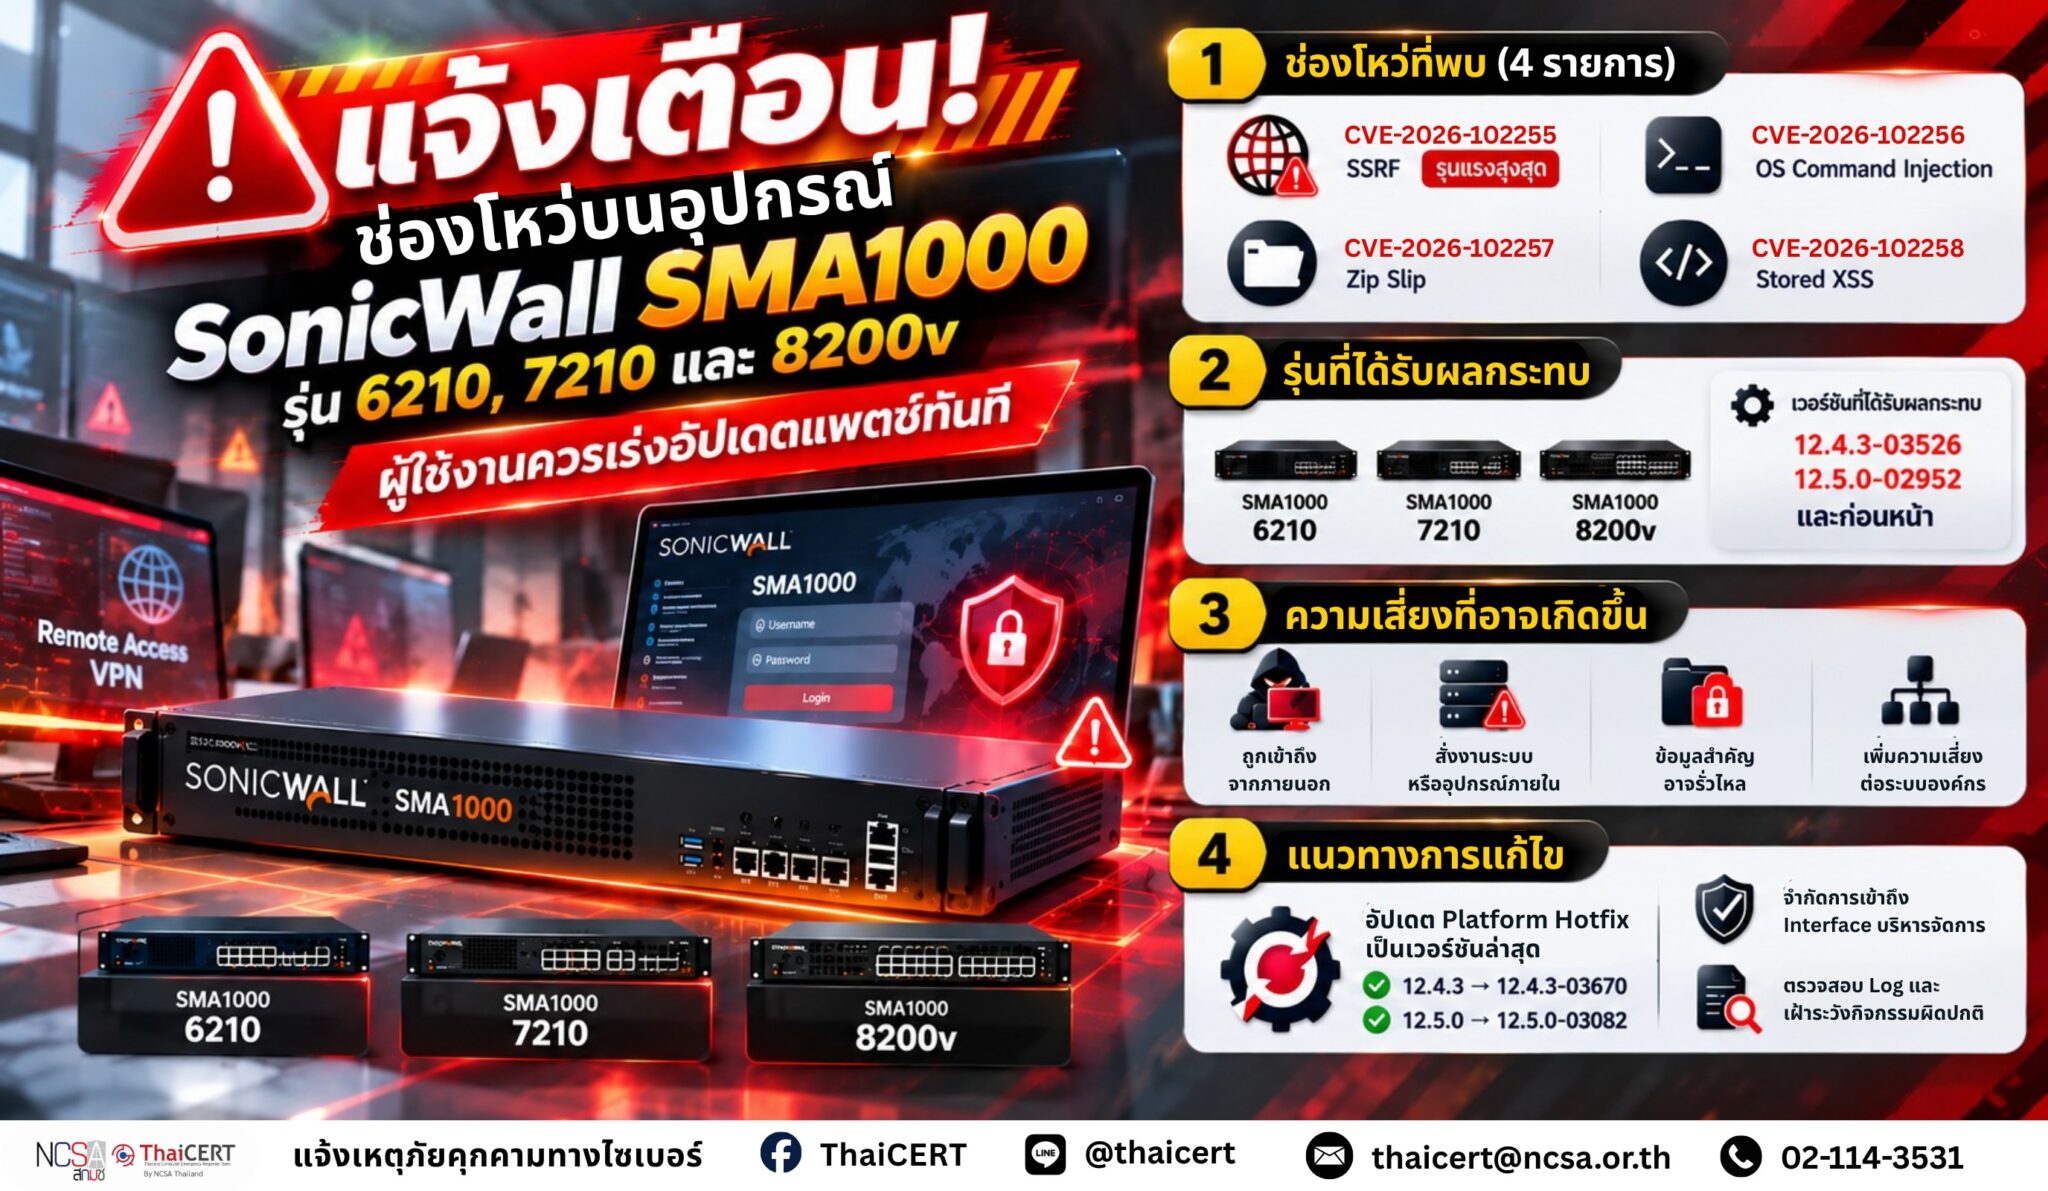
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัย ในผลิตภัณฑ์ SonicWall SMA1000 Series จำนวน 4 รายการ ได้แก่ CVE-2026-102255 เป็นช่องโหว่ที่มีความรุนแรงสูงสุด, CVE-2026-102256, CVE-2026-102257 และ CVE-2026-102258 หากองค์กรใดใช้งานรุ่น 6210, 7210 และ 8200v ที่มีเวอร์ชัน 12.4.3-03526 หรือ 12.5.0-02952 และที่เก่ากว่า จะมีความเสี่ยงสูงที่จะถูกเจาะระบบเครือข่าย ผู้ดูแลระบบต้องทำการอัปเดตแพตช์ (Platform Hotfix) ให้เป็นเวอร์ชันล่าสุดทันที เนื่องจากช่องโหว่นี้ยังไม่มีวิธีบรรเทาผลกระทบชั่วคราว [1]
1. รายละเอียดของช่องโหว่ 1.1 CVE-2026-102255 ( CVSS v3.1: 10.0 ระดับวิกฤต) เป็นช่องโหว่ประเภทการปลอมแปลงคำขอจากฝั่งเซิร์ฟเวอร์ก่อนการยืนยันตัวตน (Pre-Authentication Server-Side Request Forgery – SSRF) บนหน้าการเชื่อมต่อระบบ (WorkPlace Interface) ผู้โจมตีจากภายนอกสามารถส่งคำขอไปยังระบบเครือข่ายภายในแทนผู้โจมตีได้โดยไม่ต้องมีบัญชีผู้ใช้ ทำให้เข้าถึงฟังก์ชันภายในและดำเนินการสิ่งที่ไม่ได้รับอนุญาตได้ [2] 1.2 CVE-2026-102256 ( CVSS v3.1: 7.8 ) เป็นช่องโหว่ประเภทการแทรกคำสั่งระบบปฏิบัติการ (OS Command Injection) ซึ่งอาจทำให้ผู้โจมตีที่มีสิทธิ์ผู้ดูแลระบบสามารถรันคำสั่งที่เป็นอันตรายได้ (Remote Code Execution) [3] 1.3 CVE-2026-102257 ( CVSS v3.1: 7.2 ) เป็นช่องโหว่ประเภท Zip Slip ใน Appliance Management Console (AMC) ซึ่งอาจทำให้ผู้โจมตีที่ผ่านการยืนยันตัวตนสามารถนำไฟล์ออกนอกไดเรกทอรีที่กำหนด และอาจนำไปสู่การรันคำสั่งบนระบบได้ [4] 1.4 CVE-2026-102258 ( CVSS v3.1: 6.1 ) ช่องโหว่ประเภทการฝังโค้ดสคริปต์อันตราย (Stored Cross-Site Scripting – Stored XSS) ในหน้าบริหารจัดการระบบ ทำให้ผู้โจมตีแทรกและเรียกใช้ JavaScript อันตรายได้ [5]
2. ระบบที่ได้รับผลกระทบ ช่องโหว่ดังกล่าวส่งผลกระทบต่อ SonicWall SMA1000 Series รุ่น 6210, 7210 และ 8200v ดังนี้ 2.1 SMA1000 Version 12.4.3-03526 (platform-hotfix) และก่อนหน้า 2.2 SMA1000 Version 12.5.0-02952 (platform-hotfix) และก่อนหน้า
3.ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจใช้ CVE-2026-102255 เพื่อสั่งให้อุปกรณ์ SMA1000 ส่งคำขอไปยังระบบหรือฟังก์ชันภายในที่ปกติไม่สามารถเข้าถึงได้โดยตรง 3.2 อาจทำให้ผู้โจมตีเข้าถึงฟังก์ชันภายในของอุปกรณ์ และดำเนินการที่ไม่ได้รับอนุญาตผ่านอุปกรณ์ SMA1000 3.3 หากสามารถใช้ร่วมกับช่องโหว่อื่นหรือได้รับสิทธิ์เพิ่มเติม ผู้โจมตีอาจสามารถรันคำสั่งบนอุปกรณ์ที่ได้รับผลกระทบได้ 3.4 อุปกรณ์ SMA1000 มักถูกใช้เป็น Gateway สำหรับเชื่อมต่อเครือข่ายภายในองค์กรจากภายนอก ดังนั้น หากถูกโจมตีสำเร็จ อาจเพิ่มความเสี่ยงต่อระบบและทรัพยากรภายในที่เชื่อมต่ออยู่ 3.5 อาจส่งผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งานของข้อมูลหรือระบบที่สามารถเข้าถึงผ่านอุปกรณ์ SMA1000
4. แนวทางการแก้ไขและลดความเสี่ยง [6] 4.1 ตรวจสอบว่าหน่วยงานมีการใช้งาน SonicWall SMA1000 Series รุ่น 6210, 7210 หรือ 8200v หรือไม่ โดยเฉพาะอุปกรณ์ที่สามารถเข้าถึงได้จากอินเทอร์เน็ต 4.2 ตรวจสอบเวอร์ชันและ Platform Hotfix ของ SMA1000 ที่ใช้งานอยู่ หากเป็น Version 12.4.3-03526, 12.5.0-02952 หรือก่อนหน้า ให้ดำเนินการอัปเดตโดยเร็ว 4.3 สำหรับ SMA1000 Version 12.4.3 ให้ปรับปรุงเป็น Version 12.4.3-03670 หรือใหม่กว่า และสำหรับ Version 12.5.0 ให้ปรับปรุงเป็น Version 12.5.0-03082 หรือใหม่กว่า 4.4 เนื่องจากไม่ได้ระบุ Workaround สำหรับช่องโหว่ดังกล่าว ผู้ดูแลระบบควรให้ความสำคัญกับการติดตั้ง Hotfix แทนการพึ่งพามาตรการบรรเทาชั่วคราวเพียงอย่างเดียว 4.5 จำกัดการเข้าถึง Interface สำหรับบริหารจัดการของ SMA1000 ให้สามารถเข้าถึงได้เฉพาะจากเครือข่ายหรือหมายเลข IP ที่ได้รับอนุญาต และหลีกเลี่ยงการเปิด Management Interface ให้เข้าถึงจากอินเทอร์เน็ตโดยตรงหากไม่มีความจำเป็น 4.6 ตรวจสอบ Log ของ SMA1000, WorkPlace, Appliance Management Console และอุปกรณ์เครือข่ายที่เกี่ยวข้อง เพื่อค้นหาการเชื่อมต่อ การส่งคำขอ หรือกิจกรรมที่ผิดปกติจากแหล่งที่ไม่รู้จัก 4.7 เฝ้าระวังการเชื่อมต่อจาก SMA1000 ไปยังระบบภายในหรือปลายทางที่ผิดปกติ รวมถึงตรวจสอบการเปลี่ยนแปลง Configuration, บัญชีผู้ดูแลระบบ และกิจกรรมที่ไม่ได้รับอนุญาต 4.8 หลังดำเนินการอัปเดต ควรตรวจสอบสถานะและทดสอบการให้บริการ VPN/Remote Access เพื่อยืนยันว่าระบบสามารถให้บริการได้ตามปกติ
แหล่งอ้างอิง [1] https://dg.th/zht3b0mve7 [2] https://dg.th/iktjx0alov [3] https://dg.th/e3mvwql9h7 [4] https://dg.th/0a682tlrzg [5] https://dg.th/9rbdyv60si [6] https://dg.th/mqus2wg8ka
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 SonicWall SMA1000 系列产品中发现了四个安全漏洞:CVE-2026-102255(最严重的漏洞)、CVE-2026-102256、CVE-2026-102257 和 CVE-2026-102258。如果任何组织正在使用 6210、7210 和 8200v 型号的 SonicWall 防火墙,且版本为 12.4.3-03526 或 12.5.0-02952 及更早版本,则存在很高的网络攻击风险。系统管理员必须立即更新到最新的补丁程序(平台热修复程序),因为目前尚无针对此漏洞的临时缓解措施 [1]。
1. 漏洞详情 1.1 CVE-2026-102255(CVSS v3.1:10.0 严重)是 WorkPlace 接口上的预身份验证服务器端请求伪造 (SSRF) 漏洞。外部攻击者无需帐户即可代表攻击者向内部网络发送请求,从而获得对内部功能的访问权限并执行未经授权的操作。[2] 1.2 CVE-2026-102256(CVSS v3.1:7.8)是操作系统命令注入漏洞,可能允许具有管理员权限的攻击者执行恶意命令(远程代码执行)。[3] 1.3 CVE-2026-102257(CVSS v3.1:7.2)是设备管理控制台 (AMC) 中的 Zip Slip 漏洞,可能允许已通过身份验证的攻击者从指定目录中弹出文件。并可能导致在系统上执行命令 [4] 1.4 CVE-2026-102258 ( CVSS v3.1: 6.1 ) 系统管理界面中的存储型跨站脚本 (Stored XSS) 漏洞,允许攻击者注入和执行恶意 JavaScript [5]
2. 受影响的系统:此漏洞影响 SonicWall SMA1000 系列型号 6210、7210 和 8200v,具体如下:2.1 SMA1000 版本 12.4.3-03526(平台热修复)及更早版本;2.2 SMA1000 版本 12.5.0-02952(平台热修复)及更早版本。
3. 潜在影响 3.1 未经身份验证的攻击者可以利用 CVE-2026-102255 漏洞,指示 SMA1000 设备向通常无法直接访问的内部系统或功能发送请求。3.2 这可能使攻击者能够访问设备的内部功能,并通过 SMA1000 执行未经授权的操作。3.3 如果与其他漏洞或增强的权限结合使用,攻击者可以在受影响的设备上执行命令。3.4 SMA1000 设备通常用作连接内部网络和外部世界的网关;因此,攻击成功可能会增加连接的内部系统和资源的风险。3.5 这可能会影响通过 SMA1000 设备访问的数据或系统的机密性、完整性和可用性。
4. 缓解和风险降低指南 [6] 4.1 检查组织是否正在使用 SonicWall SMA1000 系列 6210、7210 或 8200v 型号的设备,尤其是可从互联网访问的设备。4.2 检查正在使用的 SMA1000 的版本和平台热修复程序。如果版本为 12.4.3-03526、12.5.0-02952 或更早版本,请尽快更新。4.3 对于 SMA1000 版本 12.4.3,请更新至版本 12.4.3-03670 或更高版本;对于版本 12.5.0,请更新至版本 12.5.0-03082 或更高版本。4.4 由于此漏洞没有指定的解决方法,系统管理员应优先安装热修复程序,而不是仅仅依赖临时缓解措施。 4.5 限制对 SMA1000 管理界面的访问,仅允许授权的网络或 IP 地址访问。4.6 检查 SMA1000、WorkPlace、设备管理控制台及相关网络设备的日志,查找来自未知来源的任何异常连接、请求或活动。4.7 监控 SMA1000 与内部系统或终端的连接,查找任何异常活动,包括检查配置更改、管理员帐户和未经授权的活动。4.8 更新完成后,检查 VPN/远程访问服务的状态并进行测试,以确认系统运行正常。
参考文献 [1] https://dg.th/zht3b0mve7 [2] https://dg.th/iktjx0alov [3] https://dg.th/e3mvwql9h7 [4] https://dg.th/0a682tlrzg [5] https://dg.th/9rbdyv60si [6] https://dg.th/mqus2wg8ka