ช่องโหว่ใน Cisco Nexus 9000 เสี่ยงถูกสั่งรันโค้ดระดับ Root และช่องโหว่ Secure Email อาจเปิดเผยข้อมูลอีเมล ผู้ดูแลระบบควรเร่งอัปเดต - Thailand Computer Emergency Response Team (ThaiCERT)Cisco Nexus 9000 的漏洞可能导致 root 权限代码执行,安全电子邮件漏洞可能泄露电子邮件地址。系统管理员应立即更新。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
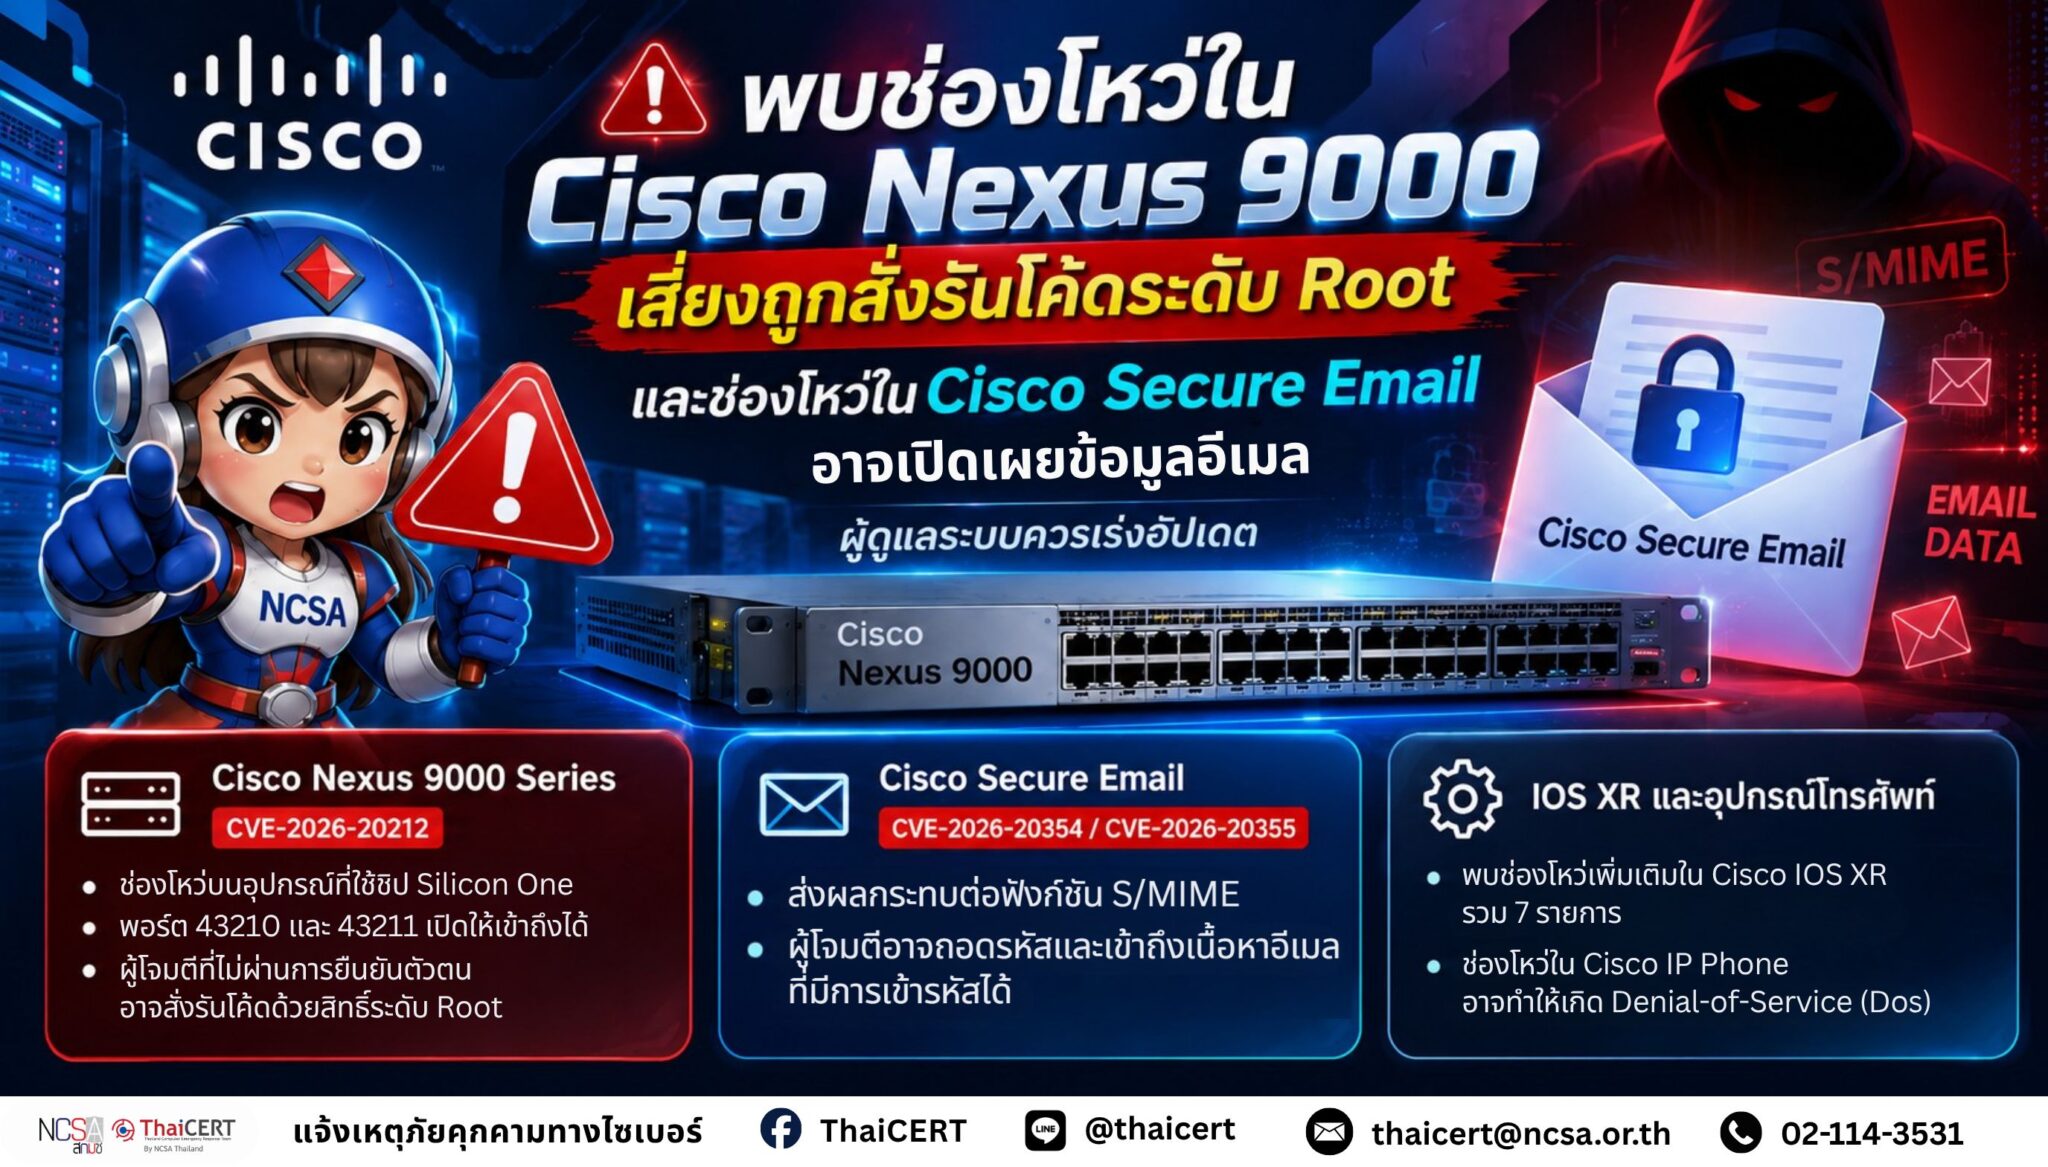
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Cisco ได้ประกาศเผยแพร่แพตช์แก้ไขช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์เครือข่าย โดยมีช่องโหว่ระดับ Critical ใน Cisco Nexus 9000 Series Switches หมายเลข CVE-2026-20212 (CVSS v3.1: 9.8) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีจากระยะไกลที่ไม่ต้องผ่านการยืนยันตัวตนสามารถสั่งรันโค้ดด้วยสิทธิ์ระดับ Root บนอุปกรณ์ได้ นอกจากนี้ Cisco ยังเปิดเผยช่องโหว่ใน Cisco Secure Email ที่อาจทำให้ผู้โจมตีสามารถถอดรหัสและเข้าถึงเนื้อหาอีเมลที่มีการเข้ารหัสผ่าน S/MIME รวมถึงช่องโหว่เพิ่มเติมใน IOS XR และอุปกรณ์โทรศัพท์ Cisco ที่ได้รับการแก้ไขแล้ว องค์กรที่ใช้งานผลิตภัณฑ์ Cisco ที่ได้รับผลกระทบควรตรวจสอบเวอร์ชันซอฟต์แวร์และเร่งดำเนินการอัปเดตโดยทันที [1]
1,. รายละเอียดช่องโหว่ [2] 1.1 Cisco Nexus 9000 Series – CVE-2026-20212 (CVSS v3.1: 9.8) [3] ช่องโหว่นี้เกิดจากการตั้งค่าบริการภายใน Cisco Nexus 9000 Series ที่ใช้ชิป Silicon One ซึ่งมี TCP Port 43210 และ 43211 เปิดให้สามารถเข้าถึงได้จาก Default Layer 3 Virtual Routing and Forwarding (VRF) โดยไม่มีการจำกัดการเข้าถึงอย่างเหมาะสม ผู้โจมตีที่สามารถเชื่อมต่อไปยังพอร์ตดังกล่าวบนอุปกรณ์ที่ได้รับผลกระทบ อาจส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษเพื่อสั่งให้ระบบประมวลผลคำสั่งอันตรายด้วยสิทธิ์ระดับ Root ส่งผลให้สามารถควบคุมอุปกรณ์ เปลี่ยนแปลงการตั้งค่า หรือทำให้อุปกรณ์หยุดให้บริการได้ 1.2 Cisco IOS XR Hardening Release Cisco ได้เผยแพร่ชุดอัปเดตด้านความมั่นคงปลอดภัยสำหรับระบบปฏิบัติการ IOS XR โดยรวมช่องโหว่จำนวน 7 รายการ ได้แก่ – CVE-2026-20274 (CVSS v3.1: 9.8) [4] เกี่ยวข้องกับปัญหา Memory Safety และ Memory Corruption ซึ่งอาจนำไปสู่การรันโค้ดจากระยะไกล – CVE-2026-20279 (CVSS v3.1: 9.8) [5] เกี่ยวข้องกับการควบคุมสิทธิ์และการตรวจสอบการเข้าถึงที่ไม่เหมาะสม อาจทำให้ผู้โจมตีสามารถข้ามมาตรการยืนยันตัวตนหรือเข้าถึงฟังก์ชันสำคัญของระบบ – ช่องโหว่อื่น ได้แก่ CVE-2026-20275, CVE-2026-20276, CVE-2026-20277, CVE-2026-20278 และ CVE-2026-20280 มีระดับความรุนแรงสูง โดยส่งผลกระทบต่อการทำงานของอุปกรณ์ Cisco IOS XR หลายรุ่น [1][2] ([The Hacker News][1]) 1.3 Cisco Secure Email – CVE-2026-20354 และ CVE-2026-20355 (CVSS v3.1: 5.9) [6][7] ช่องโหว่ดังกล่าวส่งผลกระทบต่อฟังก์ชันการถอดรหัสอีเมลแบบ Secure/Multipurpose Internet Mail Extensions (S/MIME) ใน Cisco Secure Email ที่ใช้งาน AsyncOS เวอร์ชัน 16.5.0 หรือต่ำกว่า โดยช่องโหว่เกิดจากการตรวจสอบความถูกต้องของข้อมูลอีเมลที่เข้ารหัสไม่เพียงพอ ทำให้ผู้โจมตีที่สามารถดักกลางการสื่อสาร (Man-in-the-Middle: MitM) ระหว่าง Email Gateway อาจแก้ไขข้อมูลและทำให้สามารถเข้าถึงเนื้อหาอีเมลที่ถูกเข้ารหัสได้ ([SecurityWeek][3]) 1.4 Cisco IP Phone – CVE-2026-20281 (CVSS v3.1: 7.5) [8] ช่องโหว่ในอุปกรณ์ Cisco Desk Phone 9800, IP Phone 7800, IP Phone 8800 และ Video Phone 8875 ที่เปิดใช้งาน Web Access อาจทำให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตน ส่ง HTTP Request ที่ถูกสร้างขึ้นเป็นพิเศษจำนวนมาก ส่งผลให้อุปกรณ์เกิดภาวะ Denial-of-Service (DoS) และไม่สามารถให้บริการได้ตามปกติ
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ 2.1 CVE-2026-20212 ส่งผลกระทบต่อ Cisco Nexus 9000 Series Switches ที่ใช้ Silicon One จำนวน 10 รุ่น ได้แก่ – N9324C-SE1U – N9348Y2C6D-SE1U – N9364E-SG2-O – N9364E-SG2-Q – N9396T12C-SE1 – N9348Y12C-SE1 – N9396Y12C-SE1 – N9336C-SE1 – N9K-C9804 – N9K-C9808 2.2 CVE-2026-20354 / CVE-2026-20355 – Cisco Secure Email Appliance – AsyncOS 16.5.0 หรือต่ำกว่า – ระบบที่เปิดใช้งานฟังก์ชัน S/MIME Decryption 2.3 CVE-2026-20281 – Cisco Desk Phone 9800 Series – Cisco IP Phone 7800 Series – Cisco IP Phone 8800 Series – Cisco Video Phone 8875
3. แนวทางการแก้ไข 3.1 สำหรับ Cisco Nexus 9000 (CVE-2026-20212) – ตรวจสอบรุ่นอุปกรณ์ด้วยคำสั่ง show module – ตรวจสอบเวอร์ชันซอฟต์แวร์ผ่าน Cisco Software Checker – อัปเกรด Cisco NX-OS เป็นเวอร์ชันที่ Cisco แนะนำ – ติดตั้งแพตช์หรือ Software Maintenance Update (SMU) ตามรุ่นอุปกรณ์ 3.2 สำหรับ Cisco IOS XR – อัปเกรด IOS XR เป็น Release ที่มี Security Maintenance Update (SMU) – ติดตั้ง SMU ที่ Cisco จัดเตรียมสำหรับแพลตฟอร์มที่ใช้งาน – ตรวจสอบสถานะอุปกรณ์ Cisco 8000 Series, NCS Series และ ASR Series ที่ใช้งาน IOS XR 3.3 สำหรับ Cisco Secure Email – อัปเดต Cisco Secure Email / AsyncOS เป็นเวอร์ชันที่ได้รับการแก้ไข – ตรวจสอบการเปิดใช้งาน S/MIME Decryption – หากยังไม่สามารถอัปเดตได้ ควรพิจารณาปิดการใช้งาน S/MIME ชั่วคราวเพื่อลดความเสี่ยง – ตรวจสอบ Certificate และ Key ที่เกี่ยวข้องกับการเข้ารหัสอีเมล
4. แนวทางการป้องกันเพิ่มเติม – ตรวจสอบอุปกรณ์ Cisco ทั้งหมดภายในองค์กรว่ามีรุ่นและเวอร์ชันที่ได้รับผลกระทบหรือไม่ – จัดทำ Asset Inventory สำหรับอุปกรณ์ Network Infrastructure – จำกัดสิทธิ์การเข้าถึงอุปกรณ์เครือข่ายตามหลัก Least Privilege – เปิดใช้งาน Multi-Factor Authentication (MFA) สำหรับบัญชีผู้ดูแลระบบ – ตรวจสอบ Log จาก Cisco IOS/NX-OS เพื่อค้นหาพฤติกรรมผิดปกติ เช่น การเชื่อมต่อไปยังพอร์ตที่เกี่ยวข้อง – ตรวจสอบ Configuration Backup เพื่อใช้เปรียบเทียบหาการเปลี่ยนแปลงที่ไม่ได้รับอนุญาต – เฝ้าระวังการเปลี่ยนแปลง Routing, ACL, Account หรือ Privilege บนอุปกรณ์ – หากพบพฤติกรรมต้องสงสัย ให้แยกอุปกรณ์ออกจากเครือข่ายและดำเนินการตรวจสอบ Incident Response Cisco แนะนำให้ผู้ดูแลระบบดำเนินการอัปเดตซอฟต์แวร์และติดตั้งแพตช์โดยเร็ว เนื่องจากช่องโหว่ในอุปกรณ์เครือข่ายสามารถส่งผลกระทบต่อความมั่นคงปลอดภัยของโครงสร้างพื้นฐานทั้งหมดได้
แหล่งอ้างอิง [1] https://dg.th/59tb47hgwo [2] https://dg.th/pqsb89mai7 [3] https://dg.th/wulcod7zxh [4] https://dg.th/4s68hxbgr0 [5] https://dg.th/93h1iq5ye2 [6] https://dg.th/2t1zh5y0jw [7] https://dg.th/4ahb0wx9qg [8] https://dg.th/dvi86co039
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现思科已宣布发布补丁以修复其网络产品中的安全漏洞。思科 Nexus 9000 系列交换机中披露了一个严重漏洞 CVE-2026-20212 (CVSS v3.1: 9.8),该漏洞可能允许未经身份验证的远程攻击者在设备上以 root 权限执行代码。思科还披露了 Cisco Secure Email 中的漏洞,该漏洞可能允许攻击者解密并访问 S/MIME 加密电子邮件的内容。此外,思科还披露了 IOS XR 和思科移动设备中的其他漏洞,这些漏洞已通过补丁修复。使用受影响思科产品的组织应检查其软件版本并立即采取措施进行更新。[1]
1. 漏洞详情 [2] 1.1 Cisco Nexus 9000 系列 – CVE-2026-20212 (CVSS v3.1: 9.8) [3] 此漏洞源于使用 Silicon One 芯片的 Cisco Nexus 9000 系列中的服务配置,其中 TCP 端口 43210 和 43211 对默认三层虚拟路由和转发 (VRF) 开放,且未设置适当的访问限制。能够连接到受影响设备上这些端口的攻击者可以发送特制数据,以执行具有 root 权限的恶意命令,从而导致设备控制和配置更改,甚至导致设备停止工作。 1.2 Cisco IOS XR 安全加固版本 Cisco 发布了针对 IOS XR 操作系统的安全更新,其中包含七个漏洞,包括: – CVE-2026-20274 (CVSS v3.1: 9.8) [4] 与内存安全和内存损坏问题有关,可能导致远程代码执行。 – CVE-2026-20279(CVSS v3.1:9.8)[5] 与权限控制和访问认证不当有关,攻击者可能利用此漏洞绕过认证措施或访问关键系统功能。– 其他漏洞,包括 CVE-2026-20275、CVE-2026-20276、CVE-2026-20277、CVE-2026-20278 和 CVE-2026-20280,均为高危漏洞。1.3 Cisco Secure Email – CVE-2026-20354 和 CVE-2026-20355(CVSS v3.1:5.9)[6][7] 这些漏洞会影响运行 AsyncOS 16.5.0 或更低版本的 Cisco Secure Email 中的安全/多用途互联网邮件扩展 (S/MIME) 电子邮件解密功能。这些漏洞是由于对加密电子邮件数据的验证不足造成的,使得中间人 (MitM) 攻击者能够修改数据并访问加密的电子邮件内容。([SecurityWeek][3]) 1.4 Cisco IP 电话 – CVE-2026-20281 (CVSS v3.1: 7.5) [8] 启用了 Web 访问功能的 Cisco Desk Phone 9800、IP Phone 7800、IP Phone 8800 和 Video Phone 8875 设备存在漏洞,未经身份验证的攻击者可以利用该漏洞发送大量特制的 HTTP 请求,从而导致拒绝服务 (DoS) 攻击,并中断设备的正常运行。
2. 受影响产品 2.1 CVE-2026-20212 此漏洞影响 10 款使用 Silicon One 芯片的 Cisco Nexus 9000 系列交换机,具体型号为:– N9324C-SE1U – N9348Y2C6D-SE1U – N9364E-SG2-O – N9364E-SG2-Q – N9396T12C-SE1 – N9348Y12C-SE1 – N9396Y12C-SE1 – N9336C-SE1 – N9K-C9804 – N9K-C9808 2.2 CVE-2026-20354 / CVE-2026-20355 – Cisco 安全电子邮件设备 – AsyncOS 16.5.0 或更低版本 – 启用了 S/MIME 解密的系统 2.3 CVE-2026-20281 – Cisco桌面电话 9800 系列 – Cisco IP 电话 7800 系列 – Cisco IP 电话 8800 系列 – Cisco 视频电话 8875
3. 解决方案 3.1 针对 Cisco Nexus 9000 (CVE-2026-20212) – 使用 `show module` 命令检查设备型号。 – 使用 Cisco 软件检查器检查软件版本。 – 将 Cisco NX-OS 升级到 Cisco 推荐的版本。 – 根据设备型号安装补丁或软件维护更新 (SMU)。 3.2 针对 Cisco IOS XR – 将 IOS XR 升级到包含安全维护更新 (SMU) 的版本。 – 安装 Cisco 为所用平台提供的 SMU。 – 检查运行 IOS XR 的 Cisco 8000 系列、NCS 系列和 ASR 系列设备的状态。 3.3 针对 Cisco Secure Email – 将 Cisco Secure Email / AsyncOS 更新到已打补丁的版本。 – 检查是否已启用 S/MIME 解密。 – 如果无法更新,请考虑暂时禁用 S/MIME 以降低风险。 – 检查与电子邮件加密关联的证书和密钥。
4. 其他预防措施 – 核实所有本地 Cisco 设备,确认其是否为受影响的型号和版本。 – 维护网络基础设施设备的资产清单。 – 根据最小权限原则限制网络设备访问权限。 – 为管理员帐户启用多因素身份验证 (MFA)。 – 查看 Cisco IOS/NX-OS 日志,查找异常行为,例如连接到相关端口。 – 查看配置备份,进行比较并识别未经授权的更改。 – 监控设备上的路由、ACL、帐户或权限的更改。 – 如果检测到可疑行为,请将设备从网络中隔离,并开展事件响应调查。 Cisco 建议管理员及时更新软件并应用补丁,因为网络设备中的漏洞可能会影响整个基础设施的安全。
参考文献 [1] https://dg.th/59tb47hgwo [2] https://dg.th/pqsb89mai7 [3] https://dg.th/wulcod7zxh [4] https://dg.th/4s68hxbgr0 [5] https://dg.th/93h1iq5ye2 [6] https://dg.th/2t1zh5y0jw [7] https://dg.th/4ahb0wx9qg [8] https://dg.th/dvi86co039