เตือน มัลแวร์ Carbonato ใช้ AI Agents โจมตี Docker Hosts ที่เปิดพอร์ตสาธารณะ เสี่ยงถูกควบคุมระบบและติดตั้ง Hermes Agent - Thailand Computer Emergency Response Team (ThaiCERT)警告:Carbonato恶意软件利用人工智能代理攻击开放公共端口的Docker主机,可能导致系统控制权被盗,并安装Hermes代理。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
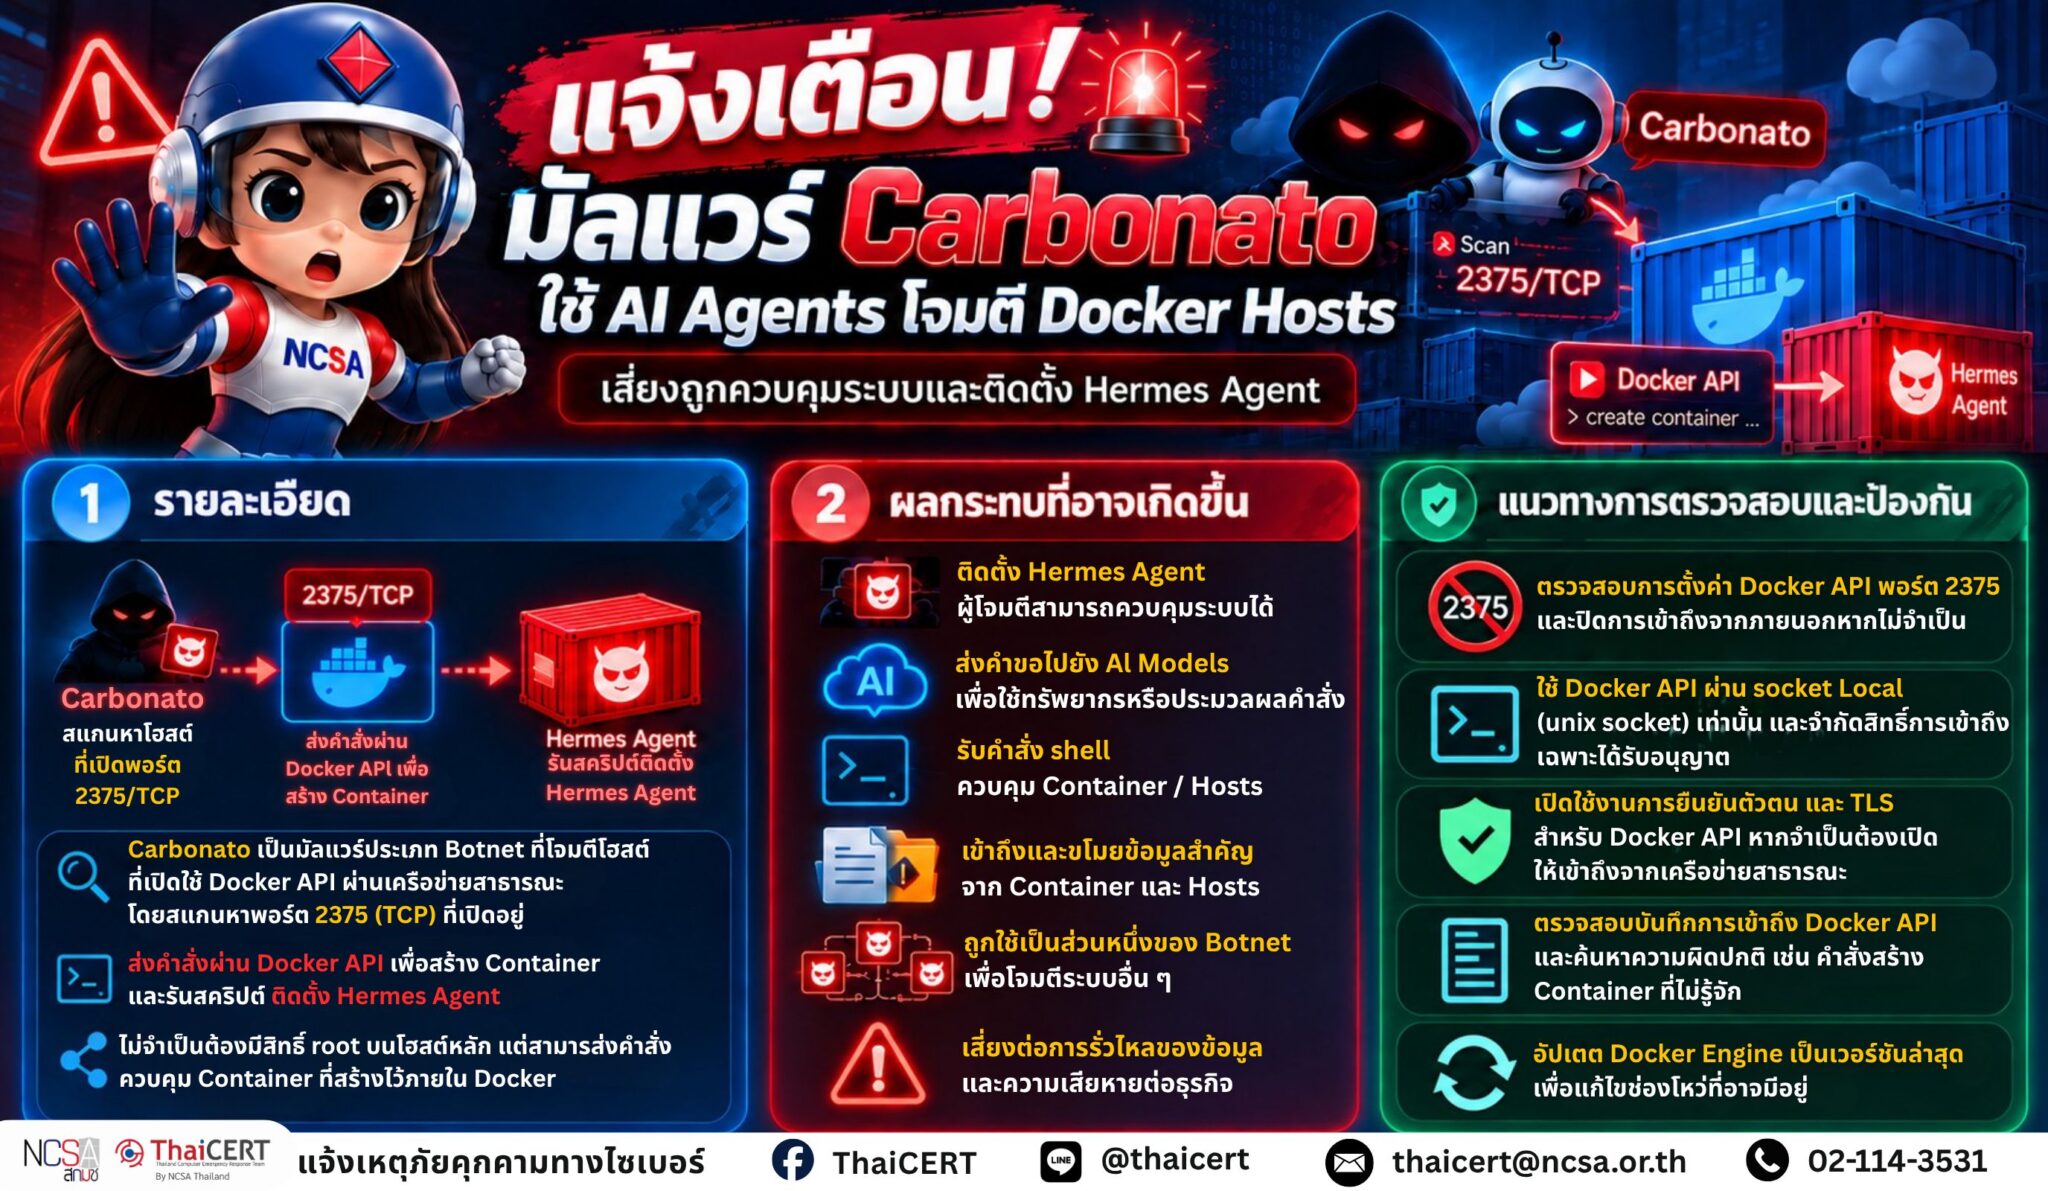
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามภัยคุกคามทางไซเบอร์พบรายงานมัลแวร์ใหม่ชื่อ Carbonato ซึ่งมุ่งเป้าการโจมตีระบบที่มีการเปิดใช้งาน Docker Daemon โดยไม่มีการตั้งค่าความปลอดภัยที่เหมาะสม โดยผู้โจมตีใช้ประโยชน์จากช่องโหว่ในการเข้าถึง API ของ Docker เพื่อติดตั้งเฟรมเวิร์ก AI ชื่อ Hermes Agent และควบคุมระบบ ส่งผลให้ระบบอาจถูกนำไปใช้เป็นส่วนหนึ่งของบอทเน็ตหรือถูกใช้เพื่อโจมตีระบบอื่น ๆ ต่อไป
1. รายละเอียด [1] Carbonato เป็นมัลแวร์ประเภท Botnet ที่ออกแบบมาเพื่อโจมตีโฮสต์ที่มีการเปิดใช้งาน Docker Daemon โดยกลไกการโจมตีอาศัยการสแกนหาพอร์ต 2375(TCP) ที่เปิดอยู่ จากนั้นจะทำการส่งคำสั่งผ่าน Docker API เพื่อสร้าง Container ที่รันสคริปต์ติดตั้ง Hermes Agent โดยไม่จำเป็นต้องมีสิทธิ์ root บนโฮสต์หลัก แต่จะควบคุมกระบวนการภายในผ่าน Container และอาจขยายสิทธิ์ไปยังโฮสต์อื่น ๆ หากมีการ mount volume หรือใช้ privileged mode ได้ การโจมตีนี้จัดอยู่ในประเภทการโจมตีช่องโหว่การตั้งค่าที่ไม่ปลอดภัย (Insecure Configuration) ซึ่งระบบที่ได้รับผลกระทบคือโฮสต์ Linux หรือ Windows ที่ติดตั้ง Docker Engine และเปิดใช้งาน Docker API บนพอร์ต 2375 โดยไม่มีการตั้งค่า TLS หรือการยืนยันตัวตนเหมาะสม
2. ระบบที่อาจได้รับผลกระทบ 2.1 โฮสต์ที่มีการเรียกใช้ Docker Engine และเปิดพอร์ต 2375 (TCP) ให้เข้าถึงได้ผ่านเครื่อข่ายสาธารณะโดยไม่มีการยืนยันตัวตน 2.2 ระบบที่ติดตั้ง Docker API และตั้งค่าให้รับคำขอจากเครือข่ายสาธารณะ 2.3 Container ที่เปิดใช้งานด้วยสิทธิ์ privileged หรือมีการ mount volume จากโฮสต์หลัก ซึ่งอาจทำให้ผู้โจมตีขยายสิทธิ์ไปยังโฮสต์ได้
3. ผลกระทบที่อาจเกิดขึ้น หากถูกโจมตีสำเร็จ ผู้โจมตีจะติดตั้ง Hermes Agent บนระบบและสามารถควบคุมระบบ และผู้โจมตีอาจใช้ระบบที่ถูกควบคุมเพื่อส่งคำขอไปยัง AI Models, รันคำสั่ง shell, หรือเข้าถึงข้อมูลภายใน Container และ Hosts นอกจากนี้ ระบบอาจถูกนำไปใช้เป็นส่วนหนึ่งของ Botnet เพื่อโจมตีระบบอื่น ๆ หรือขโมยข้อมูลสำคัญ ซึ่งอาจนำไปสู่การรั่วไหลของข้อมูลและความเสียหายต่อธุรกิจ
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบการตั้งค่า Docker API บนพอร์ต 2375 และปิดการเข้าถึงจากภายนอกหากไม่จำเป็น 4.2 ใช้ Docker API ผ่าน socket local (unix socket) เท่านั้น และจำกัดสิทธิ์การเข้าถึง socket ให้เฉพาะผู้ใช้ที่จำเป็น 4.3 เปิดใช้งานการยืนยันตัวตนและ TLS สำหรับ Docker API หากจำเป็นต้องเปิดให้เข้าถึงจากเครื่อข่ายสาธารณะ 4.4 ตรวจสอบบันทึกการเข้าถึง Docker API และค้นหาความผิดปกติ เช่น คำสั่งสร้างคอนเทนเนอร์ที่ไม่รู้จัก 4.5 อัปเดต Docker Engine เป็นเวอร์ชันล่าสุดเพื่อแก้ไขช่องโหว่ที่อาจมีอยู่
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 จำกัดการเข้าถึงพอร์ต 2375 ให้เฉพาะจาก IP ที่ได้รับความไว้วางใจเท่านั้น โดยใช้ firewall rules 5.2 ปิดการใช้งาน Docker API บนพอร์ต 2375 หากไม่จำเป็นต้องใช้การเข้าถึงจากระยะไกล 5.3 ใช้ Docker Compose หรือ Docker Swarm เพื่อจัดการคอนเทนเนอร์แทนการเรียกใช้ Docker API โดยตรง 5.4 ติดตั้งเครื่องมือตรวจสอบความปลอดภัย (Security Monitoring) เพื่อตรวจจับกิจกรรมที่ผิดปกติบน Docker Hosts
แหล่งอ้างอิง 1. https://dg.th/tfs43bq2xk
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控网络威胁,并发现了一种名为 Carbonato 的新型恶意软件。该恶意软件专门针对启用了 Docker Daemon 但未进行适当安全设置的系统。攻击者利用 Docker API 访问中的漏洞,安装名为 Hermes Agent 的人工智能框架,从而控制系统。这可能导致系统被用于僵尸网络或攻击其他系统。
1. 详情 [1] Carbonato 是一种僵尸网络恶意软件,旨在攻击启用了 Docker Daemon 的主机。其攻击机制依赖于扫描开放的 2375 端口(TCP),然后通过 Docker API 发送命令来创建一个容器,该容器运行 Hermes Agent 安装脚本,而无需主机上的 root 权限。它通过容器控制内部进程,如果挂载了卷或使用了特权模式,则可能将权限扩展到其他主机。此攻击被归类为不安全配置漏洞攻击。受影响的系统是安装了 Docker Engine 且在 2375 端口上启用了 Docker API 的 Linux 或 Windows 主机,这些主机没有正确的 TLS 或身份验证设置。
2. 可能受影响的系统:2.1 运行 Docker Engine 并开放 2375 端口(TCP)以允许通过公共网络进行未经身份验证访问的主机。2.2 已安装 Docker API 并配置为接受来自公共网络的请求的系统。2.3 已启用特权权限或挂载了来自父主机的卷的容器,这可能允许攻击者将权限扩展到主机。
3. 潜在影响:如果攻击成功,攻击者将在系统上安装 Hermes Agent 并获得控制权。攻击者随后可以利用受控系统向 AI 模型发送请求、执行 shell 命令或访问容器和主机内的数据。此外,该系统还可能被用作僵尸网络的一部分,攻击其他系统或窃取敏感数据,从而导致数据泄露和业务损失。
4. 监控和预防指南 4.1 检查 2375 端口上的 Docker API 设置,如有必要,请禁用外部访问。4.2 仅通过本地(Unix)套接字使用 Docker API,并将套接字访问权限限制在必要的用户范围内。4.3 如果需要访问公共网络,请为 Docker API 启用身份验证和 TLS。4.4 监控 Docker API 访问日志,查找异常情况,例如未知的容器创建命令。4.5 将 Docker Engine 更新到最新版本,以修复任何潜在漏洞。
5. 临时风险缓解措施:5.1 使用防火墙规则,仅允许受信任的 IP 地址访问 2375 端口。5.2 如果不需要远程访问,则禁用 2375 端口上的 Docker API。5.3 使用 Docker Compose 或 Docker Swarm 管理容器,而不是直接调用 Docker API。5.4 安装安全监控工具,以检测 Docker 主机上的异常活动。
参考文献1. https://dg.th/tfs43bq2xk