พบช่องโหว่ในปลั๊กอิน All-in-One WP Migration บน WordPress เร่งอัปเดตเป็นเวอร์ชัน 7.110 ทันที - Thailand Computer Emergency Response Team (ThaiCERT)WordPress 的 All-in-One WP Migration 插件存在漏洞。请立即更新至 7.110 版本。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
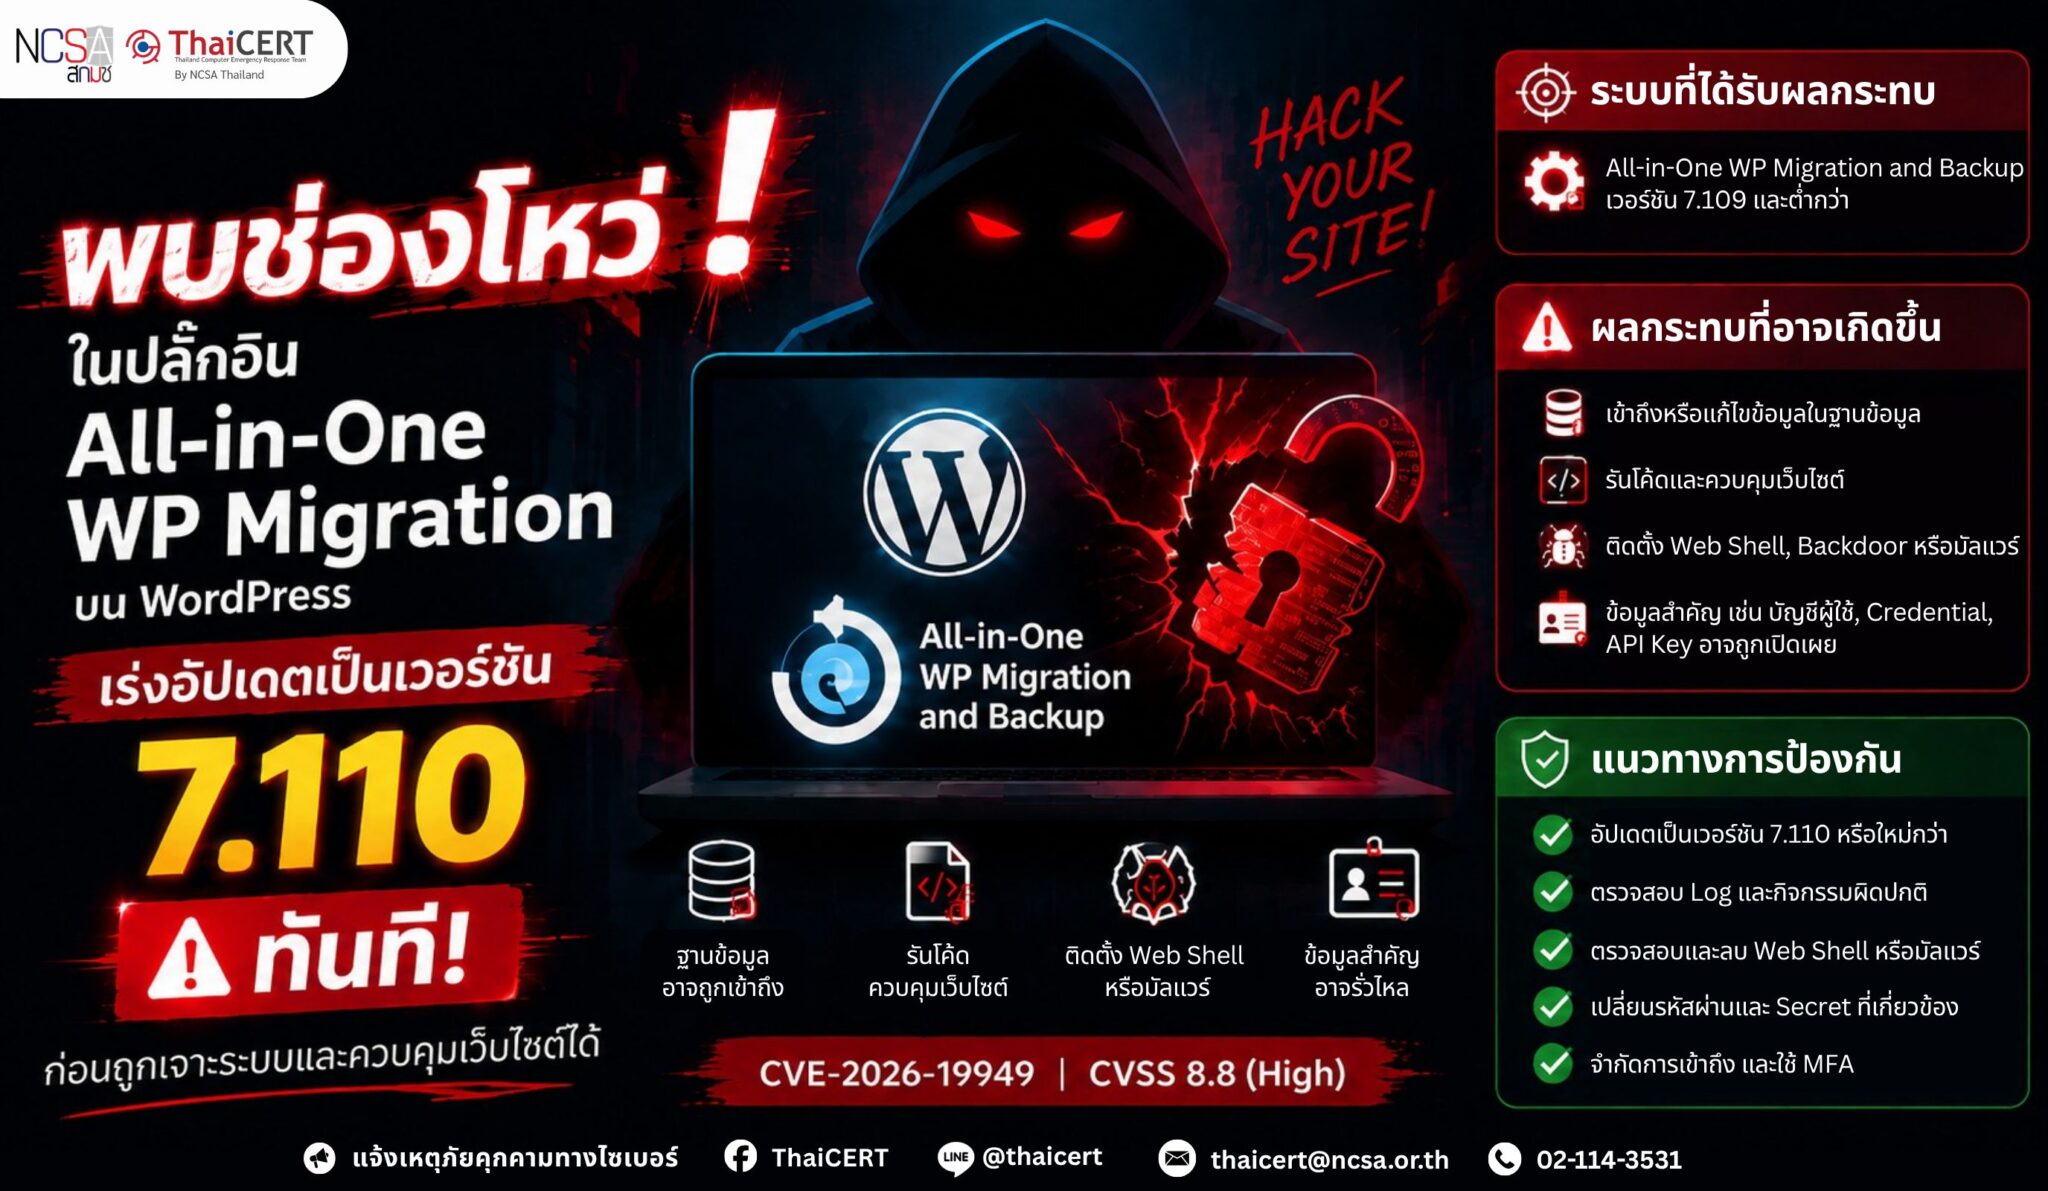
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ในปลั๊กอิน All-in-One WP Migration and Backup บนระบบจัดการเนื้อหา (CMS) ของ WordPress ซึ่งเปิดทางให้ผู้โจมตีเจาะระบบฐานข้อมูลและควบคุมเว็บไซต์ได้อย่างสมบูรณ์ ความเสี่ยงนี้ส่งผลกระทบโดยตรงต่อเว็บไซต์ที่ใช้งานปลั๊กอินเวอร์ชัน 7.109 หรือต่ำกว่า ผู้ดูแลระบบต้องเร่งอัปเดตซอฟต์แวร์เพื่อป้องกันการถูกยึดระบบโครงสร้างพื้นฐานและการรั่วไหลของข้อมูลสำคัญ [1]
1. รายละเอียดช่องโหว่ CVE-2026-19949 (CVSS v3.1: 8.8) [2] เป็นช่องโหว่ที่เกิดจากกระบวนการจัดการข้อมูลที่ผู้ใช้งานส่งเข้ามา (User-supplied Input) มีการตรวจสอบและ Escape ค่าไม่เพียงพอ รวมถึงการสร้างคำสั่ง SQL ที่ไม่ได้ป้องกันอย่างเหมาะสมในกระบวนการ Archive Restore ของปลั๊กอิน ทำให้ผู้โจมตีสามารถแทรกคำสั่ง SQL ที่เป็นอันตรายเข้าสู่ฐานข้อมูลได้ โดยผู้โจมตีสามารถอาศัยฟังก์ชัน WordPress Trackback ส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษไปยังเว็บไซต์เป้าหมาย จากนั้นเมื่อผู้ดูแลระบบดำเนินการสร้างหรือกู้คืนไฟล์สำรองด้วยปลั๊กอินดังกล่าว ข้อมูลที่ถูกแทรกอาจถูกนำไปใช้เพื่อเปิดเผยค่า ai1wm_secret_key ซึ่งเป็นกุญแจสำหรับตรวจสอบการนำเข้าไฟล์สำรอง เมื่อผู้โจมตีได้รับค่า Secret Key ดังกล่าว อาจสามารถนำเข้าไฟล์สำรอง .wpress ที่ถูกสร้างขึ้นมาเป็นพิเศษ ซึ่งภายในอาจมีปลั๊กอินอันตรายหรือ Web Shell ส่งผลให้สามารถรันโค้ดบนเซิร์ฟเวอร์และเข้าควบคุมเว็บไซต์ได้
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ All-in-One WP Migration and Backup เวอร์ชัน 7.109 และต่ำกว่า
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจเข้าถึงหรือแก้ไขข้อมูลภายในฐานข้อมูล WordPress 3.2 ผู้โจมตีอาจรันโค้ดและเข้าควบคุมเว็บไซต์ 3.3 เว็บไซต์อาจถูกติดตั้ง Web Shell, Backdoor หรือมัลแวร์ และถูกใช้เป็นฐานในการโจมตีเพิ่มเติม 3.4 ข้อมูลสำคัญ เช่น บัญชีผู้ใช้งาน, Credential, API Key และข้อมูลกำหนดค่าระบบ อาจถูกเปิดเผยหรือถูกนำไปใช้โจมตีต่อ
4. แนวทางการป้องกันและลดความเสี่ยง 4.1 อัปเดต All-in-One WP Migration and Backup เป็นเวอร์ชัน 7.110 หรือใหม่กว่า 4.2 ตรวจสอบเว็บไซต์ WordPress ที่ใช้งานปลั๊กอินดังกล่าว และตรวจสอบ Log เพื่อค้นหากิจกรรมผิดปกติที่อาจเกี่ยวข้องกับการโจมตี 4.3 ตรวจสอบและลบไฟล์ Web Shell, Backdoor หรือมัลแวร์ที่อาจถูกติดตั้งบนระบบ 4.4 เปลี่ยนรหัสผ่านผู้ดูแลระบบ WordPress รวมถึง Credential และ Secret ที่เกี่ยวข้อง หากพบว่าระบบอาจถูกเข้าถึงโดยไม่ได้รับอนุญาต 4.5 จำกัดการเข้าถึงระบบ WordPress และเปิดใช้งานมาตรการความปลอดภัยเพิ่มเติม เช่น Multi-Factor Authentication (MFA)
แหล่งอ้างอิง [1] https://dg.th/t4odp1bczq [2] https://dg.th/2if56secto
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 WordPress 内容管理系统 (CMS) 中的 All-in-One WP Migration and Backup 插件存在漏洞,攻击者可利用该漏洞入侵数据库并完全控制网站。此风险直接影响使用 7.109 或更低版本插件的网站。系统管理员必须立即更新软件,以防止基础设施遭到破坏和敏感数据泄露 [1]。
1. 漏洞详情 CVE-2026-19949 (CVSS v3.1: 8.8) [2] 此漏洞源于用户输入处理过程,该过程缺乏足够的验证和转义机制,导致插件的归档恢复过程中创建了未受保护的 SQL 语句,从而允许攻击者将恶意 SQL 语句注入数据库。攻击者可以利用 WordPress 的 Trackback 功能向目标网站发送特制数据。然后,当管理员使用该插件创建或恢复备份文件时,注入的数据可能被用来泄露 ai1wm_secret_key,该密钥用于验证备份文件的导入。一旦攻击者获得此密钥,他们就可以导入特制的 .wpress 备份文件,该文件可能包含恶意插件或 Web Shell,从而使攻击者能够在服务器上执行代码并控制网站。
2. 受影响的产品或系统:All-in-One WP Migration and Backup 版本 7.109 及以下。
3. 潜在影响 3.1 攻击者可能访问或修改 WordPress 数据库中的数据。3.2 攻击者可能执行代码并控制网站。3.3 网站可能被植入 Web Shell、后门或恶意软件,并被用作进一步攻击的平台。3.4 用户帐户、凭据、API 密钥和系统配置数据等敏感信息可能被泄露或用于进一步攻击。
4. 预防和风险降低指南 4.1 将 All-in-One WP Migration and Backup 更新至 7.110 或更高版本。4.2 使用该插件检查 WordPress 网站,并查看日志,查找可能与攻击相关的异常活动。4.3 检查并删除系统中可能安装的任何 Web Shell 文件、后门或恶意软件。4.4 如果检测到未经授权的系统访问,请更改 WordPress 管理员密码,包括关联的凭据和密钥。4.5 限制对 WordPress 系统的访问,并启用其他安全措施,例如多因素身份验证 (MFA)。
参考文献 [1] https://dg.th/t4odp1bczq [2] https://dg.th/2if56secto