แจ้งเตือน! ช่องโหว่ใน Google Chrome ถูกนำไปใช้โจมตีจริงแล้ว ขอให้ผู้ดูแลระบบเร่งอัปเดตเพื่อป้องกันการโจมตี - Thailand Computer Emergency Response Team (ThaiCERT)警报!谷歌Chrome浏览器漏洞已被用于实际攻击。系统管理员务必立即更新,以防止此类攻击。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
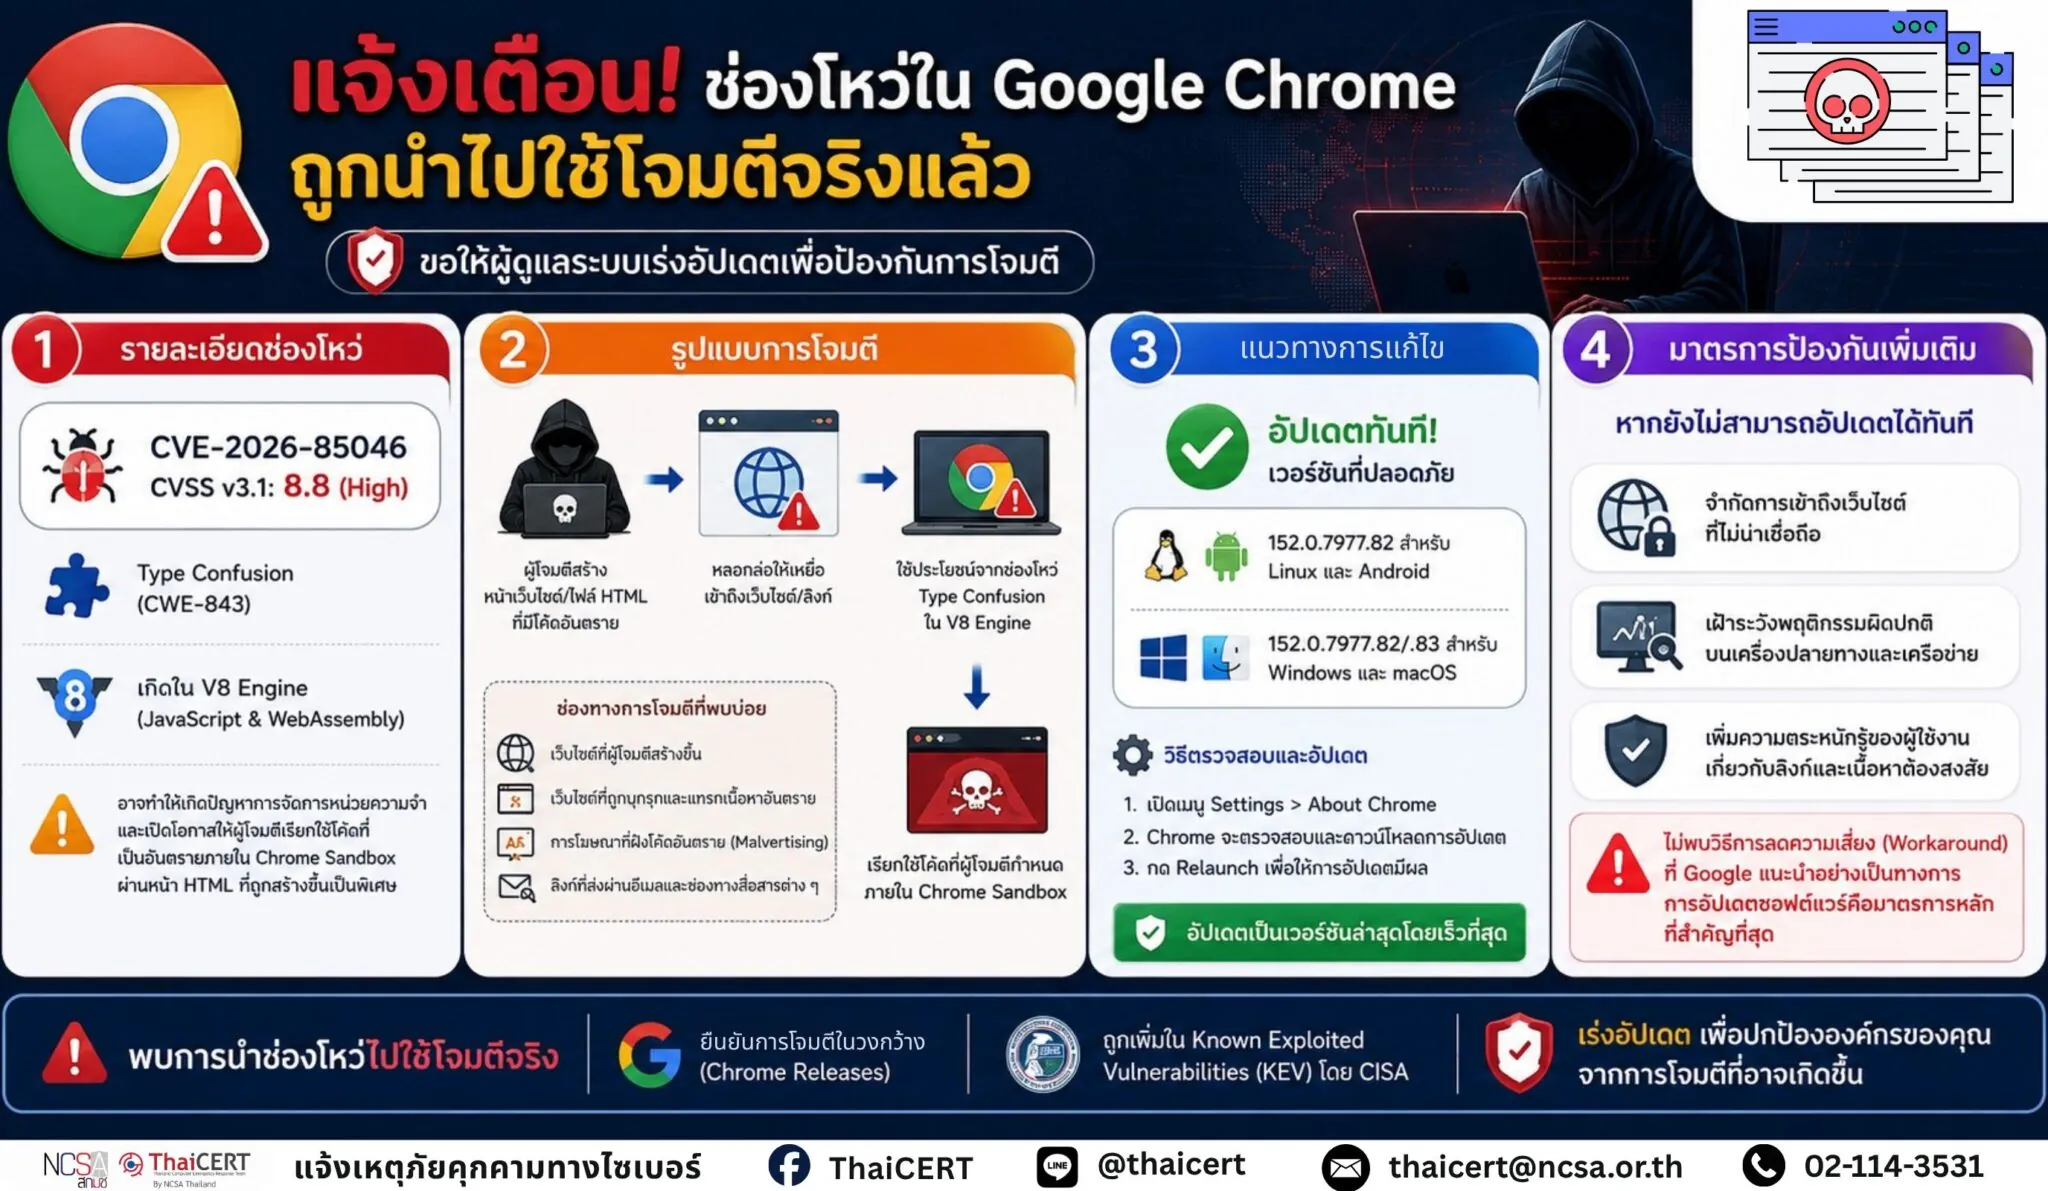
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ด้านความมั่นคงปลอดภัยไซเบอร์ และพบช่องโหว่ใน Google Chrome ที่ผู้ไม่หวังดีสามารถนำไปใช้เพื่อทำการโจมตีผ่านหน้าเว็บไซต์หรือเนื้อหา HTML ที่ถูกสร้างขึ้นเป็นพิเศษ เพื่อให้สามารถเรียกใช้โค้ดที่เป็นอันตรายภายใน Chrome Sandbox ได้ โดยมีรายงานว่าพบการนำช่องโหว่ดังกล่าวไปใช้ในการโจมตีจริงแล้ว จึงขอให้ผู้ดูแลระบบเร่งตรวจสอบและอัปเดต Google Chrome เป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว [1]
1. รายละเอียดช่องโหว่ ช่องโหว่ CVE-2026-85046 (CVSS v3.1: 8.8) [2] เป็นช่องโหว่ประเภท Type Confusion (CWE-843) [3] ใน V8 ซึ่งเป็น JavaScript และ WebAssembly Engine ของ Google Chrome เกิดจากการจัดการชนิดข้อมูล (Type) ที่ไม่ถูกต้องภายใน V8 ซึ่งอาจนำไปสู่ปัญหาด้านการจัดการหน่วยความจำและเปิดโอกาสให้ผู้โจมตีสามารถเรียกใช้โค้ดที่ผู้โจมตีสร้างขึ้นภายใน Chrome Sandbox ผ่านหน้า HTML ที่ถูกสร้างขึ้นเป็นพิเศษ
2. รูปแบบการโจมตี ผู้โจมตีสามารถสร้างหน้าเว็บไซต์หรือไฟล์ HTML ที่มีโค้ด JavaScript ซึ่งถูกออกแบบมาเพื่อใช้ประโยชน์จากช่องโหว่ใน V8 จากนั้นหลอกล่อให้เหยื่อเข้าถึงหน้าเว็บไซต์ดังกล่าวผ่าน Google Chrome เมื่อเหยื่อเข้าถึงเนื้อหาที่ถูกสร้างขึ้นเป็นพิเศษ ช่องโหว่ประเภท Type Confusion อาจถูกใช้เพื่อดำเนินการกับหน่วยความจำของกระบวนการที่เกี่ยวข้อง และนำไปสู่การเรียกใช้โค้ดที่ผู้โจมตีกำหนดภายใน Chrome Sandbox โดยรูปแบบการโจมตีอาจเกิดขึ้นผ่านเว็บไซต์ที่ผู้โจมตีสร้างขึ้น เว็บไซต์ที่ถูกบุกรุกและแทรกเนื้อหาที่เป็นอันตราย การโฆษณาที่ฝังโค้ดอันตราย (Malvertising) หรือลิงก์ที่ถูกส่งผ่านอีเมลและช่องทางสื่อสารต่าง ๆ
จากข้อมูล Chrome Releases ของ Google [4] ยืนยันว่าพบการนำช่องโหว่ดังกล่าวไปใช้ในการโจมตีจริงแล้ว ขณะเดียวกัน Cybersecurity and Infrastructure Security Agency (CISA) ได้เพิ่มช่องโหว่นี้ไว้ใน Known Exploited Vulnerabilities (KEV) [5] ซึ่งสะท้อนให้เห็นว่าช่องโหว่ดังกล่าวกำลังถูกนำไปใช้ในการโจมตีและควรเร่งดำเนินการแก้ไขโดยเร็ว
3. แนวทางการแก้ไข Google Chrome รุ่นก่อน 152.0.7977.82/.83 ได้รับผลกระทบจากช่องโหว่ดังกล่าว โดย Google ได้ออก Chrome Stable Channel รุ่น 152.0.7977.82 สำหรับ Linux และ Android และ 152.0.7977.82/.83 สำหรับ Windows และ macOS เพื่อแก้ไขช่องโหว่ ทั้งนี้ ผู้ดูแลระบบควรเร่งตรวจสอบเวอร์ชันของ Google Chrome ที่ใช้งานและดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขหรือใหม่กว่าโดยเร็วที่สุด โดยสามารถตรวจสอบและติดตั้งการอัปเดตผ่านเมนู Settings > About Chrome จากนั้นกด Relaunch เพื่อให้การอัปเดตมีผล [6]
กรณีที่ยังไม่สามารถอัปเดตได้ทันที ควรเพิ่มมาตรการป้องกันชั่วคราว เช่น จำกัดการเข้าถึงเว็บไซต์ที่ไม่น่าเชื่อถือ และเฝ้าระวังพฤติกรรมผิดปกติบนเครื่องปลายทางและเครือข่าย ทั้งนี้ ไม่พบวิธีการลดความเสี่ยง (Workaround) ที่ Google แนะนำอย่างเป็นทางการ จึงควรให้ความสำคัญกับการอัปเดตซอฟต์แวร์เป็นมาตรการหลัก
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 เร่งตรวจสอบและอัปเดต Google Chrome ในเครื่องของหน่วยงานทั้งหมด โดยให้ความสำคัญกับเครื่องที่สามารถเข้าถึงอินเทอร์เน็ตได้ 4.2 ตรวจสอบ Version ของ Chrome ผ่าน chrome://settings/help หรือ chrome://version และจัดทำรายการเครื่องที่ยังใช้เวอร์ชันที่ได้รับผลกระทบ 4.3 สำหรับหน่วยงานที่มีระบบบริหารจัดการ Endpoint ให้กำหนดนโยบายบังคับอัปเดต Chrome และตรวจสอบผลการติดตั้งจากส่วนกลาง 4.4 ตรวจสอบ Web Proxy, DNS, Firewall, EDR และระบบ SIEM เพื่อค้นหาการเข้าถึงเว็บไซต์หรือโดเมนที่มีความเสี่ยงและพฤติกรรมผิดปกติที่เกี่ยวข้องกับ Chrome 4.5 หากพบเครื่องที่ใช้ Chrome เวอร์ชันที่มีช่องโหว่และมีพฤติกรรมผิดปกติ ควรพิจารณา แยกเครื่องออกจากเครือข่าย (Network Isolation) และดำเนินการตรวจสอบเพิ่มเติม 4.6 ให้ผู้ใช้งานหลีกเลี่ยงการเปิดเว็บไซต์หรือลิงก์ที่ไม่ทราบแหล่งที่มา รวมถึงเว็บไซต์ที่มีลักษณะหลอกให้ดาวน์โหลดหรืออัปเดตซอฟต์แวร์ 4.7 สำหรับ Browser ที่พัฒนาบน Chromium เช่น Microsoft Edge, Brave, Opera หรือผลิตภัณฑ์อื่น ๆ ควรตรวจสอบประกาศด้านความปลอดภัยของผู้พัฒนาแต่ละรายและติดตั้งแพตช์ที่เกี่ยวข้อง
แหล่งอ้างอิง [1] https://dg.th/p108auyeld [2] https://dg.th/jeai2mp6uz [3] https://dg.th/6ojcniahlq [4] https://dg.th/rtw1osqgyb [5] https://dg.th/izbun21pa4 [6] https://dg.th/kf9m12vba6
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络安全形势,并发现谷歌 Chrome 浏览器存在漏洞,恶意攻击者可利用这些漏洞,通过精心构造的网页或 HTML 内容在 Chrome 沙箱内执行恶意代码,从而发起攻击。据报道,这些漏洞已被用于实际攻击,因此,系统管理员应尽快检查并更新谷歌 Chrome 至已修复的版本 [1]。
1. 漏洞详情 CVE-2026-85046 (CVSS v3.1: 8.8) [2] 是 V8(Google Chrome 的 JavaScript 和 WebAssembly 引擎)中的一个类型混淆 (CWE-843) [3] 漏洞。该漏洞由 V8 内部不正确的类型处理引起,可能导致内存管理问题,并允许攻击者通过精心构造的 HTML 页面在 Chrome 沙箱中执行自定义代码。
2. 攻击方法:攻击者可以创建包含 JavaScript 代码的网页或 HTML 文件,这些代码旨在利用 V8 引擎的漏洞,然后诱骗受害者通过 Google Chrome 浏览器访问这些页面。当受害者访问这些精心构造的内容时,攻击者可以利用类型混淆漏洞操纵相关进程的内存,从而在 Chrome 沙箱内执行攻击者预设的代码。攻击可以通过攻击者创建的网站、嵌入恶意内容的被入侵网站、恶意广告或通过电子邮件和其他通信渠道发送的链接进行。
根据谷歌Chrome浏览器版本更新公告[4],该漏洞已被用于实际攻击。同时,网络安全和基础设施安全局(CISA)已将该漏洞添加到其已知已利用漏洞列表(KEV)[5]中,这表明该漏洞正被用于攻击,需要采取紧急措施。
3. 解决方案 152.0.7977.82/.83 之前的 Google Chrome 版本受此漏洞影响。Google 已发布适用于 Linux 和 Android 的 Chrome 稳定版 152.0.7977.82 以及适用于 Windows 和 macOS 的 152.0.7977.82/.83 来修复此漏洞。系统管理员应立即检查其使用的 Google Chrome 版本,并尽快更新至已修复的版本或更高版本。可通过“设置”>“关于 Chrome”菜单检查并安装更新,然后点击“重新启动”应用更新。[6]
如果无法立即更新,则应采取临时预防措施,例如限制对不受信任网站的访问,并监控终端和网络上的异常行为。但是,谷歌尚未正式推荐任何缓解方案,因此优先更新软件仍应是首要任务。
4. 其他安全建议 4.1 加快对所有组织计算机上的 Google Chrome 浏览器进行审查和更新,优先更新那些可以访问互联网的计算机。4.2 通过 chrome://settings/help 或 chrome://version 查看 Chrome 版本,并创建一份仍在使用受影响版本的计算机列表。4.3 对于拥有终端管理系统的组织,实施一项策略来强制更新 Chrome 并集中监控安装结果。4.4 检查 Web 代理、DNS、防火墙、EDR 和 SIEM 系统,以识别对风险网站或域名的访问以及与 Chrome 相关的异常行为。4.5 如果发现使用存在漏洞的 Chrome 版本且表现出异常行为的计算机,请考虑隔离网络并进行进一步调查。4.6 用户应避免打开来自未知来源的网站或链接,包括那些诱骗用户下载软件或更新的网站。4.7 对于基于 Chromium 内核的浏览器,例如 Microsoft Edge、Brave、Opera 或其他产品,请查看各开发者的安全公告并安装相关的补丁程序。
参考文献 [1] https://dg.th/p108auyeld [2] https://dg.th/jeai2mp6uz [3] https://dg.th/6ojcniahlq [4] https://dg.th/rtw1osqgyb [5] https://dg.th/izbun21pa4 [6] https://dg.th/kf9m12vba6