แจ้งเตือน! อัปเดตช่องโหว่ความปลอดภัย 24 รายการ บนระบบปฏิบัติการเครือข่าย HPE ArubaOS-CX เสี่ยงต่อการถูกยึดระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报!据报道,HPE ArubaOS-CX 网络操作系统存在 24 个安全漏洞,系统面临被入侵的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
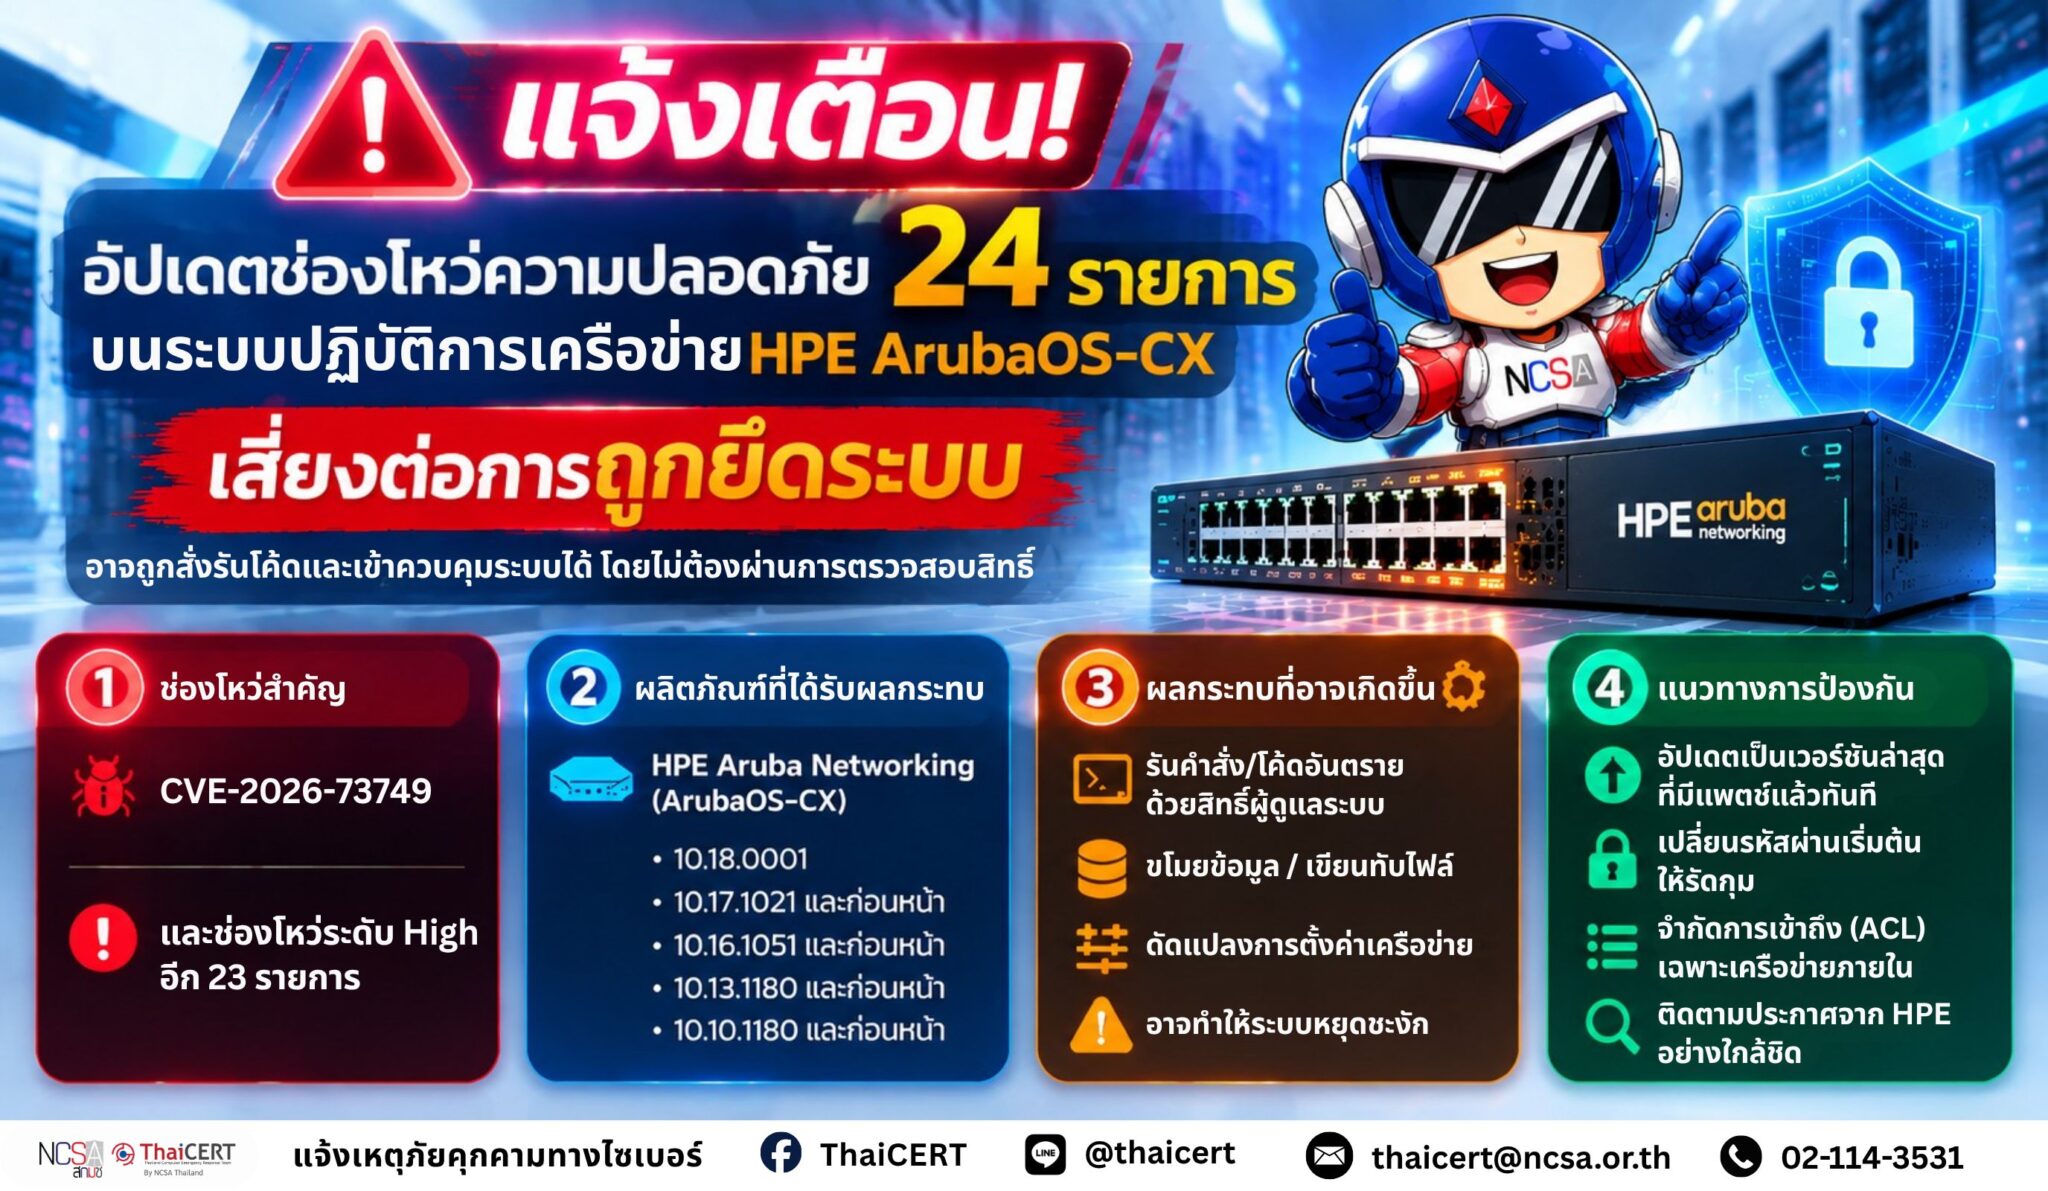
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบประกาศแพตช์รักษาความปลอดภัย เพื่อแก้ไขช่องโหว่ความปลอดภัยจำนวนหลายรายการในระบบปฏิบัติการเครือข่าย ArubaOS-CX ซึ่งช่องโหว่ดังกล่าวอาจทำให้ผู้ไม่หวังดีสามารถรันโค้ดและเข้ายึดระบบเครือข่ายได้โดยไม่จำเป็นต้องผ่านการตรวจสอบสิทธิ์ [1]
1. รายละเอียดช่องโหว่ [2] 1.1 CVE-2026-73749 (CVSS v3.1: 9.8) เป็นช่องโหว่ของระบบ ArubaOS-CX ซึ่งทำให้เกิดการประมวลผลที่ผิดปกติ ทำให้แฮกเกอร์สามารถ Packet ที่ถูกปรับแต่งมาเป็นพิเศษเพื่อโจมตีและรันโค้ดด้วยสิทธิ์สูงสุดได้ 1.2 ช่องโหว่ระดับ High จำนวน 23 รายการ ประกอบด้วยช่องโหว่หลายรูปแบบ เช่น การสั่งรันคำสั่งโดยพลการ (CVE-2026-73751 (CVSS v3.1: 8.8), CVE-2026-73753 (CVSS v3.1: 8.8)), การเขียนไฟล์ทับลงบนระบบปฏิบัติการ (CVE-2026-73752 (CVSS v3.1: 8.8)), ช่องโหว่ Stored Cross-site Scripting (CVE-2026-73781), การใช้รหัสผ่านเริ่มต้นจากโรงงานที่คาดเดาได้ (CVE-2026-73778 (CVSS v3.1: 8.1)) และการข้ามผ่านการควบคุมการตรวจสอบสิทธิ์ (CVE-2026-73777) เป็นต้น
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ อุปกรณ์สวิตช์เครือข่ายของ HPE Aruba Networking ที่ใช้งานระบบปฏิบัติการ ArubaOS-CX ในเวอร์ชันดังต่อไปนี้ 2.1 version 10.18.0001 2.2 version 10.17.1021 และ version ก่อนหน้า 2.3 version 10.16.1051 และ version ก่อนหน้า 2.4 version 10.13.1180 และ version ก่อนหน้า 2.5 version 10.10.1180 และ version ก่อนหน้า
3. ผลกระทบที่อาจเกิดขึ้น หากแฮกเกอร์สามารถใช้ประโยชน์จากช่องโหว่เหล่านี้ได้สำเร็จ จะส่งผลกระทบร้ายแรงต่อความมั่นคงปลอดภัยของระบบเครือข่ายทั้งหมด แฮกเกอร์จะสามารถรันคำสั่งหรือโค้ดอันตรายด้วยสิทธิ์ระดับผู้ดูแลระบบ (Privileged User) โดยไม่ต้องทำการล็อกอินเข้าสู่ระบบ นอกจากนี้ยังสามารถเขียนไฟล์ทับ ขโมยข้อมูลสำคัญ หรือดัดแปลงการตั้งค่าเครือข่ายโดยไม่ได้รับอนุญาต ซึ่งอาจส่งผลให้ระบบเครือข่ายและการให้บริการหยุดชะงัก
4. แนวทางการป้องกันและลดความเสี่ยง 4.1 อัปเกรดระบบปฏิบัติการ ArubaOS-CX ให้เป็นเวอร์ชันล่าสุดที่ได้รับการอัปเดตแพตช์แก้ไขช่องโหว่แล้วทันที 4.2 เปลี่ยนรหัสผ่านเริ่มต้นของอุปกรณ์ทันทีหลังจากการติดตั้งใหม่หรือรีเซ็ตระบบ (Factory-default หรือ Post-ZTP) โดยกำหนดรหัสผ่านบัญชีผู้ดูแลระบบให้มีความรัดกุมและคาดเดาได้ยาก 4.3 จำกัดสิทธิ์การเข้าถึงระบบจัดการอุปกรณ์ โดยตั้งค่า Access Control List (ACL) ให้หน้า Web-based Management และ CLI สามารถเข้าถึงได้เฉพาะจากเครือข่ายภายใน (Internal Network) หรือ IP Address ที่ได้รับอนุญาตเท่านั้น 4.4 ติดตามประกาศด้านความมั่นคงปลอดภัย จากทาง HPE อย่างใกล้ชิด เพื่อประเมินและปรับปรุงความปลอดภัยของอุปกรณ์เครือข่ายให้เป็นปัจจุบันอยู่เสมอ
แหล่งอ้างอิง [1] https://dg.th/u3s4pf0kv5 [2] https://dg.th/ko3rwgqp4u
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并已发布安全补丁,修复 ArubaOS-CX 网络操作系统中的多个安全漏洞。这些漏洞可能允许恶意攻击者执行代码并接管网络,而无需进行身份验证 [1]。
1. 漏洞详情 [2] 1.1 CVE-2026-73749 (CVSS v3.1: 9.8) 是 ArubaOS-CX 系统中的一个漏洞,会导致异常处理,攻击者可以利用特制的数据包执行高权限代码。1.2 23 个高级漏洞包括各种类型的漏洞,例如任意执行漏洞(CVE-2026-73751 (CVSS v3.1: 8.8)、CVE-2026-73753 (CVSS v3.1: 8.8))、操作系统覆盖漏洞(CVE-2026-73752 (CVSS v3.1: 8.8))、存储型跨站脚本漏洞(CVE-2026-73781)以及可猜测的出厂默认密码漏洞。 (CVE-2026-73778(CVSS v3.1:8.1))和绕过身份验证控制(CVE-2026-73777)等。
2. 受影响的产品或系统:运行以下 ArubaOS-CX 操作系统的 HPE Aruba 网络交换机:2.1 版本 10.18.0001、2.2 版本 10.17.1021 及更早版本、2.3 版本 10.16.1051 及更早版本、2.4 版本 10.13.1180 及更早版本、2.5 版本 10.10.1180 及更早版本。
3. 潜在影响:如果黑客成功利用这些漏洞,可能会对整个网络安全造成严重后果。黑客无需登录即可以管理员权限(特权用户)运行恶意命令或代码。他们还可以未经许可覆盖文件、窃取敏感数据或修改网络设置,从而可能导致网络和服务中断。
4. 风险预防和缓解指南:4.1 立即将 ArubaOS-CX 操作系统升级到包含漏洞补丁更新的最新版本。4.2 全新安装或系统重置(恢复出厂设置或 ZTP 后)后,立即更改设备的默认密码,使用强密码和难以猜测的管理员帐户密码。4.3 通过配置访问控制列表 (ACL) 来限制对设备管理系统的访问,使基于 Web 的管理界面和 CLI 只能从内部网络或授权的 IP 地址访问。4.4 密切关注 HPE 的安全公告,定期评估和更新网络设备的安全性。
参考文献 [1] https://dg.th/u3s4pf0kv5 [2] https://dg.th/ko3rwgqp4u