แจ้งเตือน! ช่องโหว่ใน WordPress เสี่ยงถูกควบคุมเว็บไซต์จากภายนอก - Thailand Computer Emergency Response Team (ThaiCERT)警报!WordPress漏洞可能导致外部网站控制权被攻破 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
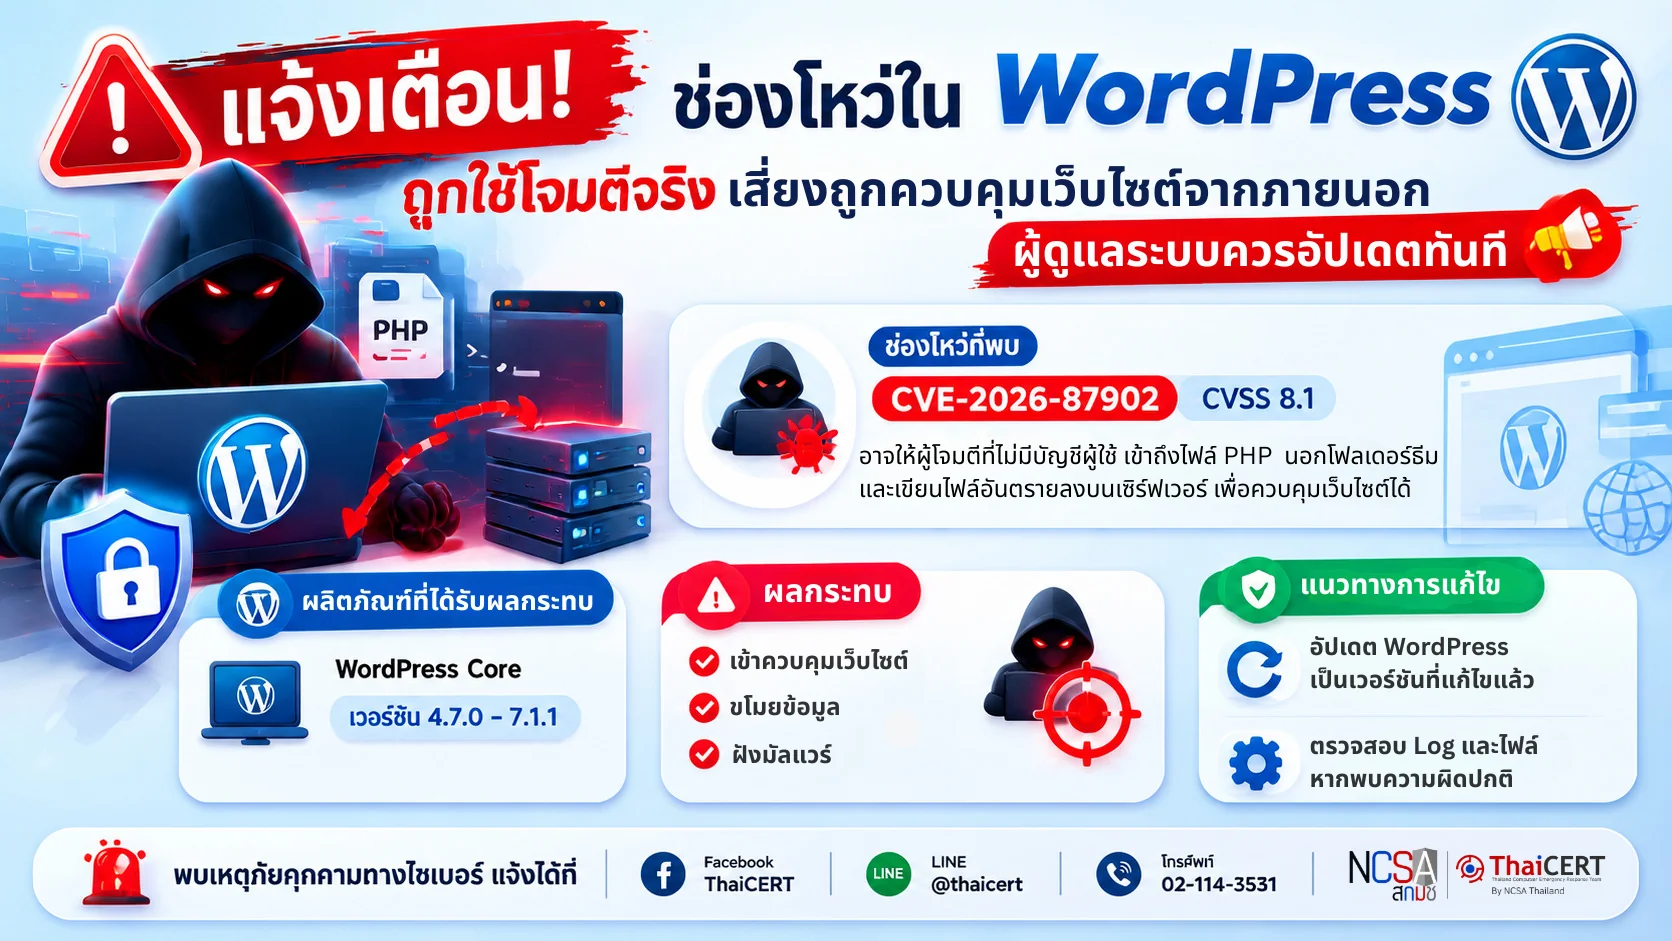
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีช่องโหว่ใน WordPress เป็นช่องโหว่ประเภท Local File Inclusion (LFI) ที่อาจเปิดโอกาสให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถเรียกใช้โค้ดจากไฟล์ PHP ภายในระบบได้ และภายใต้เงื่อนไขบางประการอาจนำไปสู่การ Remote Code Execution (RCE) หรือการสั่งรันคำสั่งบนเครื่องแม่ข่าย [1]
1. รายละเอียดของช่องโหว่ CVE-2026-87902 (CVSS v3.1: 8.1)[2] เป็นช่องโหว่ประเภท Local File Inclusion (LFI) ใน WordPress Core ซึ่งเกิดจากการตรวจสอบและควบคุมการเรียกใช้งานไฟล์ภายในระบบไม่เหมาะสม ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนอาจสามารถใช้ช่องโหว่เพื่อให้ระบบนำไฟล์ PHP ภายในเครื่องแม่ข่ายที่ถูกกำหนดขึ้นมาเข้าสู่กระบวนการประมวลผลได้ หากระบบมีเงื่อนไขที่เกี่ยวข้อง เช่น การตั้งค่าเซิร์ฟเวอร์และ Theme ที่ใช้งานอยู่รองรับรูปแบบการโจมตีดังกล่าว ผู้โจมตีอาจสามารถนำโค้ดอันตรายเข้าสู่กระบวนการทำงานของ WordPress และนำไปสู่การ Remote Code Execution (RCE) ทำให้สามารถดำเนินการคำสั่งบนเครื่องแม่ข่ายที่ได้รับผลกระทบได้
2. ระบบที่ได้รับผลกระทบ 2.1 WordPress Core เวอร์ชัน ก่อนหน้า 7.1.2 2.2 เว็บไซต์ที่ใช้งาน WordPress และยังไม่ได้ติดตั้งแพตช์ความปลอดภัยล่าสุด 2.3 ระบบ WordPress ที่มีการติดตั้ง Theme หรือ Plugin ที่มีความเกี่ยวข้องกับการโหลดหรือประมวลผลไฟล์ PHP ควรได้รับการตรวจสอบเพิ่มเติม 2.4 ระบบเว็บไซต์ที่เปิดให้บริการบนอินเทอร์เน็ต (Internet-facing WordPress) ควรได้รับการตรวจสอบเป็นลำดับแรก เนื่องจากมีความเสี่ยงต่อการถูกสแกนและโจมตีจากภายนอก
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนอาจสามารถเรียกใช้ไฟล์ PHP ภายในระบบที่ไม่ได้รับอนุญาตได้ 3.2 อาจนำไปสู่การรันคำสั่งบนเครื่องแม่ข่าย (Remote Code Execution) หากระบบมีเงื่อนไขที่เอื้อต่อการโจมตี 3.3 ผู้โจมตีอาจสามารถติดตั้ง Web Shell, มัลแวร์ หรือแก้ไขไฟล์เว็บไซต์เพื่อควบคุมระบบจากภายนอก 3.4 อาจส่งผลให้ข้อมูลเว็บไซต์ ข้อมูลผู้ใช้งาน หรือข้อมูลสำคัญภายในระบบถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต 3.5 ผู้โจมตีอาจใช้เว็บไซต์ที่ถูกยึดเป็นฐานในการโจมตีต่อเนื่อง เช่น กระจายมัลแวร์ ส่งสแปม หรือใช้เป็นส่วนหนึ่งของโครงสร้างโจมตีอื่น
4. แนวทางการแก้ไขและลดความเสี่ยง [3] 4.1 ตรวจสอบเวอร์ชัน WordPress Core ที่ใช้งานอยู่ภายในหน่วยงาน 4.2 หากใช้งาน WordPress เวอร์ชันก่อนหน้า 7.1.2 ให้ดำเนินการอัปเดตเป็น WordPress 7.1.2 หรือเวอร์ชันล่าสุด 4.3 ตรวจสอบและอัปเดต Theme และ Plugin ที่ติดตั้งให้เป็นเวอร์ชันล่าสุด และลบ Plugin ที่ไม่ได้ใช้งาน 4.4 ตรวจสอบ Log ของ Web Server, WordPress และระบบที่เกี่ยวข้อง เพื่อค้นหาพฤติกรรมผิดปกติ 4.5 ตรวจสอบไฟล์ภายในเว็บไซต์ เช่น ไฟล์ PHP, Theme, Plugin และ Upload Directory เพื่อค้นหา Web Shell หรือไฟล์ที่ถูกเพิ่มเข้ามาโดยไม่ได้รับอนุญาต 4.6 ตรวจสอบบัญชีผู้ดูแลระบบ WordPress (Administrator Account) และเปลี่ยนรหัสผ่านหากพบพฤติกรรมผิดปกติ พร้อมเปิดใช้งาน Multi-Factor Authentication (MFA) 4.7 จำกัดการเข้าถึงหน้า Admin ของ WordPress เช่น จำกัด IP Address, ใช้งาน Web Application Firewall (WAF) หรือมาตรการควบคุมการเข้าถึงเพิ่มเติม 4.8 สำรองข้อมูลเว็บไซต์และฐานข้อมูล พร้อมทดสอบกระบวนการกู้คืนระบบ เพื่อรองรับกรณีเกิดเหตุการณ์ด้านความมั่นคงปลอดภัย
แหล่งอ้างอิง [1] https://dg.th/uaskjmepon [2] https://dg.th/7hrou1g9f3 [3] https://dg.th/dc2z6sngat
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称攻击利用了 WordPress 中的漏洞,特别是本地文件包含 (LFI) 漏洞,这些漏洞可能允许未经身份验证的攻击者从系统内的 PHP 文件中执行代码,并且在某些情况下,可能导致远程代码执行 (RCE) 或在服务器上执行命令 [1]。
1. 漏洞详情:CVE-2026-87902 (CVSS v3.1: 8.1)[2] 是 WordPress 核心中的一个本地文件包含 (LFI) 漏洞,该漏洞源于系统内部文件访问的验证和控制不当。未经身份验证的攻击者可以利用此漏洞在服务器上执行本地 PHP 文件。如果系统具备相关条件,例如服务器和主题设置支持此类攻击,攻击者可以将恶意代码注入 WordPress 进程,从而导致远程代码执行 (RCE),允许在受影响的服务器上执行命令。
2. 受影响的系统:2.1 WordPress 核心版本低于 7.1.2;2.2 使用 WordPress 但未安装最新安全补丁的网站;2.3 包含涉及加载或处理 PHP 文件的主题或插件的 WordPress 系统应进一步调查;2.4 应首先调查面向互联网的 WordPress 网站,因为它们容易受到外部扫描和攻击。
3. 潜在影响 3.1 未经身份验证的攻击者可能能够在系统内执行未经授权的 PHP 文件。3.2 如果系统条件有利于此类攻击,则可能导致远程代码执行。3.3 攻击者可能能够安装 Web Shell、恶意软件或修改网站文件,从而获得对系统的外部控制权。3.4 这可能导致未经授权访问或修改网站数据、用户数据或其他敏感系统信息。3.5 攻击者可能利用被入侵的网站作为持续攻击的基地,例如传播恶意软件、发送垃圾邮件或将其用作其他攻击策略的一部分。
4. 风险缓解和降低指南 [3] 4.1 检查组织内当前使用的 WordPress 核心版本。4.2 如果使用的是 7.1.2 之前的 WordPress 版本,请更新至 WordPress 7.1.2 或最新版本。4.3 检查并更新已安装的主题和插件至最新版本,并移除未使用的插件。4.4 检查 Web 服务器、WordPress 及相关系统的日志,查找任何异常行为。4.5 检查网站内的文件,例如 PHP 文件、主题、插件和上传目录,查找 Web Shell 或未经授权添加的文件。4.6 检查 WordPress 管理员帐户,如果发现任何异常行为,请更改密码,并启用多因素身份验证 (MFA)。4.7 限制对 WordPress 管理页面的访问,例如限制 IP 地址、使用 Web 应用程序防火墙 (WAF) 或其他访问控制措施。4.8 备份网站和数据库,并测试系统恢复流程,以便在发生安全事件时提供支持。
参考文献 [1] https://dg.th/uaskjmepon [2] https://dg.th/7hrou1g9f3 [3] https://dg.th/dc2z6sngat