แจ้งเตือนช่องโหว่ Zero-Day “FalconFlank” ใน CrowdStrike Falcon - Thailand Computer Emergency Response Team (ThaiCERT)CrowdStrike Falcon 中的零日漏洞“FalconFlank”警报 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
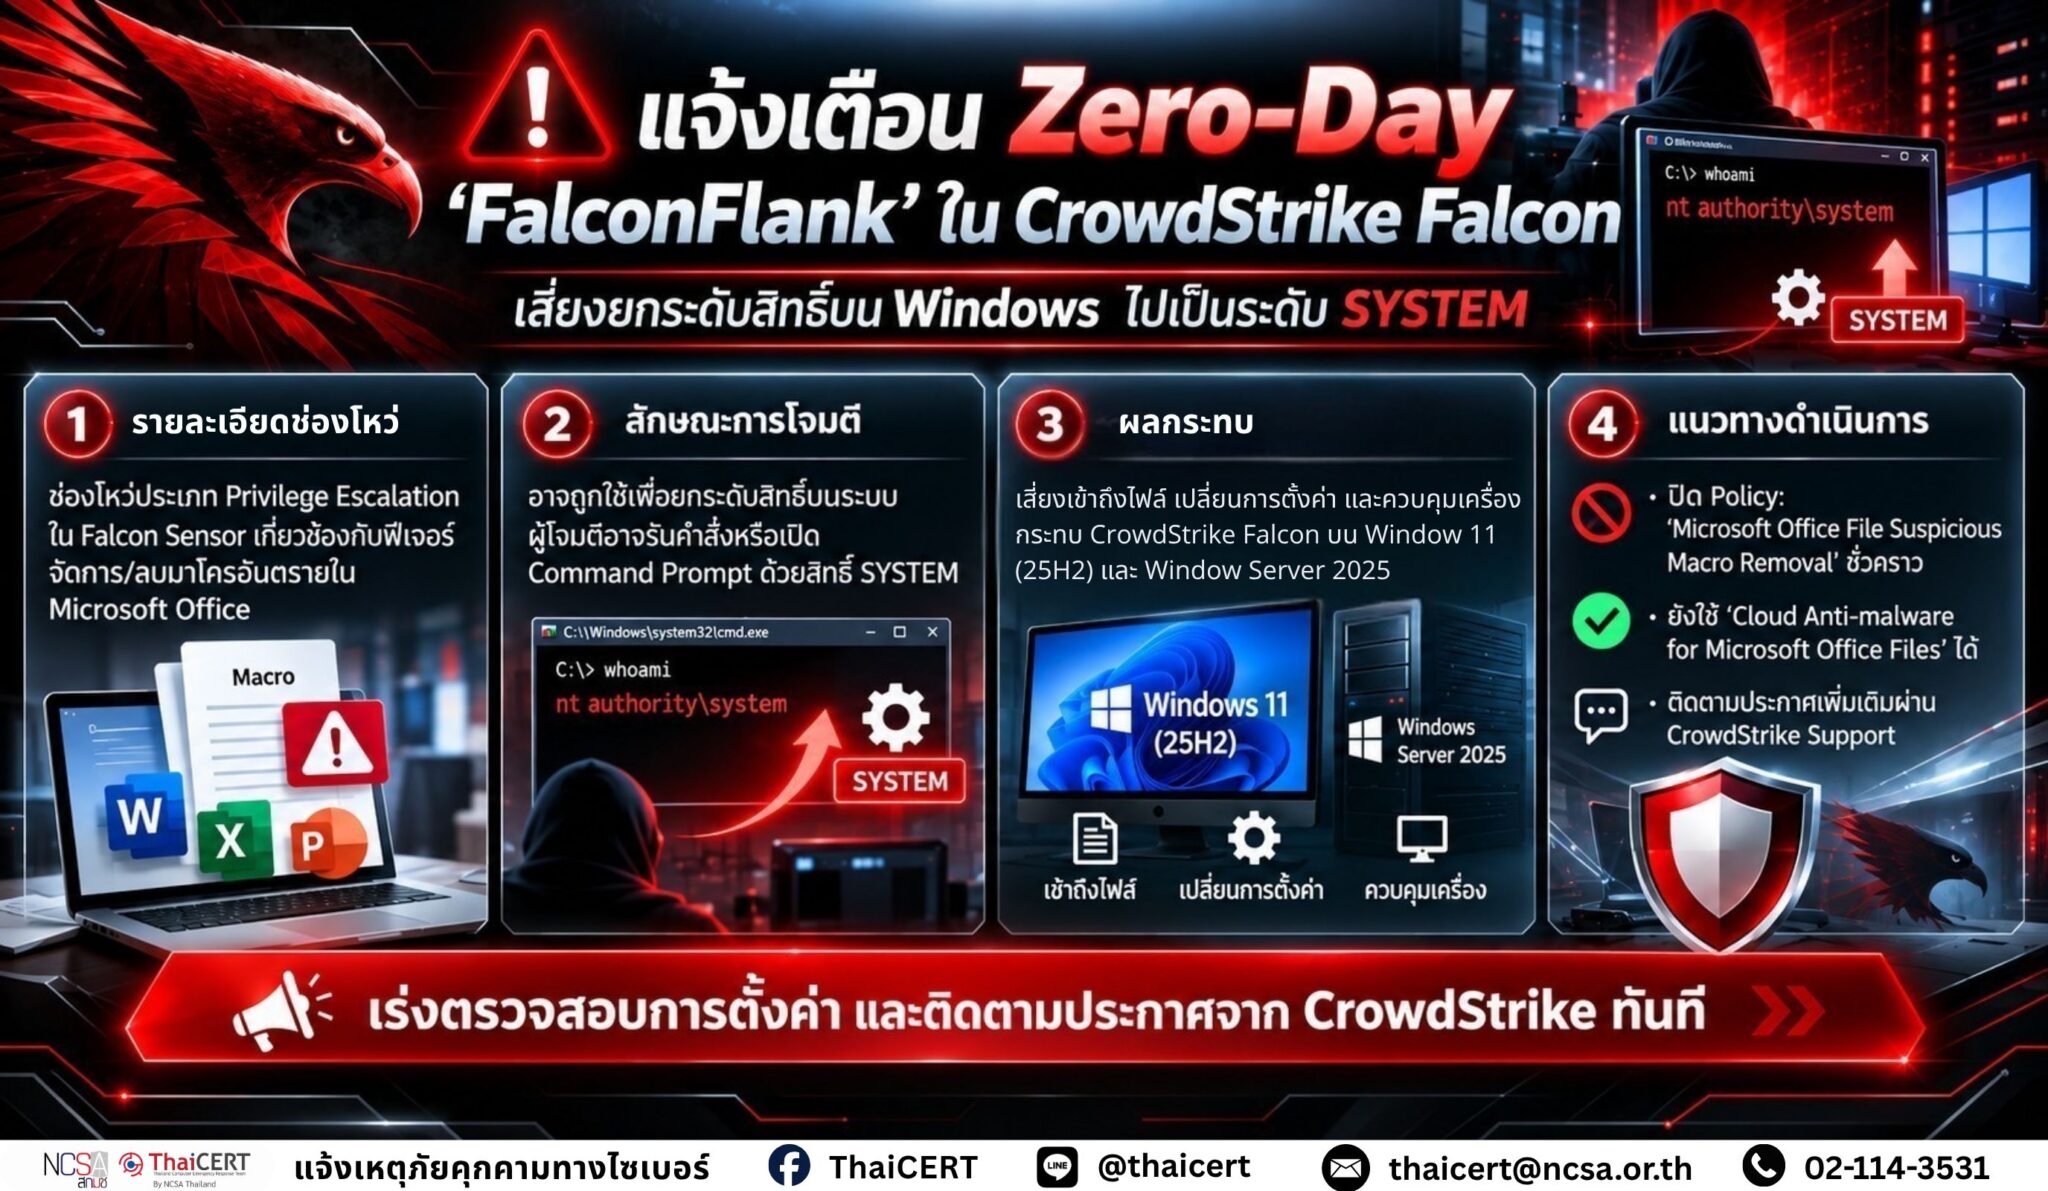
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์กรณีช่องโหว่ Zero-Day “FalconFlank” ในแพลตฟอร์ม CrowdStrike Falcon ซึ่งอาจถูกนำมาใช้เพื่อยกระดับสิทธิ์ของผู้โจมตีบนระบบปฏิบัติการ Windows ไปเป็นสิทธิ์ระดับ SYSTEM
1. รายละเอียดช่องโหว่ [1] นักวิจัยด้านความปลอดภัยผู้ใช้ชื่อแฝงว่า “Nightmare Eclipse” ได้เผยแพร่ช่องโหว่ Zero-day ของ CrowdStrike Falcon ที่ชื่อว่า ” FalconFlank ” โดยเป็นช่องโหว่ประเภท Privilege Escalatio ช่องโหว่นี้เกิดขึ้นจากคุณสมบัติการจัดการ/แก้ไขไฟล์มาโครที่เป็นอันตรายใน Microsoft Office (Office malicious macros remediation feature) ของตัวโปรแกรม CrowdStrike Falcon Sensor
2. ลักษณะการโจมตี 2.1 ผู้โจมตีอาจอาศัยช่องโหว่ในกระบวนการจัดการหรือลบมาโครที่เป็นอันตรายในไฟล์ Microsoft Office ของ CrowdStrike Falcon เพื่อยกระดับสิทธิ์บนระบบ 2.2 หากโจมตีสำเร็จ ผู้โจมตีอาจสามารถเรียกใช้ Command Prompt หรือคำสั่งต่าง ๆ บนระบบด้วยสิทธิ์ระดับ SYSTEM ซึ่งเป็นสิทธิ์ระดับสูงบนระบบปฏิบัติการ Windows
3. ผลกระทบ ผู้โจมตีที่สามารถใช้ประโยชน์จากช่องโหว่ดังกล่าวได้ อาจยกระดับสิทธิ์ของตนไปเป็นสิทธิ์ระดับ SYSTEM ส่งผลให้สามารถเรียกใช้คำสั่ง เข้าถึงไฟล์ หรือเปลี่ยนแปลงการตั้งค่าที่สำคัญของระบบได้ในวงกว้าง และอาจนำไปสู่การเข้าควบคุมเครื่องที่ได้รับผลกระทบ
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [2] 4.1 แพลตฟอร์มความปลอดภัย CrowdStrike Falcon (Endpoint Security Platform) 4.2 เครื่องที่ติดตั้งระบบปฏิบัติการ Windows 11 เวอร์ชันล่าสุด (25H2) และ Windows Server 2025
5. แนวทางการแก้ไขและป้องกัน 5.1 CrowdStrike แนะนำให้ลูกค้าดำเนินการปิดการตั้งค่า Windows Policy ที่ชื่อ “Microsoft Office File Suspicious Macro Removal” เป็นการชั่วคราวในระหว่างที่กำลังทำการตรวจสอบปัญหา 5.2 CrowdStrike ระบุว่า ผู้ใช้งานยังคงได้รับความคุ้มครองผ่านการตั้งค่า Cloud Anti-malware for Microsoft Office Files 5.3 ติดตามประกาศของ CrowdStrike เพิ่มเติมได้ผ่านทาง CrowdStrike Support
แหล่งอ้างอิง [1] https://dg.th/094sklwic7 [2] https://dg.th/6aj45dlop1
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监控 CrowdStrike Falcon 平台中的零日漏洞“FalconFlank”的网络威胁情况,攻击者可以利用该漏洞将 Windows 操作系统上的权限提升至系统级权限。
1. 漏洞详情 [1] 一位化名为“Nightmare Eclipse”的安全研究人员公布了 CrowdStrike Falcon 中的一个零日漏洞,名为“FalconFlank”。这是一个权限提升漏洞。该漏洞源于 CrowdStrike Falcon Sensor 的 Office 恶意宏修复功能。
2. 攻击方法 2.1 攻击者可能利用 CrowdStrike Falcon 在处理或删除 Microsoft Office 文件中的恶意宏时存在的漏洞,来提升系统权限。2.2 如果攻击成功,攻击者可能能够以 SYSTEM 权限(即 Windows 操作系统中的高级权限)在系统上执行命令提示符或其他命令。
3. 影响:能够利用此漏洞的攻击者可以将他们的权限提升到系统级权限,从而执行命令、访问文件或对关键系统设置进行广泛更改,进而可能导致控制受影响的机器。
4. 受影响的产品 [2] 4.1 CrowdStrike Falcon 安全平台(端点安全平台) 4.2 运行最新版本 Windows 11 (25H2) 和 Windows Server 2025 操作系统的计算机。
5. 解决方案和预防措施 5.1 CrowdStrike 建议客户在问题调查期间暂时禁用名为“Microsoft Office 文件可疑宏删除”的 Windows 策略设置。5.2 CrowdStrike 表示,用户仍然可以通过“Microsoft Office 文件云反恶意软件”设置获得保护。5.3 您可以通过 CrowdStrike 支持获取 CrowdStrike 的更多公告。
参考文献 [1] https://dg.th/094sklwic7 [2] https://dg.th/6aj45dlop1