แจ้งเตือน! ช่องโหว่ระดับ Critical ใน HPE ArubaOS เสี่ยงถูกสั่งรันคำสั่งและข้ามการยืนยันตัวตน - Thailand Computer Emergency Response Team (ThaiCERT)警报!HPE ArubaOS 存在严重漏洞,可能允许执行命令并绕过身份验证。- 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
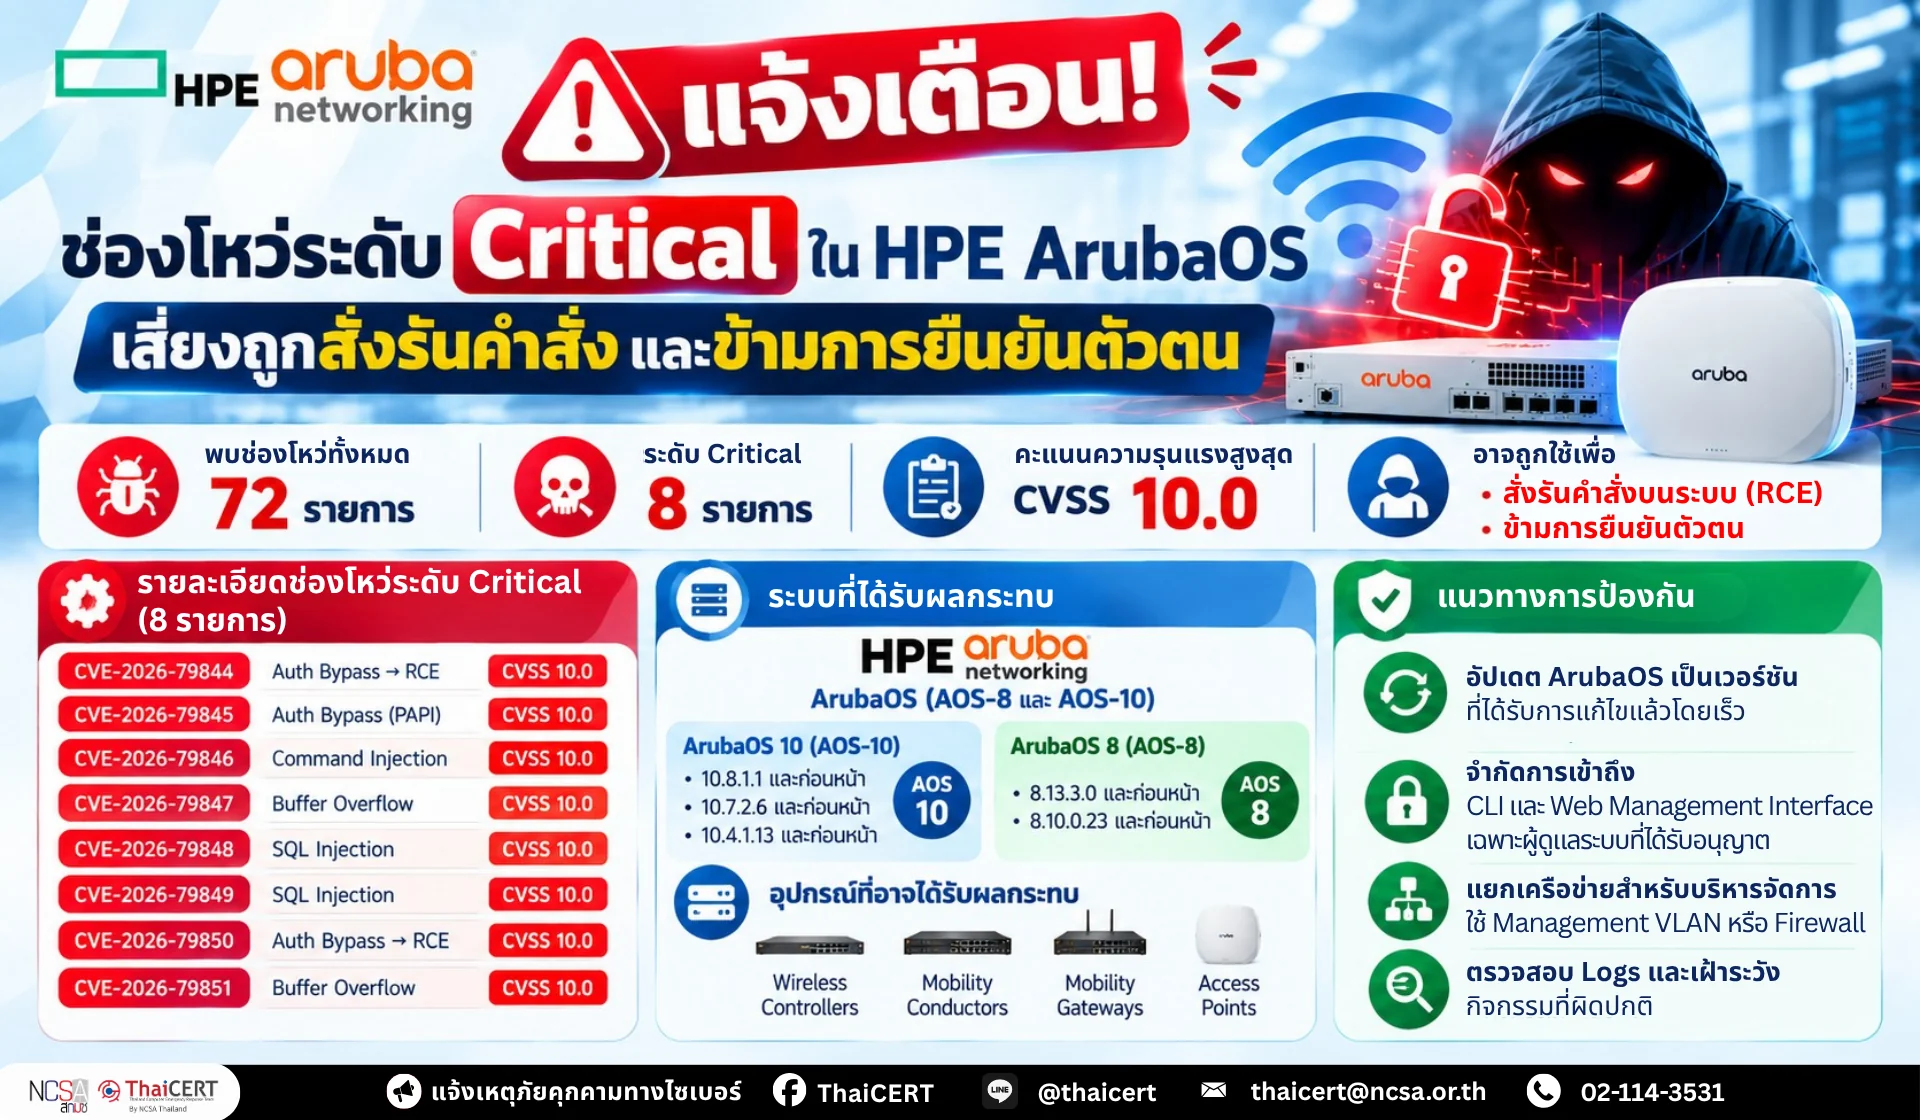
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในระบบปฏิบัติการ Aruba Operating System (ArubaOS หรือ AOS) ของบริษัท Hewlett Packard Enterprise (HPE) ซึ่งใช้สำหรับบริหารจัดการโครงสร้างพื้นฐานเครือข่ายไร้สายระดับองค์กร โดย HPE ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ทั้งหมด 72 รายการ ในจำนวนนี้มีช่องโหว่ระดับ Critical จำนวน 8 รายการ มีคะแนน CVSS 10.0 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถข้ามกระบวนการยืนยันตัวตน (Authentication Bypass) หรือสั่งรันคำสั่งบนระบบ (Remote Code Execution: RCE) ได้โดยไม่จำเป็นต้องมีสิทธิ์เข้าถึงระบบหรือการโต้ตอบจากผู้ใช้งาน [1]
1. รายละเอียดภัยคุกคาม 1.1 CVE-2026-79844 – Authentication Bypass Leading to RCE ใน AOS-10 (CVSS 10.0) ช่องโหว่การข้ามกระบวนการยืนยันตัวตน ซึ่งอาจเปิดโอกาสให้ผู้โจมตีเข้าถึงฟังก์ชันที่จำกัดสิทธิ์ และนำไปสู่การสั่งรันคำสั่งบนระบบโดยไม่ได้รับอนุญาต 1.2 CVE-2026-79845 – Authentication Bypass ใน PAPI Protocol ของ AOS-10 (CVSS 10.0) ช่องโหว่ในโปรโตคอล PAPI (Process Application Programming Interface) ซึ่งอาจทำให้ผู้โจมตีสามารถข้ามกระบวนการยืนยันตัวตน และเข้าถึงการทำงานบางส่วนของระบบโดยไม่ได้รับอนุญาต 1.3 CVE-2026-79846 – Unauthenticated Command Injection ใน AOS-8 (CVSS 10.0) ช่องโหว่ประเภท Command Injection ที่อาจเปิดโอกาสให้ผู้โจมตีส่งข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อแทรกและสั่งรันคำสั่งบนระบบโดยไม่จำเป็นต้องผ่านการยืนยันตัวตน 1.4 CVE-2026-79847 – Unauthenticated Buffer Overflow ใน AOS-10 (CVSS 10.0) ช่องโหว่ประเภท Buffer Overflow ซึ่งเกิดจากการจัดการหน่วยความจำที่ไม่ปลอดภัย อาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากช่องโหว่เพื่อสั่งรันคำสั่งบนระบบ 1.5 CVE-2026-79848 – Unauthenticated SQL Injection ใน AOS-8 (CVSS 10.0) ช่องโหว่ประเภท SQL Injection ที่อาจทำให้ผู้โจมตีสามารถแทรกคำสั่ง SQL โดยไม่ต้องยืนยันตัวตน และนำไปสู่การสั่งรันคำสั่งบนระบบ 1.6 CVE-2026-79849 – Unauthenticated SQL Injection ใน AOS-8 (CVSS 10.0) ช่องโหว่ประเภท SQL Injection อีกหนึ่งรายการ ซึ่งอาจเปิดโอกาสให้ผู้โจมตีใช้ประโยชน์จากการประมวลผลคำสั่งฐานข้อมูลที่ไม่ปลอดภัย และนำไปสู่การสั่งรันคำสั่งบนระบบได้ 1.7 CVE-2026-79850 – Authentication Bypass Leading to RCE ใน AOS-8 (CVSS 10.0) ช่องโหว่การข้ามกระบวนการยืนยันตัวตน ซึ่งอาจทำให้ผู้โจมตีสามารถเข้าถึงฟังก์ชันที่ต้องใช้สิทธิ์ และสั่งรันคำสั่งบนระบบโดยไม่ได้รับอนุญาต 1.8 CVE-2026-79851 – Unauthenticated Buffer Overflow ใน AOS-10 (CVSS 10.0) ช่องโหว่ประเภท Buffer Overflow ที่อาจถูกใช้โจมตีโดยไม่ต้องยืนยันตัวตน และนำไปสู่การสั่งรันคำสั่งบนระบบที่ได้รับผลกระทบ
2. ระบบที่ได้รับผลกระทบ [2] ช่องโหว่ดังกล่าวส่งผลกระทบต่อระบบปฏิบัติการ HPE Aruba Networking ArubaOS (AOS-8 และ AOS-10) โดยมีเวอร์ชันที่ได้รับผลกระทบ ดังนี้ 2.1 ArubaOS 10 (AOS-10) – เวอร์ชัน 10.8.1.1 และก่อนหน้า – เวอร์ชัน 10.7.2.6 และก่อนหน้า – เวอร์ชัน 10.4.1.13 และก่อนหน้า 2.2 ArubaOS 8 (AOS-8) – เวอร์ชัน 8.13.3.0 และก่อนหน้า – เวอร์ชัน 8.10.0.23 และก่อนหน้า 2.3 อุปกรณ์ที่อาจได้รับผลกระทบ ได้แก่ Wireless Controllers, Mobility Conductors, Mobility Gateways และ Access Points ที่ใช้งาน ArubaOS เวอร์ชันดังกล่าว
3. ผลกระทบที่อาจเกิดขึ้น 3.1 สามารถสั่งรันคำสั่งบนระบบที่ได้รับผลกระทบ เข้าถึงหรือแก้ไขการตั้งค่า ติดตั้งมัลแวร์หรือ Backdoor รวมถึงใช้ระบบที่ถูกบุกรุกเป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในเครือข่าย 3.2 อาจเข้าถึงฟังก์ชันหรือบริการที่จำกัดสิทธิ์โดยไม่ต้องใช้ข้อมูลบัญชีผู้ใช้งานที่ถูกต้อง ส่งผลให้การควบคุมการเข้าถึงระบบขาดประสิทธิภาพ 3.3 อาจนำไปสู่การเข้าถึงข้อมูลการตั้งค่าเครือข่าย ข้อมูลบัญชีผู้ใช้งาน หรือข้อมูลสำคัญอื่นที่ระบบสามารถเข้าถึงได้ 3.4 อาจส่งผลให้ระบบบริหารจัดการอุปกรณ์เครือข่ายทำงานผิดปกติ หรือทำให้บริการเครือข่ายไร้สายภายในองค์กรหยุดชะงัก ส่งผลกระทบต่อความต่อเนื่องในการดำเนินงาน
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบเวอร์ชันของ ArubaOS บนอุปกรณ์และระบบบริหารจัดการเครือข่ายทั้งหมด โดยเฉพาะ AOS-8 และ AOS-10 พร้อมเปรียบเทียบกับรายการเวอร์ชันที่ได้รับผลกระทบตามประกาศความปลอดภัยของ HPE 4.2 เร่งดำเนินการอัปเดต ArubaOS เป็นเวอร์ชันที่ได้รับการแก้ไขช่องโหว่แล้ว ตามคำแนะนำของ HPE โดยให้ความสำคัญกับอุปกรณ์ที่สามารถเข้าถึงได้จากอินเทอร์เน็ตหรือเครือข่ายที่ไม่น่าเชื่อถือ 4.3 จำกัดการเข้าถึงช่องทางบริหารจัดการระบบ ทั้ง Command Line Interface (CLI) และ Web Management Interface โดยอนุญาตเฉพาะผู้ดูแลระบบและเครือข่ายที่ได้รับอนุญาต 4.4 แยกเครือข่ายสำหรับบริหารจัดการอุปกรณ์ออกจากเครือข่ายผู้ใช้งานทั่วไป โดยใช้ Management VLAN หรือเครือข่ายเฉพาะสำหรับการบริหารจัดการ และกำหนดนโยบาย Firewall เพื่อควบคุมการเข้าถึง 4.5 ตรวจสอบ Logs ของอุปกรณ์ ArubaOS, Firewall และระบบ SIEM เพื่อค้นหาความพยายามเข้าถึงระบบโดยไม่ได้รับอนุญาต การเปลี่ยนแปลงการตั้งค่าที่ผิดปกติ และกิจกรรมต้องสงสัยที่อาจเกี่ยวข้องกับการโจมตี 4.6 สำรองข้อมูลการตั้งค่าของอุปกรณ์ก่อนดำเนินการอัปเดต พร้อมตรวจสอบความพร้อมของระบบและทดสอบการทำงานหลังติดตั้งแพตช์ เพื่อป้องกันผลกระทบต่อการให้บริการเครือข่าย
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 จำกัดการเข้าถึง Management Interface ของ ArubaOS โดยใช้ Firewall หรือ Access Control List (ACL) อนุญาตเฉพาะ IP Address ของผู้ดูแลระบบที่ได้รับอนุญาตเท่านั้น 5.2 แยก Management Interface ให้อยู่ใน VLAN หรือเครือข่ายเฉพาะที่ไม่สามารถเข้าถึงได้โดยตรงจากอินเทอร์เน็ตหรือเครือข่ายผู้ใช้งานทั่วไป 5.3 เพิ่มการเฝ้าระวังและบันทึกกิจกรรมการเข้าถึงระบบบริหารจัดการ รวมถึงตรวจสอบความผิดปกติของบัญชีผู้ใช้งานและการเปลี่ยนแปลงการตั้งค่าอุปกรณ์อย่างต่อเนื่อง 5.4 วางแผนอัปเดตแพตช์ความปลอดภัยโดยเร็วที่สุด เนื่องจากมาตรการจำกัดการเข้าถึงเป็นเพียงการลดความเสี่ยงชั่วคราว และไม่สามารถทดแทนการแก้ไขช่องโหว่ได้อย่างสมบูรณ์
แหล่งอ้างอิง [1] https://dg.th/2k85erhstq [2] https://dg.th/a6frjwpntg
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现惠普企业 (HPE) 的 Aruba 操作系统 (ArubaOS 或 AOS) 存在安全漏洞。该系统用于管理企业无线网络基础设施。HPE 已发布安全更新,修复了总共 72 个漏洞,其中 8 个为严重漏洞,CVSS 评分为 10.0。这些漏洞可能允许攻击者绕过身份验证或在系统上执行命令(远程代码执行:RCE),而无需系统访问权限或用户交互 [1]。
1. 威胁详情 1.1 CVE-2026-79844 – AOS-10 中的身份验证绕过漏洞,可导致远程代码执行 (CVSS 10.0) 此身份验证绕过漏洞可能允许攻击者访问受限功能并在系统上执行未经授权的命令。 1.2 CVE-2026-79845 – AOS-10 的 PAPI 协议中的身份验证绕过漏洞 (CVSS 10.0) 此 PAPI(进程应用程序编程接口)协议中的漏洞可能允许攻击者绕过身份验证并在未经授权的情况下访问某些系统功能。 1.3 CVE-2026-79846 – AOS-8 中的未经身份验证的命令注入漏洞 (CVSS 10.0) 此命令注入漏洞可能允许攻击者发送精心构造的信息。无需身份验证即可在系统上插入和执行命令:1.4 CVE-2026-79847 – AOS-10 中的未认证缓冲区溢出漏洞 (CVSS 10.0) 此缓冲区溢出漏洞由不安全的内存管理引起,攻击者可利用此漏洞在系统上执行命令。1.5 CVE-2026-79848 – AOS-8 中的未认证 SQL 注入漏洞 (CVSS 10.0) 此 SQL 注入漏洞可允许攻击者在无需身份验证的情况下注入 SQL 命令,从而导致在系统上执行命令。1.6 CVE-2026-79849 – AOS-8 中的未认证 SQL 注入漏洞 (CVSS 10.0) 此 SQL 注入漏洞可允许攻击者利用不安全的数据库命令处理,从而导致在系统上执行命令。 1.7 CVE-2026-79850 – AOS-8 中的身份验证绕过漏洞,可导致远程代码执行 (CVSS 10.0) 这是一个身份验证绕过漏洞,攻击者可以利用该漏洞访问特权功能并在未经授权的情况下执行系统命令。1.8 CVE-2026-79851 – AOS-10 中的未认证缓冲区溢出漏洞 (CVSS 10.0) 这是一个缓冲区溢出漏洞,攻击者可以利用该漏洞绕过身份验证,并在受影响的系统上执行命令。
2. 受影响的系统 [2] 此漏洞影响以下 HPE Aruba 网络操作系统:ArubaOS(AOS-8 和 AOS-10),受影响的版本如下:2.1 ArubaOS 10 (AOS-10) – 版本 10.8.1.1 及更早版本 – 版本 10.7.2.6 及更早版本 – 版本 10.4.1.13 及更早版本 2.2 ArubaOS 8 (AOS-8) – 版本 8.13.3.0 及更早版本 – 版本 8.10.0.23 及更早版本 2.3 可能受影响的设备包括运行受影响 ArubaOS 版本的无线控制器、移动导体、移动网关和接入点。
3. 潜在影响 3.1 攻击者可以在受影响的系统上执行命令、访问或修改设置、安装恶意软件或后门,并利用受感染的系统作为攻击网络中其他系统的起点。3.2 攻击者可能无需有效的帐户信息即可访问受限功能或服务,导致访问控制失效。3.3 攻击者可能获取网络设置、帐户信息或其他系统可访问的敏感数据。3.4 攻击者可能导致网络设备管理系统故障或中断本地无线网络服务,从而影响业务连续性。
4. 监控和预防指南 4.1 验证所有设备和网络管理系统上的 ArubaOS 版本,特别是 AOS-8 和 AOS-10,并将其与 HPE 安全公告中受影响的版本列表进行比较。4.2 按照 HPE 的建议,加快将 ArubaOS 更新到已修复漏洞的版本,优先更新可从互联网或不受信任的网络访问的设备。4.3 限制对系统管理通道(包括命令行界面 (CLI) 和 Web 管理界面)的访问,仅允许授权的管理员和网络人员访问。4.4 使用管理 VLAN 或专用管理网络将设备管理网络与普通用户网络隔离,并配置防火墙策略以控制访问。4.5 监控 ArubaOS 设备、防火墙和 SIEM 日志,查找未经授权的访问尝试、异常配置更改以及可能与攻击相关的可疑活动。4.6 在执行更新之前备份设备配置,并在安装补丁后验证系统准备情况并测试功能,以防止对网络服务造成影响。
5. 临时风险缓解措施:5.1 使用防火墙或访问控制列表 (ACL) 限制对 ArubaOS 管理界面的访问,仅允许授权的管理员 IP 地址访问。5.2 将管理界面隔离到 VLAN 或专用网络中,使其无法从互联网或普通用户网络直接访问。5.3 加强对管理系统访问活动的监控和日志记录,包括持续监控用户帐户异常和设备配置更改。5.4 尽快安排安全补丁更新,因为访问限制只是临时的风险缓解措施,无法完全替代漏洞修复。
参考文献 [1] https://dg.th/2k85erhstq [2] https://dg.th/a6frjwpntg