แจ้งเตือน! Veeam ออกอัปเดตแก้ไขช่องโหว่ Critical เสี่ยงข้ามการตรวจสอบสิทธิ์และแก้ไขข้อมูล - Thailand Computer Emergency Response Team (ThaiCERT)紧急警报!Veeam 已发布更新,修复了一个可能绕过身份验证并导致数据泄露的严重漏洞。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
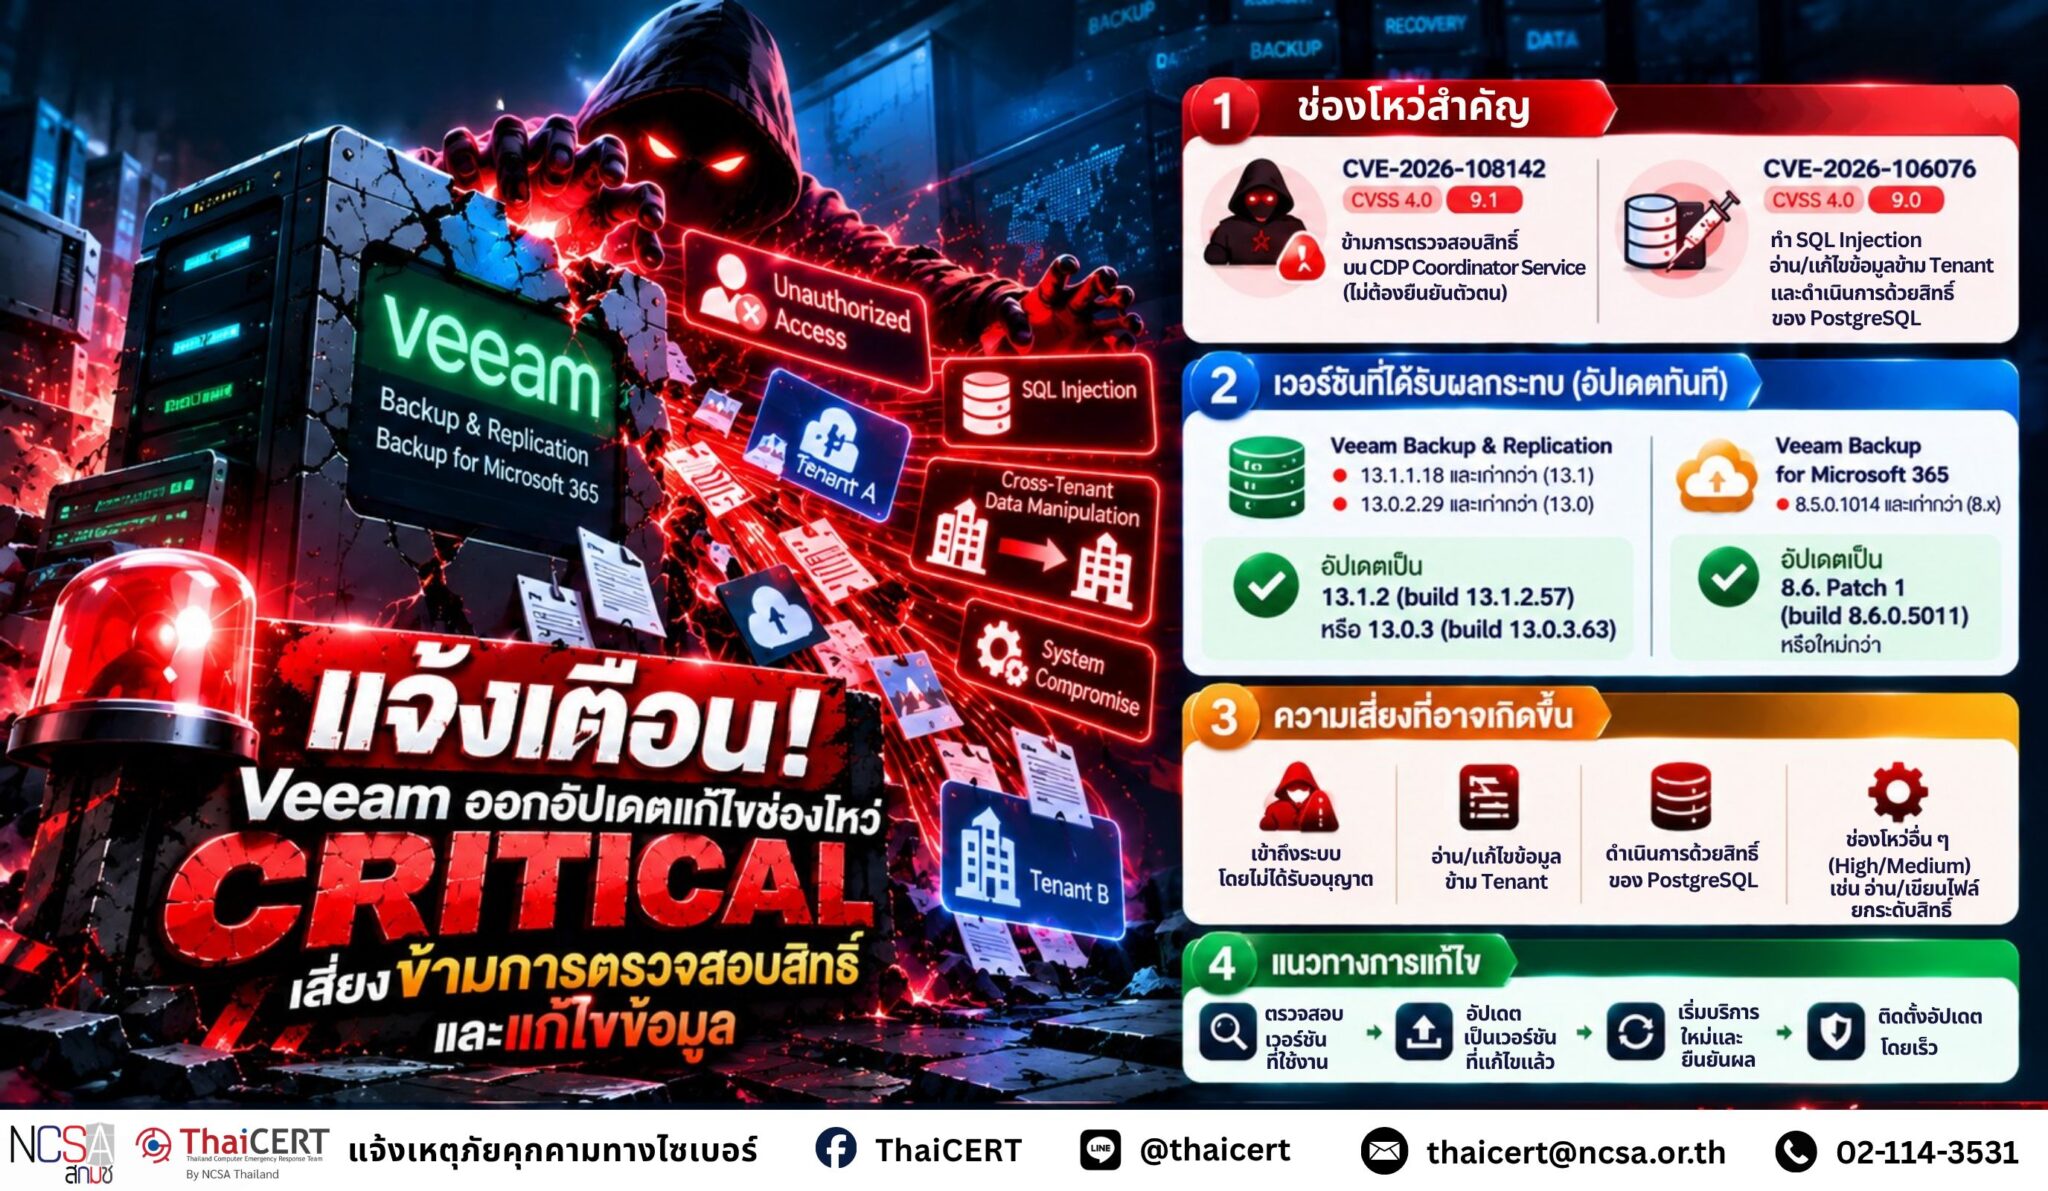
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบ Veeam เผยแพร่อัปเดตเพื่อแก้ไขช่องโหว่ใน Veeam Backup & Replication และ Veeam Backup for Microsoft 365 ซึ่งอาจนำไปสู่การข้ามการตรวจสอบสิทธิ์ การเข้าถึงหรือแก้ไขข้อมูลข้าม Tenant และการดำเนินการที่ไม่ได้รับอนุญาตบนระบบ[1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-108142 (CVSS v4.0: 9.1)[2] เป็นช่องโหว่ระดับ Critical ใน Veeam Backup & Replication ซึ่งทำให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนสามารถข้ามการตรวจสอบสิทธิ์บน CDP Coordinator Service ได้ 1.2 CVE-2026-106076 (CVSS v4.0: 9.0)[3] เป็นช่องโหว่ระดับ Critical ใน Veeam Backup for Microsoft 365 โดยผู้โจมตีที่ผ่านการยืนยันตัวตนในฐานะ Organization-Transfer Peer สามารถทำ SQL Injection ไปยัง Configuration Database ของ Source Server ส่งผลให้สามารถอ่านหรือแก้ไข Configuration Data ข้าม Tenant และอาจนำไปสู่การดำเนินการบนระบบด้วยสิทธิ์ของ PostgreSQL Service Account ได้ นอกจากนี้ Veeam ยังได้แก้ไขช่องโหว่ระดับ High และ Medium อื่น ๆ ที่เกี่ยวข้องกับการอ่านหรือเขียนไฟล์โดยไม่ได้รับอนุญาต การยกระดับสิทธิ์ และการข้าม REST API Authentication
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ 2.1 Veeam Backup & Replication – เวอร์ชัน 13.1.1.18 และรุ่นก่อนหน้าในเวอร์ชัน 13.1 – เวอร์ชัน 13.0.2.29 และรุ่นก่อนหน้าในเวอร์ชัน 13.0 Veeam ระบุว่าเวอร์ชันเก่ากว่า เช่น 12.x ไม่ได้รับผลกระทบจากช่องโหว่ที่ระบุใน KB4948 โดย CVE-2026-108142 ได้รับการแก้ไขแล้วใน 13.1.2 (build 13.1.2.57) และ 13.0.3 (build 13.0.3.63) 2.2 Veeam Backup for Microsoft 365 – เวอร์ชัน 8.5.0.1014 และรุ่นก่อนหน้าทั้งหมดในเวอร์ชัน 8 และได้รับการแก้ไขแล้วตั้งแต่ 8.6 (build 8.6.0.1102) ) ทั้งนี้ Veeam ได้เผยแพร่ 8.6 Patch 1 (build 8.6.0.5011) ซึ่งแก้ไขช่องโหว่อื่นเพิ่มเติม แนะนำให้อัปเดตเป็น Patch 1 หรือเวอร์ชันใหม่กว่าที่ผู้ผลิตรองรับ เพื่อให้ครอบคลุมการแก้ไขด้านความปลอดภัยล่าสุด
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนอาจข้ามการตรวจสอบสิทธิ์ของ CDP Coordinator Service บน Veeam Backup & Replication ที่ได้รับผลกระทบ 3.2 ผู้โจมตีที่มีสิทธิ์เข้าถึงตามเงื่อนไขของระบบ อาจอ่านหรือแก้ไขข้อมูลการตั้งค่าข้าม Tenant ใน Veeam Backup for Microsoft 365 ได้ 3.3 ผู้โจมตีอาจดำเนินการบนระบบภายใต้สิทธิ์ของ PostgreSQL Service Account ซึ่งอาจกระทบต่อความมั่นคงปลอดภัยของระบบ 3.4 ช่องโหว่อื่นที่ได้รับการแก้ไขในชุดอัปเดตเดียวกันอาจนำไปสู่การอ่านหรือเขียนไฟล์โดยไม่ได้รับอนุญาต การยกระดับสิทธิ์ หรือการข้ามกลไกการยืนยันตัวตน ตามเงื่อนไขของแต่ละช่องโหว่
4. แนวทางการแก้ไขและลดความเสี่ยง 4.1 ตรวจสอบผลิตภัณฑ์และ Build ของ Veeam ที่ใช้งานภายในองค์กร เพื่อประเมินว่าอยู่ในขอบเขตเวอร์ชันที่ได้รับผลกระทบหรือไม่ 4.2 สำหรับ Veeam Backup & Replication ให้อัปเดตเป็น 13.1.2 (build 13.1.2.57) หรือ 13.0.3 (build 13.0.3.63) ตามเวอร์ชันที่ใช้งาน 4.3 สำหรับ Veeam Backup for Microsoft 365 ควรอัปเดตเป็น 8.6 Patch 1 (build 8.6.0.5011) หรือใหม่กว่า เพื่อให้ครอบคลุม Security Fix ที่ Veeam เผยแพร่ล่าสุด 4.4 ติดตั้ง Security Update โดยเร็ว เนื่องจาก Veeam ระบุว่าหลังมีการเปิดเผยรายละเอียดช่องโหว่และแพตช์ ผู้โจมตีอาจวิเคราะห์แพตช์เพื่อพัฒนาเทคนิคสำหรับโจมตีระบบที่ยังไม่ได้รับการอัปเดต
แหล่งอ้างอิง [1] https://dg.th/mzxbp872o6 [2] https://dg.th/6ze4hcv0wj [3] https://dg.th/w84qkb7guc
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁情况,并发现 Veeam 发布了一项更新,修复了 Veeam Backup & Replication 和 Veeam Backup for Microsoft 365 中的漏洞,这些漏洞可能导致绕过身份验证、跨租户访问或修改数据以及对系统进行未经授权的操作。[1]
1. 漏洞详情 1.1 CVE-2026-108142 (CVSS v4.0: 9.1)[2] 是 Veeam Backup & Replication 中的一个严重漏洞,允许未经身份验证的攻击者绕过 CDP 协调器服务的身份验证。1.2 CVE-2026-106076 (CVSS v4.0: 9.0)[3] 是 Veeam Backup for Microsoft 365 中的一个严重漏洞,攻击者如果以组织传输对等方的身份进行身份验证,则可以对源服务器的配置数据库执行 SQL 注入攻击,从而允许跨租户读取或修改配置数据,并可能导致攻击者以 PostgreSQL 服务帐户权限在系统上执行攻击。Veeam 还修复了其他与未经授权的文件读/写、权限提升和 REST API 身份验证绕过相关的高危和中危漏洞。
2. 受影响的产品和版本 2.1 Veeam Backup & Replication – 版本 13.1.1.18 及更早版本(版本 13.1 中)– 版本 13.0.2.29 及更早版本(版本 13.0 中)。Veeam 表示,较早版本(例如 12.x)不受 KB4948 中指出的漏洞影响。CVE-2026-108142 已在 13.1.2(内部版本 13.1.2.57)和 13.0.3(内部版本 13.0.3.63)中修复。2.2 Veeam Backup for Microsoft 365 – 版本 8.5.0.1014 及所有更早版本(版本 8 中),自 8.6(内部版本 8.6.0.1102)起已修复。 Veeam 还发布了 8.6 Patch 1(版本号 8.6.0.5011),该补丁修复了其他漏洞。建议更新到 Patch 1 或制造商支持的更高版本,以确保获得最新的安全修复。
3. 潜在影响 3.1 无需身份验证的攻击者可以绕过受影响的 Veeam Backup & Replication 系统上的 CDP 协调器服务身份验证。3.2 拥有条件访问权限的攻击者可以读取或修改 Veeam Backup for Microsoft 365 中的跨租户配置信息。3.3 攻击者可以以 PostgreSQL 服务帐户权限在系统上执行操作,从而可能危及系统安全。3.4 同一更新中修复的其他漏洞可能导致未经授权的文件读/写操作、权限提升或绕过身份验证机制,具体取决于漏洞。
4. 缓解和修复指南 4.1 检查现场使用的 Veeam 产品和版本,以评估它们是否在受影响的版本范围内。4.2 对于 Veeam Backup & Replication,请根据当前使用的版本更新至 13.1.2(内部版本 13.1.2.57)或 13.0.3(内部版本 13.0.3.63)。4.3 对于 Veeam Backup for Microsoft 365,请更新至 8.6 Patch 1(内部版本 8.6.0.5011)或更高版本,以包含 Veeam 发布的最新安全修复程序。4.4 请立即安装安全更新,因为 Veeam 指出,在漏洞和补丁详情披露后,攻击者可能会分析这些补丁,从而开发攻击尚未更新系统的技术。
参考文献 [1] https://dg.th/mzxbp872o6 [2] https://dg.th/6ze4hcv0wj [3] https://dg.th/w84qkb7guc