การใช้ AI มาใช้ในการพัฒนาและปรับแต่ง Exploit ช่องโหว่บนอุปกรณ์ WAGO PLC - Thailand Computer Emergency Response Team (ThaiCERT)利用人工智能开发和优化针对 WAGO PLC 设备漏洞的攻击 - 泰国计算机应急响应小组 (ThaiCERT)。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
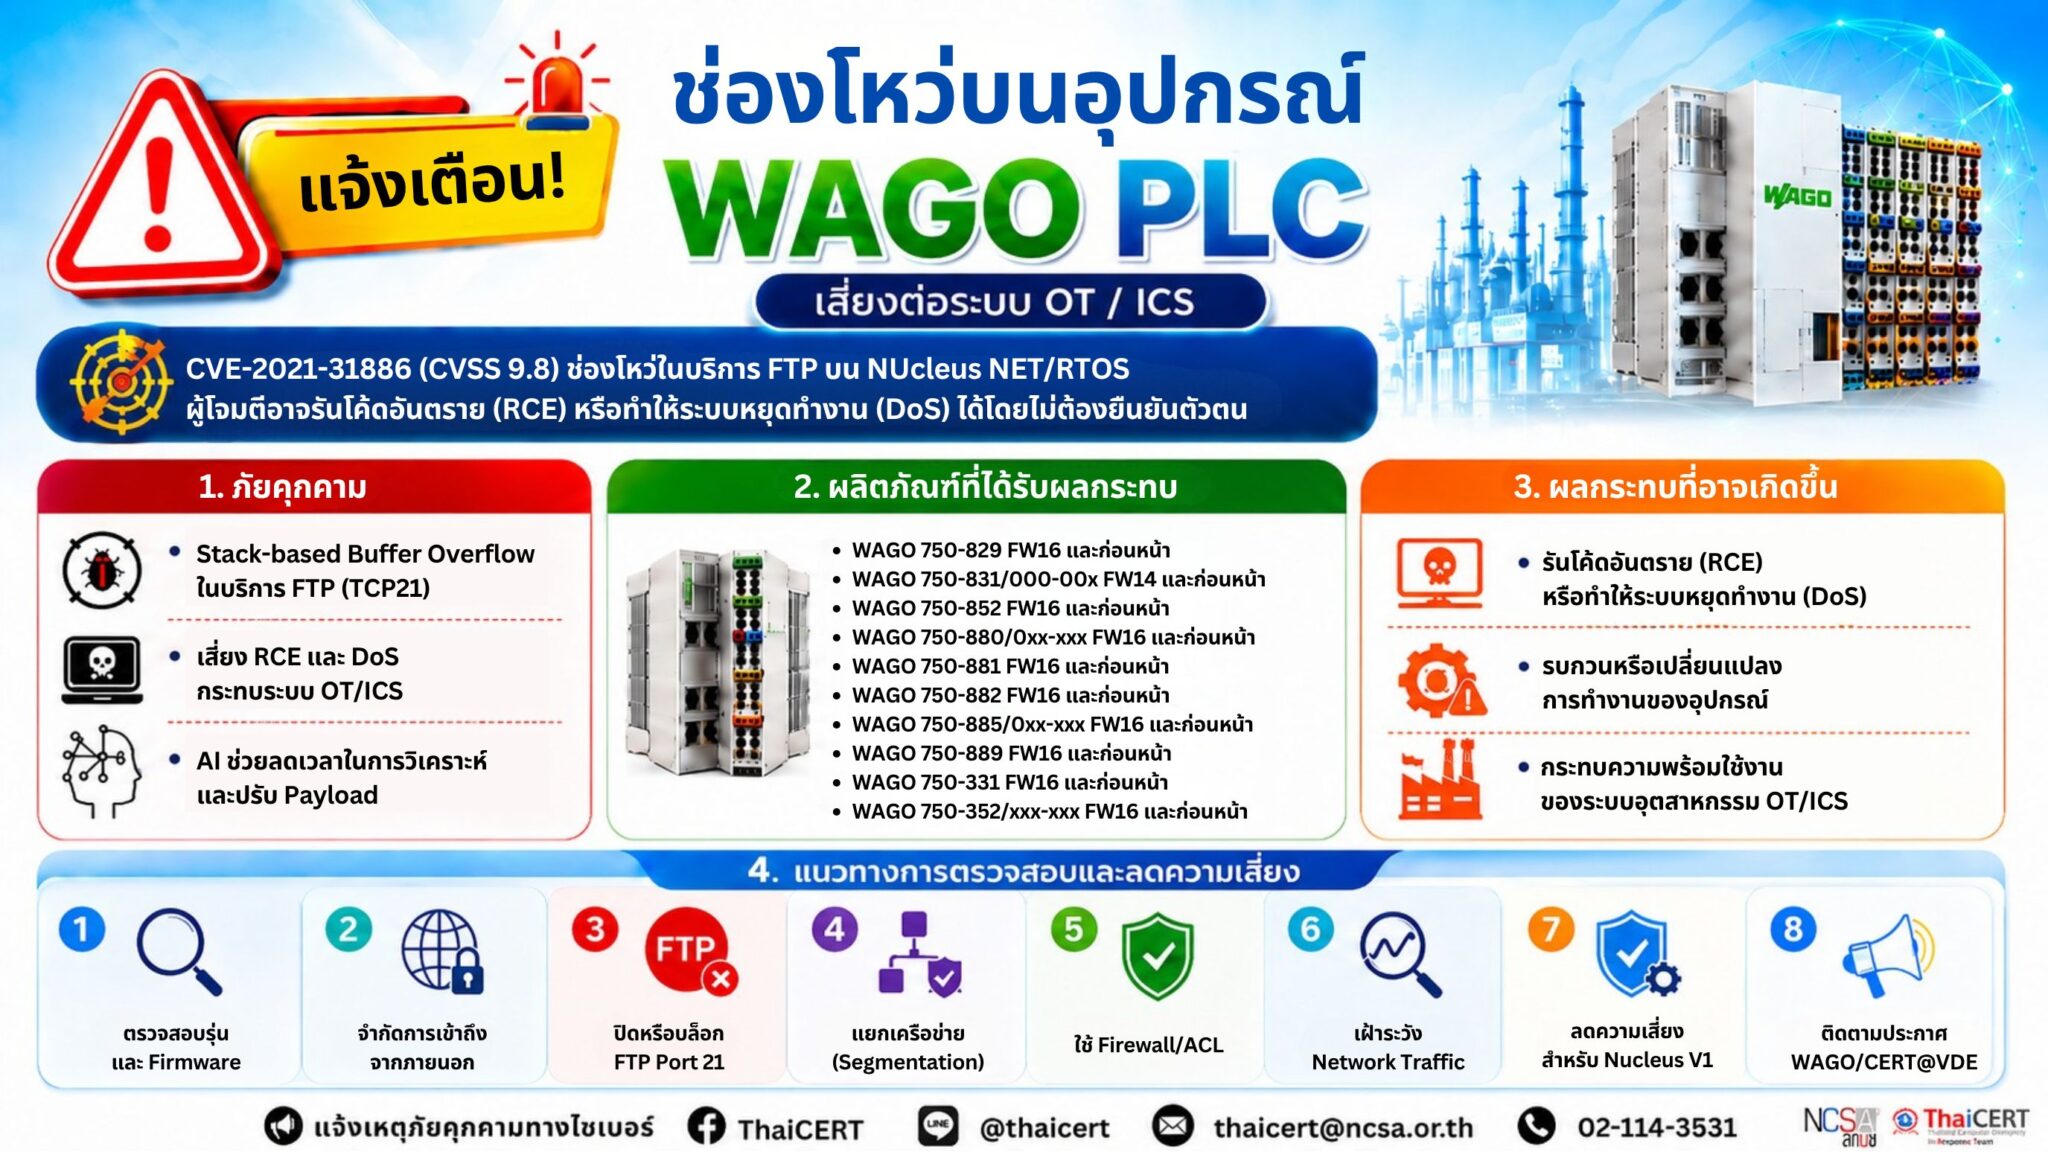
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการวิจัยของนักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์ที่ประสบความสำเร็จในการทดลองใช้ปัญญาประดิษฐ์ (AI) Claude Code มาทำการวิเคราะห์และปรับแต่งชุดคำสั่งโจมตี (Exploit) สำหรับช่องโหว่ระดับวิกฤต (CVE-2021-31886) บนอุปกรณ์ WAGO PLC โดยอนุญาตให้ผู้โจมตีสามารถรันโค้ดอันตรายหรือทำให้ระบบหยุดทำงานได้โดยไม่ต้องยืนยันตัวตน หน่วยงานโครงสร้างพื้นฐานหรือภาคอุตสาหกรรมที่ใช้งานอุปกรณ์ WAGO ซีรีส์ 750 ที่ใช้ Firmware เวอร์ชันเก่า ถือเป็นกลุ่มเป้าหมายหลักที่ได้รับผลกระทบและต้องเร่งจำกัดความเสี่ยง [1]
1. รายละเอียดของภัยคุกคาม 1.1 CVE-2021-31886 (CVSS v3.1: 9.8) [2] เป็นช่องโหว่ประเภท Stack-based Buffer Overflow ซึ่งแฝงอยู่ในบริการ FTP ของระบบปฏิบัติการ Nucleus NET/Nucleus RTOS หากผู้โจมตีเจาะผ่าน TCP Port 21 สำเร็จ จะสามารถสั่งรันโค้ดอันตราย (Remote Code Execution) หรือทำให้ระบบหยุดให้บริการได้ (Denial-of-Service) ส่งผลให้การทำงานของระบบ OT/ICS ล้มเหลว 1.2 ในการทดลอง นักวิจัยใช้ AI โมเดล Claude Code เป็นผู้ช่วยในการทำวิศวกรรมย้อนกลับ (Reverse Engineering) เพื่อปรับ Payload ของ Exploit จาก Firmware รุ่นหนึ่งไปใช้กับอีกรุ่นหนึ่งได้อย่างแม่นยำ โดยสามารถช่วยลดระยะเวลาการวิเคราะห์ระบบที่ซับซ้อนได้ ถึงแม้ AI จะยังไม่สามารถโจมตีได้เองแบบเบ็ดเสร็จ แต่ก็ช่วยเพิ่มขีดความสามารถและลดอุปสรรคทางเทคนิคให้กับผู้โจมตีได้อย่างมีนัยสำคัญ [3]
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ[4] อุปกรณ์ WAGO ต่อไปนี้ได้รับผลกระทบจากช่องโหว่กลุ่ม NUCLEUS:13 รวมถึง CVE-2021-31886 – WAGO 750-829 FW16 และก่อนหน้า – WAGO 750-831/000-00x FW14 และก่อนหน้า – WAGO 750-852 FW16 และก่อนหน้า – WAGO 750-880/0xx-xxx FW16 และก่อนหน้า – WAGO 750-881 FW16 และก่อนหน้า – WAGO 750-882 FW16 และก่อนหน้า – WAGO 750-885/0xx-xxx FW16 และก่อนหน้า – WAGO 750-889 FW16 และก่อนหน้า – WAGO 750-331 FW16 และก่อนหน้า – WAGO 750-352/xxx-xxx FW16 และก่อนหน้า
3. ผลกระทบที่อาจเกิดขึ้น[5] 3.1 ผู้โจมตีที่สามารถเข้าถึงบริการ FTP ของอุปกรณ์ที่ได้รับผลกระทบอาจใช้ช่องโหว่เพื่อทำให้ระบบหยุดให้บริการ (Denial-of-Service) หรือสามารถสั่งรันโค้ด (Remote Code Execution) โดยไม่ต้องผ่านการยืนยันตัวตน 3.2 หากรันโค้ดบนอุปกรณ์ได้สำเร็จ ผู้โจมตีอาจสามารถเปลี่ยนแปลงหรือรบกวนการทำงานของอุปกรณ์ WAGO ที่ได้รับผลกระทบ ซึ่งอาจทำให้อุปกรณ์ไม่สามารถทำงานได้ตามปกติ 3.3 การโจมตีช่องโหว่ดังกล่าวอาจส่งผลต่อความพร้อมใช้งานของอุปกรณ์ โดยเฉพาะกรณีที่การโจมตีทำให้บริการหรือระบบปฏิบัติการบนอุปกรณ์เกิดความผิดพลาดหรือหยุดทำงาน
4. แนวทางการตรวจสอบและลดความเสี่ยง 4.1 ตรวจสอบว่ามีการใช้งานอุปกรณ์ WAGO รุ่นที่ได้รับผลกระทบ และตรวจสอบ Firmware Version ให้ตรงกับรายการที่ CERT@VDE ระบุ [3] 4.2 จำกัดการเข้าถึงอุปกรณ์ที่ได้รับผลกระทบจากอินเทอร์เน็ตหรือเครือข่ายที่ไม่น่าเชื่อถือ โดยอนุญาตเฉพาะการเชื่อมต่อที่จำเป็นเท่านั้น 4.3 ปิดหรือบล็อกบริการ FTP บน TCP Port 21 หากไม่มีความจำเป็น รวมถึงจำกัดการใช้งานบริการ DHCP และ DNS ตามความเหมาะสม [3] 4.4 ใช้ Network Segmentation เพื่อแยกอุปกรณ์ที่ได้รับผลกระทบออกจากเครือข่ายส่วนอื่น และอนุญาตเฉพาะการสื่อสารที่จำเป็น [3] 4.5 ใช้ Firewall หรือ Access Control List (ACL) เพื่อจำกัดการเข้าถึงอุปกรณ์เฉพาะระบบหรือผู้ใช้งานที่ได้รับอนุญาต [3] 4.6 เฝ้าระวังและตรวจสอบ Network Traffic เพื่อค้นหาการเชื่อมต่อหรือ Packet ที่ผิดปกติ และบล็อก Traffic ที่ไม่จำเป็นหรือมีลักษณะผิดรูปแบบ [3] 4.7 สำหรับอุปกรณ์ที่ใช้ Nucleus V1 RTOS ซึ่งยังไม่มีอัปเดตสำหรับ RTOS เวอร์ชันดังกล่าว ควรใช้มาตรการลดความเสี่ยงด้านเครือข่าย เช่น การจำกัดการเข้าถึง การปิดบริการที่ไม่จำเป็น และการแยกเครือข่าย [3] 4.8 ติดตามประกาศจาก WAGO, CERT@VDE และผู้ผลิตที่เกี่ยวข้อง เพื่อรับข้อมูลเกี่ยวกับการแก้ไขหรือมาตรการลดความเสี่ยงเพิ่มเติม
แหล่งอ้างอิง [1] https://dg.th/v5brdwpn4m [2] https://dg.th/t536liuskv [3] https://dg.th/e7x2q0cf1p [4] https://dg.th/eac43mjdxp [5] https://dg.th/20iyf49zde
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现一份网络安全研究人员的研究报告显示,他们成功利用人工智能 (AI) Claude Code 分析并定制了针对 WAGO PLC 设备上关键漏洞 (CVE-2021-31886) 的攻击命令(漏洞利用程序),使攻击者能够在未经身份验证的情况下运行恶意代码或导致系统故障。使用旧版固件的 WAGO 750 系列设备的基建或工业部门是主要受影响的目标,需要紧急采取措施降低风险 [1]。
1. 威胁详情 1.1 CVE-2021-31886 (CVSS v3.1: 9.8) [2] 是 Nucleus NET/Nucleus RTOS 操作系统 FTP 服务中嵌入的一个基于栈的缓冲区溢出漏洞。如果攻击者成功入侵 TCP 端口 21,则可以执行恶意代码(远程代码执行)或导致拒绝服务(拒绝服务),从而造成 OT/ICS 系统故障。1.2 在实验中,研究人员使用 AI 模型 Claude Code 作为逆向工程的辅助工具,以精确地将漏洞利用有效载荷从一个固件版本适配到另一个固件版本。这有助于减少分析复杂系统所需的时间。虽然 AI 目前尚不具备自主执行攻击的能力,但它显著增强了攻击者的能力并降低了技术门槛。[3]
2. 受影响产品[4] 以下 WAGO 设备受 NUCLEUS:13 组漏洞(包括 CVE-2021-31886)影响:WAGO 750-829 FW16 及更早版本、WAGO 750-831/000-00x FW14 及更早版本、WAGO 750-852 FW16 及更早版本、WAGO 750-880/0xx-xxx FW16 及更早版本、WAGO 750-881 FW16 及更早版本、WAGO 750-882 FW16 及更早版本、WAGO 750-885/0xx-xxx FW16 及更早版本、WAGO 750-889 FW16 及更早版本、WAGO 750-331 FW16 及更早版本、WAGO 750-352/xxx-xxx FW16 及更早版本
3. 潜在影响[5] 3.1 攻击者若能访问受影响设备的 FTP 服务,则可利用此漏洞发起拒绝服务攻击或执行未经身份验证的远程代码。3.2 如果设备上的代码执行成功,攻击者可能修改或干扰受影响的 WAGO 设备的运行,导致设备无法使用。3.3 此类攻击可能会影响设备的可用性,尤其是在攻击导致设备服务或操作系统出现故障或停止工作的情况下。
4. 风险监控和缓解指南 4.1 确认正在使用的 WAGO 设备型号与 CERT@VDE 指定的列表相符。[3] 4.2 限制对受影响设备的访问,仅允许必要的连接,例如通过 Internet 或不受信任的网络。4.3 如非必要,禁用或阻止 TCP 端口 21 上的 FTP 服务,并酌情限制 DHCP 和 DNS 服务的使用。[3] 4.4 使用网络分段将受影响的设备与网络的其余部分隔离,并仅允许必要的通信。[3] 4.5 使用防火墙或访问控制列表 (ACL) 限制对特定系统或授权用户的访问。[3] 4.6 监控和检查网络流量,查找异常连接或数据包,并阻止不必要的或异常流量。[3] 4.7 对于运行 Nucleus V1 RTOS 且没有可用更新的设备,应实施网络风险缓解措施,例如访问限制、禁用不必要的服务和网络隔离。 [3] 4.8 关注 WAGO、CERT@VDE 和相关制造商发布的公告,以获取有关其他缓解或风险降低措施的信息。
参考文献 [1] https://dg.th/v5brdwpn4m [2] https://dg.th/t536liuskv [3] https://dg.th/e7x2q0cf1p [4] https://dg.th/eac43mjdxp [5] https://dg.th/20iyf49zde