พบแคมเปญ Phishing อาศัยบริการของ Google สร้างลิงก์ส่งต่อหลายทอดเพื่อขโมยข้อมูลและควบคุมเครื่อง - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组(ThaiCERT)发现,一种利用谷歌服务创建大量转发链接的网络钓鱼活动正在发生,该活动旨在窃取信息并控制计算机。
496/69 (IT) ประจำวันพฤหัสบดีที่ 10 กันยายน 2569 เมื่อช่
496/69 (IT) ประจำวันพฤหัสบดีที่ 10 กันยายน 2569
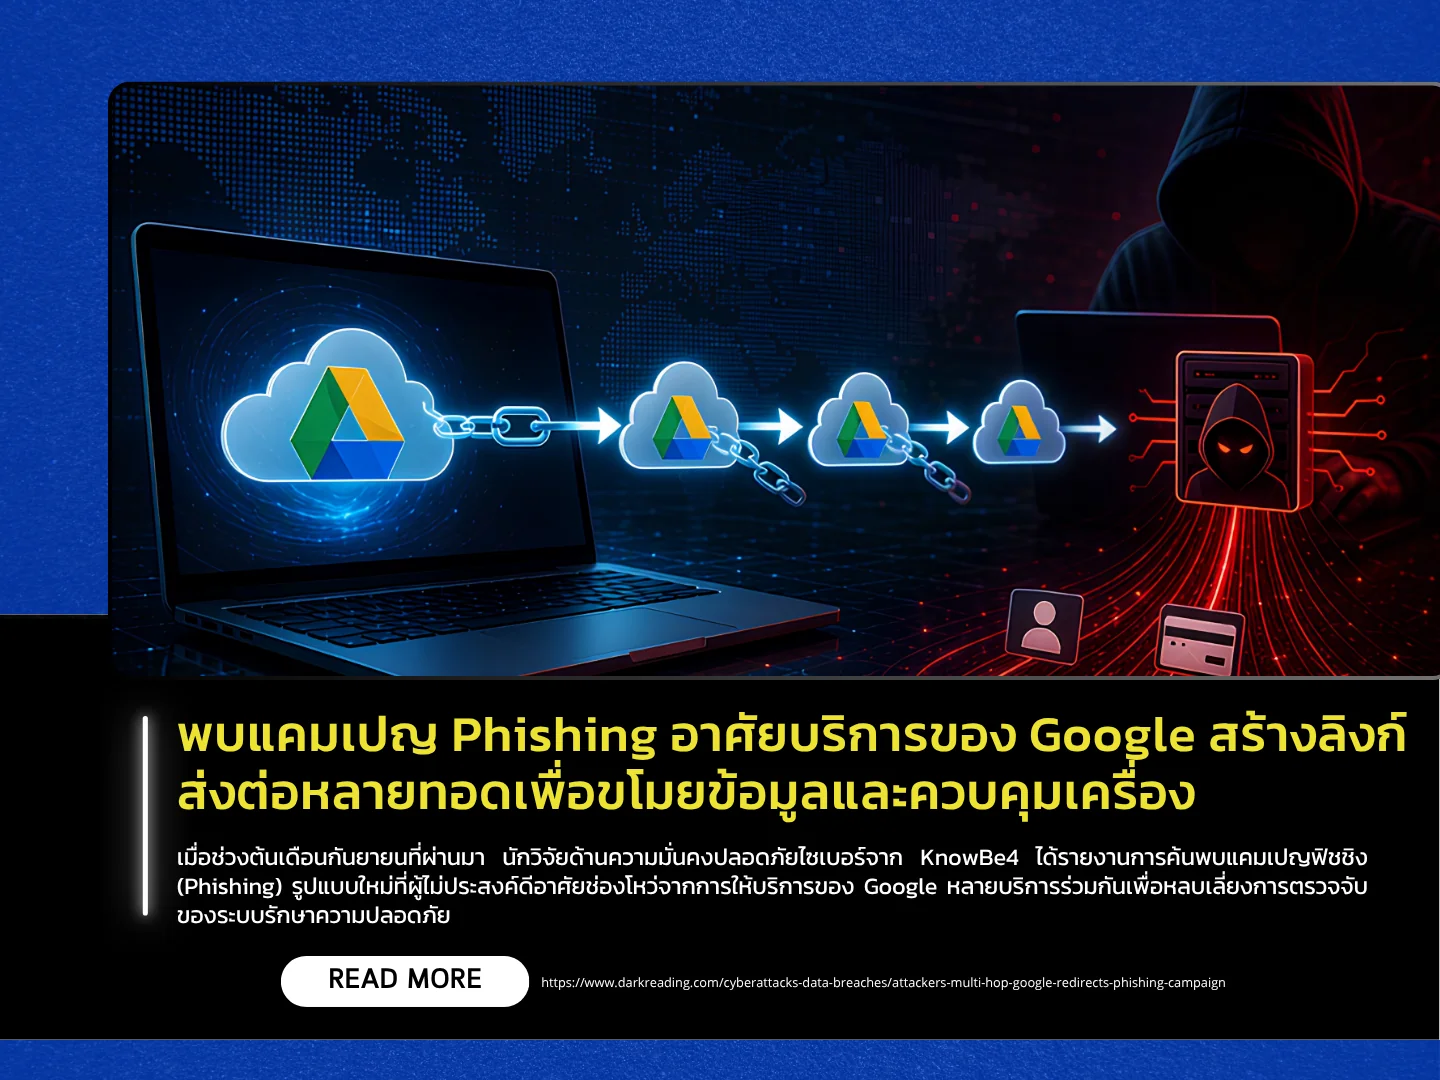
เมื่อช่วงต้นเดือนกันยายนที่ผ่านมา นักวิจัยด้านความมั่นคงปลอดภัยไซเบอร์จาก KnowBe4 ได้รายงานการค้นพบแคมเปญฟิชชิง (Phishing) รูปแบบใหม่ที่ผู้ไม่ประสงค์ดีอาศัยช่องโหว่จากการให้บริการของ Google หลายบริการร่วมกันเพื่อหลบเลี่ยงการตรวจจับของระบบรักษาความปลอดภัย โดยผู้ไม่หวังดีได้สร้างกระบวนการส่งต่อหน้าเว็บไซต์ที่อาศัยโดเมนที่น่าเชื่อถือของ Google เพื่อตบตาระบบคัดกรองอีเมลและอุปกรณ์รักษาความปลอดภัยต่างๆ ส่งผลให้อีเมลหลอกลวงสามารถเล็ดลอดเข้าถึงกล่องข้อความของผู้ใช้งานเป้าหมายได้สำเร็จ ซึ่งทำให้องค์กรเสี่ยงต่อการถูกขโมยข้อมูลสำคัญหรือถูกควบคุมเครื่องคอมพิวเตอร์
สำหรับวิธีในการโจมตีนั้น ผู้ไม่ประสงค์ดีได้สร้างกระบวนการส่งต่อลิงก์แบบสามทอดผ่านโครงสร้างพื้นฐานที่ถูกต้องของ Google เช่น Google Meet, DoubleClick, Google Custom Search และ Google Analytics ทำให้ระบบรักษาความปลอดภัยด่านหน้ามองเห็นเพียงโดเมนที่ปลอดภัย เมื่อผู้ใช้งานหลงเชื่อคลิกลิงก์จากอีเมลหลอกลวงที่มักปลอมแปลงมาในรูปแบบของการแจ้งเตือนพัสดุ การตรวจสอบเอกสาร หรือการชำระเงิน ระบบจะส่งต่อผู้ใช้งานไปยังหน้าเว็บไซต์ปลอมที่ถูกสร้างขึ้นอย่างแนบเนียนให้เหมือนกับหน้าล็อกอินขององค์กรผู้ใช้งานเพื่อหลอกขโมยรหัสผ่าน หรืออาจแสดงหน้าต่างยืนยันตัวตนปลอมเพื่อลอบติดตั้งโปรแกรมควบคุมเครื่องอย่าง ScreenConnect ข้อมูลที่ถูกขโมยจะถูกส่งไปยังช่องทาง Telegram ของผู้โจมตีทันทีพร้อมกับข้อมูลระบุตำแหน่งและเบราว์เซอร์ของผู้ตกเป็นเหยื่อ นอกจากนี้คนร้ายยังมีการนำที่อยู่อีเมลเป้าหมายไปเข้ารหัสและซ่อนไว้ในส่วนท้ายของลิงก์หลังเครื่องหมายแฮชแท็ก (#) ซึ่งช่วยให้รอดพ้นจากการสแกนของเซิร์ฟเวอร์และแสดงให้เห็นว่าเป็นการโจมตีแบบเจาะจงเป้าหมาย
เพื่อเป็นการลดความเสี่ยงและป้องกันผลกระทบจากแคมเปญดังกล่าว ผู้ดูแลระบบควรดำเนินการบล็อกโดเมนและ IOCs ที่เกี่ยวข้องในระดับ DNS, Proxy และ SIEM พร้อมทั้งเฝ้าระวังการรับส่งข้อมูลที่เชื่อมต่อกับเครือข่ายของ Telegram รวมถึงตรวจสอบการติดตั้งโปรแกรม ScreenConnect ที่ไม่ได้รับอนุญาตภายในองค์กรอย่างใกล้ชิด สำหรับผู้ใช้งานที่คาดว่าอาจตกเป็นเหยื่อหรือได้รับอีเมลฟิชชิงในลักษณะนี้ ผู้ดูแลระบบควรบังคับให้มีการตั้งรหัสผ่านใหม่ทันที นอกจากนี้ องค์กรควรสื่อสารให้ผู้ใช้งานระมัดระวังและหมั่นสังเกตลิงก์ที่แนบมากับอีเมล โดยเฉพาะอย่างยิ่งหากพบเครื่องหมายแฮชแท็ก (#) ตามด้วยข้อความที่ผิดปกติในลิงก์ ซึ่งอาจเป็นสัญญาณบ่งชี้ว่าลิงก์นั้นเป็นอันตรายและถูกสร้างขึ้นมาเพื่อมุ่งเป้าโจมตีโดยเฉพาะ
แหล่งข่าว : https://www.darkreading.com/cyberattacks-data-breaches/attackers-multi-hop-google-redirects-phishing-campaign
496/69(IT)2026年9月10日,星期四。
9月初,网络安全研究机构KnowBe4的研究人员报告称,他们发现了一种新的网络钓鱼攻击活动,攻击者利用谷歌多项服务的漏洞来规避安全检测。他们创建了一个流程,利用看似可信的谷歌域名转发网页,从而欺骗电子邮件过滤系统和安全工具。最终,欺诈性电子邮件成功送达目标用户的收件箱,使企业面临数据被盗或计算机被未经授权访问的风险。
在这种攻击方法中,恶意攻击者利用合法的谷歌基础设施(例如 Google Meet、DoubleClick、Google 自定义搜索和 Google Analytics)创建一个三阶段的链接转发流程。这会导致一线安全系统只能识别安全域名。当用户点击钓鱼邮件中的链接时(这些邮件通常伪装成包裹通知、文件验证或付款确认),他们会被重定向到一个精心设计的虚假网站,该网站旨在模仿用户的登录页面,窃取密码或显示虚假的验证窗口以安装 ScreenConnect 等恶意软件。窃取的数据,连同受害者的位置和浏览器信息,会立即发送到攻击者的 Telegram 频道。此外,攻击者还会加密目标电子邮件地址,并将其隐藏在链接末尾的井号 (#) 之后,从而使攻击能够绕过服务器扫描,并伪装成定向攻击。
为降低风险并防止此类攻击活动的影响,管理员应在 DNS、代理和安全信息与事件管理 (SIEM) 层级屏蔽相关域名和入侵指标 (IOC),监控连接到 Telegram 网络的流量,并密切检查组织内部是否存在未经授权的 ScreenConnect 安装。对于可能遭受此类钓鱼邮件攻击或已收到此类邮件的用户,管理员应强制其立即重置密码。此外,组织应告知用户谨慎检查邮件附件链接的重要性,尤其要注意那些包含井号 (#) 后跟异常文本的链接,这些链接可能表明其为专门针对攻击而设计的恶意链接。
来源:https://www.darkreading.com/cyberattacks-data-breaches/attackers-multi-hop-google-redirects-phishing-campaign