แจ้งเตือน! ช่องโหว่ระดับ Critical ใน SAP Kernel เสี่ยงถูกรันคำสั่งอันตรายบนระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报!SAP 内核中的一个严重漏洞存在执行恶意命令的风险 - 泰国计算机应急响应小组 (ThaiCERT)。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
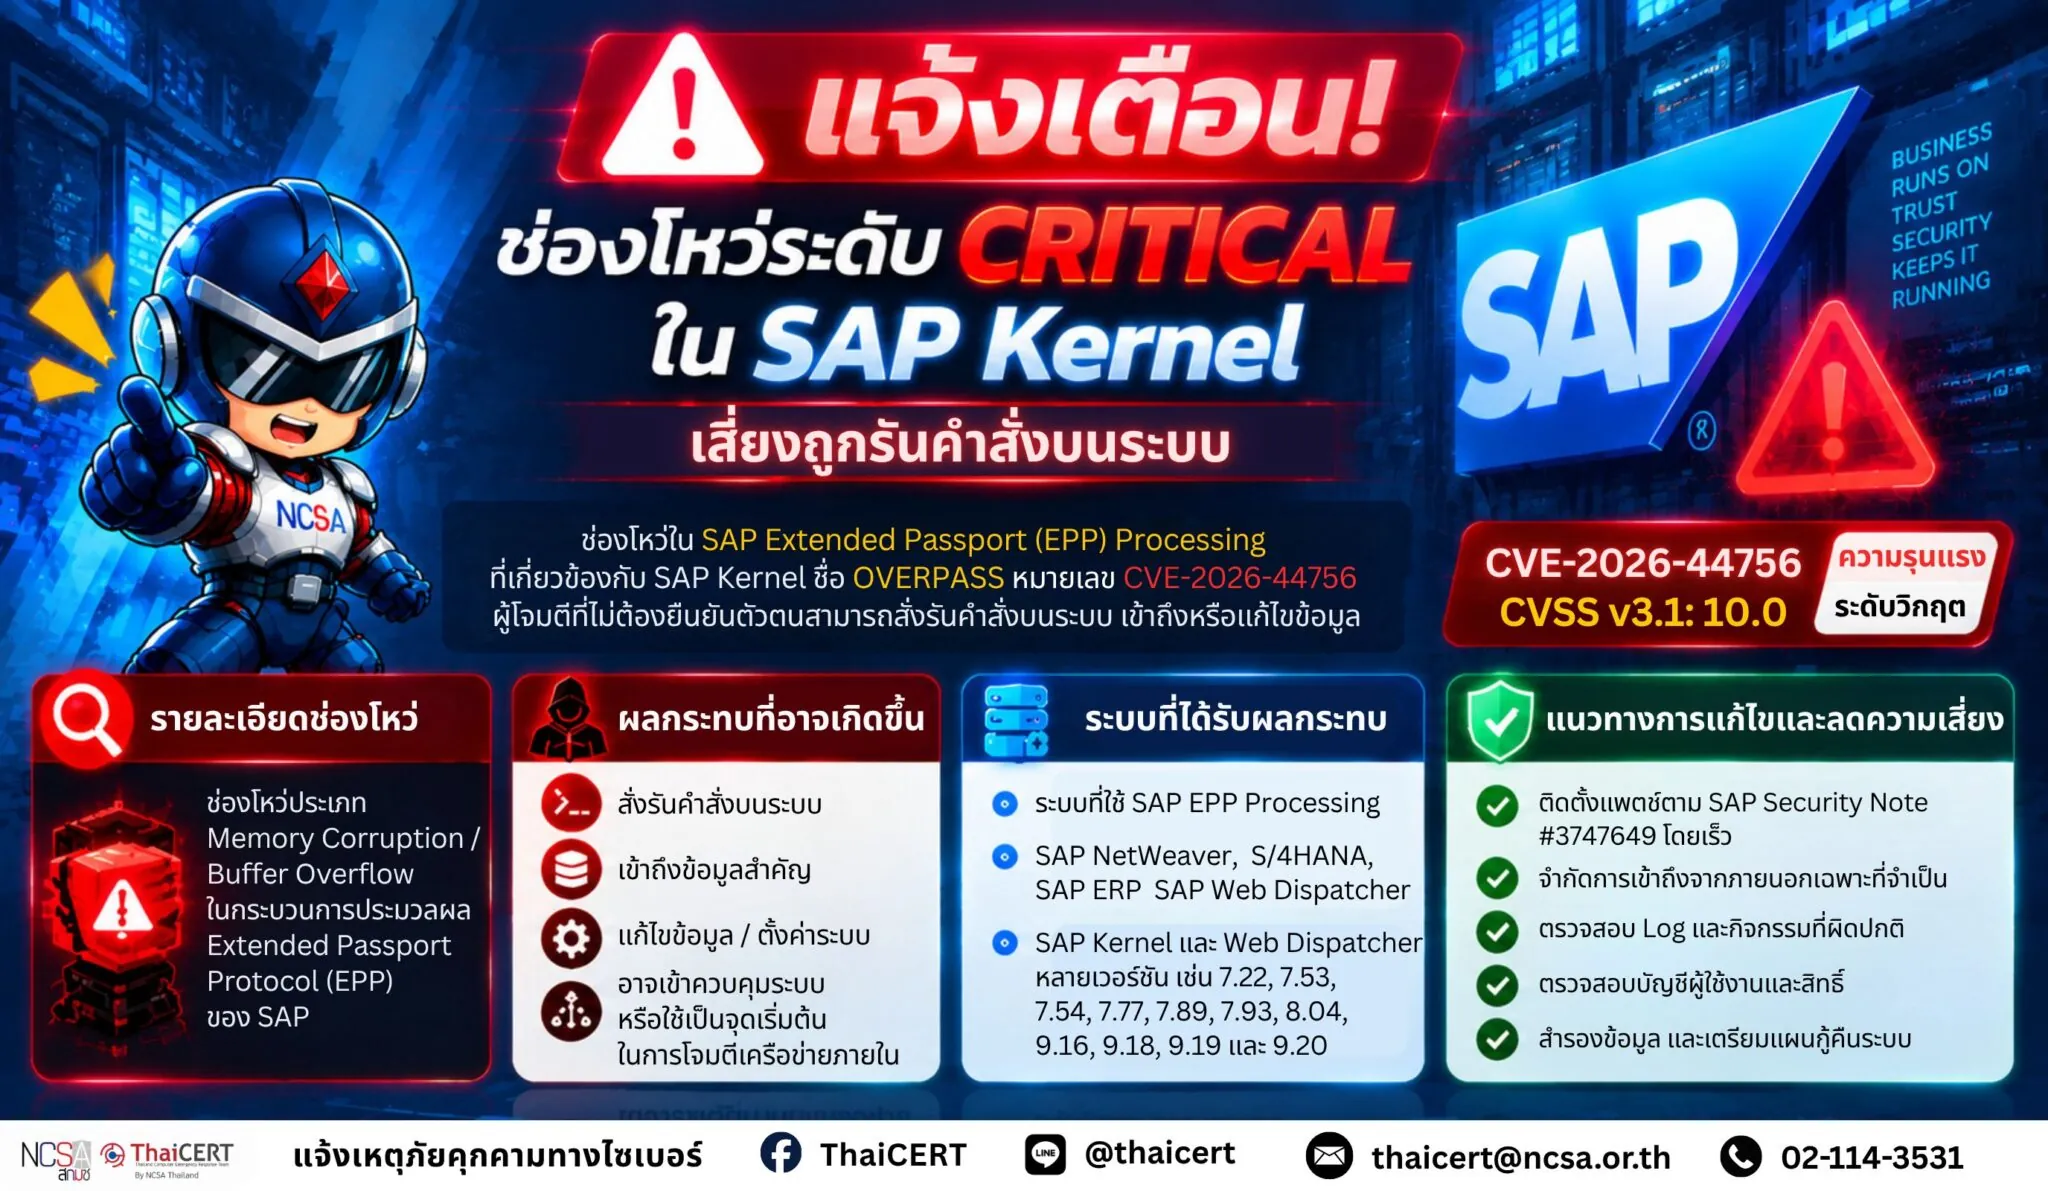
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความปลอดภัยระดับวิกฤตใน SAP Extended Passport (EPP) Processing ซึ่งเกี่ยวข้องกับ SAP Kernel โดยช่องโหว่ดังกล่าวถูกเรียกในชื่อว่า OVERPASS มีหมายเลข CVE-2026-44756 ซึ่งอาจทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถรันคำสั่งอันตรายบนระบบ เข้าถึงข้อมูลสำคัญ หรือแก้ไขข้อมูลของระบบที่ได้รับผลกระทบได้โดยไม่ได้รับอนุญาต[1]
1. รายละเอียดของภัยคุกคาม CVE-2026-44756 ( CVSS V3.1:10 )[2] เป็นช่องโหว่ประเภท Memory Corruption / Buffer Overflow ในกระบวนการประมวลผล Extended Passport Protocol (EPP) ซึ่งเป็นส่วนที่เกี่ยวข้องกับการส่งผ่านข้อมูลบริบทของผู้ใช้งานและการทำงานระหว่างระบบ SAP โดยผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจส่งข้อมูลหรือคำขอที่ถูกสร้างขึ้นเป็นพิเศษไปยังระบบ SAP ที่ได้รับผลกระทบ เพื่อทำให้เกิดความผิดพลาดในการประมวลผลหน่วยความจำ และหากโจมตีสำเร็จก็อาจนำไปสู่การรันคำสั่งอันตรายบนระบบปฏิบัติการของเครื่องแม่ข่ายได้ ผู้โจมตีอาจเข้าถึงข้อมูลสำคัญของระบบ กู้คืนข้อมูล Credentials หรือ Password Hashes อ่าน Session ของผู้ใช้งานที่กำลังเข้าสู่ระบบ รวมถึงแก้ไขข้อมูล การตั้งค่า หรือไฟล์ที่เกี่ยวข้องกับระบบ SAP ได้
2. ระบบที่ได้รับผลกระทบ [3] 2.1 ระบบ SAP ที่มีการใช้งาน SAP Extended Passport (EPP) Processing 2.2 ระบบที่เกี่ยวข้องกับ SAP Kernel เช่น SAP NetWeaver, SAP S/4HANA, SAP ERP และ SAP Web Dispatcher 2.3 เวอร์ชันที่ได้รับผลกระทบตามข้อมูล CVE ประกอบด้วย SAP Kernel และ Web Dispatcher หลายเวอร์ชัน เช่น 7.22, 7.53, 7.54, 7.77, 7.89, 7.93, 8.04, 9.16, 9.18, 9.19 และ 9.20
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีสามารถรันคำสั่งบนระบบ SAP ที่ได้รับผลกระทบได้ 3.2 อาจเข้าถึงข้อมูลสำคัญ ข้อมูลผู้ใช้งาน หรือข้อมูลที่เกี่ยวข้องกับระบบธุรกิจภายในหน่วยงาน 3.3 อาจแก้ไขข้อมูล การตั้งค่า หรือไฟล์ระบบที่เกี่ยวข้องกับ SAP ได้โดยไม่ได้รับอนุญาต 3.4 อาจนำไปสู่การเข้าควบคุมระบบ SAP หรือใช้เป็นจุดเริ่มต้นในการเคลื่อนย้ายภายในเครือข่าย 3.5 อาจส่งผลกระทบต่อความลับ ความถูกต้อง และความพร้อมใช้งานของระบบสำคัญภายในหน่วยงาน
4. แนวทางการแก้ไขและลดความเสี่ยง 4.1 ตรวจสอบว่าระบบ SAP ภายในหน่วยงานอยู่ในกลุ่มที่ได้รับผลกระทบจาก CVE-2026-44756 หรือไม่ 4.2 ติดตั้งแพตช์ตาม SAP Security Note #3747649 และคำแนะนำล่าสุดจาก SAP โดยเร็ว 4.3 จำกัดการเข้าถึงระบบ SAP ที่เปิดให้เข้าถึงจากเครือข่ายภายนอกหรืออินเทอร์เน็ต เฉพาะเท่าที่จำเป็น 4.4 ตรวจสอบ Log ของ SAP Gateway, SAP Web Dispatcher, Application Server และระบบเครือข่ายที่เกี่ยวข้อง เพื่อค้นหาพฤติกรรมผิดปกติ 4.5 ตรวจสอบบัญชีผู้ใช้งาน สิทธิ์การเข้าถึง และกิจกรรมผิดปกติภายในระบบ SAP 4.6 สำรองข้อมูลสำคัญ และทดสอบแผนกู้คืนระบบ เพื่อรองรับกรณีระบบได้รับผลกระทบ
แหล่งอ้างอิง [1] https://dg.th/yxko89fm5z [2] https://dg.th/8hvywqfi4e [3] https://dg.th/krg1xnidhq
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 SAP 扩展护照 (EPP) 处理中存在一个与 SAP 内核相关的严重安全漏洞。该漏洞名为 OVERPASS,编号为 CVE-2026-44756,可能允许未经身份验证的攻击者在系统上执行恶意命令、访问敏感数据或未经授权修改受影响系统的数据。[1]
1. 威胁描述 CVE-2026-44756 (CVSS V3.1:10)[2] 是扩展 Passport 协议 (EPP) 处理过程中的一个内存损坏/缓冲区溢出漏洞。该协议涉及用户上下文信息的传输以及 SAP 系统之间的交互。未经身份验证的攻击者可以向受影响的 SAP 系统发送特制的数据或请求,导致内存处理错误。如果攻击成功,攻击者可以执行服务器操作系统上的恶意命令。攻击者可以访问敏感的系统数据、恢复凭据或密码哈希值、读取活动用户会话以及修改与 SAP 相关的数据、设置或文件。
2. 受影响的系统 [3] 2.1 使用 SAP Extended Passport (EPP) 处理的 SAP 系统 2.2 与 SAP 内核相关的系统,例如 SAP NetWeaver、SAP S/4HANA、SAP ERP 和 SAP Web Dispatcher 2.3 根据 CVE 信息,受影响的版本包括多个 SAP 内核和 Web Dispatcher 版本,例如 7.22、7.53、7.54、7.77、7.89、7.93、8.04、9.16、9.18、9.19 和 9.20
3. 潜在影响 3.1 攻击者可能在受影响的 SAP 系统上执行命令。3.2 他们可能获取敏感数据、用户信息或与内部业务系统相关的数据。3.3 他们可能未经授权修改与 SAP 相关的数据、设置或系统文件。3.4 这可能导致攻击者控制 SAP 系统,或以此为起点进行网络迁移。3.5 这可能会影响关键内部系统的机密性、完整性和可用性。
4. 缓解和风险降低指南:4.1 确认您的本地 SAP 系统是否受 CVE-2026-44756 影响。4.2 根据 SAP 安全说明 #3747649 和最新的 SAP 指南,及时安装补丁。4.3 限制从外部网络或互联网对 SAP 系统的访问,仅允许必要的访问。4.4 查看 SAP Gateway、SAP Web Dispatcher、应用服务器和相关网络系统的日志,以发现任何异常行为。4.5 检查 SAP 系统中的用户帐户、访问权限和任何异常活动。4.6 备份关键数据并测试恢复计划,以应对潜在的系统影响。
参考文献 [1] https://dg.th/yxko89fm5z [2] https://dg.th/8hvywqfi4e [3] https://dg.th/krg1xnidhq