อัปเดตด่วน ช่องโหว่ Pre-Auth RCE บน Orkes Conductor เสี่ยงถูกสั่งรันคำสั่งอันตรายโดยไม่ต้องล็อกอิน - Thailand Computer Emergency Response Team (ThaiCERT)紧急更新:Orkes Conductor 上的预授权远程代码执行漏洞可能导致用户无需登录即可执行危险命令 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
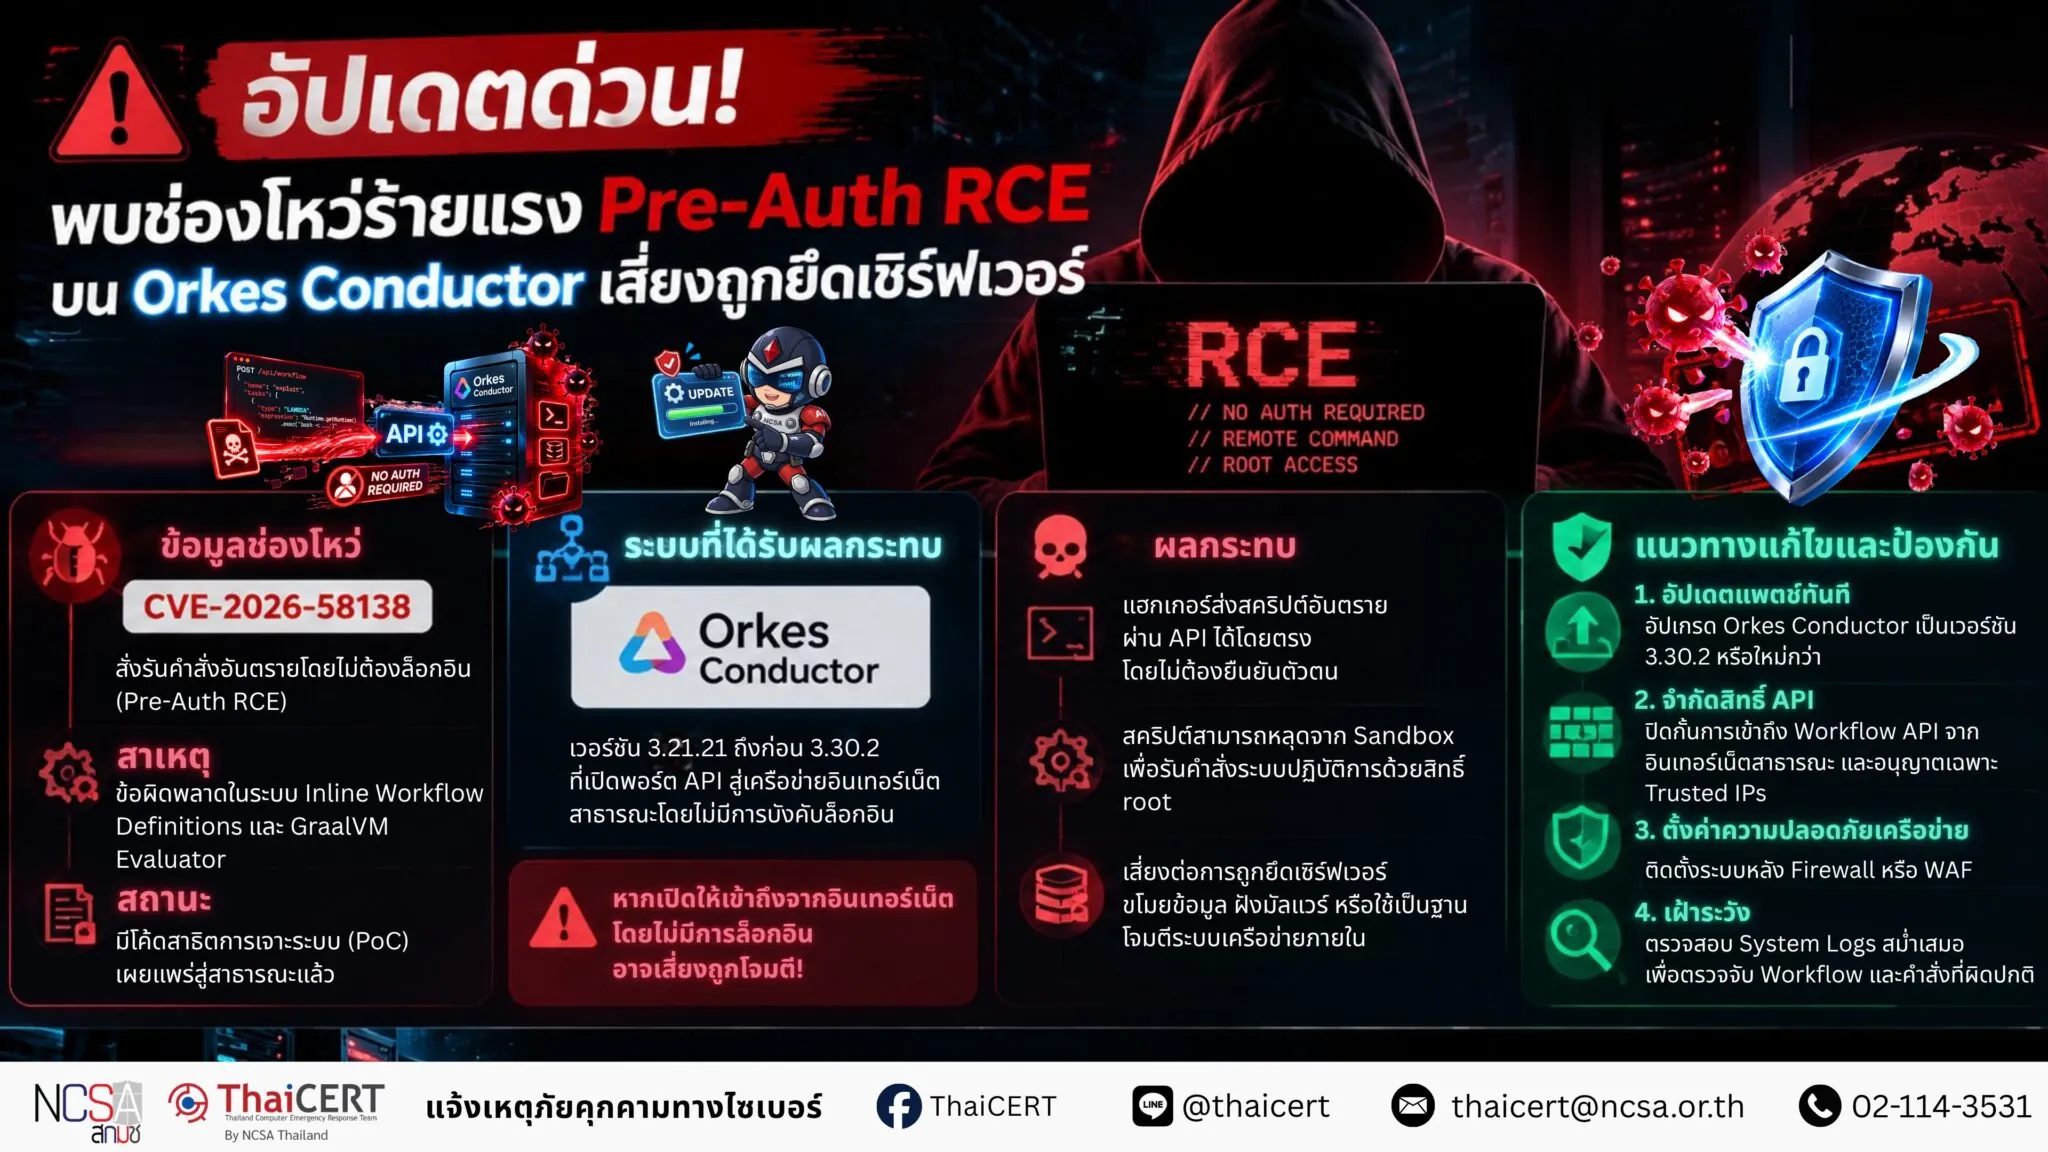
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีที่อาศัยช่องโหว่บนซอฟต์แวร์ Orkes Conductor ซึ่งเป็น Open Source Framework ที่ใช้ในการจัดการ Microservices และ Workflow โดยช่องโหว่ดังกล่าวทำให้แฮกเกอร์สามารถเรียกใช้คำสั่ง โดยไม่ต้องผ่านกระบวนการตรวจสอบสิทธิ์ [1]
1. รายละเอียดช่องโหว่ CVE-2026-58138 (CVSS v3.1 : 9.3)[2] เป็นช่องโหว่ที่ทำให้แฮกเกอร์สามารถสั่งรันคำสั่งอันตรายโดยไม่ต้องล็อกอินผ่านระบบ สาเหตุเกิดจากระบบประมวลผลคำสั่งในเวิร์กโฟลว์ (Inline Workflow Definitions) ที่ส่งเข้ามาทาง API ทำงานผิดพลาด และนำโค้ดอันตรายไปทำงาน ช่องโหว่นี้ยังครอบคลุมไปถึง Task ประเภท LAMBDA, DO_WHILE, และ SWITCH ที่ใช้ GraalVM evaluator เช่นเดียวกัน นอกจากนี้ยังมีโค้ดสาธิตวิธีเจาะระบบ (PoC) เผยแพร่ต่อสาธารณะ ส่งผลให้ผู้ไม่หวังดีสามารถนำไปใช้โจมตีระบบที่ยังไม่ได้แก้ไขได้ [3]
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ ซอฟต์แวร์ Orkes Conductor ตั้งแต่ Versions 3.21.21 จนถึงก่อน Versions 3.30.2 มีความเสี่ยงเนื่องจากเซิร์ฟเวอร์มีการเปิดพอร์ตให้ API ของเวิร์กโฟลว์สามารถเข้าถึงได้โดยตรงจากเครือข่ายอินเทอร์เน็ตสาธารณะ และค่าเริ่มต้นของระบบไม่ได้บังคับให้มีการตรวจสอบสิทธิ์
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีสามารถส่งคำสั่งที่ฝังสคริปต์อันตราย (เช่น JavaScript หรือ Python) เข้าสู่ API ของเวิร์กโฟลว์ได้โดยตรง โดยไม่ต้องผ่านการล็อกอินเข้าสู่ระบบ 3.2 ระบบมีการตั้งค่าตัวประมวลผลบน GraalVM ด้วยคำสั่ง HostAccess.ALL ทำให้ปิดการทำงานของระบบกักกันความปลอดภัย (Sandbox) ส่งผลให้โค้ดแปลกปลอมสามารถเจาะผ่าน Java Runtime เข้าไปสั่งการระบบปฏิบัติการ (OS Commands) ได้ทันที 3.3 โปรเซสการทำงานของ Conductor ส่วนใหญ่มักประมวลผลด้วยสิทธิ์สูงสุด (root) ทำให้คำสั่งอันตรายได้รับสิทธิ์สูงสุดไปด้วยโดยอัตโนมัติ 3.4 แฮกเกอร์สามารถเข้ายึดครองเซิร์ฟเวอร์ ขโมยข้อมูลสำคัญ ติดตั้งมัลแวร์ หรือใช้เครื่องดังกล่าวเป็นฐานเพื่อเข้าสู่ระบบเครือข่ายส่วนอื่นของหน่วยงานได้
4. แนวทางการป้องกันและลดความเสี่ยง 4.1 ผู้ดูแลระบบควรอัปเดตแพตช์ Orkes Conductor ให้เป็นเวอร์ชัน 3.30.2 หรือเวอร์ชันที่ใหม่กว่า 4.2 ปิดกั้นหรือจำกัดการเข้าถึง API Endpoint ของเวิร์กโฟลว์จากภายนอกเครือข่าย อนุญาตให้เข้าถึงได้เฉพาะ IP Address ที่เชื่อถือได้เท่านั้น 4.3 ตรวจสอบว่าระบบ Conductor ถูกติดตั้งอยู่หลัง Firewall หรือ WAF และต้องไม่เปิดบริการให้สามารถเข้าถึงได้โดยตรงจากอินเทอร์เน็ตสาธารณะ 4.4 ตรวจสอบ Log การทำงาน อย่างสม่ำเสมอ เพื่อค้นหาการส่งเวิร์กโฟลว์ที่น่าสงสัย และการเรียกใช้คำสั่งที่ไม่ได้รับอนุญาต
แหล่งอ้างอิง [1] https://dg.th/jhivo6sqtm [2] https://dg.th/ihtsp42xmj [3] https://dg.th/er6bhu4a9i
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现有报告称,攻击者利用了Orkes Conductor软件中的漏洞。Orkes Conductor是一个用于管理微服务和工作流的开源框架。这些漏洞允许黑客在未经身份验证的情况下执行命令[1]。
1. 漏洞详情 CVE-2026-58138 (CVSS v3.1 : 9.3)[2] 是一个允许黑客在未登录的情况下执行恶意命令的漏洞。该漏洞是由内联工作流定义 (IQ) 处理系统的一个故障引起的,该系统通过 API 发送命令,从而允许执行恶意代码。此漏洞还会影响使用 GraalVM 评估器的 LAMBDA、DO_WHILE 和 SWITCH 任务。此外,还有一个公开的概念验证 (PoC) 可用于攻击未打补丁的系统。[3]
2. 受影响的产品或系统:Orkes Conductor 软件从 3.21.21 版本到 3.30.2 版本之前的版本存在漏洞,因为服务器有开放端口,使得工作流 API 可以直接从公共互联网访问,并且系统默认设置不强制执行身份验证。
3. 潜在影响 3.1 攻击者无需登录即可将嵌入恶意脚本(例如 JavaScript 或 Python)的命令直接注入工作流 API。3.2 系统使用 `HostAccess.ALL` 命令配置 GraalVM 上的处理器,禁用安全隔离区(沙箱)。这使得恶意代码能够绕过 Java 运行时并执行操作系统命令。3.3 Conductor 进程通常以 root 权限运行,这会自动授予恶意命令此权限。3.4 黑客可以控制服务器、窃取敏感数据、安装恶意软件,或将该机器用作访问组织网络其他部分的跳板。
4. 风险预防和缓解指南 4.1 系统管理员应将 Orkes Conductor 补丁更新至 3.30.2 或更高版本。4.2 阻止或限制从网络外部访问工作流的 API 端点。仅允许受信任的 IP 地址访问。4.3 确保 Conductor 系统安装在防火墙或 Web 应用防火墙 (WAF) 之后,并且无法从公共互联网直接访问。4.4 定期审查活动日志,以识别可疑的工作流提交和未经授权的命令执行。
参考文献 [1] https://dg.th/jhivo6sqtm [2] https://dg.th/ihtsp42xmj [3] https://dg.th/er6bhu4a9i