เตือน! พบมัลแวร์ Android “RatHat” ขโมยรหัสผ่านและข้อมูลธนาคาร เสี่ยงถูกควบคุมเครื่อง - Thailand Computer Emergency Response Team (ThaiCERT)警告!一种名为“RatHat”的安卓恶意软件已被发现,它会窃取密码和银行信息,并可能导致设备被控制。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
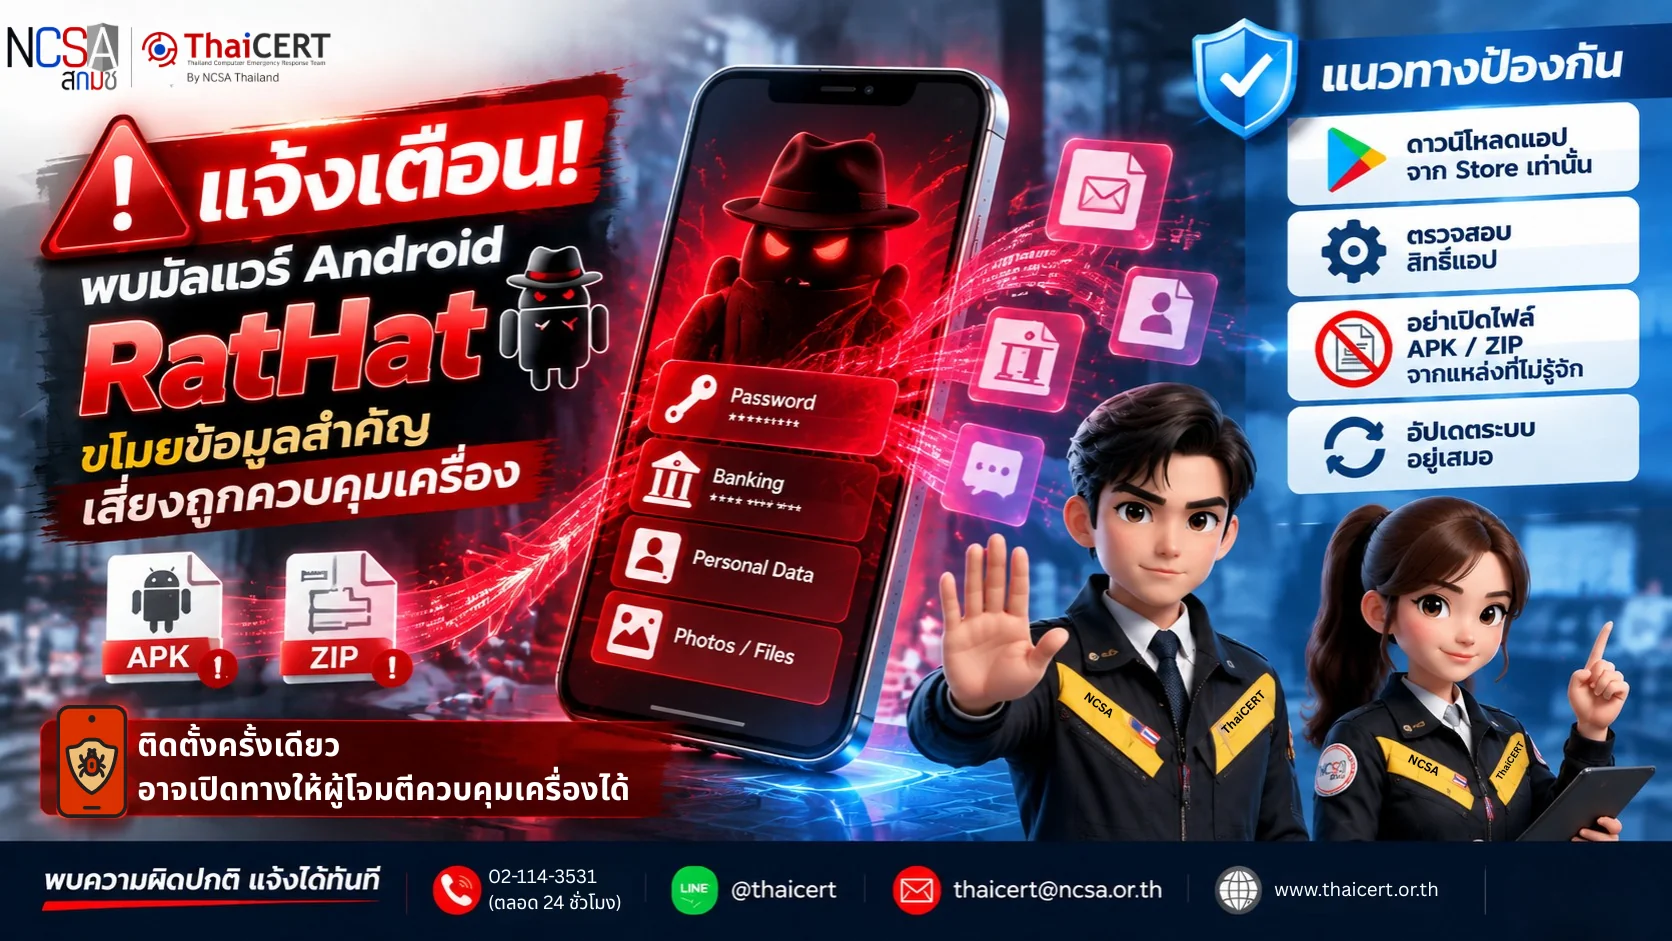
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานมัลแวร์บนระบบปฏิบัติการ Android ชื่อ RatHat ซึ่งมีความสามารถในการขโมยข้อมูลสำคัญของผู้ใช้งาน เช่น รหัสผ่าน ข้อมูลบัญชีธนาคาร และข้อมูลส่วนตัว รวมถึงสามารถเปิดช่องให้ผู้โจมตีควบคุมอุปกรณ์ได้[1]
มัลแวร์ดังกล่าวมีการใช้เทคนิคอัตโนมัติและ AI เพื่อช่วยปรับเปลี่ยนพฤติกรรมของมัลแวร์ให้หลบเลี่ยงการตรวจจับ โดยอาจถูกเผยแพร่ผ่านแอปพลิเคชันปลอม ไฟล์ APK หรือไฟล์บีบอัดที่แนบมากับข้อความและเว็บไซต์ที่ไม่น่าเชื่อถือ หากผู้ใช้งานติดตั้งหรือเปิดไฟล์ดังกล่าว อาจทำให้อุปกรณ์และข้อมูลสำคัญตกอยู่ในความเสี่ยง
1. รายละเอียดมัลแวร์ RatHat RatHat เป็นมัลแวร์ประเภท Remote Access Trojan (RAT) บนระบบ Android ที่ถูกออกแบบมาเพื่อให้ผู้โจมตีสามารถเข้าถึงและควบคุมอุปกรณ์ของเหยื่อ มัลแวร์อาจปลอมตัวเป็นแอปพลิเคชันทั่วไป หรือถูกซ่อนอยู่ภายในไฟล์ที่ผู้ใช้งานได้รับจากแหล่งที่ไม่น่าเชื่อถือ เช่น ไฟล์ APK หรือไฟล์ ZIP ซึ่งอาจมีการบรรจุไฟล์อันตรายไว้ภายใน เพื่อหลอกให้ผู้ใช้งานเปิดหรือติดตั้ง[2]
2. รูปแบบการโจมตีและผลกระทบ ผู้โจมตีอาจเผยแพร่มัลแวร์ RatHat ผ่านแอปพลิเคชันปลอม ไฟล์ APK หรือไฟล์ ZIP ที่ถูกดัดแปลง โดยอาศัยการหลอกลวงให้ผู้ใช้งานดาวน์โหลดและติดตั้งจากแหล่งที่ไม่น่าเชื่อถือ เมื่อผู้ใช้งานติดตั้งและอนุญาตสิทธิ์ที่แอปพลิเคชันร้องขอ มัลแวร์จะสามารถทำงานบนอุปกรณ์และส่งข้อมูลกลับไปยังผู้โจมตีได้ หากมัลแวร์ทำงานสำเร็จ อาจส่งผลกระทบดังนี้ 2.1 ขโมยข้อมูลส่วนตัวและข้อมูลการเข้าสู่ระบบ มัลแวร์อาจดักเก็บข้อมูลสำคัญ เช่น ชื่อผู้ใช้ รหัสผ่าน ข้อมูลบัญชีธนาคาร และข้อมูลที่จัดเก็บภายในอุปกรณ์ เพื่อนำไปใช้โดยไม่ได้รับอนุญาต 2.2 ผู้โจมตีอาจสามารถสั่งการอุปกรณ์ เช่น เข้าถึงไฟล์ ดาวน์โหลดข้อมูล หรือดำเนินการต่าง ๆ บนอุปกรณ์ของผู้ใช้งาน 2.3 เพิ่มความเสี่ยงต่อการถูกโจมตีเพิ่มเติม ข้อมูลที่ถูกขโมยอาจถูกนำไปใช้เข้าถึงบัญชีออนไลน์อื่น ๆ หรือใช้เป็นช่องทางในการหลอกลวงและโจมตีต่อเนื่อง 2.4 กระทบต่อความปลอดภัยของข้อมูลทางการเงิน หากอุปกรณ์มีการใช้งานแอปธนาคารหรือบริการทางการเงิน ข้อมูลที่ถูกขโมยอาจเพิ่มความเสี่ยงต่อการสูญเสียทรัพย์สินหรือการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
3. ผู้ใช้งานและอุปกรณ์ที่ควรเฝ้าระวัง 3.1 ผู้ใช้งานอุปกรณ์ Android โดยเฉพาะผู้ที่ติดตั้งแอปพลิเคชันจากแหล่งที่ไม่เป็นทางการ หรือดาวน์โหลดไฟล์จากเว็บไซต์/ข้อความที่ไม่ทราบแหล่งที่มา 3.2 อุปกรณ์ที่มีการติดตั้งไฟล์หรือแอปพลิเคชันที่ไม่ได้รับการยืนยัน เช่น ไฟล์ APK, แอปดัดแปลง หรือไฟล์ ZIP ที่ได้รับจากบุคคลหรือช่องทางที่ไม่น่าเชื่อถือ 3.3 อุปกรณ์ที่มีพฤติกรรมผิดปกติ ควรตรวจสอบหากพบอาการ เช่น – มีแอปพลิเคชันที่ไม่เคยติดตั้งปรากฏบนเครื่อง – แอปขอสิทธิ์เข้าถึงข้อมูลหรือควบคุมอุปกรณ์มากเกินความจำเป็น – เครื่องทำงานช้าลง แบตเตอรี่หมดเร็ว หรือมีการใช้ข้อมูลอินเทอร์เน็ตสูงผิดปกติ 3.4 อุปกรณ์ที่ใช้ทำธุรกรรมสำคัญ เช่น โทรศัพท์ที่ใช้เข้าถึงแอปธนาคาร ระบบชำระเงิน หรือบัญชีออนไลน์สำคัญ เนื่องจากอาจมีความเสี่ยงต่อการถูกขโมยข้อมูลบัญชีและข้อมูลทางการเงิน
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ 4.1 ติดตั้งแอปพลิเคชันจากแหล่งที่เชื่อถือได้ ดาวน์โหลดแอปพลิเคชันผ่าน Google Play Store หรือแหล่งที่องค์กรกำหนด หลีกเลี่ยงการติดตั้งไฟล์ APK หรือแอปพลิเคชันจากเว็บไซต์และแหล่งที่ไม่ทราบที่มา 4.2 ตรวจสอบก่อนเปิดไฟล์หรือกดติดตั้ง ไม่ควรเปิดไฟล์ APK, ZIP หรือไฟล์แนบจากข้อความ อีเมล หรือเว็บไซต์ที่ไม่น่าเชื่อถือ โดยเฉพาะไฟล์ที่แจ้งให้ติดตั้งแอปเพิ่มเติมหรือขอข้อมูลส่วนตัว 4.3 ตรวจสอบสิทธิ์การเข้าถึงของแอปพลิเคชัน พิจารณาสิทธิ์ที่แอปขอใช้งาน หากพบว่าแอปขอเข้าถึงข้อมูลที่ไม่เกี่ยวข้องกับการใช้งาน เช่น SMS รายชื่อผู้ติดต่อ ไฟล์ หรือการควบคุมอุปกรณ์ ควรยกเลิกและตรวจสอบทันที 4.4 อัปเดตระบบและเปิดใช้งานการป้องกัน อัปเดตระบบปฏิบัติการ Android และแอปพลิเคชันให้เป็นเวอร์ชันล่าสุด พร้อมเปิดใช้งานระบบตรวจสอบความปลอดภัยของอุปกรณ์ 4.5 หากพบอุปกรณ์ต้องสงสัยว่าติดมัลแวร์ – ตัดการเชื่อมต่ออินเทอร์เน็ตชั่วคราว เพื่อลดความเสี่ยงการส่งข้อมูลออก – ถอนการติดตั้งแอปพลิเคชันที่น่าสงสัย – ตรวจสอบและเปลี่ยนรหัสผ่านบัญชีสำคัญจากอุปกรณ์ที่ปลอดภัย – ตรวจสอบบัญชีธนาคารและบริการออนไลน์ที่เกี่ยวข้อง หากพบความผิดปกติให้แจ้งผู้ให้บริการทันที
อ้างอิง [1] https://dg.th/sra4vyh7t1 [2] https://dg.th/30mnptyd8o
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁情况,并发现有报告称 Android 操作系统上存在名为 RatHat 的恶意软件,该恶意软件能够窃取重要的用户信息,例如密码、银行账户信息和个人数据,并且还可以为攻击者控制设备打开方便之门。[1]
这种恶意软件利用自动化技术和人工智能来改变自身行为,从而逃避检测。它可能通过伪装成应用程序的APK文件或附加在不可信消息和网站上的压缩文件传播。如果用户安装或打开此类文件,他们的设备和敏感数据可能会面临风险。
1. RatHat 恶意软件详情 RatHat 是一种针对 Android 系统的远程访问木马 (RAT) 恶意软件,旨在允许攻击者访问和控制受害者的设备。该恶意软件可能伪装成合法应用程序,或隐藏在从不可靠来源(例如 APK 或 ZIP 文件)获取的文件中,这些文件可能包含恶意文件,诱骗用户打开或安装它们。[2]
2. 攻击方法及影响:攻击者可能通过伪造的应用程序、修改过的APK文件或ZIP文件传播RatHat恶意软件,诱骗用户从不可信来源下载并安装。一旦用户安装并授予应用程序所需的权限,恶意软件即可在设备上运行并将数据发送回攻击者。如果恶意软件成功入侵,可能会造成以下影响:2.1 个人信息和登录信息被盗:恶意软件可能拦截敏感信息,例如用户名、密码、银行账户详细信息以及存储在设备上的数据,并进行未经授权的使用。2.2 攻击者可能能够控制设备,例如访问文件、下载数据或在用户设备上执行各种操作。2.3 增加遭受进一步攻击的风险:被盗数据可能被用于访问其他在线账户,或作为持续欺诈和攻击的渠道。2.4 对财务数据安全的影响:如果设备使用银行应用程序或金融服务,被盗数据可能会增加财务损失或账户被未经授权访问的风险。
3. 需要警惕的用户和设备:3.1 安卓设备用户,尤其是那些从非官方来源安装应用程序或从未知网站/消息下载文件的用户。3.2 安装了未经核实的文件或应用程序的设备,例如从不可靠的个人或渠道收到的 APK 文件、修改版应用程序或 ZIP 文件。3.3 出现异常行为的设备。如果您发现以下症状,请进行调查:– 设备上出现已卸载的应用程序 – 应用程序请求过多的权限来访问数据或控制设备 – 运行缓慢、电池电量快速消耗或互联网数据使用量异常高。3.4 用于重要交易的设备,例如用于访问银行应用程序、支付系统或重要在线账户的手机,因为这些设备可能存在账户和财务数据被盗的风险。
4. 监控、预防和应对指南 4.1 从可信来源安装应用程序。通过 Google Play 商店或您所在机构指定的来源下载应用程序。避免从网站和未知来源安装 APK 文件或应用程序。4.2 打开或安装文件前请检查。不要打开来自不可靠消息、电子邮件或网站的 APK 文件、ZIP 文件或附件,尤其是那些提示您安装其他应用程序或索取个人信息的文件。4.3 检查应用程序访问权限。仔细考虑应用程序请求的权限。如果应用程序请求访问与您的使用无关的数据,例如短信、联系人列表、文件或设备控制权限,请立即取消并进行调查。4.4 更新系统并启用保护。将您的 Android 操作系统和应用程序更新到最新版本,并启用设备安全检查。4.5 如果您怀疑设备感染了恶意软件:– 暂时断开网络连接以降低数据传输风险。– 卸载可疑应用程序。– 使用安全的设备检查并更改重要帐户的密码。– 检查您的银行帐户和相关在线服务。如果发现任何异常情况,请立即通知您的服务提供商。
参考文献 [1] https://dg.th/sra4vyh7t1 [2] https://dg.th/30mnptyd8o