แจ้งเตือน พบหลายช่องโหว่ใน Synology DiskStation Manager เสี่ยงถูกอ่านหรือแก้ไขไฟล์ และทำให้ระบบหยุดให้บริการ - Thailand Computer Emergency Response Team (ThaiCERT)警报:Synology DiskStation Manager 中发现多个漏洞,存在文件读取或修改风险,可能导致系统宕机。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
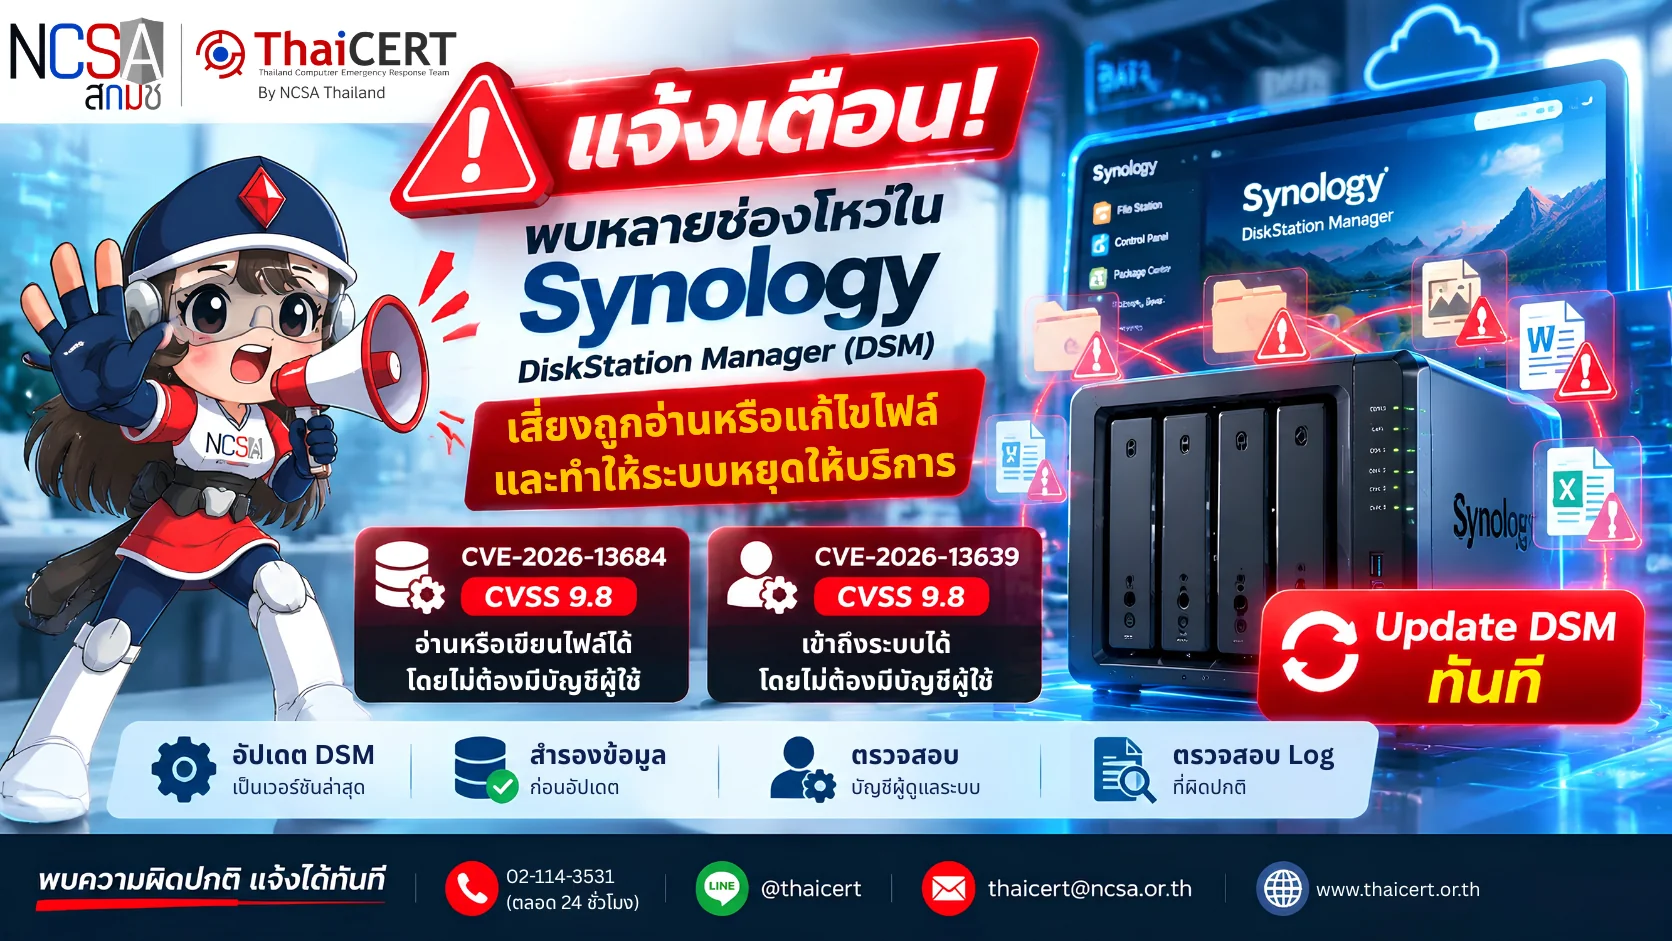
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามรายงานช่องโหว่หลายรายการใน Synology DiskStation Manager (DSM) ซึ่งเป็นระบบปฏิบัติการสำหรับอุปกรณ์จัดเก็บข้อมูล Synology NAS โดยช่องโหว่อาจเปิดโอกาสให้ผู้โจมตีจากภายนอกอ่านหรือแก้ไขไฟล์บนอุปกรณ์ เข้าถึงข้อมูลบางส่วน หรือทำให้ระบบหยุดให้บริการได้ ช่องโหว่ดังกล่าวส่งผลกระทบต่อ DSM เวอร์ชัน 7.2, 7.3 และ 7.4 โดยมีช่องโหว่ระดับวิกฤต 2 รายการ ได้แก่ CVE-2026-13684 และ CVE-2026-13639 ซึ่งผู้โจมตีสามารถใช้ประโยชน์ได้โดยไม่ต้องมีบัญชีผู้ใช้ Synology ได้เผยแพร่เวอร์ชันที่แก้ไขแล้ว ผู้ดูแลระบบจึงควรตรวจสอบและอัปเดตโดยเร่งด่วน [1]
1. รายละเอียดช่องโหว่ [2] 1.1 CVE-2026-13684 (CVSS v3.1: 9.8)[3] เป็นช่องโหว่จากการเข้ารหัสหรือจัดการข้อมูลขาออกในส่วน SCGI ไม่เหมาะสม ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้อาจอ่านหรือเขียนไฟล์บนอุปกรณ์ และทำให้ระบบหยุดให้บริการได้ 1.2 CVE-2026-13639 (CVSS v3.1: 9.8)[4] เป็นช่องโหว่ในกระบวนการเข้าสู่ระบบที่มีค่าความไม่แน่นอนสำหรับการรักษาความปลอดภัยไม่เพียงพอ ผู้โจมตีจากภายนอกที่ไม่มีบัญชีผู้ใช้อาจอ่านหรือเขียนไฟล์บนอุปกรณ์ และทำให้ระบบหยุดให้บริการได้ 1.3 CVE-2026-13673 (CVSS v3.1: 8.8)[5] เป็นช่องโหว่จากการกำหนดสิทธิ์ให้ทรัพยากรสำคัญใน LDAP API ไม่เหมาะสม ผู้โจมตีที่มีบัญชีผู้ใช้อยู่แล้วอาจอ่านหรือเขียนไฟล์ และทำให้ระบบหยุดให้บริการได้ 1.4 CVE-2026-6205 (CVSS v3.1: 8.1)[6] เป็นช่องโหว่จากการควบคุมชื่อหรือตำแหน่งไฟล์ผ่าน Upload API ไม่เหมาะสม ผู้โจมตีที่มีบัญชีผู้ใช้อยู่แล้วอาจเขียนไฟล์ไปยังตำแหน่งที่ไม่ได้รับอนุญาต และทำให้ระบบหยุดให้บริการได้
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ ช่องโหว่ส่งผลกระทบต่อ Synology DiskStation Manager ดังนี้ – DSM 7.4 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.4-90075 หรือใหม่กว่า – DSM 7.3 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.3.2-86009-4 หรือใหม่กว่า – DSM 7.2.2 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.2.2-72806-9 หรือใหม่กว่า – DSM 7.2.1 ที่ยังไม่ได้อัปเดตเป็นเวอร์ชัน 7.2.1-69057-12 หรือใหม่กว่า
3. แนวทางการแก้ไข 3.1 ตรวจสอบเวอร์ชัน DSM บนอุปกรณ์ Synology NAS ทุกเครื่องภายในหน่วยงาน โดยสามารถตรวจสอบได้จากหน้าบริหารจัดการ DSM ในเมนู Control Panel > Update & Restore 3.2 เร่งอัปเดต DSM ให้ตรงกับเวอร์ชันที่ใช้งาน ดังนี้ – สำหรับ DSM 7.4 ให้อัปเดตเป็นเวอร์ชัน 7.4-90075 หรือใหม่กว่า – สำหรับ DSM 7.3 ให้อัปเดตเป็นเวอร์ชัน 7.3.2-86009-4 หรือใหม่กว่า – สำหรับ DSM 7.2.2 ให้อัปเดตเป็นเวอร์ชัน 7.2.2-72806-9 หรือใหม่กว่า – สำหรับ DSM 7.2.1 ให้อัปเดตเป็นเวอร์ชัน 7.2.1-69057-12 หรือใหม่กว่า 3.3 สำรองข้อมูลและค่าการตั้งค่าที่สำคัญก่อนดำเนินการอัปเดต พร้อมตรวจสอบความสมบูรณ์ของข้อมูลสำรองและความพร้อมในการกู้คืนระบบ 3.4 หลังอัปเดต ให้ตรวจสอบหมายเลขเวอร์ชันและสถานะการติดตั้ง พร้อมทดสอบการเข้าถึงไฟล์ บริการ LDAP การอัปโหลดไฟล์ ระบบแชร์ข้อมูล และบริการสำคัญที่ทำงานบนอุปกรณ์ 3.5 ตรวจสอบบัญชีผู้ใช้งานและบัญชีผู้ดูแลระบบ หากพบบัญชีที่ไม่รู้จัก การเพิ่มสิทธิ์ หรือการเปลี่ยนแปลงค่าระบบโดยไม่มีเหตุผล ให้ระงับบัญชีดังกล่าวและดำเนินการตรวจสอบทันที 3.6 ตรวจสอบ Log เพื่อค้นหาการเข้าสู่ระบบจาก IP Address ที่ไม่รู้จัก ความพยายามเข้าสู่ระบบจำนวนมาก การเข้าถึงหรือแก้ไขไฟล์ผิดปกติ การอัปโหลดไฟล์ที่ไม่ทราบแหล่งที่มา และเหตุการณ์ที่ทำให้บริการหยุดทำงาน
4. แนวทางปฏิบัติกรณีไม่สามารถอัปเดตได้ทันที 4.1 ปิดการเข้าถึงหน้าบริหารจัดการ DSM จากอินเทอร์เน็ตโดยตรง และอนุญาตให้เข้าถึงผ่าน VPN หรือเครือข่ายสำหรับผู้ดูแลระบบที่เชื่อถือได้เท่านั้น 4.2 ตรวจสอบ Router, Firewall และการตั้งค่า Port Forwarding เพื่อปิดพอร์ตที่เชื่อมต่อมายัง Synology NAS จากอินเทอร์เน็ตโดยไม่มีความจำเป็น 4.3 จำกัดการเข้าถึง DSM และบริการที่เกี่ยวข้องให้เหลือเฉพาะ IP Address หรือเครือข่ายที่ได้รับอนุญาต 4.4 ปิดบริการ LDAP, Upload API, Sharing API หรือบริการที่ไม่จำเป็นต่อการใช้งานเป็นการชั่วคราว หลังจากประเมินผลกระทบต่อการดำเนินงานแล้ว 4.5 เปิดใช้งานการยืนยันตัวตนหลายปัจจัยสำหรับบัญชีผู้ดูแลระบบ และปิดใช้งานบัญชีเริ่มต้นหรือบัญชีที่ไม่มีความจำเป็น 4.6 เพิ่มการเฝ้าระวัง Log การเข้าสู่ระบบ การอัปโหลดไฟล์ การสร้างลิงก์แชร์ การแก้ไขไฟล์ และการเปลี่ยนแปลงค่าระบบ พร้อมจัดเก็บ Log ให้เพียงพอต่อการตรวจสอบย้อนหลัง 4.7 หากพบพฤติกรรมน่าสงสัย ให้แยกอุปกรณ์ออกจากเครือข่ายส่วนที่ไม่จำเป็น เก็บรักษา Log และหลักฐานที่เกี่ยวข้อง และเข้าสู่กระบวนการตรวจสอบเหตุการณ์ทันที ทั้งนี้ มาตรการข้างต้นเป็นเพียงมาตรการชั่วคราว ไม่สามารถทดแทนการอัปเดต DSM เป็นเวอร์ชันที่ได้รับการแก้ไขแล้วได้
แหล่งอ้างอิง [1] https://dg.th/43aoymijfp [2] h ttps://dg.th/hpse9q5u7v [3] https://dg.th/ns4iy8c6kq [4] https://dg.th/8b4f6dxn2r [5] https://dg.th/4olk06jr3e [6] https://dg.th/cv70gkblxi
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测 Synology DiskStation Manager (DSM) 中的多个漏洞,DSM 是 Synology NAS 存储设备的操作系统。这些漏洞可能允许外部攻击者读取或修改设备上的文件、访问部分数据,甚至导致系统停止运行。这些漏洞影响 DSM 的 7.2、7.3 和 7.4 版本,其中两个严重漏洞 CVE-2026-13684 和 CVE-2026-13639 无需 Synology 用户帐户即可利用。Synology 已发布补丁,系统管理员应尽快检查并更新 [1]。
1. 漏洞详情 [2] 1.1 CVE-2026-13684 (CVSS v3.1: 9.8)[3] 是一个由于 SCGI 部分中出站数据加密或处理不当而导致的漏洞。没有帐户的外部攻击者可以读取或写入设备上的文件,并导致系统停止运行。1.2 CVE-2026-13639 (CVSS v3.1: 9.8)[4] 是一个登录过程中安全措施不足的漏洞。没有帐户的外部攻击者可以读取或写入设备上的文件,并导致系统停止运行。1.3 CVE-2026-13673 (CVSS v3.1: 8.8)[5] 是一个由于 LDAP API 中关键资源的权限分配不当而导致的漏洞。拥有现有帐户的攻击者可以读取或写入文件,并可能导致系统停止运行。 1.4 CVE-2026-6205 (CVSS v3.1: 8.1)[6] 是一个因上传 API 对文件名或位置控制不当而导致的漏洞。拥有现有用户帐户的攻击者可以将文件写入未经授权的位置,从而导致系统停止工作。
2. 受影响产品:此漏洞影响以下 Synology DiskStation Manager 产品:– 未更新至 7.4-90075 或更高版本的 DSM 7.4 – 未更新至 7.3.2-86009-4 或更高版本的 DSM 7.3 – 未更新至 7.2.2-72806-9 或更高版本的 DSM 7.2.2 – 未更新至 7.2.1-69057-12 或更高版本的 DSM 7.2.1
3. 解决方案指南 3.1 检查组织内所有 Synology NAS 设备上的 DSM 版本。您可以在控制面板 > 更新和恢复菜单中的 DSM 管理页面进行查看。3.2 立即将 DSM 更新到正确的版本,具体步骤如下: – 对于 DSM 7.4,请更新至 7.4-90075 或更高版本。 – 对于 DSM 7.3,请更新至 7.3.2-86009-4 或更高版本。 – 对于 DSM 7.2.2,请更新至 7.2.2-72806-9 或更高版本。 – 对于 DSM 7.2.1,请更新至 7.2.1-69057-12 或更高版本。3.3 在进行更新之前,请备份重要数据和设置。验证备份的完整性以及系统恢复的准备情况。 3.4 更新后,检查版本号和安装状态,并测试设备上的文件访问、LDAP 服务、文件上传、数据共享和其他关键服务。3.5 检查用户和管理员帐户。如果发现任何未知帐户,请解决访问控制和权限问题。或者,如果系统设置存在不合理的更改,请暂停该帐户并立即展开调查。3.6 检查日志,查看是否存在来自未知 IP 地址的登录尝试、大量登录尝试、异常文件访问或修改、来自未知来源的文件上传以及导致服务中断的事件。
4. 无法立即更新时的行动方案:4.1 阻止直接通过互联网访问 DSM 管理页面,仅允许通过 VPN 或受信任的管理员网络访问。4.2 检查路由器、防火墙和端口转发设置,关闭从互联网连接到 Synology NAS 的不必要的端口。4.3 将对 DSM 及相关服务的访问限制在授权的 IP 地址或网络。4.4 在评估运行影响后,暂时禁用 LDAP、上传 API、共享 API 或其他非必要服务。4.5 为管理员帐户启用多因素身份验证,并禁用默认帐户或不必要的帐户。4.6 加强对登录日志、文件上传、共享链接创建、文件修改和系统设置更改的监控,并保留足够的日志以供事后调查。4.7 如果检测到可疑行为,将设备与不必要的网络区域隔离,保留相关日志和证据,并立即启动事件调查。请注意,以上措施均为临时措施,不能替代将 DSM 更新到已修复的版本。
参考文献 [1] https://dg.th/43aoymijfp [2] https://dg.th/hpse9q5u7v [3] https://dg.th/ns4iy8c6kq [4] https://dg.th/8b4f6dxn2r [5] https://dg.th/4olk06jr3e [6] https://dg.th/cv70gkblxi