🚨 แจ้งเตือนช่องโหว่ใน Langflow และ Ruby on Rails เสี่ยงถูกรันโค้ดและขโมยข้อมูลสำคัญ - Thailand Computer Emergency Response Team (ThaiCERT)🚨 Langflow 和 Ruby on Rails 存在安全漏洞;存在代码执行和数据窃取风险 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
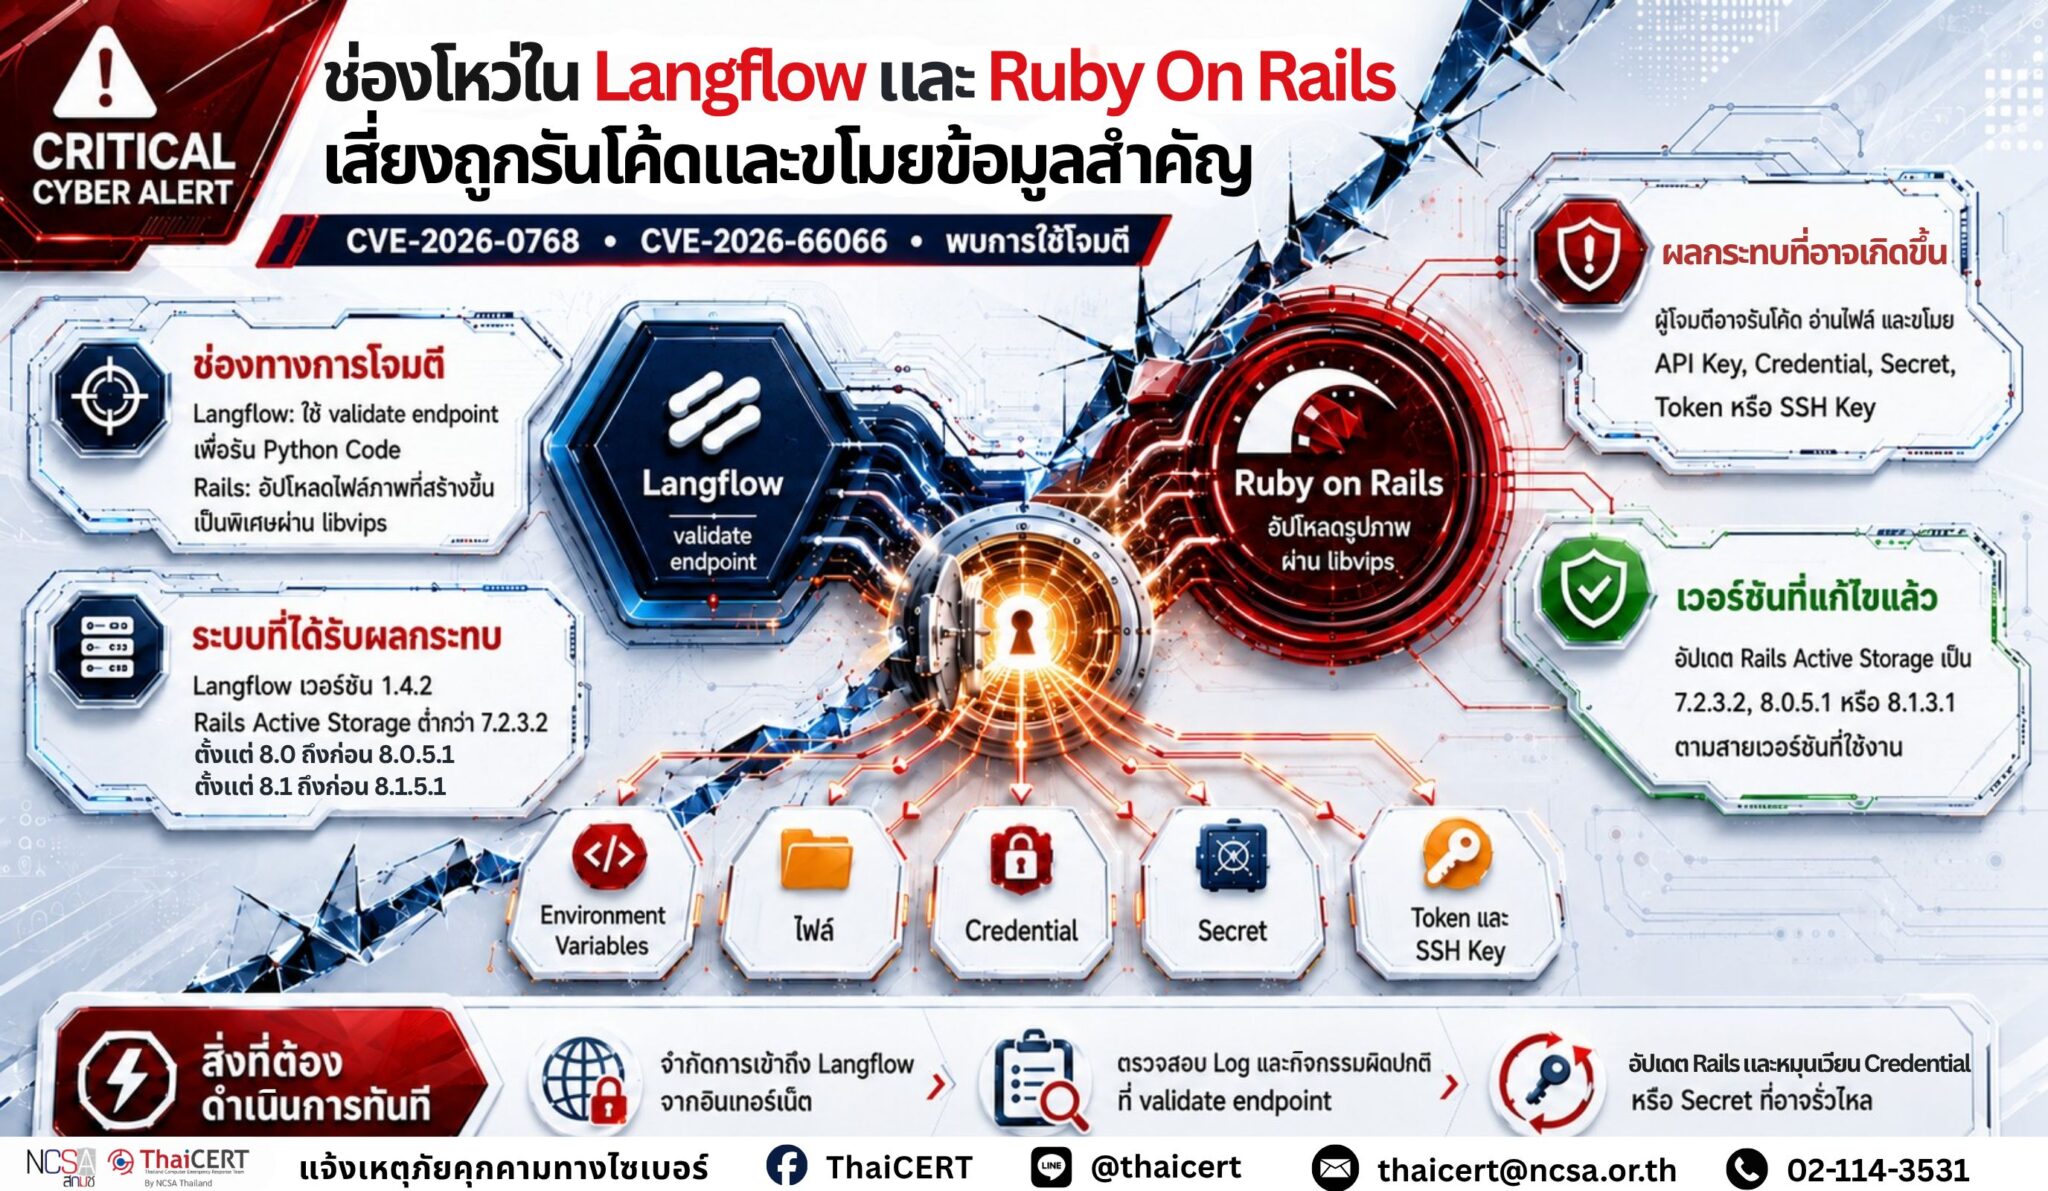
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานผู้โจมตีใช้ประโยชน์จากช่องโหว่ใน Langflow และ Ruby on Rails CVE-2026-0768 และ CVE-2026-66066 โดยกิจกรรมที่ตรวจพบมีทั้งการสำรวจระบบ การตรวจสอบค่า Environment Variables และการค้นหาข้อมูลรับรองหรือ Secret ที่เกี่ยวข้องกับบริการสำคัญ เช่น OpenAI API Key, AWS Credential, SSH Key, Database Credential และ API Token องค์กรที่เปิดให้ระบบดังกล่าวเข้าถึงจากอินเทอร์เน็ตหรือรับข้อมูลจากผู้ใช้งานภายนอกควรเร่งตรวจสอบและดำเนินมาตรการลดความเสี่ยง[1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-0768 เป็นช่องโหว่ Remote Code Execution ใน Langflow เกิดจากการตรวจสอบค่าพารามิเตอร์ code ที่ส่งไปยัง validate endpoint ไม่เพียงพอ ทำให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนอาจรันโค้ด Python บนระบบที่ได้รับผลกระทบได้ โดยรายงานการโจมตีพบการตรวจสอบค่า Environment Variables เช่น LANGFLOW_SUPERUSER, OPENAI_API , AWS_ACCESS, AWS_SECRET* รวมถึงไฟล์ Secret Key ของ Langflow และข้อมูลที่เกี่ยวข้องกับ .ssh และ .bash_history ซึ่งสะท้อนความพยายามค้นหาและขโมย Credential จากระบบ [2] 1.2 CVE-2026-66066 หรือ KindaRails2Shell เป็นช่องโหว่ใน Ruby on Rails Active Storage ที่เกี่ยวข้องกับการประมวลผลรูปภาพผ่าน libvips โดยกระทบแอปพลิเคชัน Rails ที่ใช้ libvips สำหรับประมวลผลรูปภาพ และเปิดรับการอัปโหลดรูปภาพจากผู้ใช้ที่ไม่น่าเชื่อถือ ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนอาจอัปโหลดไฟล์ที่ถูกสร้างขึ้นมาเป็นพิเศษเพื่ออ่านไฟล์บนเซิร์ฟเวอร์ รวมถึงข้อมูลใน Environment ของกระบวนการ เช่น secret_key_base, Rails master key, Database Credential, Cloud Storage Credential และ API Token ซึ่งอาจนำไปสู่ Remote Code Execution หรือการเข้าถึงระบบอื่นที่เกี่ยวข้อง [3]
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ 2.1 Langflow Langflow เวอร์ชัน 1.4.2 มีรายงานว่าได้รับผลกระทบจาก CVE-2026-0768 อย่างไรก็ตาม ในขณะนี้ยังไม่มีข้อมูลที่ระบุขอบเขตของเวอร์ชันอื่นที่ได้รับผลกระทบหรือเวอร์ชันที่แก้ไขช่องโหว่อย่างชัดเจน จึงควรติดตามประกาศจากผู้พัฒนาเพิ่มเติม 2.2 Ruby on Rails Active Storage – Active Storage ต่ำกว่าเวอร์ชัน 7.2.3.2 – Active Storage ตั้งแต่เวอร์ชัน 8.0 ถึงก่อน 8.0.5.1 – Active Storage ตั้งแต่เวอร์ชัน 8.1 ถึงก่อน 8.1.3.1 ทั้งนี้ แอปพลิเคชันต้องใช้ libvips สำหรับประมวลผลรูปภาพ และเปิดรับการอัปโหลดรูปภาพจากผู้ใช้ที่ไม่น่าเชื่อถือ จึงจะเข้าเงื่อนไขการใช้ประโยชน์จากช่องโหว่ตามประกาศของ Ruby on Rails
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจรัน Python Code บนระบบ Langflow ที่ได้รับผลกระทบในสิทธิ์ของ root โดยไม่ต้องผ่านการยืนยันตัวตน 3.2 ข้อมูลสำคัญ เช่น API Key, Cloud Credential, Secret, Token, SSH Key หรือข้อมูลใน Environment Variables อาจถูกเข้าถึงหรือถูกขโมย 3.3 สำหรับ Ruby on Rails ผู้โจมตีอาจอ่านไฟล์ที่กระบวนการของแอปพลิเคชันสามารถเข้าถึงได้ รวมถึง secret_key_base, Rails master key, Database Credential, Cloud Storage Credential และ API Token 3.4 ข้อมูลรับรองหรือ Secret ที่รั่วไหลอาจถูกนำไปใช้ยกระดับการโจมตีไปสู่ Remote Code Execution หรือเข้าถึงบริการและระบบอื่นที่เชื่อมโยงกับแอปพลิเคชัน
4. แนวทางการป้องกันและลดความเสี่ยง 4.1 ตรวจสอบระบบ Langflow ที่ใช้งาน และจำกัดการเข้าถึงจากอินเทอร์เน็ต โดยอนุญาตเฉพาะเครือข่ายภายใน, VPN หรือ IP Address ที่เชื่อถือได้ 4.2 ติดตามประกาศและอัปเดตด้านความปลอดภัยจากผู้พัฒนา Langflow และจำกัดการเข้าถึง validate endpoint จนกว่าจะดำเนินการแก้ไขช่องโหว่ได้ครบถ้วน 4.3 ตรวจสอบ Log ของ Langflow, Web Server และระบบที่เกี่ยวข้อง เพื่อค้นหาคำขอหรือกิจกรรมผิดปกติที่เกี่ยวข้องกับ validate endpoint รวมถึงความพยายามตรวจสอบ Environment Variables หรือไฟล์สำคัญ 4.4 อัปเดต Rails Active Storage เป็นเวอร์ชัน 7.2.3.2, 8.0.5.1, 8.1.3.1 หรือใหม่กว่า ตามสายเวอร์ชันที่ใช้งาน 4.5 ตรวจสอบให้ libvips เป็นเวอร์ชัน 8.13 หรือใหม่กว่า และพิจารณาเปิดใช้มาตรการปิดกั้น untrusted operations ตามคำแนะนำของ Rails หากยังไม่สามารถอัปเดต Rails ได้ทันที 4.6 สำหรับระบบ Rails ที่ได้รับผลกระทบหรือเคยเปิดให้ผู้ใช้ภายนอกอัปโหลดไฟล์ภาพ ควรเปลี่ยนหรือหมุนเวียนค่า secret_key_base, Rails master key, Database Credential, Cloud Storage Credential, API Token และ Secret อื่นที่กระบวนการของแอปพลิเคชันสามารถอ่านได้
แหล่งอ้างอิง [1] https://dg.th/rucq9li4p1 [2] https://dg.th/tfl5hqeg41 [3] https://dg.th/ovflrtm18h
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称攻击者利用 Langflow 和 Ruby on Rails 中的漏洞 CVE-2026-0768 和 CVE-2026-66066 进行攻击。已发现的攻击活动包括系统探索、检查环境变量以及搜索与关键服务相关的凭证或密钥,例如 OpenAI API 密钥、AWS 凭证、SSH 密钥、数据库凭证和 API 令牌。允许从互联网访问此类系统或从外部用户接收信息的组织应立即展开调查并实施风险缓解措施[1]。
1. 漏洞详情 1.1 CVE-2026-0768 是 Langflow 中的一个远程代码执行漏洞,原因是传递给验证端点的代码参数验证不足,导致未经身份验证的攻击者可以在受影响的系统上执行 Python 代码。已报告的攻击包括检查 LANGFLOW_SUPERUSER、OPENAI_API、AWS_ACCESS、AWS_SECRET* 等环境变量,以及 Langflow 密钥文件和与 .ssh 和 .bash_history 相关的信息,这反映出攻击者试图从系统中查找并窃取凭据。[2] 1.2 CVE-2026-66066 或 KindaRails2Shell 是 Ruby on Rails Active Storage 中的一个漏洞,与通过 libvips 进行图像处理有关,会影响使用 libvips 进行图像处理并接受来自不受信任用户的图像上传的 Rails 应用程序。未经身份验证的攻击者可以上传特制文件来读取服务器上的文件。这包括流程环境中的信息,例如 secret_key_base、Rails 主密钥、数据库凭证、云存储凭证和 API 令牌,这些信息可能导致远程代码执行或访问其他相关系统 [3]。
2. 受影响的产品或系统 2.1 Langflow 据报道,Langflow 1.4.2 版本受 CVE-2026-0768 漏洞影响。但是,目前尚无信息明确指出其他受影响的版本或已修复的版本。请密切关注开发者的后续公告。2.2 Ruby on Rails Active Storage – 版本低于 7.2.3.2 的 Active Storage – 版本 8.0 至 8.0.5.1 之前的 Active Storage – 版本 8.1 至 8.1.3.1 之前的 Active Storage。使用 libvips 进行图像处理并接受来自不受信任用户的图像上传的应用程序符合 Ruby on Rails 公布的该漏洞的利用标准。
3. 潜在影响 3.1 攻击者无需身份验证即可在受影响的 Langflow 系统上以 root 权限执行 Python 代码。3.2 API 密钥、云凭证、密钥、令牌、SSH 密钥或环境变量中的数据等敏感信息可能被访问或窃取。3.3 对于 Ruby on Rails,攻击者可以读取应用程序进程可访问的文件,包括 secret_key_base、Rails 主密钥、数据库凭证、云存储凭证和 API 令牌。3.4 泄露的凭证或密钥可能被用于将攻击升级为远程代码执行,或访问连接到应用程序的其他服务和系统。
4. 风险预防和缓解指南 4.1 检查正在使用的 Langflow 系统,并限制互联网访问,仅允许内部网络、VPN 或受信任的 IP 地址访问。4.2 监控 Langflow 开发人员发布的安全公告和更新,并在漏洞完全修复之前限制对验证端点的访问。4.3 检查 Langflow、Web 服务器和相关系统日志,查找与验证端点相关的异常请求或活动,包括尝试检查环境变量或关键文件。4.4 根据所使用的版本,将 Rails Active Storage 更新到 7.2.3.2、8.0.5.1、8.1.3.1 或更高版本。4.5 确保 libvips 版本为 8.13 或更高版本,如果无法立即更新 Rails,请考虑启用 Rails 建议的阻止不受信任操作的措施。4.6 对于受影响的 Rails 系统或之前对外部用户开放用于上传图像文件的系统,更改或轮换设置。 secret_key_base、Rails 主密钥、数据库凭证、云存储凭证、API 令牌以及应用程序进程可以读取的其他密钥。
参考文献 [1] https://dg.th/rucq9li4p1 [2] https://dg.th/tfl5hqeg41 [3] https://dg.th/ovflrtm18h