แจ้งเตือน! ช่องโหว่ใน FortiMail ถูกใช้โจมตีจริง เสี่ยงรันคำสั่งโดยไม่ได้รับอนุญาต - Thailand Computer Emergency Response Team (ThaiCERT)警报!FortiMail 的一个漏洞正被积极利用,存在执行未经授权命令的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
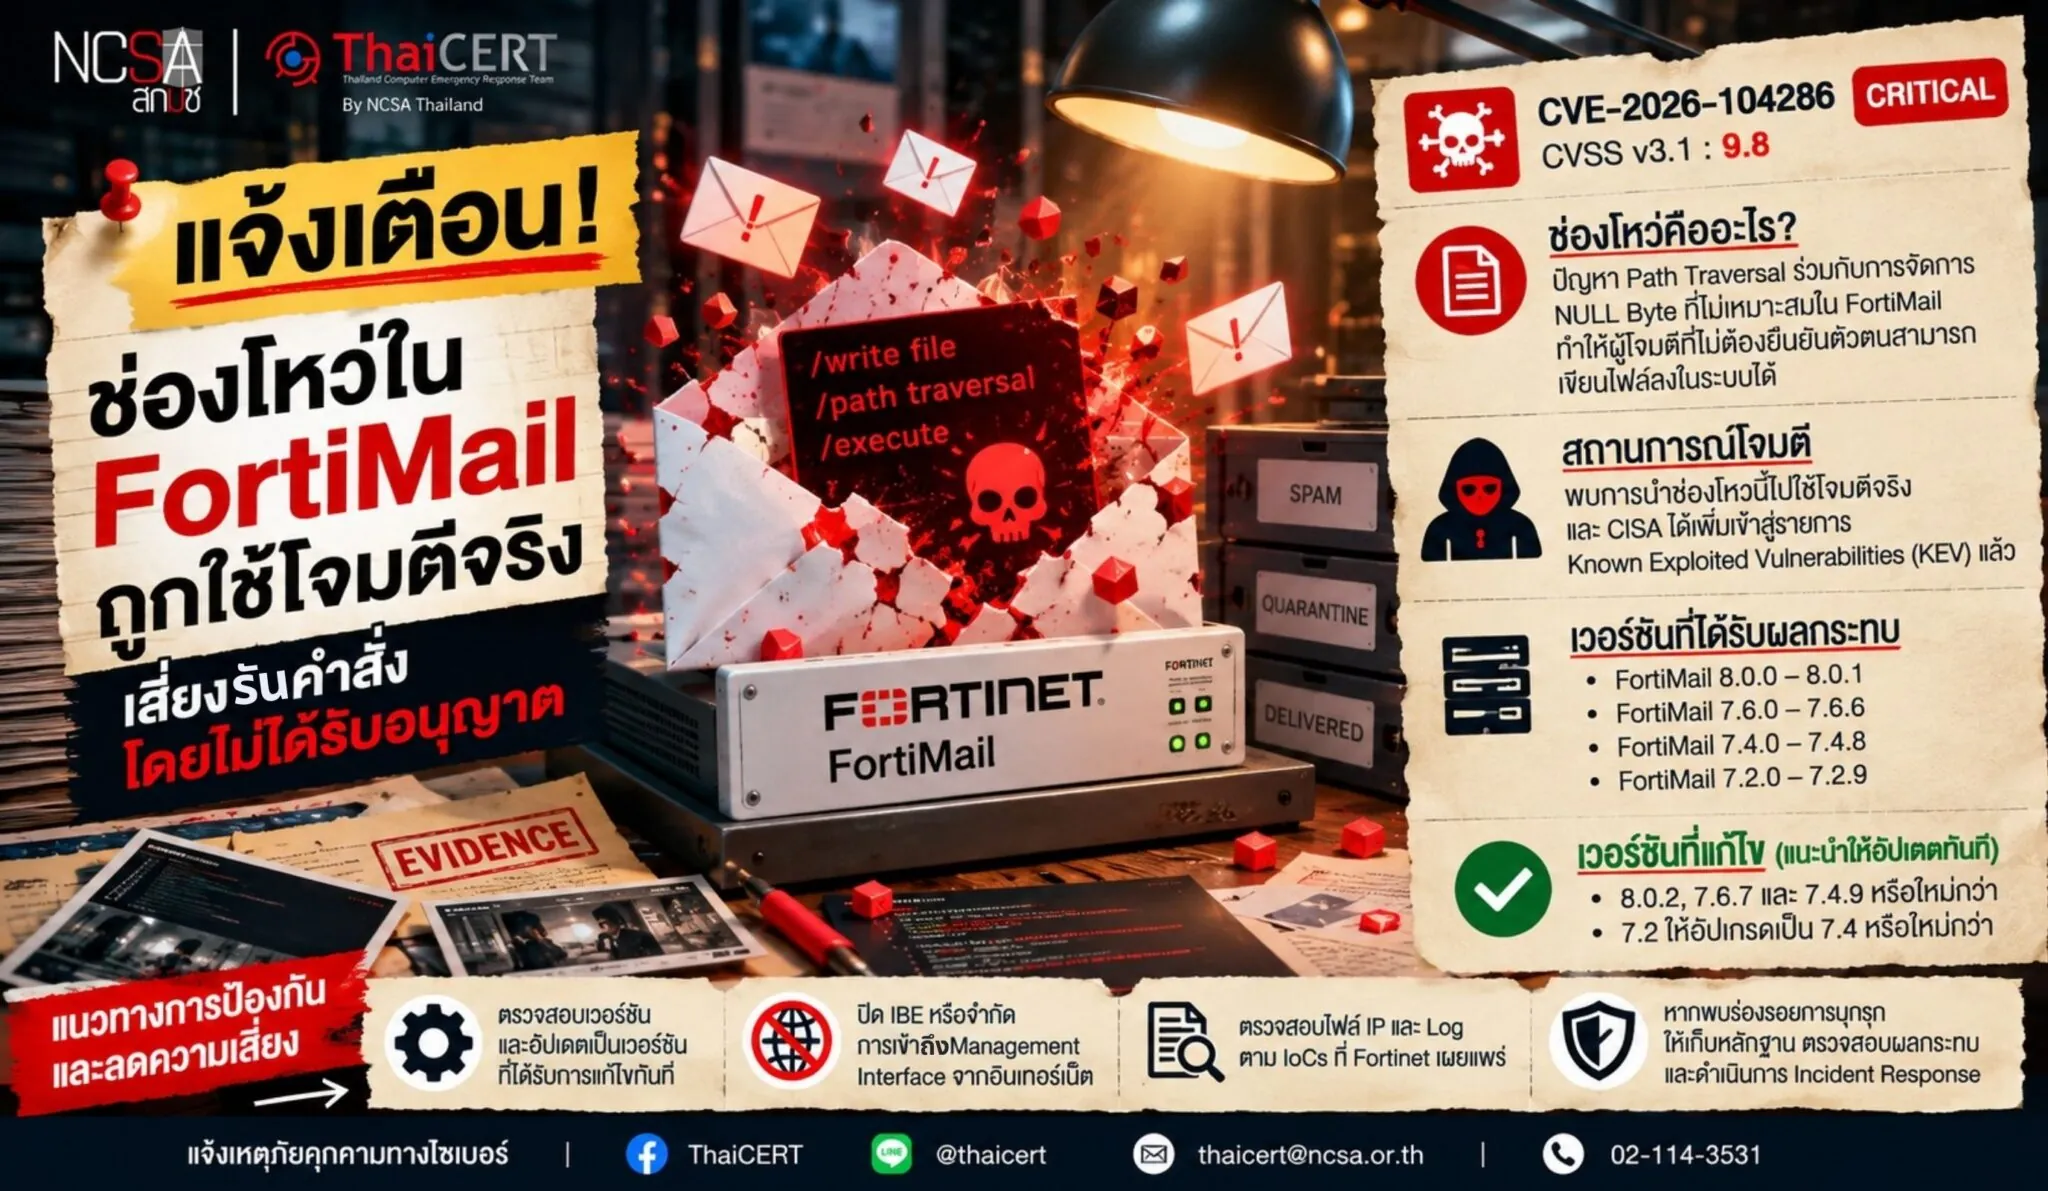
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ระดับ Critical ใน Fortinet FortiMail หมายเลข CVE-2026-104286 ซึ่งเปิดโอกาสให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนสามารถเขียนไฟล์ลงบนระบบ และอาจนำไปสู่การรันคำสั่งโดยไม่ได้รับอนุญาต Fortinet ยืนยันว่าพบการนำช่องโหว่ไปใช้โจมตีจริง และ CISA ได้เพิ่มเข้าสู่ Known Exploited Vulnerabilities (KEV) Catalog แล้ว ผู้ดูแลระบบควรเร่งตรวจสอบและดำเนินมาตรการลดความเสี่ยงโดยทันที [1][2]
1. รายละเอียดช่องโหว่[3] CVE-2026-104286 (CVSS v3.1: 9.8) เป็นช่องโหว่ประเภท Path Traversal ร่วมกับการจัดการ NULL Byte หรือ NULL Character ที่ไม่เหมาะสมใน FortiMail Management Interface อาจทำให้ผู้โจมตีที่ไม่ต้องผ่านการยืนยันตัวตนสามารถส่ง HTTP หรือ HTTPS Request ที่ถูกสร้างขึ้นเป็นพิเศษเพื่อเขียนไฟล์ลงบนระบบ อาจนำไปสู่การรันคำสั่งโดยไม่ได้รับอนุญาต
2. สถานะการโจมตีและร่องรอยที่ตรวจพบ Fortinet ยืนยันพบการนำ CVE-2026-104286 ไปใช้โจมตีจริง และได้เผยแพร่ Indicators of Compromise (IoCs) สำหรับใช้ตรวจสอบระบบที่อาจได้รับผลกระทบ ประกอบด้วยไฟล์ที่ถูกสร้างหรือแก้ไข หมายเลข IP Address ที่เกี่ยวข้อง และตัวอย่าง Log ของกิจกรรมผิดปกติ โดยพบเหตุการณ์บางส่วนที่เกี่ยวข้องกับการสร้าง Archive Account เพื่อเชื่อมต่อไปยัง Remote Server รวมถึงกิจกรรมผิดปกติอื่นบนระบบ ผู้ดูแลระบบควรนำ IoCs ที่ Fortinet เผยแพร่มาใช้ประกอบการตรวจสอบย้อนหลัง
3. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ – FortiMail 8.0.0 ถึง 8.0.1 – FortiMail 7.6.0 ถึง 7.6.6 – FortiMail 7.4.0 ถึง 7.4.8 – FortiMail 7.2.0 ถึง 7.2.9 Fortinet ระบุเวอร์ชันแก้ไขของ FortiMail 8.0, 7.6 และ 7.4 ได้แก่ 8.0.2, 7.6.7 และ 7.4.9 หรือใหม่กว่า ส่วน FortiMail 7.2 ให้อัปเกรดไปยังเวอร์ชัน 7.4 หรือใหม่กว่า โดยขณะเผยแพร่ประกาศ เวอร์ชันแก้ไขดังกล่าวยังอยู่ในสถานะ upcoming จึงควรติดตามสถานะการเผยแพร่จาก Fortinet และดำเนินการอัปเดตทันทีเมื่อพร้อมใช้งาน
4. แนวทางการแก้ไขและลดความเสี่ยง 4.1 ตรวจสอบเวอร์ชัน FortiMail ที่ใช้งาน และอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขทันทีเมื่อ Fortinet เปิดให้ใช้งาน 4.2 ระหว่างที่ยังไม่สามารถอัปเดตได้ Fortinet แนะนำให้ ปิดการใช้งาน Identity-Based Encryption (IBE) หรือปิดการเข้าถึง FortiMail Management Interface จากอินเทอร์เน็ต โดยจำกัดการเข้าถึงเฉพาะ Trusted Private Network 4.3 ตรวจสอบไฟล์ IP Address และ Log ตาม IoCs ที่ Fortinet เผยแพร่ เพื่อค้นหาร่องรอยที่อาจเกี่ยวข้องกับการบุกรุก 4.4 หากพบหลักฐานที่บ่งชี้ว่าระบบอาจถูกบุกรุก ควรเก็บรักษา Log และหลักฐานที่เกี่ยวข้อง ตรวจสอบขอบเขตผลกระทบ และดำเนินกระบวนการ Incident Response ก่อนนำระบบกลับมาให้บริการตามปกติ
แหล่งอ้างอิง [1] https://dg.th/5rbhzkywsm [2] https://dg.th/45uhvd3wet [3] https://dg.th/afvoj3ilxd
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 Fortinet FortiMail 存在一个严重漏洞 CVE-2026-104286,该漏洞允许未经授权的攻击者向系统写入文件,并可能导致未经授权的程序执行。Fortinet 已确认该漏洞已被积极利用,美国网络安全和基础设施安全局 (CISA) 已将其添加到已知已利用漏洞 (KEV) 目录中。系统管理员应立即进行调查并实施缓解措施。[1][2]
1. 漏洞详情[3] CVE-2026-104286 (CVSS v3.1: 9.8) 是一个路径遍历漏洞,结合了 FortiMail 管理界面中不正确的 NULL 字节或 NULL 字符处理,可能允许未经身份验证的攻击者发送特制的 HTTP 或 HTTPS 请求向系统写入文件,从而可能导致未经授权的命令执行。
2. 攻击状态和检测到的痕迹:Fortinet 已确认 CVE-2026-104286 漏洞已被实际用于攻击,并发布了入侵指标 (IoC),用于识别可能受影响的系统。这些指标包括已创建或修改的文件、关联的 IP 地址以及异常日志样本。部分事件涉及创建用于连接远程服务器的存档帐户,以及其他异常系统活动。系统管理员应使用 Fortinet 发布的入侵指标进行回顾性调查。
3. 受影响的产品和版本 – FortiMail 8.0.0 至 8.0.1 – FortiMail 7.6.0 至 7.6.6 – FortiMail 7.4.0 至 7.4.8 – FortiMail 7.2.0 至 7.2.9 Fortinet 指定 FortiMail 8.0、7.6 和 7.4 的修复版本分别为 8.0.2、7.6.7 和 7.4.9 或更高版本。FortiMail 7.2 用户请升级至 7.4 或更高版本。截至本公告发布时,这些修复版本仍处于即将发布状态,因此您应关注 Fortinet 的发布状态,并在可用时立即更新。
4. 缓解和风险降低指南 4.1 验证正在使用的 FortiMail 版本,并在 Fortinet 发布补丁版本后立即更新。4.2 在更新可用期间,Fortinet 建议禁用基于身份的加密 (IBE) 或将 FortiMail 管理界面的互联网访问权限限制为仅限受信任的专用网络。4.3 根据 Fortinet 发布的入侵指标 (IoC) 检查 IP 地址和日志文件,以查找潜在的入侵迹象。4.4 如果发现可能存在系统入侵的证据,请保留相关日志和证据,评估影响范围,并在恢复系统正常运行之前实施事件响应流程。
参考文献 [1] https://dg.th/5rbhzkywsm [2] https://dg.th/45uhvd3wet [3] https://dg.th/afvoj3ilxd