เตือน! ช่องโหว่ใน Zimbra Collaboration Suite เสี่ยงถูกสั่งรันคำสั่งโดยไม่ได้รับอนุญาต และอาจถูกขโมยข้อมูลภายในระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警告!Zimbra协作套件中的漏洞可能导致未经授权的执行和数据窃取。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
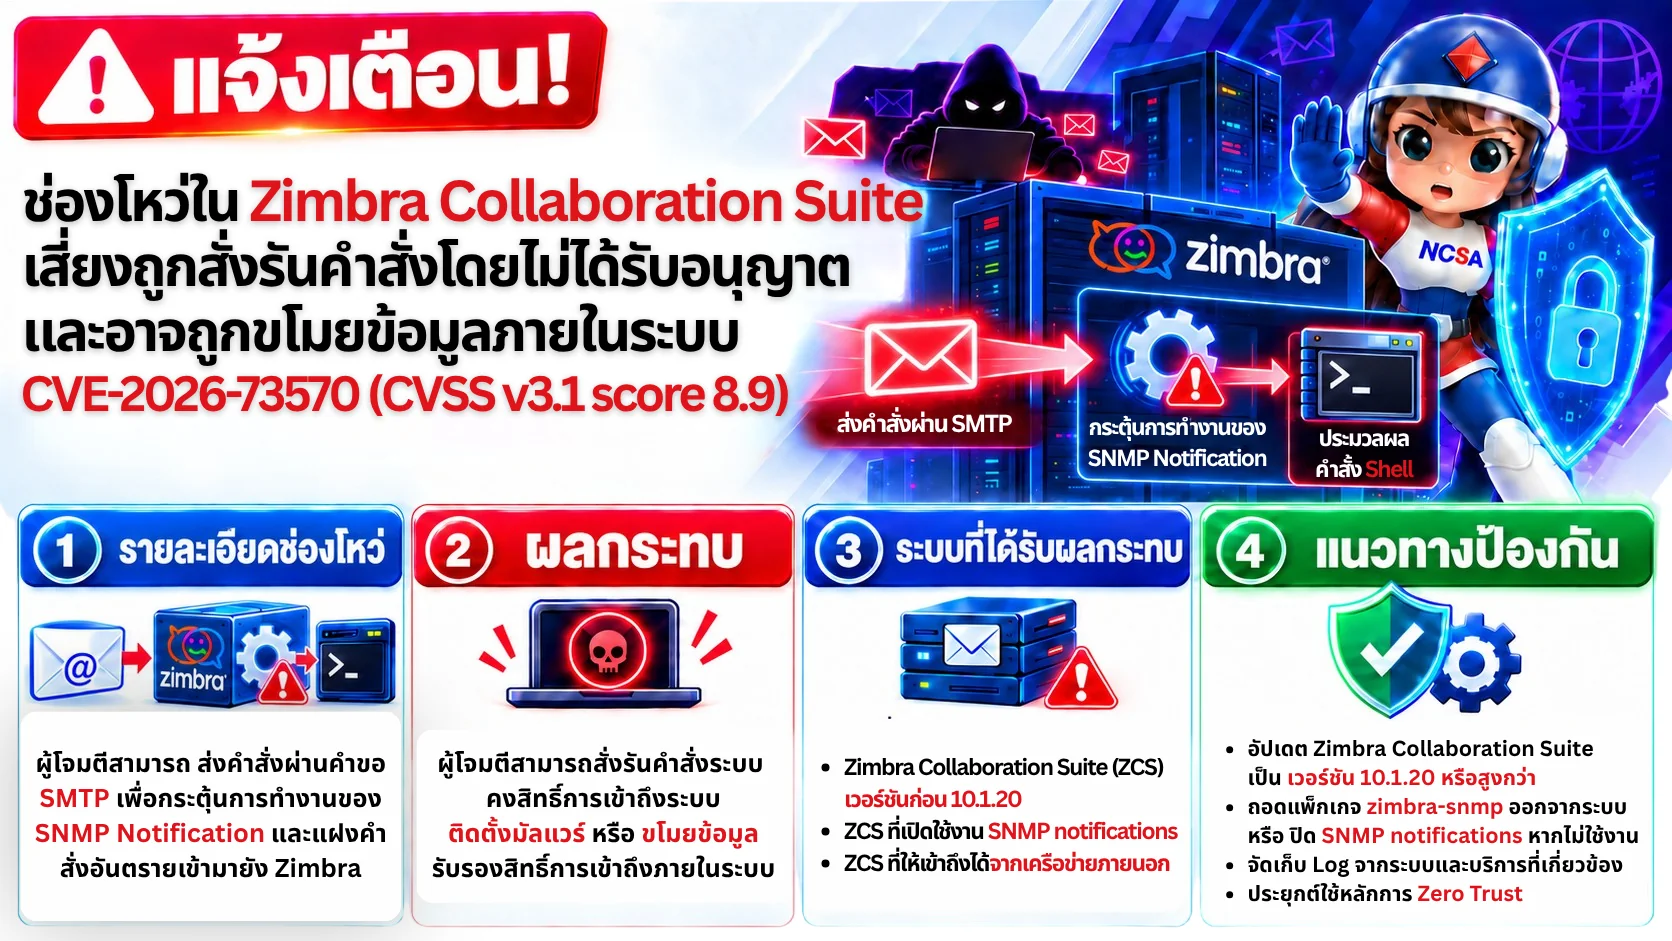
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนภัยคุกคามไซเบอร์ที่มุ่งเป้าไปยังระบบ Zimbra Collaboration Suite (ZCS) ซึ่งถูกโจมตีโดยผู้ไม่หวังดีเพื่อติดตั้ง Web Shell และอาจถูกขโมยข้อมูลภายในระบบ
1. รายละเอียด [1] ช่องโหว่ CVE-2026-73570 (CVSS v3.1 score 8.9) เป็นช่องโหว่ประเภท Command Injection ที่ส่งผลกระทบต่อ Zimbra Collaboration Suite ที่มีการติดตั้งแพ็กเกจ zimbra-snmp และเปิดใช้งาน SNMP notifications โดยผู้โจมตีสามารถส่งคำขอ SMTP หรืออีเมลที่ถูกสร้างขึ้นเป็นพิเศษเพื่อส่งไปยังเซิร์ฟเวอร์ Zimbra ที่เปิดให้บริการบนเครือข่ายสาธารณะ โดยช่องโหว่ดังกล่าวสามารถเกิดขึ้นได้เมื่อผู้โจมตีส่งคำขอ SMTP ที่ถูกปรับแต่งมาเป็นพิเศษเพื่อกระตุ้นการทำงานของกระบวนการ SNMP notification และหากระบบไม่มีการตรวจสอบหรือกรองข้อมูลที่รับเข้ามาอย่างเหมาะสม จะส่งผลให้คำสั่งของระบบปฏิบัติการหรือคำสั่ง Shell ที่ฝังอยู่ในชุดข้อมูลดังกล่าวถูกนำไปประมวลผลและดำเนินการบนเซิร์ฟเวอร์ด้วยสิทธิ์ของบัญชีบริการ zimbra ทำให้ผู้โจมตีสามารถเรียกใช้คำสั่งบนระบบโดยไม่ได้รับอนุญาต
2. ระบบที่อาจได้รับผลกระทบ 2.1 ระบบ Zimbra Collaboration Suite (ZCS) เวอร์ชันก่อน 10.1.20 2.2 อุปกรณ์ที่ติดตั้งแพ็กเกจ zimbra-snmp และเปิดใช้งาน SNMP notifications 2.3 ระบบที่อนุญาตให้เข้าถึง SMTP และ SNMP จากเครือข่ายภายนอก
3. ผลกระทบที่อาจเกิดขึ้น หากถูกโจมตีสำเร็จ ผู้โจมตีสามารถสั่งรันคำสั่งได้โดยไม่มีการยืนยันตัวตน และอาจยกระดับสิทธิ์เป็น root บนระบบได้ นอกจากนี้ผู้โจมตีอาจติดตั้ง webshells, คงสิทธิ์การเข้าถึงระบบ ผ่าน systemd services หรือ ขโมยข้อมูล รับรองสิทธิ์การเข้าถึงภายในระบบ และใช้สิทธิ์ดังกล่าวเพื่อดำเนินกิจกรรมทางไซเบอร์ในระบบภายในอื่น ๆ ต่อได้
4. แนวทางการตรวจสอบและป้องกัน [2] 4.1 อัปเดต Zimbra Collaboration Suite เป็นเวอร์ชัน 10.1.20 หรือสูงกว่า 4.2 ถอดแพ็กเกจ zimbra-snmp ออกจากระบบหากไม่จำเป็นต้องใช้งาน 4.3 ปิดใช้งาน SNMP notifications ในกรณีที่ไม่สามารถอัปเดตหรือถอนแพ็กเกจได้ 4.4 จัดเก็บบันทึกเหตุการณ์ จากระบบ Zimbra และบริการที่เกี่ยวข้อง เช่น SMTP, SNMP, SSH และ LDAP พร้อมเฝ้าระวังและวิเคราะห์พฤติกรรมการเข้าถึงอย่างต่อเนื่อง 4.5 ประยุกต์ใช้หลักการ Zero Trust โดยจำกัดการเข้าถึงระบบและบริการที่เกี่ยวข้องตามหลัก Least Privilege
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 จำกัดการเข้าถึง SMTP และ SNMP ให้เฉพาะจาก trusted zones เท่านั้น 5.2 ปิดการเข้าถึง SNMP notifications หากไม่จำเป็นต้องใช้งาน 5.3 ตรวจสอบและจำกัดสิทธิ์การเข้าถึงไฟล์ระบบและไดเรกทอรีแอปพลิเคชันเพื่อลดความเสี่ยงจากการติดตั้ง webshells 5.4 เปิดใช้งานการตรวจสอบบันทึกการเข้าถึง และระบบตรวจจับการบุกรุก (IDS/IPS) เพื่อตรวจจับกิจกรรมที่ผิดปกติ 5.5 ทำการสำรองข้อมูล (backup) ระบบอย่างสม่ำเสมอและทดสอบการกู้คืนข้อมูล
ThaiCERT เห็นว่าช่องโหว่นี้มีความรุนแรงสูงเนื่องจากถูกใช้งานจริงในสนามรบก่อนการเปิดเผยข้อมูลสาธารณะ และผู้โจมตีสามารถยกระดับสิทธิ์เป็น root ได้ ดังนั้น หน่วยงานที่ใช้งาน Zimbra Collaboration Suite ควรดำเนินการอัปเดตและตรวจสอบระบบโดยด่วน เพื่อป้องกันไม่ให้เกิดการบุกรุกและข้อมูลรั่วไหล
แหล่งอ้างอิง [1] https://dg.th/ydqe5hk809 [2] https://dg.th/4x8nr37b6e
泰国国家计算机安全事件响应中心(ThaiCERT)发出警告,Zimbra协作套件(ZCS)系统正面临网络威胁。恶意攻击者试图安装Web Shell,从而窃取系统中的数据。
1. 详情 [1] 漏洞 CVE-2026-73570(CVSS v3.1 评分 8.9)是一个命令注入漏洞,影响安装了 zimbra-snmp 软件包并启用了 SNMP 通知的 Zimbra Collaboration Suite。攻击者可以向位于公共网络上的 Zimbra 服务器发送特制的 SMTP 请求或电子邮件。当攻击者发送特制的 SMTP 请求以触发 SNMP 通知进程时,如果系统未正确检查或过滤传入数据,则嵌入在数据中的操作系统命令或 shell 命令可以在服务器上以 Zimbra 服务帐户的权限进行处理和执行,从而允许攻击者在未经授权的情况下在系统上执行命令。
2. 可能受影响的系统:2.1 Zimbra Collaboration Suite (ZCS) 10.1.20 之前的版本;2.2 已安装 zimbra-snmp 软件包并启用 SNMP 通知的设备;2.3 允许从外部网络进行 SMTP 和 SNMP 访问的系统
3. 攻击成功后的潜在影响:攻击者无需身份验证即可执行命令,并有可能将权限提升至系统 root 级别。此外,攻击者还可以安装 Web Shell,通过 systemd 服务维持系统访问权限,或窃取身份验证凭据并利用这些权限对其他内部系统进行进一步的网络攻击活动。
4. 监控和预防指南 [2] 4.1 将 Zimbra Collaboration Suite 更新至 10.1.20 或更高版本。4.2 如果不再需要,请从系统中移除 zimbra-snmp 软件包。4.3 如果无法更新或移除该软件包,请禁用 SNMP 通知。4.4 存储来自 Zimbra 系统及相关服务(例如 SMTP、SNMP、SSH 和 LDAP)的事件日志,并持续监控和分析访问行为。4.5 根据最小权限原则,限制对相关系统和服务的访问,从而应用零信任原则。
5. 临时风险缓解措施:5.1 仅允许对受信任区域的 SMTP 和 SNMP 访问。5.2 如不需要,禁用 SNMP 通知。5.3 审查并限制对系统文件和应用程序目录的访问权限,以降低 Web Shell 安装的风险。5.4 启用访问日志监控和入侵检测系统 (IDS/IPS) 以检测异常活动。5.5 定期执行系统备份并测试数据恢复。
ThaiCERT 认为此漏洞极其严重,因为它在公开披露前已在实战中被利用,攻击者可借此提升权限至 root。因此,使用 Zimbra Collaboration Suite 的组织应立即更新并验证其系统,以防止入侵和数据泄露。
参考文献 [1] https://dg.th/ydqe5hk809 [2] https://dg.th/4x8nr37b6e