ช่องโหว่ระดับวิกฤติใน Atlassian Data Center ผู้ใช้งานระบบแบบติดตั้งภายในองค์กร (Self-hosted) ควรตรวจสอบและอัปเดตซอฟต์แวร์ให้เป็นเวอร์ชันล่าสุด - Thailand Computer Emergency Response Team (ThaiCERT)Atlassian 数据中心出现严重漏洞。自托管系统的用户应检查并更新其软件至最新版本。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
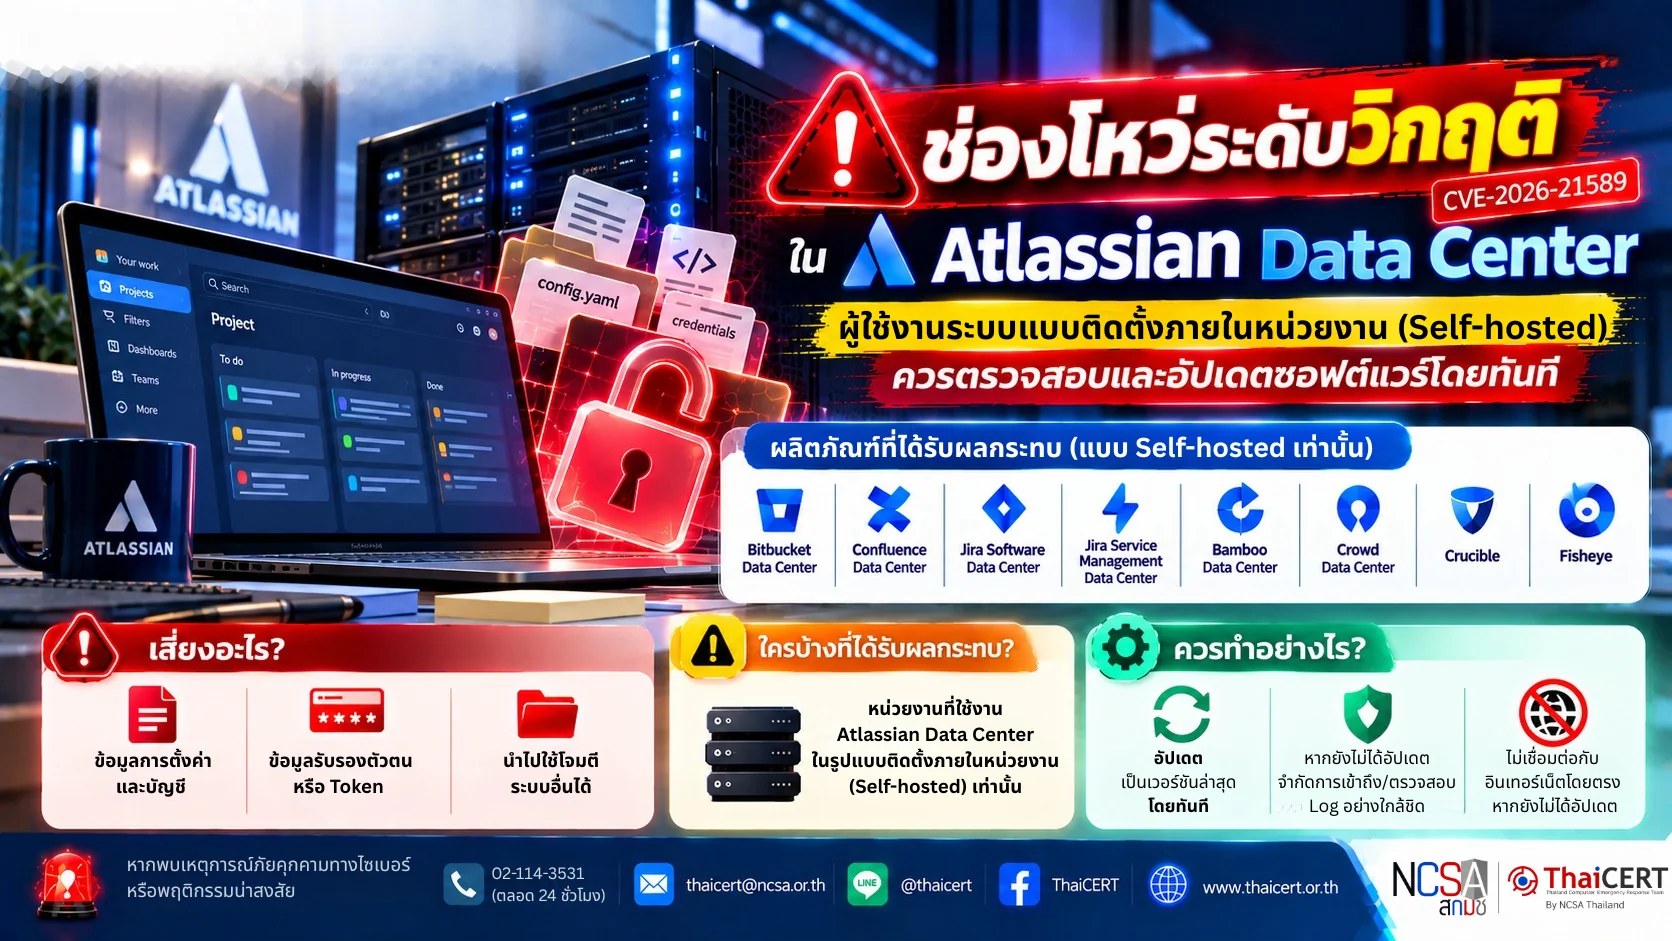
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ความรุนแรงระดับวิกฤต CVE-2026-21589 ในซอฟต์แวร์ Atlassian Data Center ที่ทำให้ผู้โจมตีเข้าถึงไฟล์สำคัญในระบบได้โดยไม่ต้องยืนยันตัวตน ส่งผลให้ข้อมูลความลับและข้อมูลรับรองตัวตนอาจถูกขโมย เพื่อนำไปใช้เจาะระบบอื่นที่เชื่อมต่อกัน ผู้ที่ได้รับผลกระทบคือหน่วยงานที่ใช้งานระบบนี้ในรูปแบบการติดตั้งภายในองค์กร (Self-hosted) จึงขอให้ผู้ดูแลระบบดำเนินการอัปเดตซอฟต์แวร์เป็นเวอร์ชันที่ได้รับการแก้ไขแล้วโดยทันที [1]
1. รายละเอียดช่องโหว่ ช่องโหว่หมายเลข CVE-2026-21589 มีคะแนนความรุนแรง CVSS v4.0: 9.3 เป็นช่องโหว่ประเภทการเข้าถึงไฟล์โดยพลการ (Arbitrary File Access) ซึ่งเกิดจากความหละหลวมในการตรวจสอบเส้นทางอ้างอิงของไฟล์ (File path validation) ทำให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถลักลอบเข้าถึงไฟล์ที่ควรถูกจำกัดสิทธิ์ในระบบได้ หากไฟล์ดังกล่าวมีข้อมูลความลับ เช่น ไฟล์การตั้งค่าระบบ (Configuration files) หรือ ข้อมูลรับรองตัวตนและสิทธิ์การใช้งาน (Credentials/Tokens) ผู้โจมตีจะสามารถขโมยข้อมูลเหล่านี้ไปใช้เพื่อเจาะเข้าสู่ระบบอื่น ๆ ในเครือข่าย หรือยกระดับสิทธิ์ในการโจมตีต่อไปได้ [2]
2. ผลิตภัณฑ์ Atlassian ที่ได้รับผลกระทบคือกลุ่มที่ติดตั้งใช้งานภายในองค์กร (Self-hosted) ได้แก่ -Bitbucket Data Center -Confluence Data Center -Jira Software Data Center -Jira Service Management Data Center -Bamboo Data Center -Crowd Data Center -Crucible -Fisheye
3.ผลกระทบที่อาจเกิดขึ้น หากผู้โจมตีสามารถใช้ประโยชน์จากช่องโหว่ได้ อาจส่งผล ดังนี้ [3] 3.1 การเข้าถึงไฟล์สำคัญภายในระบบโดยไม่ได้รับอนุญาต 3.2 ข้อมูลการตั้งค่า ข้อมูลบัญชี ข้อมูลรับรองตัวตน หรือ Token อาจถูกเปิดเผย 3.3 ข้อมูลที่ถูกเปิดเผยอาจถูกนำไปใช้เพื่อเข้าถึงระบบอื่นหรือโจมตีต่อเนื่อง 3.4 ข้อมูลโครงการ เอกสาร ซอร์สโค้ด หรือข้อมูลภายในที่จัดเก็บอยู่ในระบบอาจมีความเสี่ยง
4. แนวทางการป้องกันและรับมือ 4.1 ผู้ดูแลระบบต้องตรวจสอบเวอร์ชันของผลิตภัณฑ์ Atlassian ที่ใช้งานอยู่ และดำเนินการติดตั้งแพตช์ (Patch) เพื่ออัปเดตซอฟต์แวร์เป็นเวอร์ชันล่าสุดที่ได้รับการแก้ไขช่องโหว่จากบริษัทผู้พัฒนาโดยทันที 4.2 หากยังไม่สามารถอัปเดตระบบได้ในทันที ให้จำกัดสิทธิ์การเข้าถึงหรือปิดกั้นการเชื่อมต่อระบบจากอินเทอร์เน็ตชั่วคราว พร้อมทั้งตรวจสอบบันทึกการทำงานของระบบ (Log) อย่างละเอียดเพื่อหาพฤติกรรมการเข้าถึงไฟล์ที่ผิดปกติ นอกจากนี้ หากสงสัยว่าระบบอาจถูกโจมตีแล้ว ให้ทำการเปลี่ยนข้อมูลบัญชีผู้ใช้งาน (Credentials) และรหัสผ่านเชื่อมต่อชั่วคราว (Tokens) ทั้งหมดที่มีความเสี่ยงทันที 4.3 ห้ามปล่อยให้ระบบที่ยังไม่ได้อัปเดตแพตช์แก้ไขช่องโหว่ เชื่อมต่อกับอินเทอร์เน็ตโดยตรงอย่างเด็ดขาดโดยที่ไม่มีระบบรักษาความปลอดภัยอื่นป้องกันไว้ก่อน
แหล่งอ้างอิง [1] https://dg.th/dqzvs2wb1o [2] https://dg.th/7meraisp4c [3] https://dg.th/q062unwdha
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 Atlassian 数据中心软件中发现了一个严重漏洞 CVE-2026-21589。该漏洞允许攻击者在未经身份验证的情况下访问系统中的重要文件。这可能导致机密信息和凭证被窃取,进而被用于入侵其他连接的系统。受影响方为以自托管方式安装该系统的组织。因此,系统管理员被要求立即将软件更新到已修复的版本。[1]
1. 漏洞详情 CVE-2026-21589 漏洞的 CVSS v4.0 严重性评级为 9.3,是一个任意文件访问漏洞,由文件路径验证漏洞导致。该漏洞允许未经身份验证的攻击者非法访问受限文件。如果这些文件包含机密信息,例如配置文件或凭据/令牌,攻击者可以窃取这些信息,并利用这些信息入侵网络上的其他系统或提升自身权限。[2]
2. 受影响的 Atlassian 产品均为本地部署(自托管)产品,包括:-Bitbucket 数据中心 -Confluence 数据中心 -Jira 软件数据中心 -Jira 服务管理数据中心 -Bamboo 数据中心 -Crowd 数据中心 -Crucible -Fisheye
3. 潜在影响 如果攻击者能够利用此漏洞,可能会发生以下情况:[3] 3.1 未经授权访问系统内的敏感文件。3.2 配置信息、帐户信息、凭据或令牌可能被泄露。3.3 泄露的信息可能被用于访问其他系统或实施进一步攻击。3.4 存储在系统上的项目信息、文档、源代码或内部数据可能面临风险。
4. 预防和应对指南 4.1 系统管理员必须检查正在使用的 Atlassian 产品版本,并立即安装补丁程序,将软件更新到最新版本,以解决开发商提供的漏洞。4.2 如果无法立即进行系统更新,请暂时限制访问或阻止互联网连接,并仔细检查系统日志,查找异常的文件访问行为。此外,如果怀疑系统遭受攻击,请立即更改所有易受攻击的凭据和临时连接令牌。4.3 切勿允许未打补丁的系统在未采取任何安全措施的情况下直接连接到互联网。
参考文献 [1] https://dg.th/dqzvs2wb1o [2] https://dg.th/7meraisp4c [3] https://dg.th/q062unwdha