แจ้งเตือนอัปเดต Dell System Update ด่วน ป้องกันแฮกเกอร์ยึดสิทธิ์ Root - Thailand Computer Emergency Response Team (ThaiCERT)戴尔系统紧急更新警报:防范Root权限黑客攻击 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
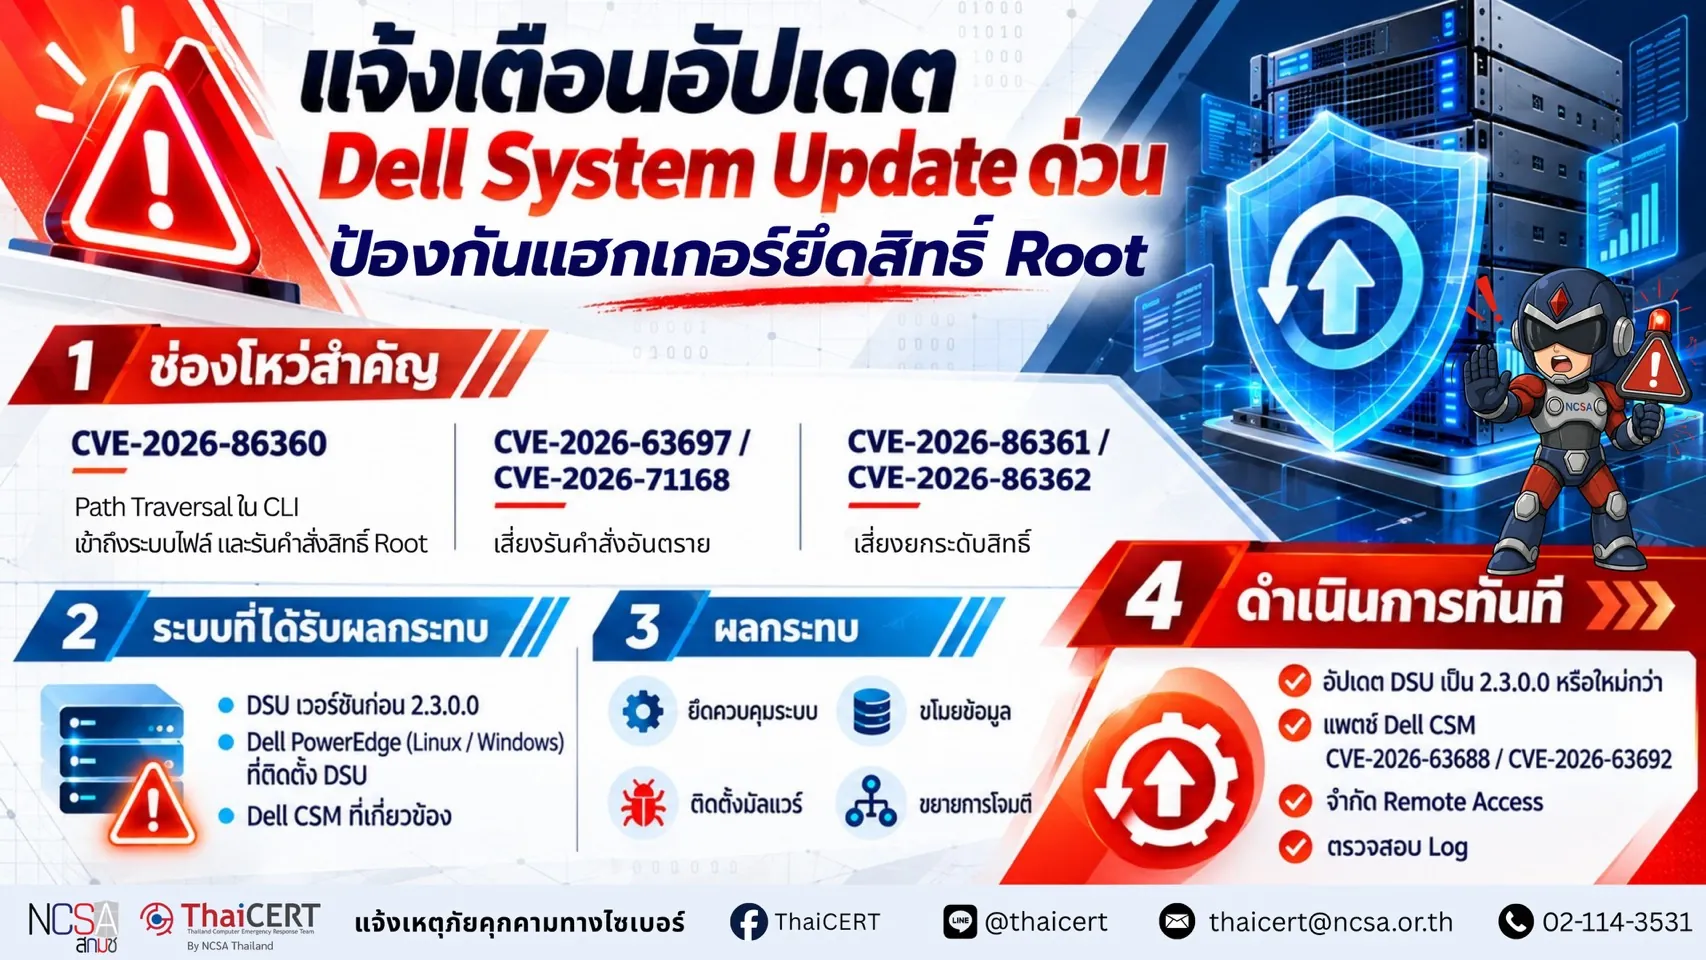
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบช่องโหว่ความปลอดภัยบนเครื่องมือ Dell System Update (DSU) ซึ่งช่องโหว่ดังกล่าวอาจทำให้แฮกเกอร์สามารถรันโค้ดอันตรายด้วยสิทธิ์สูงสุด (Root) บนระบบที่ยังไม่ได้รับการแพตช์ ส่งผลให้ระบบเซิร์ฟเวอร์มีความเสี่ยงสูงต่อการถูกควบคุมและถูกเข้าถึงได้ จึงแจ้งเตือนให้เร่งดำเนินการตรวจสอบและอัปเดตระบบทันที [1]
1. รายละเอียดช่องโหว่ [2] 1.1 CVE-2026-86360 (CVSS v3.1: 9.6) เป็นช่องโหว่ประเภท Path Traversal ใน Command-Line Interface (CLI) ของ DSU ทำให้ผู้โจมตีที่เข้าถึงระบบโดยไม่ต้องยืนยันตัวตน ซึ่งสามารถใช้ช่องโหว่นี้เพื่อเข้าถึงระบบไฟล์ และรันโค้ดด้วยสิทธิ์ Root 1.2 CVE-2026-63697 (CVSS v3.1: 7.6) และ CVE-2026-71168 (CVSS v3.1: 7.3) ช่องโหว่ที่อาจทำให้แฮกเกอร์สามารถรันโค้ดอันตรายได้ 1.3 CVE-2026-86361 (CVSS v3.1: 8.2) และ CVE-2026-86362 (CVSS v3.1: 8.2) ช่องโหว่ที่ผู้โจมตีสามารถใช้เพื่อยกระดับสิทธิ์ (Privilege Escalation) ภายในระบบ
2. ผลิตภัณฑ์หรือระบบที่ได้รับผลกระทบ 2.1 Dell System Update (DSU) ก่อน Versions 2.3.0.0 2.2 เครื่องเซิร์ฟเวอร์ Dell PowerEdge ทุกรุ่น ที่รันระบบปฏิบัติการ Linux หรือ Windows (ที่มีการติดตั้ง DSU ไว้) 2.3 Container Storage Modules (CSM) ผลิตภัณฑ์ที่เกี่ยวข้อง (ควรรีบตรวจสอบและแพตช์ช่องโหว่ CVE-2026-63688 และ CVE-2026-63692)
3. ผลกระทบที่อาจเกิดขึ้น 3.1 แฮกเกอร์จะสามารถเจาะเข้าถึงระบบไฟล์ (Filesystem) ของเซิร์ฟเวอร์ และรันโค้ดอันตรายด้วยสิทธิ์ระดับ Root ได้ 3.2 เมื่อเจาะระบบแล้วอาจทำให้แฮกเกอร์สามารถควบคุมแอปพลิเคชัน DSU รวมถึงระบบปฏิบัติการที่ทำงานอยู่เบื้องหลังทั้งหมดได้ 3.3 แฮกเกอร์อาจใช้สิทธิ์ที่ได้มาเพื่อทำการขโมยข้อมูลสำคัญ เช่น ติดตั้งมัลแวร์ ใช้เซิร์ฟเวอร์เป็นฐานในการขยายผลโจมตีไปยังระบบอื่นๆ ภายในหน่วยงาน
4. แนวทางการป้องกันและลดความเสี่ยง 4.1 ผู้ดูแลระบบ ควรดำเนินการอัปเดต Dell System Update (DSU) ให้เป็นเวอร์ชัน 2.3.0.0 หรือใหม่กว่าโดยเร็วที่สุด เพื่อปิดช่องโหว่ CVE-2026-86360 และช่องโหว่อื่นๆ 4.2 ตรวจสอบและดำเนินการแพตช์ช่องโหว่ในผลิตภัณฑ์อื่นๆ ของ Dell เช่น Container Storage Modules (CSM) 4.3 จำกัดสิทธิ์การเข้าถึงเซิร์ฟเวอร์ผ่านเครือข่ายอื่น (Remote Access) และตรวจสอบบันทึกการใช้งาน (Log) อย่างสม่ำเสมอ
แหล่งอ้างอิง [1] https://dg.th/hnpudbaqr6 [2] https://dg.th/a23dybf9xu
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现戴尔系统更新(DSU)工具存在安全漏洞。该漏洞可能允许黑客在未打补丁的系统上以 root 权限运行恶意代码,使服务器系统极易受到控制和访问。因此,已发布警告,要求立即检查并更新系统。[1]
1. 漏洞详情 [2] 1.1 CVE-2026-86360 (CVSS v3.1: 9.6) 是 DSU 命令行界面 (CLI) 中的一个路径遍历漏洞,攻击者可以利用该漏洞在未经身份验证的情况下访问系统,进而访问文件系统并以 root 权限执行代码。1.2 CVE-2026-63697 (CVSS v3.1: 7.6) 和 CVE-2026-71168 (CVSS v3.1: 7.3) 是可能允许黑客执行恶意代码的漏洞。1.3 CVE-2026-86361 (CVSS v3.1: 8.2) 和 CVE-2026-86362 (CVSS v3.1: 8.2) 是攻击者可以利用在系统中执行权限提升的漏洞。
2. 受影响的产品或系统:2.1 版本 2.3.0.0 之前的戴尔系统更新 (DSU);2.2 所有运行 Linux 或 Windows 操作系统的戴尔 PowerEdge 服务器(已安装 DSU);2.3 容器存储模块 (CSM) 及相关产品(应立即检查并修补 CVE-2026-63688 和 CVE-2026-63692)。
3. 潜在影响 3.1 黑客可能获得服务器文件系统的访问权限,并以 root 权限运行恶意代码。3.2 一旦服务器被攻破,黑客即可控制 DSU 应用程序和所有后台操作系统进程。3.3 黑客可利用获得的权限窃取敏感数据、安装恶意软件,并将服务器作为跳板,对组织内的其他系统发起攻击。
4. 风险预防和缓解指南 4.1 系统管理员应尽快将戴尔系统更新 (DSU) 更新至 2.3.0.0 或更高版本,以修复 CVE-2026-86360 及其他漏洞。4.2 检查并修复其他戴尔产品(例如容器存储模块 (CSM))中的漏洞。4.3 限制对服务器的远程访问,并定期查看使用日志。
参考文献 [1] https://dg.th/hnpudbaqr6 [2] https://dg.th/a23dybf9xu