เตือนภัย! ช่องโหว่ Collabora Online ถูกใช้โจมตี เสี่ยงถูกฝัง Web Shell บนเซิร์ฟเวอร์ Nextcloud - Thailand Computer Emergency Response Team (ThaiCERT)警告!Collabora Online 的一个漏洞正被利用,攻击者有可能在 Nextcloud 服务器上嵌入 Web Shell。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
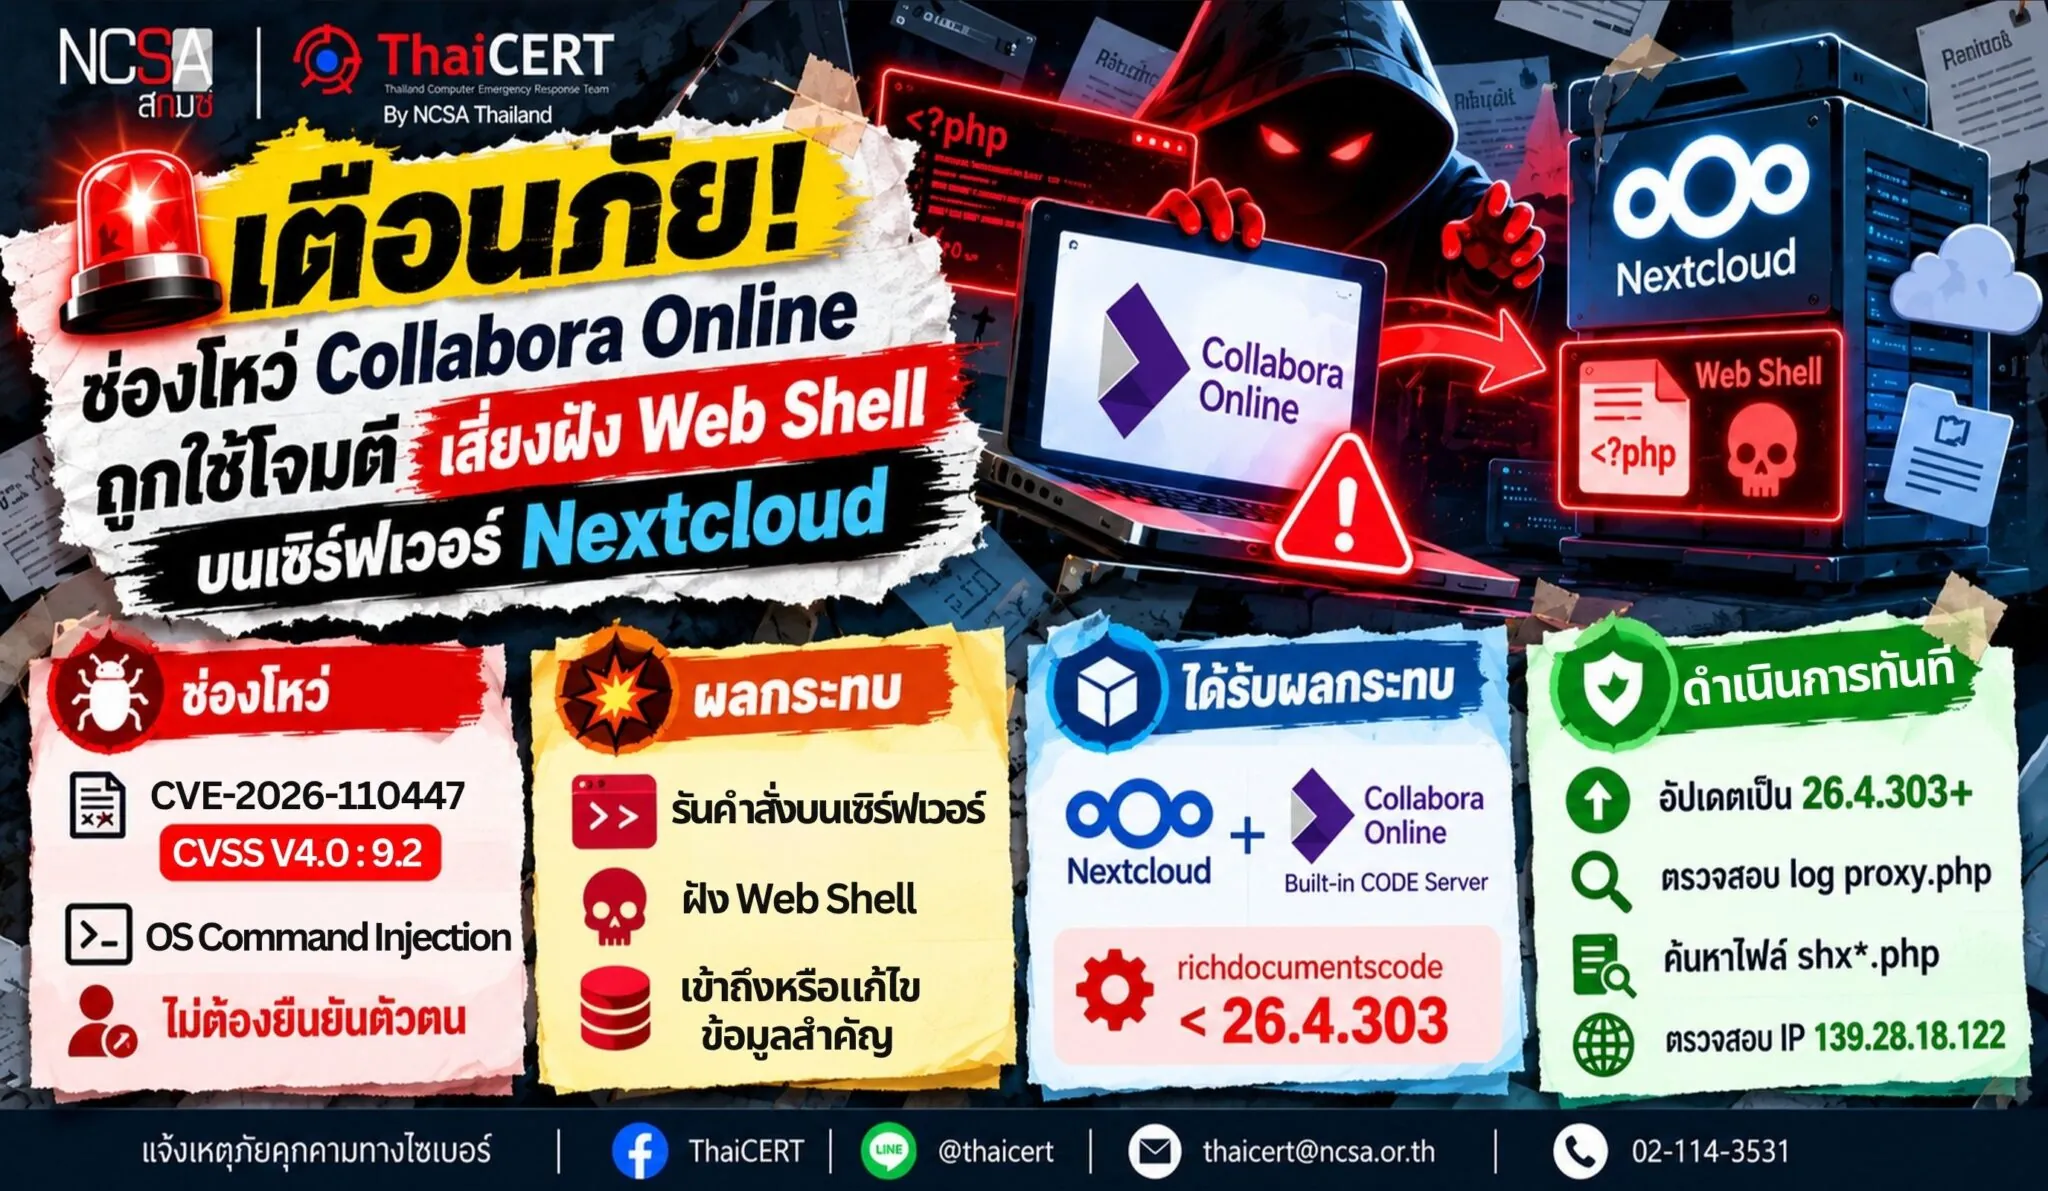
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการใช้ประโยชน์จากช่องโหว่ CVE-2026-110447 ในแอปพลิเคชัน Collabora Online – Built-in CODE Server สำหรับ Nextcloud ซึ่งเป็นช่องโหว่ระดับวิกฤติ อาจเปิดโอกาสผู้โจมตีสั่งรันคำสั่งบนเซิร์ฟเวอร์โดยไม่ต้องยืนยันตัวตน โดยมีรายงานการโจมตีจริงและการฝัง Web Shell เพื่อเข้าถึงระบบ [1]
1. รายละเอียดช่องโหว่ CVE-2026-110447 (CVSS v4.0: 9.2)[2] เป็นช่องโหว่ประเภท OS Command Injection (CWE-78) ในไฟล์ proxy.php ของ Collabora Online – Built-in CODE Server โดยผู้โจมตีสามารถส่ง HTTP Request ที่สร้างขึ้นเป็นพิเศษเพื่อสั่งรันคำสั่งภายใต้สิทธิ์ของ Web Server ได้โดยไม่ต้องยืนยันตัวตน ทั้งนี้ การใช้ประโยชน์จากช่องโหว่สามารถเกิดขึ้นได้ในช่วงที่บริการ Built-in CODE Server อยู่ในสถานะไม่พร้อมใช้งาน เช่น ระหว่างการรีสตาร์ตระบบ การอัปเดต หรือเมื่อบริการเกิดข้อขัดข้อง
2. ผลิตภัณฑ์และเวอร์ชันที่ได้รับผลกระทบ[3] ระบบ Nextcloud ที่ติดตั้ง Collabora Online – Built-in CODE Server (richdocumentscode) เวอร์ชันก่อน 26.4.303 โดยผู้ผลิตได้แก้ไขช่องโหว่แล้วในเวอร์ชัน 26.4.303 หมายเหตุ: ช่องโหว่นี้ไม่กระทบ Collabora Online Server ที่ติดตั้งแยกต่างหาก เช่น ผ่าน Docker หรือแพ็กเกจของระบบปฏิบัติการ รวมถึงระบบ Nextcloud ที่ไม่ได้ติดตั้ง Built-in CODE Server
3. ลักษณะการโจมตีและผลกระทบ[4] มีรายงานการโจมตีตั้งแต่วันที่ 10 กันยายน 2569 โดยผู้โจมตีส่ง HTTP Request ที่มีคำสั่งอันตรายไปยัง proxy.php เพื่อสั่งรันคำสั่งบนเซิร์ฟเวอร์ Nextcloud และฝังไฟล์ PHP Web Shell สำหรับเข้าถึงระบบในภายหลัง นอกจากนี้ยังพบว่าผู้โจมตีใช้ Web Shell ค้นหาไฟล์ฐานข้อมูลรหัสผ่านและข้อมูลกระเป๋าสินทรัพย์ดิจิทัล อาจส่งผลให้ข้อมูลสำคัญถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต ทั้งนี้ ยังไม่มีรายงานยืนยันการขโมยข้อมูลออกจากระบบในเหตุการณ์ที่มีการตรวจสอบรายละเอียด
4. แนวทางการป้องกันและแก้ไข 4.1 ตรวจสอบระบบ Nextcloud ที่ติดตั้ง Collabora Online – Built-in CODE Server (richdocumentscode) และอัปเดตเป็นเวอร์ชัน 26.4.303 หรือใหม่กว่า หากไม่มีความจำเป็นต้องใช้งานควรถอนการติดตั้งแอปพลิเคชันออก เนื่องจากการปิดใช้งานเพียงอย่างเดียวไม่สามารถป้องกันช่องโหว่ได้ 4.2 ระบบ Nextcloud เวอร์ชัน 29 และก่อนหน้า ซึ่งสิ้นสุดการสนับสนุนแล้ว ควรอัปเกรดเป็นเวอร์ชันที่ยังได้รับการสนับสนุน หรือถอนการติดตั้งแอปพลิเคชันที่ได้รับผลกระทบ 4.3 ตรวจสอบบันทึกเหตุการณ์ของ Web Server และ Nextcloud ย้อนหลังตั้งแต่เดือนกันยายน 2569 เพื่อค้นหาคำขอผิดปกติที่เกี่ยวข้องกับ /apps/richdocumentscode/proxy.php รวมถึงรูปแบบคำสั่งต้องสงสัย เช่น %2e%2e, ${IFS} และ base64 4.4 ตรวจสอบไฟล์ PHP ที่ถูกเพิ่มโดยไม่ได้รับอนุญาต โดยเฉพาะไฟล์ที่มีชื่อรูปแบบ shx*.php รวมถึงตรวจสอบการเชื่อมต่อที่เกี่ยวข้องกับ IP 139.28.18.122 และโดเมน webhook.site ซึ่งปรากฏในรายงานการโจมตี
แหล่งอ้างอิง [1] https://dg.th/h2iomcu8f0 [2] https://dg.th/u98a3m0dbt [3] https://dg.th/wthqge5apz [4] https://dg.th/f3kvupah7b
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称,攻击者利用了 Collabora Online – 内置 CODE Server 应用程序(适用于 Nextcloud)中的 CVE-2026-110447 漏洞。该漏洞非常严重,攻击者无需身份验证即可在服务器上执行命令。已有报告显示,攻击者利用该漏洞发起实际攻击,并在系统中嵌入 Web Shell 以访问系统 [1]。
1. 漏洞详情:CVE-2026-110447 (CVSS v4.0: 9.2)[2] 是 Collabora Online 内置代码服务器 proxy.php 文件中的一个操作系统命令注入 (CWE-78) 漏洞。攻击者可以发送特制的 HTTP 请求,在未经身份验证的情况下以 Web 服务器权限执行命令。当内置代码服务器服务不可用时(例如系统重启、更新或服务故障期间),此漏洞可被利用。
2. 受影响的产品和版本[3] 供应商安装的、版本低于 26.4.303 的内置 Collabora Online – CODE Server (richdocumentscode) 的 Nextcloud 系统,其漏洞已在版本 26.4.303 中修复。注意:此漏洞不影响单独安装的 Collabora Online Server(例如通过 Docker 或作为操作系统软件包安装),也不影响未安装内置 CODE Server 的 Nextcloud 系统。
3. 攻击特征及影响[4] 自2016年9月10日起,已报告出现一种攻击,攻击者向proxy.php发送包含恶意命令的HTTP请求,以在Nextcloud服务器上执行命令,并嵌入PHP Web Shell文件以便后续访问系统。调查还发现,攻击者利用该Web Shell搜索密码数据库文件和数字资产钱包信息,这可能导致敏感数据的未经授权访问或修改。然而,在已调查的事件中,尚未有数据被盗的确认报告。
4. 预防和修复指南 4.1 检查安装了 Collabora Online – 内置 CODE 服务器 (richdocumentscode) 的 Nextcloud 系统,并将其更新至 26.4.303 或更高版本。如果不需要,请卸载该应用程序,因为仅禁用它并不能消除漏洞。4.2 已停止支持的 Nextcloud 版本 29 及更早版本应升级到受支持的版本,或卸载受影响的应用程序。4.3 查看自 2026 年 9 月以来的 Web 服务器和 Nextcloud 事件日志,查找与 /apps/richdocumentscode/proxy.php 相关的异常请求,包括可疑的命令模式,例如 %2e%2e、${IFS} 和 base64。4.4 检查是否存在未经授权的 PHP 文件添加,特别是 shx*.php 格式的文件,并检查攻击报告中出现的与 IP 地址 139.28.18.122 和域名 webhook.site 关联的连接。
参考文献 [1] https://dg.th/h2iomcu8f0 [2] https://dg.th/u98a3m0dbt [3] https://dg.th/wthqge5apz [4] https://dg.th/f3kvupah7b