แจ้งเตือนเร่งด่วน! Microsoft ออกแพตช์แก้ไข 1,413 ช่องโหว่ พบ Windows Zero-Day ถูกใช้โจมตีจริง - Thailand Computer Emergency Response Team (ThaiCERT)紧急警报!微软发布补丁修复1413个漏洞,其中包括目前正在被利用的Windows零日攻击——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
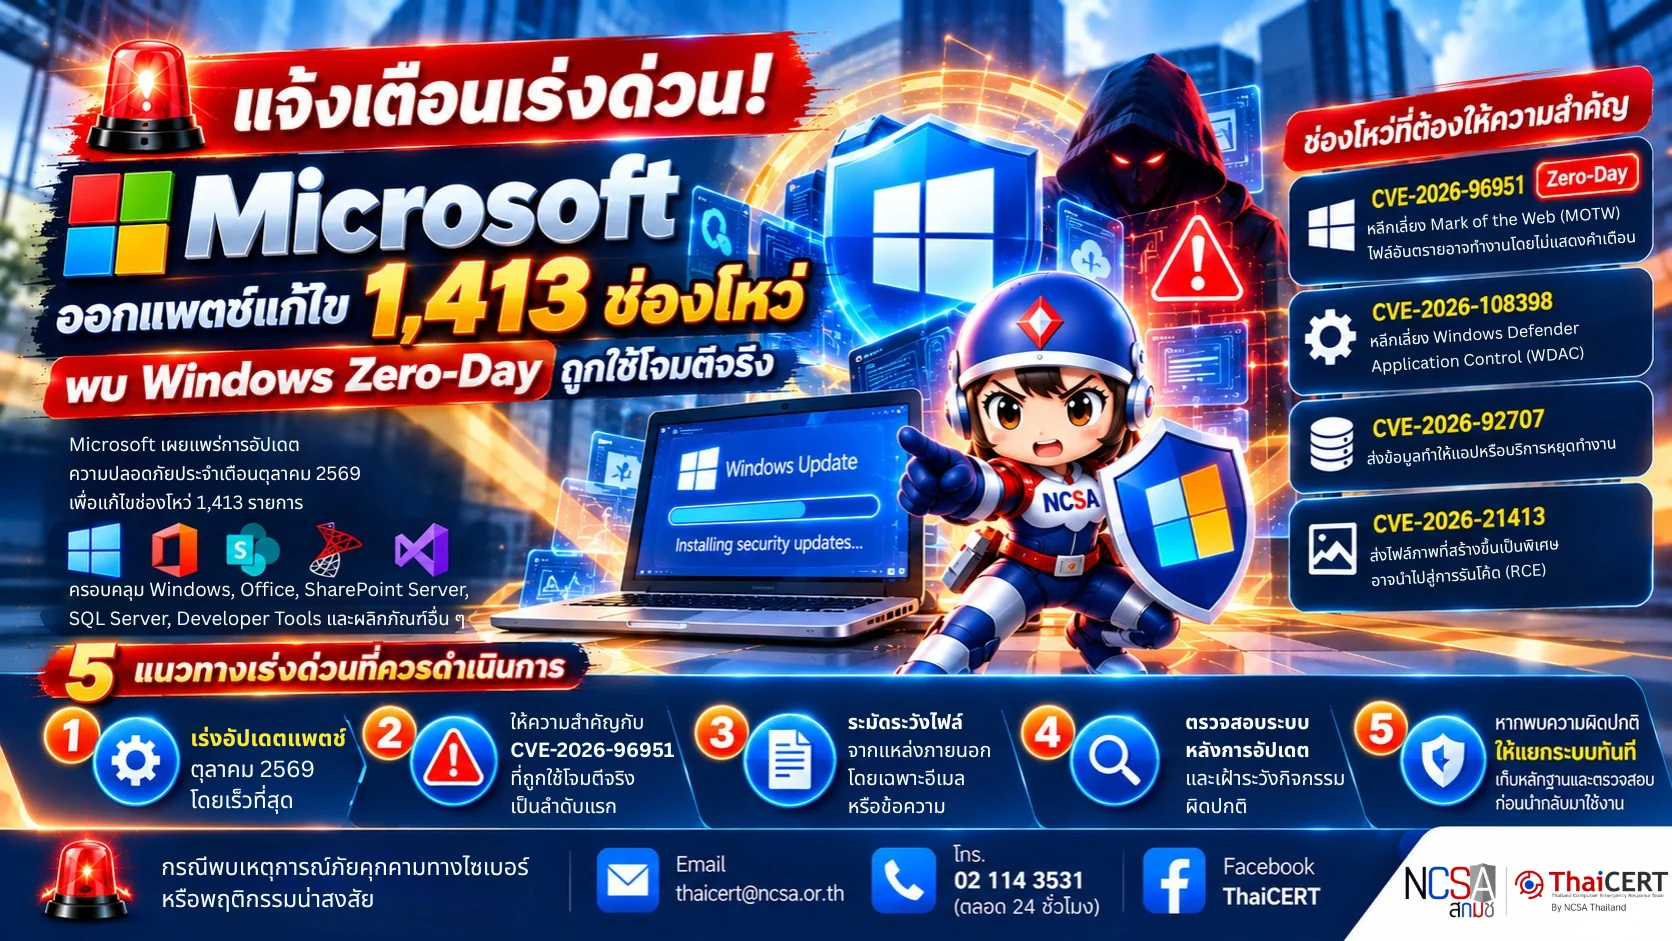
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบว่า Microsoft เผยแพร่การอัปเดตความปลอดภัยประจำเดือนตุลาคม 2569 (October 2026 Patch Tuesday) เพื่อแก้ไขช่องโหว่จำนวน 1,413 รายการ ครอบคลุม Windows, Office, Developer Tools, SharePoint Server, SQL Server และผลิตภัณฑ์อื่น ๆ โดยพบ ช่องโหว่ Zero-Day ที่ถูกนำไปใช้โจมตีจริง 1 รายการ และมีช่องโหว่อีก 2 รายการที่ถูกเปิดเผยต่อสาธารณะก่อนมีการออกแพตช์ [1]
ช่องโหว่ที่ควรให้ความสำคัญคือ CVE-2026-96951 ใน Windows Shell โดยผู้โจมตีสามารถใช้ไฟล์ที่สร้างขึ้นเป็นพิเศษเพื่อหลีกเลี่ยงกลไกป้องกันไฟล์จากอินเทอร์เน็ตของ Windows หรือ Mark of the Web (MOTW) ซึ่งอาจทำให้ไฟล์อันตรายทำงานโดยไม่แสดงคำเตือนตามปกติ
1. รายละเอียดช่องโหว่ที่สำคัญ 1.1 CVE-2026-96951 (CVSS v3.1: 8.8) เป็นช่องโหว่ที่ทำให้ผู้โจมตีสามารถหลีกเลี่ยงกลไกป้องกัน Mark of the Web (MOTW) ได้ โดยอาศัยไฟล์ที่สร้างขึ้นเป็นพิเศษและหลอกให้ผู้ใช้งานเปิดไฟล์ผ่านอีเมลหรือข้อความ เมื่อโจมตีสำเร็จ ไฟล์อันตรายอาจทำงานโดยไม่ผ่านการเตือนหรือข้อจำกัดด้านความปลอดภัยตามปกติ[2] 1.2 CVE-2026-108398 (CVSS v3.1: 8.8) เป็นช่องโหว่ที่อาจทำให้ผู้โจมตีที่มีสิทธิ์เข้าถึงเครื่องอยู่แล้ว สามารถหลีกเลี่ยงกลไก Windows Defender Application Control (WDAC) และเรียกใช้โปรแกรมที่ไม่ได้รับอนุญาตบนระบบได้[3] 1.3 CVE-2026-92707 (CVSS v3.1: 5.3) เป็นช่องโหว่ที่อาจทำให้ผู้โจมตีส่งข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อใช้หน่วยความจำของระบบในปริมาณมากจนแอปพลิเคชันหรือบริการหยุดทำงานหรือให้บริการได้ไม่ปกติ[4] 1.4 CVE-2026-21413 (CVSS v3.1: 9.8) เป็นช่องโหว่ที่อาจทำให้ผู้โจมตีส่งไฟล์ภาพที่สร้างขึ้นเป็นพิเศษ เพื่อสั่งให้ระบบประมวลผลข้อมูลที่เป็นอันตรายและอาจนำไปสู่การ รันโค้ด (Remote Code Execution: RCE) ได้[5]
2. หากไม่ได้รับการแก้ไข ผลกระทบที่อาจเกิดขึ้น ดังนี้ 2.1 หลีกเลี่ยงกลไกป้องกันความปลอดภัยของ Windows 2.2 เรียกใช้โปรแกรมหรือโค้ดที่ไม่ได้รับอนุญาต 2.3 ทำให้แอปพลิเคชันหรือบริการหยุดทำงาน 2.4 ควบคุมเครื่องที่ได้รับผลกระทบในกรณีของช่องโหว่ที่นำไปสู่ RCE 2.5 ใช้เครื่องที่ถูกโจมตีเป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในหน่วยงาน
3. ผลิตภัณฑ์และระบบที่ควรตรวจสอบ[6] 3.1 ระบบปฏิบัติการ Windows ที่ใช้งาน Windows Shell และเปิดใช้งานการป้องกัน Mark of the Web (MOTW) 3.2 ระบบที่ใช้งาน .NET Framework และเปิดใช้งาน Windows Defender Application Control (WDAC) 3.3 ระบบที่ใช้งาน MessagePack-CSharp 3.4 ระบบที่ใช้งาน Raw Image Extension ใน Windows 3.5 ผลิตภัณฑ์ Microsoft Office, SharePoint Server, SQL Server, และ Developer Tools ที่ได้รับผลกระทบจากช่องโหว่เพิ่มเติมในชุดอัปเดตครั้งนี้
4. แนวทางการป้องกันและรับมือ 4.1 เร่งอัปเดตแพตช์ ตรวจสอบ Windows Update หรือระบบบริหารจัดการแพตช์ของหน่วยงาน และติดตั้งอัปเดตความปลอดภัยประจำเดือนตุลาคม 2569 โดยเร็วที่สุด 4.2 ให้ความสำคัญกับ CVE-2026-96951 เป็นลำดับแรก เนื่องจากมีการยืนยันว่าถูกนำไปใช้โจมตีจริง ควรเร่งดำเนินการแก้ไขโดยไม่รอรอบการบำรุงรักษาปกติ 4.3 ระมัดระวังไฟล์จากแหล่งภายนอก หลีกเลี่ยงการเปิดไฟล์แนบหรือลิงก์จากแหล่งที่ไม่ทราบที่มา โดยเฉพาะไฟล์ที่ได้รับทางอีเมลหรือข้อความ 4.4 ตรวจสอบระบบหลังการอัปเดต การเข้าสู่ระบบ การเปิดไฟล์ การติดตั้งโปรแกรม และกิจกรรมที่ผิดปกติ โดยเฉพาะเครื่องที่เคยเปิดไฟล์จากแหล่งภายนอก 4.5 หากพบความผิดปกติ ให้แยกระบบทันที โดยตัดการเชื่อมต่อเครือข่าย เก็บหลักฐานและ Log ที่เกี่ยวข้อง และดำเนินการตรวจสอบก่อนนำระบบกลับมาใช้งาน
5. แนวทางลดความเสี่ยงชั่วคราว กรณียังไม่สามารถติดตั้งแพตช์ได้ ให้ดำเนินการดังนี้ 5.1 หลีกเลี่ยงการเปิดไฟล์ที่ไม่ทราบแหล่งที่มา โดยเฉพาะไฟล์แนบและไฟล์ที่ดาวน์โหลดจากอินเทอร์เน็ต 5.2 เปิดใช้งานระบบป้องกันของ Windows ต่อเนื่อง และไม่ควรปิด Mark of the Web (MOTW) หรือระบบป้องกันอื่นโดยไม่จำเป็น 5.3 จำกัดสิทธิ์ผู้ใช้งาน ให้เท่าที่จำเป็น และหลีกเลี่ยงการใช้บัญชีผู้ดูแลระบบโดยไม่จำเป็น 5.4 เฝ้าระวังการทำงานที่ผิดปกติ เช่น การเปิดไฟล์ การติดตั้งโปรแกรม หรือการเข้าสู่ระบบที่ไม่คุ้นเคย 5.5 เร่งติดตั้งแพตช์โดยเร็วที่สุด และไม่ควรใช้มาตรการชั่วคราวแทนการอัปเดตความปลอดภัย
แหล่งอ้างอิง [1] https://dg.th/e2nlyqu95c [2] https://dg.th/b90drtu71x [3] https://dg.th/otju9va1hm [4] https://dg.th/ra20pwn9ex [5] https://dg.th/9xrhgeptwk [6] https://dg.th/d6kawuf8c9
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,发现微软发布了 2026 年 10 月的“周二补丁日”安全更新,修复了 Windows、Office、开发人员工具、SharePoint Server、SQL Server 和其他产品中的 1413 个漏洞。其中一个零日漏洞已被发现正在被利用,另有两个漏洞在补丁发布前已公开披露 [1]。
Windows Shell 中的一个特别重要的漏洞是 CVE-2026-96951。攻击者可以利用特制文件绕过 Windows 的 Mark of the Web (MOTW) 文件保护机制,从而使恶意文件能够在不显示通常警告的情况下执行。
1. 严重漏洞 1.1 CVE-2026-96951(CVSS v3.1:8.8)是一个漏洞,攻击者可以利用精心构造的文件,诱骗用户通过电子邮件或短信打开该文件,从而绕过 Web 标记 (MOTW) 保护机制。攻击成功后,恶意文件可以在没有任何警告或正常安全限制的情况下执行。[2] 1.2 CVE-2026-108398(CVSS v3.1:8.8)是一个漏洞,攻击者可以利用现有权限绕过 Windows Defender 应用程序控制 (WDAC) 机制,并在系统上执行未经授权的程序。[3] 1.3 CVE-2026-92707(CVSS v3.1:5.3)是一个漏洞,攻击者可以利用精心构造的信息,占用大量系统内存,从而可能导致应用程序或服务崩溃或出现故障。[4] 1.4 CVE-2026-21413 (CVSS v3.1: 9.8) 是一个漏洞,攻击者可以利用该漏洞发送特制的图像文件来指示系统处理恶意数据,并可能导致远程代码执行 (RCE)。[5]
2. 如果不加以解决,可能造成的后果如下:2.1 绕过 Windows 安全机制;2.2 执行未经授权的程序或代码;2.3 导致应用程序或服务停止工作;2.4 在存在导致远程代码执行 (RCE) 的漏洞的情况下,控制受影响的机器;2.5 使用被攻击的机器作为攻击组织内其他系统的起点。
3. 应检查的产品和系统[6] 3.1 使用 Windows Shell 并启用了 Mark of the Web (MOTW) 保护的 Windows 操作系统 3.2 使用 .NET Framework 并启用了 Windows Defender 应用程序控制 (WDAC) 的系统 3.3 使用 MessagePack-CSharp 的系统 3.4 在 Windows 中使用 Raw Image Extension 的系统 3.5 受此更新中其他漏洞影响的 Microsoft Office 产品、SharePoint Server、SQL Server 和开发人员工具。
4. 预防和应对指南:4.1 加快补丁更新。检查 Windows 更新或您所在组织的补丁管理系统,并尽快安装 2026 年 10 月的安全更新。4.2 优先处理 CVE-2026-96951,因为已确认该漏洞被用于攻击。应立即采取修复措施,无需等待常规维护。4.3 谨慎对待来自外部来源的文件。避免打开来自未知来源的附件或链接,尤其是通过电子邮件或消息收到的附件或链接。4.4 更新后应监控系统活动、登录、文件打开、程序安装以及任何异常活动,尤其是在打开过外部来源文件的计算机上。4.5 如果检测到任何异常情况,应立即隔离系统(断开网络连接),收集相关证据和日志,并在恢复系统之前进行调查。
5. 临时风险缓解措施:如果暂时无法安装补丁,请执行以下步骤:5.1 避免打开来自未知来源的文件,尤其是附件和从互联网下载的文件。5.2 保持 Windows 安全保护功能启用,不要随意禁用“网络标记”(MOTW)或其他安全保护措施。5.3 限制用户权限,仅授予必要的权限,避免不必要地使用管理员帐户。5.4 监控异常活动,例如打开文件、安装程序或登录到不熟悉的帐户。5.5 尽快安装补丁,不要使用临时措施代替安全更新。
参考文献 [1] https://dg.th/e2nlyqu95c [2] https://dg.th/b90drtu71x [3] https://dg.th/otju9va1hm [4] https://dg.th/ra20pwn9ex [5] https://dg.th/9xrhgeptwk [6] https://dg.th/d6kawuf8c9