แจ้งเตือน! ช่องโหว่ Vghost ใน Linux Kernel เสี่ยงถูกยกระดับสิทธิ์เป็น root และอาจถูกยึดเซิร์ฟแม่ข่ายผ่าน Virtual Machine ได้ - Thailand Computer Emergency Response Team (ThaiCERT)警报!Linux 内核中的 Vghost 漏洞可能导致 root 权限提升,并通过虚拟机入侵服务器。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
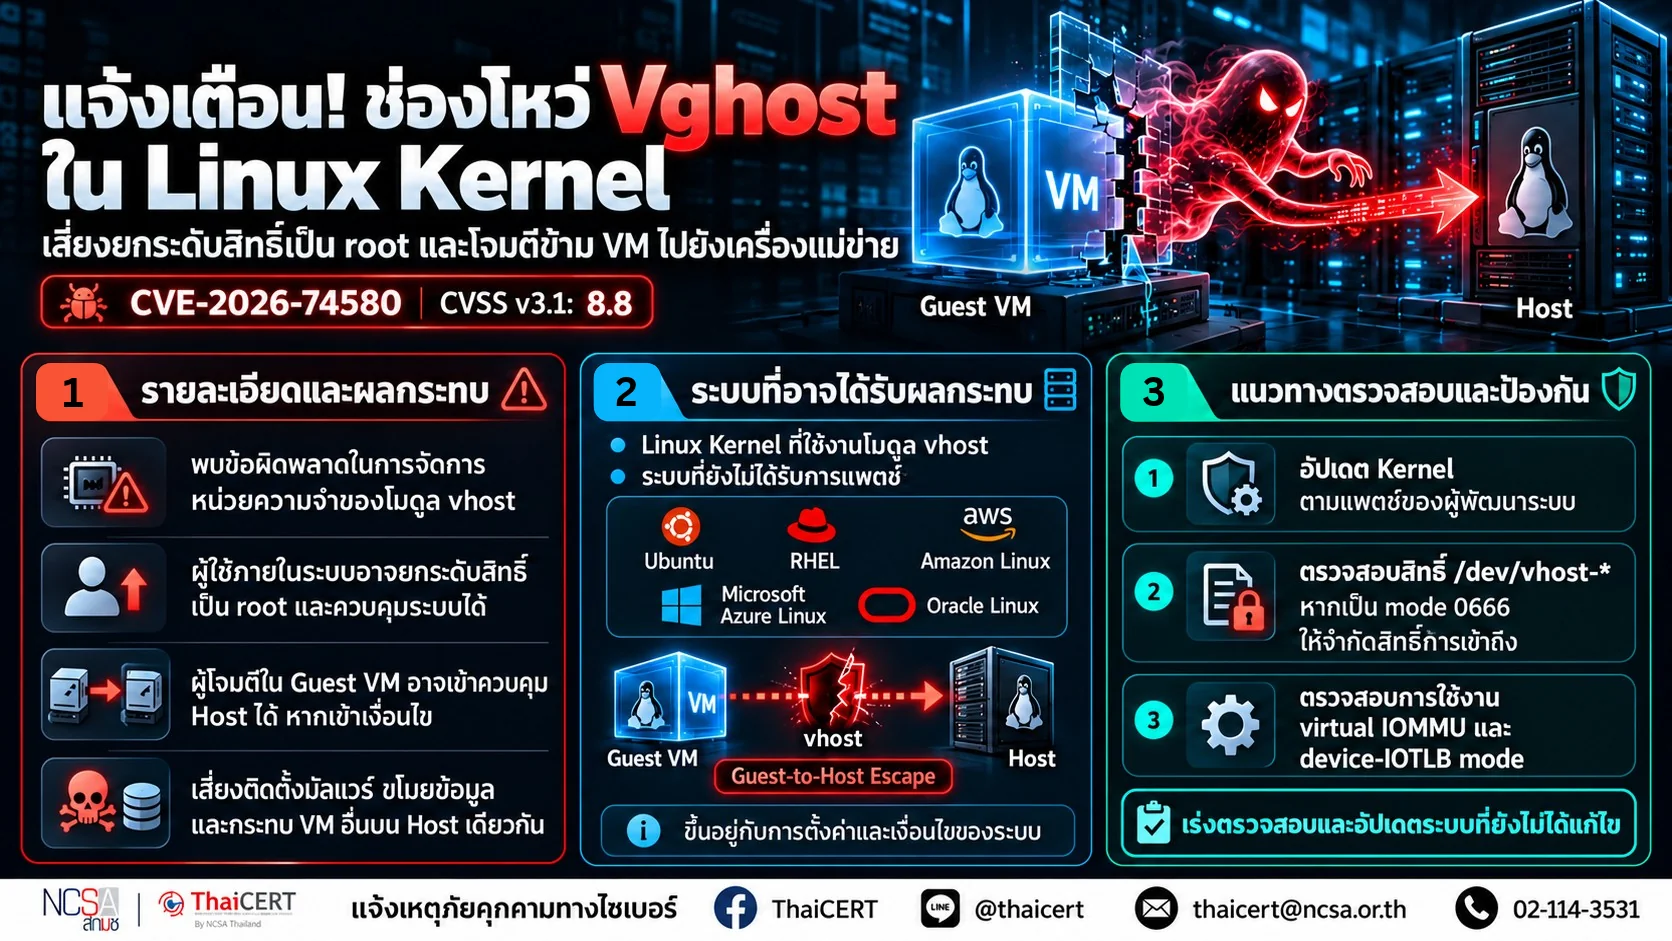
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ร้ายแรงใน Linux Kernel ที่ถูกเรียกว่า Vghost ซึ่งส่งผลกระทบต่อระบบปฏิบัติการ Linux ตั้งแต่เวอร์ชัน 4.11 ถึง 7.2-rc4 ช่องโหว่นี้เปิดโอกาสให้ผู้ใช้ภายในระบบ (Local User) สามารถอ่านและเขียนหน่วยความจำของ Kernel ได้โดยตรง ส่งผลให้สามารถยกระดับสิทธิ์เป็น root ได้ และในบางสภาพแวดล้อมการเสมือนจริง (Virtualization) ยังสามารถทำให้ Guest VM หลุดออกมาควบคุม Host ได้
1. รายละเอียดภัยคุกคาม [1][2] ช่องโหว่ CVE-2026-74580 (CVSS v3.1: 8.8) หรือ Vghost พบในโมดูล vhost ของ Linux Kernel ซึ่งใช้เพิ่มประสิทธิภาพการรับส่งข้อมูลของเครื่องเสมือน (Virtual Machine) โดยมีสาเหตุจากข้อผิดพลาดในการจัดการหน่วยความจำ (Memory Corruption) ทำให้ระบบอาจอ่านหรือเขียนข้อมูลในตำแหน่งหน่วยความจำที่ไม่ถูกต้อง โดยช่องโหว่ดังกล่าวอาจส่งผลกระทบต่อระบบใน 2 ลักษณะ ดังนี้ 1.1 การยกระดับสิทธิ์ (Privilege Escalation): ผู้โจมตีที่มีสิทธิ์เข้าถึงระบบและสามารถใช้งานอุปกรณ์ vhost ที่ได้รับผลกระทบ อาจใช้ช่องโหว่เพื่อเข้าถึงหน่วยความจำของ Kernel และยกระดับสิทธิ์เป็น root ซึ่งเป็นสิทธิ์สูงสุดของระบบ Linux ได้ 1.2 การโจมตีข้ามเครื่องเสมือน (VM Escape): ในระบบ Virtualization ที่มีการตั้งค่าบางรูปแบบ ผู้โจมตีที่ควบคุมเครื่องเสมือน (Guest VM) อาจใช้ประโยชน์จากช่องโหว่เพื่อโจมตีข้ามไปยังเครื่องแม่ข่าย (Host) และเข้าควบคุมกระบวนการ QEMU บนเครื่องแม่ข่าย ซึ่งอาจนำไปสู่การเข้าถึงข้อมูลหรือควบคุมทรัพยากรนอกเหนือจากเครื่องเสมือนที่ตนมีสิทธิ์ใช้งานได้
2. ระบบที่อาจได้รับผลกระทบ 2.1 ระบบปฏิบัติการ Linux Kernel ที่ใช้งานโมดูล vhost 2.2 อุปกรณ์หรือเซิร์ฟเวอร์ที่ติดตั้ง Ubuntu , RHEL, Amazon Linux, Microsoft Azure Linux, และ Oracle Linux ที่ยังไม่ได้รับการแพตช์ 2.3 สภาพแวดล้อม Virtualization ที่ใช้งาน QEMU/KVM ร่วมกับ vhost-net หรือ vhost-vsock โดยเฉพาะเมื่อเปิดใช้งาน virtual IOMMU และ device-IOTLB mode
3. ผลกระทบที่อาจเกิดขึ้น หากถูกโจมตีสำเร็จ ผู้โจมตีที่เป็น Local User สามารถยกระดับสิทธิ์เป็น root ได้ทันที ซึ่งทำให้สามารถควบคุมระบบทั้งหมดได้ รวมถึงการติดตั้งมัลแวร์, ขโมยข้อมูล, หรือทำลายระบบ ในกรณีของ Virtualization ผู้โจมตีใน Guest VM สามารถหลุดออกมาควบคุม Host ได้ (Guest-to-Host Escape) ซึ่งถือเป็นภัยคุกคามร้ายแรงต่อโครงสร้างพื้นฐานคลาวด์และเซิร์ฟเวอร์เสมือน เนื่องจากผู้โจมตีสามารถเข้าถึงข้อมูลและทรัพยากรของ Host และ Guest อื่นๆ ที่รันอยู่บน Host เดียวกันได้
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบเวอร์ชัน Linux Kernel ที่ใช้งานอยู่ หากเป็นเวอร์ชันที่ได้รับผลกระทบตั้งแต่ 4.11 ถึง 7.2-rc4 ให้ดำเนินการอัปเดตเป็นเวอร์ชันที่ได้รับการแก้ไขแล้ว โดยตรวจสอบรายละเอียดได้ที่ https://dg.th/207pc3ayis [3] 4.2 สำหรับ Ubuntu ให้ตรวจสอบสถานะการแก้ไขช่องโหว่ของเวอร์ชัน 24.04 และ 26.04 และดำเนินการติดตั้งแพตช์ตามคำแนะนำของผู้พัฒนา ผ่าน https://dg.th/px6uwn8yc7 [4] 4.3 สำหรับ Red Hat Enterprise Linux ให้ตรวจสอบสถานะการแก้ไขช่องโหว่และติดตั้งแพตช์ผ่าน https://dg.th/jzgov0fwsl [5] 4.4 สำหรับ Amazon Linux ให้ตรวจสอบสถานะการแก้ไขช่องโหว่และติดตั้งแพตช์ผ่าน https://dg.th/hoj05klzq9 [6] 4.5 สำหรับ Oracle Linux ให้ตรวจสอบสถานะการแก้ไขช่องโหว่และติดตั้งแพตช์ผ่าน https://dg.th/86k5v7gop2 [7] 4.3 ตรวจสอบสิทธิ์การเข้าถึง device nodes /dev/vhost-net และ /dev/vhost-vsock ว่ามีสิทธิ์ world-readable (mode 0666) หรือไม่ หากมี ให้จำกัดสิทธิ์ทันที 4.4 ตรวจสอบว่าระบบมีการใช้งาน virtual IOMMU และ device-IOTLB mode หรือไม่ หากมีการใช้งานในสภาพแวดล้อมที่ไว้วางใจ Guest ไม่เพียงพอ ให้พิจารณาปิดใช้งานฟีเจอร์ดังกล่าวชั่วคราวจนกว่าจะอัปเดต Kernel
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 จำกัดการเข้าถึง device nodes /dev/vhost-net และ /dev/vhost-vsock โดยลบสิทธิ์ world access และจำกัดกลุ่มผู้ครอบครอง (owning group) ให้เฉพาะบริการ virtualization ที่ไว้วางใจเท่านั้น 5.2 พิจารณาการปิดใช้งาน vhost-net หรือ vhost-vsock ชั่วคราว หากไม่จำเป็นสำหรับการใช้งานในระหว่างที่ยังไม่สามารถอัปเดต Kernel ได้ 5.3 สำหรับสภาพแวดล้อม Virtualization ที่ไม่สามารถอัปเดต Host Kernel ได้ทันที ให้พิจารณาการแยก Guest VM ออกจาก Host หรือใช้มาตรการควบคุมการเข้าถึงเครือข่ายภายใน Guest เพื่อลดโอกาสการโจมตีข้ามขอบเขต
ThaiCERT เห็นว่าช่องโหว่นี้มีความรุนแรงสูงเนื่องจากส่งผลต่อความมั่นคงปลอดภัยของระบบ Linux ในวงกว้าง ทั้งในระดับ Local Privilege Escalation และ Guest-to-Host Escape จึงขอแนะนำให้หน่วยงานภาครัฐและภาคเอกชนเร่งตรวจสอบและดำเนินการอัปเดต Kernel หรือใช้มาตรการลดความเสี่ยงตามคำแนะนำโดยเร็วที่สุด เพื่อป้องกันไม่ให้เกิดการถูกโจมตีที่อาจนำไปสู่การสูญเสียข้อมูลหรือการหยุดชะงักของระบบบริการ
แหล่งอ้างอิง [1] https://dg.th/1nubxsh075 [2] https://dg.th/wxk2l8u3qr [3] https://dg.th/207pc3ayis [4] https://dg.th/px6uwn8yc7 [5] https://dg.th/jzgov0fwsl [6] https://dg.th/hoj05klzq9 [7] https://dg.th/86k5v7gop2
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络安全威胁形势,并发现 Linux 内核中存在一个名为 Vghost 的严重漏洞。该漏洞影响 Linux 操作系统 4.11 至 7.2-rc4 版本。该漏洞允许本地用户直接读写内核内存,从而提升至 root 权限。在某些虚拟化环境中,该漏洞还可能允许虚拟机 (VM) 控制宿主机。
1. 威胁详情 [1][2] 漏洞 CVE-2026-74580(CVSS v3.1:8.8),又称 Vghost,存在于 Linux 内核的 vhost 模块中,该模块用于提升虚拟机的性能。此漏洞由内存损坏错误引起,可能导致系统向错误的内存位置读取或写入数据。该漏洞可通过两种方式影响系统:1.1 权限提升:拥有系统访问权限并能够使用受影响的 vhost 设备的攻击者可以利用此漏洞访问内核内存并提升至 root 权限,root 是 Linux 系统的最高权限。1.2 虚拟机逃逸:在某些虚拟化配置中,控制客户虚拟机的攻击者可以利用此漏洞攻击宿主机并控制宿主机上的 QEMU 进程,从而访问或控制其所控制虚拟机之外的资源。
2. 可能受影响的系统:2.1 使用 vhost 模块的 Linux 内核操作系统。2.2 运行未打补丁的 Ubuntu、RHEL、Amazon Linux、Microsoft Azure Linux 和 Oracle Linux 的设备或服务器。2.3 使用 QEMU/KVM 并启用 vhost-net 或 vhost-vsock 的虚拟化环境,尤其是在启用虚拟 IOMMU 和设备 IOTLB 模式的情况下。
3. 潜在影响:如果攻击成功,本地用户可以立即提升权限至 root,从而获得系统的完全控制权。这包括安装恶意软件、窃取数据或破坏系统。在虚拟化环境中,客户虚拟机中的攻击者可以逃离宿主机(客户机到宿主机的逃逸),对云基础设施和虚拟服务器构成严重威胁。这是因为攻击者可以访问运行在同一宿主机上的其他宿主机和客户机的数据和资源。
4. 验证和预防指南 4.1 检查所使用的 Linux 内核版本。如果是受影响的 4.11 至 7.2-rc4 版本,请更新到已修复的版本。详情请访问 https://dg.th/207pc3ayis [3] 4.2 对于 Ubuntu,请检查 24.04 和 26.04 版本的漏洞修复状态,并按照开发者提供的说明安装补丁,网址为 https://dg.th/px6uwn8yc7 [4] 4.3 对于 Red Hat Enterprise Linux,请检查漏洞修复状态并安装补丁,网址为 https://dg.th/jzgov0fwsl [5] 4.4 对于 Amazon Linux,请检查漏洞修复状态并安装补丁,网址为 https://dg.th/hoj05klzq9 [6] 4.5 对于 Oracle Linux,请检查漏洞修复状态并安装补丁,网址为 https://dg.th/86k5v7gop2 [7] 4.3 检查设备节点 /dev/vhost-net 和 /dev/vhost-vsock 的访问权限,查看它们是否具有全局可读(模式 0666)权限。如果是,请立即限制权限。 4.4 检查系统是否使用虚拟 IOMMU 和设备 IOTLB 模式。如果环境中的客户机信任度不足,请考虑暂时禁用这些功能,直到内核更新。
5. 临时风险缓解措施:5.1 限制对设备节点 /dev/vhost-net 和 /dev/vhost-vsock 的访问,方法是移除全局访问权限,并将所有权组限制为仅限受信任的虚拟化服务。5.2 如果在内核更新不可用期间不需要使用 vhost-net 或 vhost-vsock,请考虑暂时禁用它们。5.3 对于无法立即进行主机内核更新的虚拟化环境,请考虑将客户虚拟机与主机隔离,或为客户虚拟机实施本地网络访问控制,以降低跨边界攻击的可能性。
泰国计算机应急响应小组 (ThaiCERT) 认为此漏洞极其严重,因为它广泛影响 Linux 系统的安全,包括本地权限提升和虚拟机逃逸。因此,ThaiCERT 建议政府和私营部门组织尽快检查并更新内核,或实施建议的风险缓解措施,以防止可能导致数据丢失或系统中断的攻击。
参考文献 [1] https://dg.th/1nubxsh075 [2] https://dg.th/wxk2l8u3qr [3] https://dg.th/207pc3ayis [4] https://dg.th/px6uwn8yc7 [5] https://dg.th/jzgov0fwsl [6] https://dg.th/hoj05klzq9 [7] https://dg.th/86k5v7gop2