แจ้งเตือน! ช่องโหว่ใน MariaDB Server - Thailand Computer Emergency Response Team (ThaiCERT)警报!MariaDB 服务器存在漏洞 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
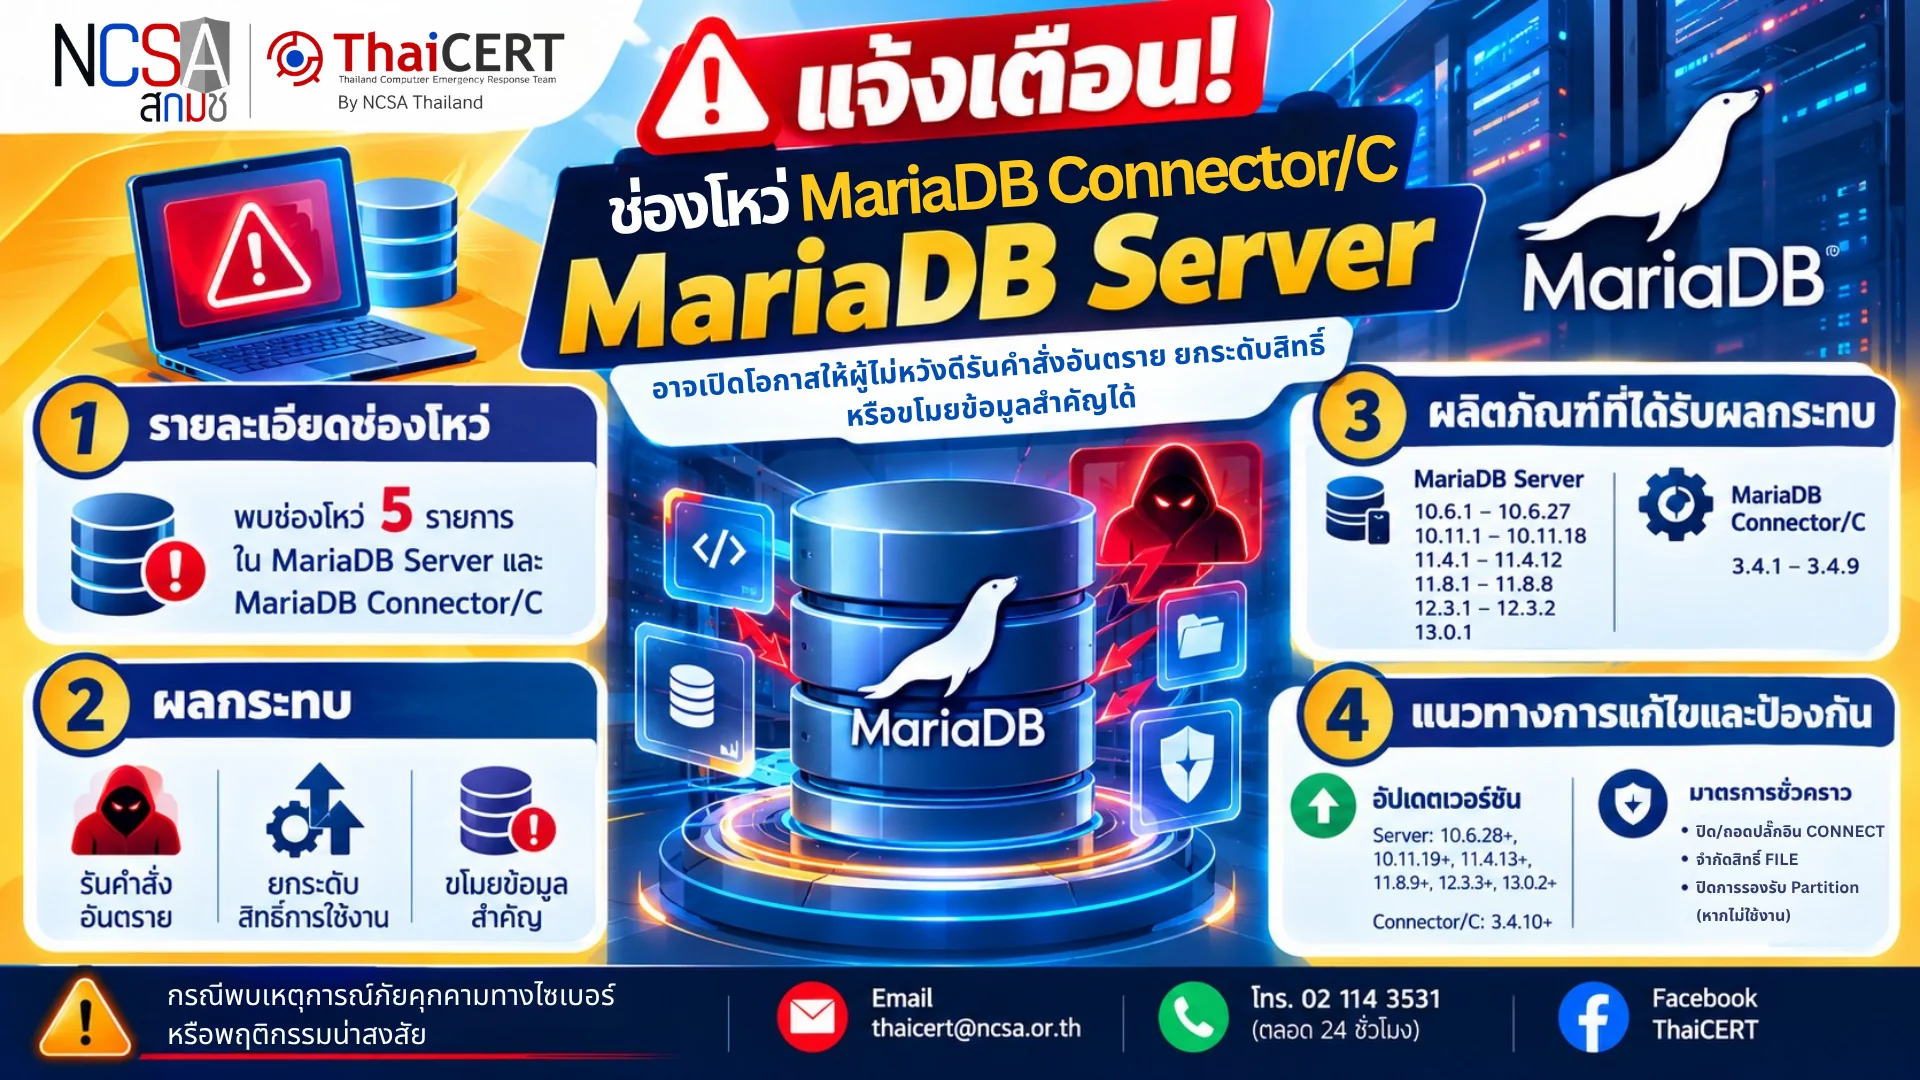
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบรายงานช่องโหว่ความรุนแรงสูงใน MariaDB Server และ MariaDB Connector/C ซึ่งอาจเปิดโอกาสให้ผู้ไม่หวังดีสามารถรันคำสั่งอันตรายบนระบบ ยกระดับสิทธิ์การใช้งาน หรือเพื่อขโมยข้อมูลสำคัญได้[1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-107814 (CVSS 8.4)[2] ช่องโหว่จากการที่ผู้ใช้ฐานข้อมูลที่มีสิทธิ์ FILE สามารถเขียนไฟล์เริ่มต้น เช่น .bash_profile ลงในไดเรกทอรี $HOME เพื่อให้โค้ดทำงานเมื่อผู้ดูแลระบบเปิดใช้งาน Login Shell ของบัญชี mysql 1.2 CVE-2026-107815 (CVSS 8.5)[3] ช่องโหว่ประเภท Memory Corruption ในปลั๊กอิน CONNECT storage engine (เกี่ยวกับ DOS table) เกิดจากการตรวจสอบขอบเขตข้อมูลที่ไม่สมบูรณ์ (Boundary Check) เปิดโอกาสให้ผู้โจมตีเขียนข้อมูลเกิน Stack Buffer และรันคำสั่งอันตรายได้ 1.3 CVE-2026-107818 (CVSS 8.4)[4] ช่องโหว่จากการใช้สิทธิ์ FILE สร้าง /run/mysqld เพื่อแทรกค่า Environment Variable ที่ผู้โจมตีควบคุมเข้าไปในบริการที่ทำการรีสตาร์ต (หากการตั้งค่า secure-file-priv อนุญาตให้เขียนข้อมูลในไดเรกทอรีดังกล่าว) 1.4 CVE-2026-107821 (CVSS 8.0)[5] ช่องโหว่ในการตรวจสอบไฟล์ตารางไบนารี (.frm) การวางไฟล์ที่สร้างขึ้นเป็นพิเศษไว้ในไดเรกทอรีข้อมูล อาจส่งผลให้เกิด Out-of-bounds Read/Write, ระบบค้าง/ล่ม (Crash) หรือรันโค้ดอันตราย 1.5 CVE-2026-107823 (CVSS 7.2)[6] ช่องโหว่เกี่ยวกับการจัดการชื่อผู้ใช้ที่ตั้งค่าพิเศษร่วมกับสิทธิ์ CREATE USER และ CREATE VIEW WITH GRANT OPTION ซึ่งส่งผลให้ Parser ตีความชื่อผู้ใช้เป็น Security Metadata และเปิดโอกาสให้ยกระดับสิทธิ์ในฐานข้อมูลได้
2. ลักษณะการโจมตี 2.1 ผู้โจมตีที่เข้าถึงระบบหรือผ่านการยืนยันตัวตนด้วยสิทธิ์ระดับต่ำ/สิทธิ์เฉพาะ (เช่น FILE, CREATE USER, CREATE VIEW) สามารถส่งคำสั่งหรือวางไฟล์ไบนารีดัดแปลงพิเศษลงในไดเรกทอรีข้อมูลของฐานข้อมูลเพื่อยกระดับสิทธิ์ 2.2 ผู้โจมตีที่สามารถดักจับการจราจรบนเครือข่าย สามารถปลอมแปลงใบรับรอง (Certificate) เพื่อหลอกเอา รหัสผ่านของไคลเอ็นต์ที่เชื่อมต่อผ่าน MariaDB Connector/C
3. ผลกระทบ 3.1 ผู้โจมตีสามารถยึดสิทธิ์การประมวลผลบนเครื่องเซิร์ฟเวอร์ที่ได้รับผลกระทบ 3.2 ผู้ใช้ฐานข้อมูลทั่วไปสามารถยกระดับสิทธิ์ของตนเอง หรือเข้าถึงข้อมูล/ตารางที่ไม่มีสิทธิ์เข้าถึง 3.3 ข้อมูลเข้าสู่ระบบ (Credentials) และข้อมูลในฐานข้อมูลอาจถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต 3.4 ส่งผลให้ MariaDB Server ล่มหรือค้าง ไม่สามารถให้บริการได้
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ [7] 4.1 MariaDB Server เวอร์ชันต่อไปนี้ – 10.6.1 ถึง 10.6.27 – 10.11.1 ถึง 10.11.18 – 11.4.1 ถึง 11.4.12 – 11.8.1 ถึง 11.8.8 – 12.3.1 ถึง 12.3.2 – 13.0.1 4.2 MariaDB Connector/C เวอร์ชันต่อไปนี้ – เวอร์ชัน 3.4.1 ถึง 3.4.9 – แนวทางการแก้ไขและป้องกัน
5.1 อัปเดตเวอร์ชัน – MariaDB Server เวอร์ชันล่าสุดที่ได้รับการแก้ไขแล้ว ได้แก่ 10.6.28, 10.11.19, 11.4.13, 11.8.9, 12.3.3 และ 13.0.2 ขึ้นไป – อัปเดต MariaDB Connector/C ไปยังเวอร์ชัน 3.4.10 ขึ้นไป 5.2 มาตรการบรรเทาความเสี่ยงชั่วคราว – ถอนการติดตั้งหรือปิดใช้งานปลั๊กอิน CONNECT storage engine หากไม่มีความจำเป็นต้องใช้งาน – ตรวจสอบและจำกัดการมอบสิทธิ์ FILE ให้เฉพาะผู้ใช้ที่จำเป็นจริงๆ พร้อมทั้งกำหนดค่า secure-file-priv เพื่อจำกัดสิทธิ์การเขียนไฟล์ลงในไดเรกทอรีสำคัญ – ปิดการรองรับ Partition หากระบบไม่มีการใช้งานตารางแบบ Partitioned (ควรตรวจสอบผลกระทบก่อนการปิดใช้งาน)
แหล่งอ้างอิง [1] https://dg.th/j2kdgyle8a [2] https://dg.th/afyk41ne3i [3] https://dg.th/4vb1hxzo57 [4] https://dg.th/5rvpwtdk6b [5] https://dg.th/yuv76ja8qo [6] https://dg.th/r42g0oalkv [7] https://dg.th/gozp1ivhf7
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在持续监控和跟踪网络威胁,并发现 MariaDB 服务器和 MariaDB Connector/C 中存在高危漏洞的报告,这些漏洞可能允许恶意行为者在系统上运行危险命令、提升权限或窃取重要数据。[1]
1. 漏洞详情 1.1 CVE-2026-107814 (CVSS 8.4)[2] 具有 FILE 权限的数据库用户可以将启动文件(例如 .bash_profile)写入 $HOME 目录,从而在管理员打开 mysql 帐户登录 Shell 时执行代码。 1.2 CVE-2026-107815 (CVSS 8.5)[3] CONNECT 存储引擎插件(与 DOS 表相关)中存在内存损坏漏洞,该漏洞由不完整的边界检查引起,允许攻击者将数据写入堆栈缓冲区之外并执行恶意命令。 1.3 CVE-2026-107818 (CVSS 8.4)[4] 存在利用 FILE 权限创建 /run/mysqld 目录的漏洞,该漏洞允许攻击者将受控环境变量注入到重启的服务中(如果启用了 secure-file-priv)。允许写入所述目录)1.4 CVE-2026-107821 (CVSS 8.0)[5] 检查二进制表文件 (.frm) 时存在漏洞。将特制文件放置在数据目录中可能导致越界读/写、系统崩溃或执行恶意代码。1.5 CVE-2026-107823 (CVSS 7.2)[6] 与使用 CREATE USER 和 CREATE VIEW WITH GRANT OPTION 权限处理自定义用户名相关的漏洞,允许解析器将用户名解释为安全元数据,从而可能导致数据库权限提升。
2. 攻击方法 2.1 拥有系统低级/特殊权限(例如,FILE、CREATE USER、CREATE VIEW)的攻击者可以执行命令或将修改后的二进制文件放入数据库的数据目录中,从而提升权限。2.2 能够拦截网络流量的攻击者可以伪造证书,诱骗客户端通过 MariaDB Connector/C 泄露密码。
3. 影响 3.1 攻击者可以夺取受影响服务器的处理权限。3.2 普通数据库用户可以提升权限或访问他们无权访问的数据/表。3.3 凭据和数据库数据可能在未经授权的情况下被访问或修改。3.4 这可能导致 MariaDB 服务器崩溃或冻结,从而使服务不可用。
4. 受影响产品 [7] 4.1 以下 MariaDB 服务器版本 – 10.6.1 至 10.6.27 – 10.11.1 至 10.11.18 – 11.4.1 至 11.4.12 – 11.8.1 至 11.8.8 – 12.3.1 至 12.3.2 – 13.0.1 4.2 以下 MariaDB Connector/C 版本 – 版本 3.4.1 至 3.4.9 – 修复和缓解指南
5.1 版本更新 – 最新改进的 MariaDB 服务器版本包括 10.6.28、10.11.19、11.4.13、11.8.9、12.3.3 和 13.0.2 及更高版本。– 将 MariaDB Connector/C 更新至 3.4.10 或更高版本。5.2 临时缓解措施 – 如果不需要,请卸载或禁用 CONNECT 存储引擎插件。– 检查并限制 FILE 访问权限,仅允许必要用户访问,并配置 secure-file-priv 以限制对关键目录的写入访问。– 如果未使用分区表,请禁用分区支持(禁用前应评估其影响)。
参考文献 [1] https://dg.th/j2kdgyle8a [2] https://dg.th/afyk41ne3i [3] https://dg.th/4vb1hxzo57 [4] https://dg.th/5rvpwtdk6b [5] https://dg.th/yuv76ja8qo [6] https://dg.th/r42g0oalkv [7] https://dg.th/gozp1ivhf7