แจ้งเตือนช่องโหว่ใน NGINX เสี่ยงถูกโจมตี DoS และรันคำสั่งบนระบบ - Thailand Computer Emergency Response Team (ThaiCERT)NGINX漏洞警报:存在DoS攻击和系统命令执行风险 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
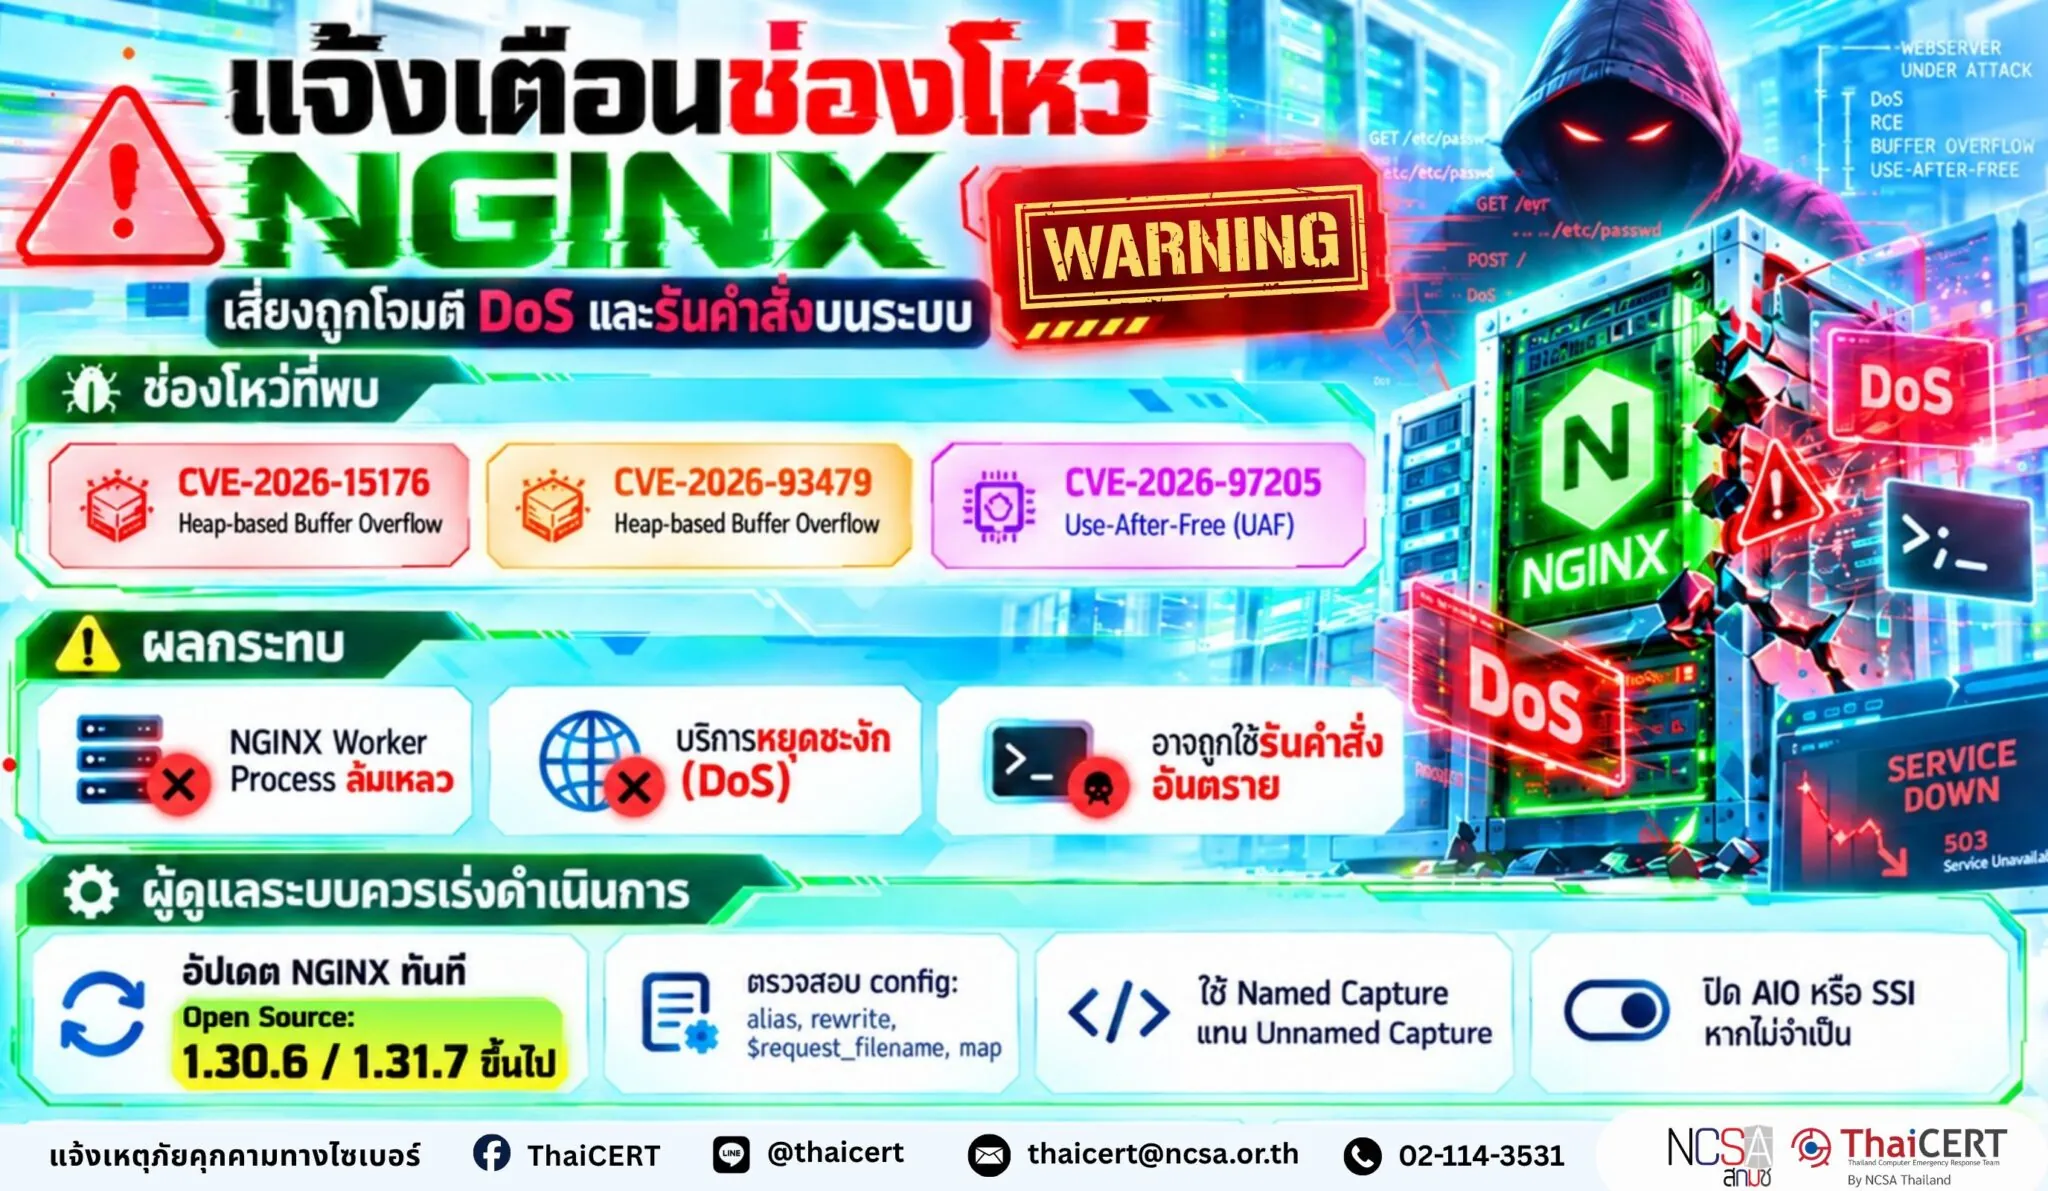
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยในผลิตภัณฑ์ NGINX หลัง F5 เผยแพร่การอัปเดตความมั่นคงปลอดภัยแบบ Out-of-Band เพื่อแก้ไขช่องโหว่จำนวน 3 รายการ ได้แก่ CVE-2026-15176, CVE-2026-93479 และ CVE-2026-97205 โดยผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจสามารถส่ง HTTP Request ที่ถูกสร้างขึ้นเป็นพิเศษเพื่อทำให้ NGINX Worker Process เกิดหน่วยความจำเสียหายหรือหยุดทำงาน ส่งผลให้เกิด Denial-of-Service (DoS) และภายใต้เงื่อนไขบางประการอาจนำไปสู่การรันคำสั่งที่เป็นอันตรายบนระบบได้ [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-15176 (CVSS v3.1: 8.1) [2] เป็นช่องโหว่ประเภท Heap-based Buffer Overflow ใน ngx_http_core_module เกิดขึ้นเมื่อ NGINX มีการตั้งค่า location ที่ใช้ alias ร่วมกับ rewrite และมีการใช้คำสั่ง set หรือ return ที่อ้างอิงตัวแปร $request_filename รวมถึงกรณีที่นำตัวแปรดังกล่าวไปใช้ใน log_format สำหรับ Access Log ซึ่งอาจทำให้เกิดการเขียนข้อมูลเกินขอบเขตหน่วยความจำที่จัดสรรไว้ [3] 1.2 CVE-2026-93479 (CVSS v3.1: 8.1) [4] เป็นช่องโหว่ประเภท Heap-based Buffer Overflow ใน NGINX เกิดขึ้นเมื่อมีการใช้คำสั่ง map ร่วมกับ Regular Expression และมีการอ้างอิง Regex Capture Variables ผ่านคำสั่ง root หรือ log_format ก่อนการอ้างอิงค่าผลลัพธ์จากตัวแปร map รวมถึงบางกรณีที่มีการใช้ Non-cacheable Variable ภายใน String Expression ซึ่งอาจทำให้การจัดการหน่วยความจำผิดพลาด [5] 1.3 CVE-2026-97205 (CVSS v3.1: 8.1) [6] เป็นช่องโหว่ประเภท Use-After-Free (UAF) ใน ngx_http_core_module เกิดขึ้นเมื่อ NGINX เปิดใช้งาน Asynchronous File I/O (AIO) ร่วมกับการประมวลผล Server Side Includes (SSI) ที่มีคำสั่ง include virtual ซึ่งอาจทำให้ระบบเข้าถึงหน่วยความจำที่ถูกคืนไปแล้ว [7]
2. ผลกระทบจากช่องโหว่ ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถส่ง HTTP Request ที่สร้างขึ้นเป็นพิเศษเพื่อใช้ประโยชน์จากช่องโหว่ดังกล่าวในระบบที่มีการตั้งค่าเข้าเงื่อนไข ส่งผลให้เกิด Heap-based Buffer Overflow หรือ Use-After-Free ใน NGINX Worker Process ซึ่งอาจทำให้กระบวนการหยุดทำงานหรือเริ่มต้นใหม่ ส่งผลให้บริการไม่สามารถใช้งานได้ตามปกติ (Denial-of-Service: DoS) และภายใต้เงื่อนไขบางประการอาจนำไปสู่การรันคำสั่งที่เป็นอันตรายบนระบบได้ โดยเฉพาะกรณีที่ระบบปิดใช้งาน Address Space Layout Randomization (ASLR) หรือผู้โจมตีสามารถหลบเลี่ยงมาตรการดังกล่าวได้ อย่างไรก็ตาม ยังไม่มีรายงานยืนยันจาก F5 ว่าช่องโหว่ทั้ง 3 รายการถูกนำไปใช้โจมตีจริง
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข ช่องโหว่ดังกล่าวส่งผลกระทบต่อผลิตภัณฑ์ NGINX Open Source, NGINX Plus และผลิตภัณฑ์ที่เกี่ยวข้อง ได้แก่ NGINX Ingress Controller, NGINX Gateway Fabric และ NGINX Instance Manager โดย F5 ได้เผยแพร่การอัปเดตด้านความมั่นคงปลอดภัยเพื่อแก้ไขช่องโหว่แล้ว ผู้ดูแลระบบควรเร่งตรวจสอบและอัปเดต NGINX Open Source เป็นเวอร์ชัน 1.30.6 (Stable) หรือ 1.31.7 (Mainline) ขึ้นไป ส่วนผลิตภัณฑ์อื่นควรอัปเดตเป็นเวอร์ชันที่ F5 กำหนด หากยังไม่สามารถอัปเดตได้ทันที ควรใช้มาตรการลดความเสี่ยงชั่วคราว (Workaround) โดยตรวจสอบและปรับการตั้งค่าที่เกี่ยวข้องกับ alias, rewrite, $request_filename และ map รวมถึงปรับการใช้งาน Regular Expression ให้ใช้ Named Capture แทน Unnamed Capture และพิจารณาปิดการใช้งาน Asynchronous File I/O (AIO) หรือ Server Side Includes (SSI) หากไม่จำเป็น ทั้งนี้ มาตรการดังกล่าวเป็นเพียงการลดความเสี่ยงชั่วคราว ไม่สามารถทดแทนการติดตั้ง Security Update ได้
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 เฝ้าระวังและตรวจสอบ Log โดยเฉพาะ Access Log และ Error Log เพื่อค้นหา HTTP Request ที่ผิดปกติ รวมถึงเหตุการณ์ Worker Process หยุดทำงานหรือเริ่มต้นใหม่โดยไม่ทราบสาเหตุ 4.2 ตรวจสอบพฤติกรรมผิดปกติของระบบ เช่น การสร้าง Process ที่ไม่คาดคิด การเชื่อมต่อไปยัง IP ภายนอกที่น่าสงสัย หรือการเปลี่ยนแปลงไฟล์สำคัญโดยไม่ได้รับอนุญาต 4.3 เสริมมาตรการป้องกันระดับระบบปฏิบัติการ โดยเปิดใช้งาน ASLR และมาตรการป้องกันการโจมตีหน่วยความจำ เพื่อลดความเสี่ยงจากการนำช่องโหว่ไปใช้รันโค้ดอันตราย 4.4 เตรียมความพร้อมในการรับมือเหตุการณ์ หากพบหลักฐานการโจมตีหรือการบุกรุกระบบ ควรจำกัดการเข้าถึงระบบที่ได้รับผลกระทบ เก็บรักษาหลักฐาน และดำเนินการตามกระบวนการ Incident Response ของหน่วยงาน
แหล่งอ้างอิง [1] https://dg.th/bvuk37onsl [2] https://dg.th/x7t234yous [3] https://dg.th/b9lq36eaiw [4] https://dg.th/a2vs0g89pk [5] https://dg.th/5jvnom8thy [6] https://dg.th/ve1wam0zsg [7] https://dg.th/82ad79h4os
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 F5 发布带外安全更新修复三个漏洞(CVE-2026-15176、CVE-2026-93479 和 CVE-2026-97205)后,发现 NGINX 产品存在安全漏洞报告。未经身份验证的攻击者可能能够发送特制的 HTTP 请求,导致 NGINX 工作进程内存损坏或崩溃,从而引发拒绝服务 (DoS) 攻击,并且在某些情况下,还可能导致在系统上执行恶意命令 [1]。
1. 漏洞详情 1.1 CVE-2026-15176 (CVSS v3.1: 8.1) [2] 是 ngx_http_core_module 中的一个基于堆的缓冲区溢出漏洞。当 NGINX 设置一个使用别名并启用重写规则的位置,且使用 set 或 return 语句引用变量 $request_filename 时,就会发生此漏洞。这种情况包括访问日志的 log_format 语句中也使用了该变量,可能导致写入操作超出分配的内存。[3] 1.2 CVE-2026-93479 (CVSS v3.1: 8.1) [4] 是 NGINX 中的一个基于堆的缓冲区溢出漏洞。当 map 语句与正则表达式一起使用,并且在引用 map 变量的结果值之前,通过 root 语句或 log_format 语句引用正则表达式捕获变量时,就会发生此漏洞。这种情况包括直接使用 map 变量的情况。 1.3 CVE-2026-97205 (CVSS v3.1: 8.1) [6] 是 ngx_http_core_module 中的一个释放后使用 (UAF) 漏洞,当 NGINX 启用异步文件 I/O (AIO) 并结合包含虚拟内存的服务器端包含 (SSI) 处理时,可能会出现此漏洞,从而允许系统访问先前已释放的内存。[7]
2. 漏洞影响:未经身份验证的攻击者可以发送特制的 HTTP 请求,利用满足特定条件的系统上的这些漏洞。这可能导致 NGINX 工作进程中出现基于堆的缓冲区溢出或释放后使用操作,进而导致进程终止或重启,造成拒绝服务 (DoS) 攻击,在某些情况下,甚至会执行恶意命令。如果地址空间布局随机化 (ASLR) 被禁用,或者攻击者能够绕过此措施,则这种情况尤其可能发生。然而,F5 尚未确认这三个漏洞中的任何一个已被实际利用。
3. 受影响产品及补救措施:此漏洞影响 NGINX 开源版、NGINX Plus 及相关产品,包括 NGINX Ingress Controller、NGINX Gateway Fabric 和 NGINX Instance Manager。F5 已发布安全更新以修复此漏洞。系统管理员应立即检查并将 NGINX 开源版更新至 1.30.6(稳定版)或 1.31.7(主线版)或更高版本。其他产品也应更新至 F5 指定的版本。如果无法立即更新,则应实施临时缓解措施。这些措施包括:检查并调整与别名、重写、$request_filename 和映射相关的设置;对正则表达式使用命名捕获而非非命名捕获;以及考虑在非必要情况下禁用异步文件 I/O (AIO) 或服务器端包含 (SSI)。这些措施仅为临时缓解措施,不能替代安全更新的安装。
4. 其他安全建议:4.1 监控并审查日志,特别是访问日志和错误日志,以发现异常的 HTTP 请求以及工作进程崩溃或因不明原因重启的情况。4.2 调查异常的系统行为,例如创建意外进程、连接到可疑的外部 IP 地址或对关键文件进行未经授权的修改。4.3 通过启用 ASLR 和内存攻击防护来加强操作系统级别的安全措施,以降低漏洞被利用执行恶意代码的风险。4.4 做好事件响应准备。如果发现攻击或系统入侵的证据,应限制对受影响系统的访问,保存证据,并遵循组织的事件响应流程。
参考文献 [1] https://dg.th/bvuk37onsl [2] https://dg.th/x7t234yous [3] https://dg.th/b9lq36eaiw [4] https://dg.th/a2vs0g89pk [5] https://dg.th/5jvnom8thy [6] https://dg.th/ve1wam0zsg [7] https://dg.th/82ad79h4os