พบกลุ่ม Bronze Sandcastle ใช้ DLL Sideloading ผ่าน Sandboxie ติดตั้ง Backdoor และขโมยข้อมูล - Thailand Computer Emergency Response Team (ThaiCERT)一个名为“青铜沙堡”(Bronze Sandcastle)的组织被发现利用 Sandboxie 进行 DLL 侧载,安装后门程序并窃取数据。——泰国计算机应急响应小组(ThaiCERT)
579/69 (IT) ประจำวันพฤหัสบดีที่ 22 ตุลาคม 2569 นักวิจัย
579/69 (IT) ประจำวันพฤหัสบดีที่ 22 ตุลาคม 2569
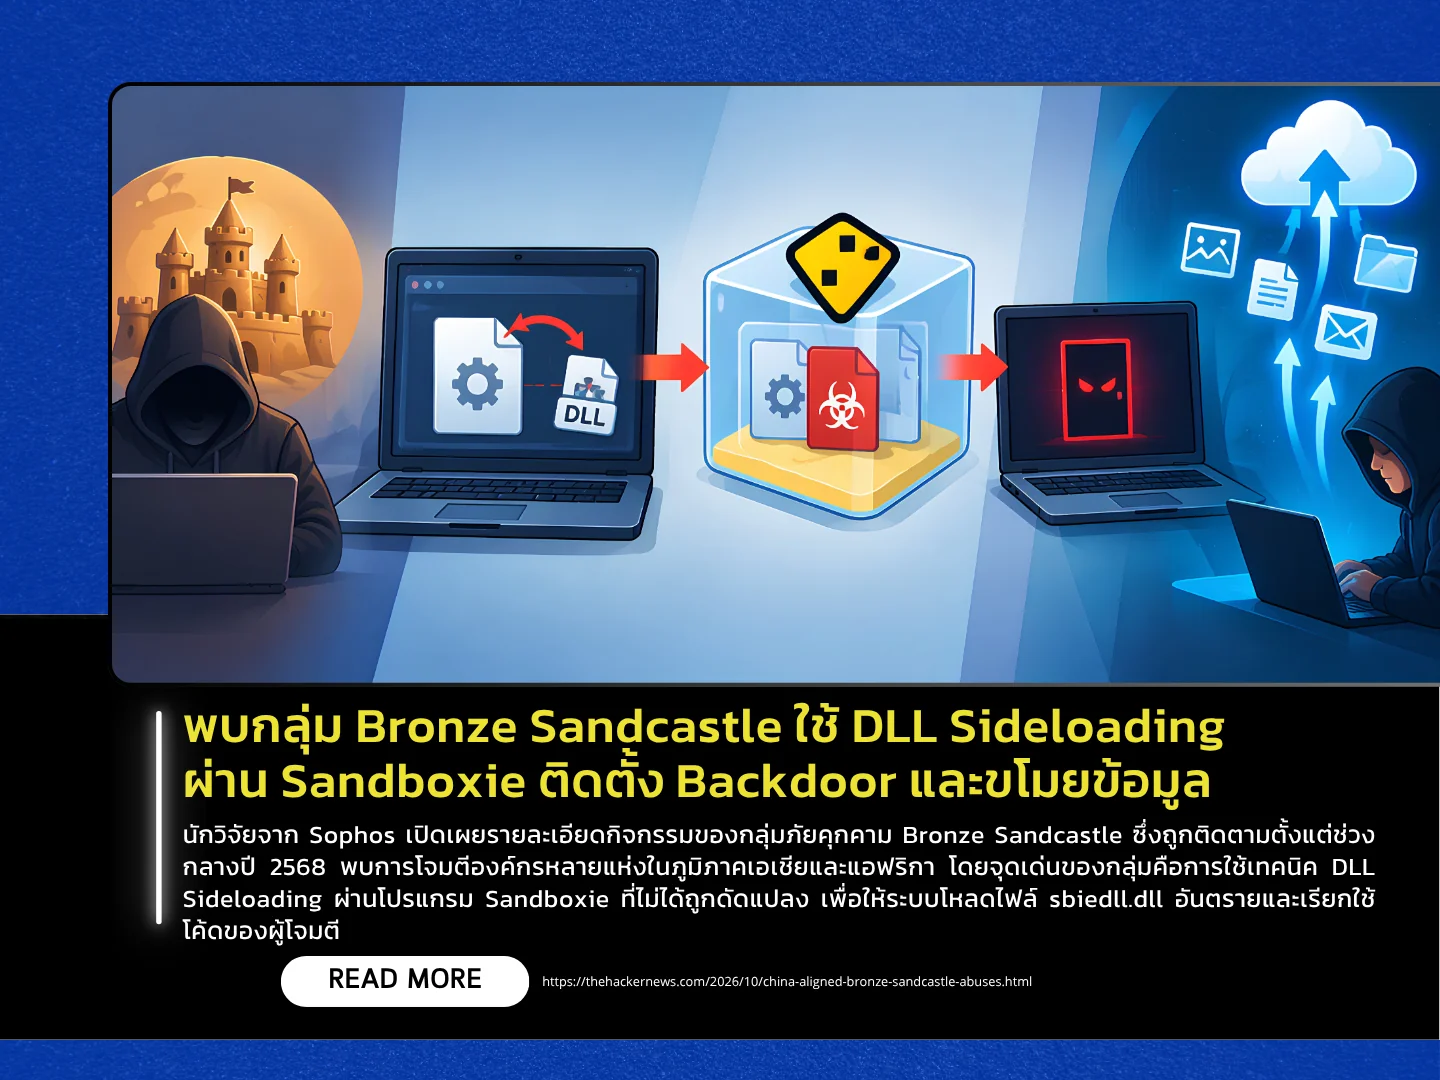
นักวิจัยจาก Sophos เปิดเผยรายละเอียดกิจกรรมของกลุ่มภัยคุกคาม Bronze Sandcastle ซึ่งถูกติดตามตั้งแต่ช่วงกลางปี 2568 พบการโจมตีองค์กรหลายแห่งในภูมิภาคเอเชียและแอฟริกา โดยจุดเด่นของกลุ่มคือการใช้เทคนิค DLL Sideloading ผ่านโปรแกรม Sandboxie ที่ไม่ได้ถูกดัดแปลง เพื่อให้ระบบโหลดไฟล์ sbiedll.dll อันตรายและเรียกใช้โค้ดของผู้โจมตี นอกจากนี้ ยังพบการใช้โปรแกรมอื่น เช่น Java, Krita, NVDA และเครื่องมือ Sysinternals ในลักษณะเดียวกัน โดยSophos ประเมินว่ากิจกรรมดังกล่าวมีลักษณะสอดคล้องกับปฏิบัติการจารกรรมไซเบอร์ แต่ยังไม่สามารถระบุความเชื่อมโยงกับกลุ่มภัยคุกคามที่เป็นที่รู้จักได้อย่างชัดเจน
เมื่อ DLL อันตรายถูกโหลด ระบบจะถอดข้อมูล Payload ที่เก็บอยู่ในไฟล์ config.ini และเรียกใช้งานจากหน่วยความจำ เพื่อลดโอกาสถูกตรวจพบจากการสแกนไฟล์แบบทั่วไป โดย Payload มีลักษณะเป็น Backdoor ที่มีโครสร้างคล้าย Meterpreter และสามารถรวบรวมข้อมูลของระบบและบัญชีผู้ใช้ ตรวจสอบ Process และข้อมูลเครือข่าย บันทึกการกดแป้นพิมพ์ จับภาพหน้าจอ รวมถึงรับคำสั่งเพิ่มเติมผ่านระบบ Command-and-Control (C2) นักวิจัยพบว่า Payload บางเวอร์ชันติดต่อ GitHub และบริการออนไลน์ที่ใช้งานทั่วไปเพื่อดาวน์โหลดไฟล์ Configuration ที่ถูกปกปิดเพิ่มเติม
ผู้ดูแลระบบควรตรวจสอบการเรียกใช้โปรแกรมที่เชื่อถือได้ในลักษณะที่ผิดปกติร่วมกับ DLL ที่ไม่รู้จัก โดยเฉพาะ Sandboxie และโปรแกรมอื่นที่ระบุในรายงาน รวมถึงเฝ้าระวังพฤติกรรมที่ DLL อ่านไฟล์ภายในเครื่องก่อนเรียกใช้ Payload จากหน่วยความจำ เนื่องจาก Bronze Sandcastle ใช้ Payload และ Configuration ที่ถูกปกปิด ทำให้การตรวจจับจาก Signature หรือการสแกนไฟล์เพียงอย่างเดียวอาจไม่เพียงพอ จึงควรตรวจสอบข้อมูลจาก Endpoint และ Memory Monitoring ร่วมกับ IoCs ที่ Sophos เผยแพร่ เพื่อช่วยระบุพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี
แหล่งข่าว : https://thehackernews.com/2026/10/china-aligned-bronze-sandcastle-abuses.html
579/69(IT)2026年10月22日,星期四。
Sophos 的研究人员披露了自 2025 年年中以来一直被追踪的 Bronze Sandcastle 威胁组织的活动详情。他们发现该组织对亚洲和非洲的多个组织发起了攻击,其特点是利用未经修改的 Sandboxie 软件进行 DLL 侧载,加载恶意 sbiedll.dll 文件并执行攻击者代码。该组织还以类似方式利用其他程序,例如 Java、Krita、NVDA 和 Sysinternals 工具。Sophos 评估认为,这些活动符合网络间谍活动的特征,但目前尚无法确定其与已知威胁组织之间的确切联系。
当恶意DLL被加载时,系统会提取存储在config.ini文件中的有效载荷数据,并从内存中执行,以降低被常规文件扫描检测到的概率。该有效载荷充当后门,其结构类似于Meterpreter,可以收集系统和用户帐户信息、监控进程和网络数据、记录键盘输入、捕获屏幕截图,甚至可以通过命令与控制(C2)服务器接收其他命令。研究人员发现,某些版本的有效载荷会连接到GitHub和其他常用的在线服务,以下载额外的隐藏配置文件。
系统管理员应调查受信任程序与未知 DLL(特别是 Sandboxie 和报告中提及的其他程序)的异常执行情况。他们还应监控 DLL 在从内存执行有效载荷之前读取本地文件的行为。由于 Bronze Sandcastle 使用隐藏的有效载荷和配置,仅基于签名或文件扫描的检测可能不足。因此,应检查端点和内存监控数据,以及 Sophos 发布的 IoC,以帮助识别可能与攻击相关的行为。
来源:https://thehackernews.com/2026/10/china-aligned-bronze-sandcastle-abuses.html