แจ้งเตือน! Rank Math PRO ถูกฝัง Backdoor จากการโจมตี Supply Chain เสี่ยงเว็บไซต์ WordPress ถูกยึดควบคุม - Thailand Computer Emergency Response Team (ThaiCERT)警报!Rank Math PRO 因供应链攻击被植入后门程序,WordPress 网站面临被入侵的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
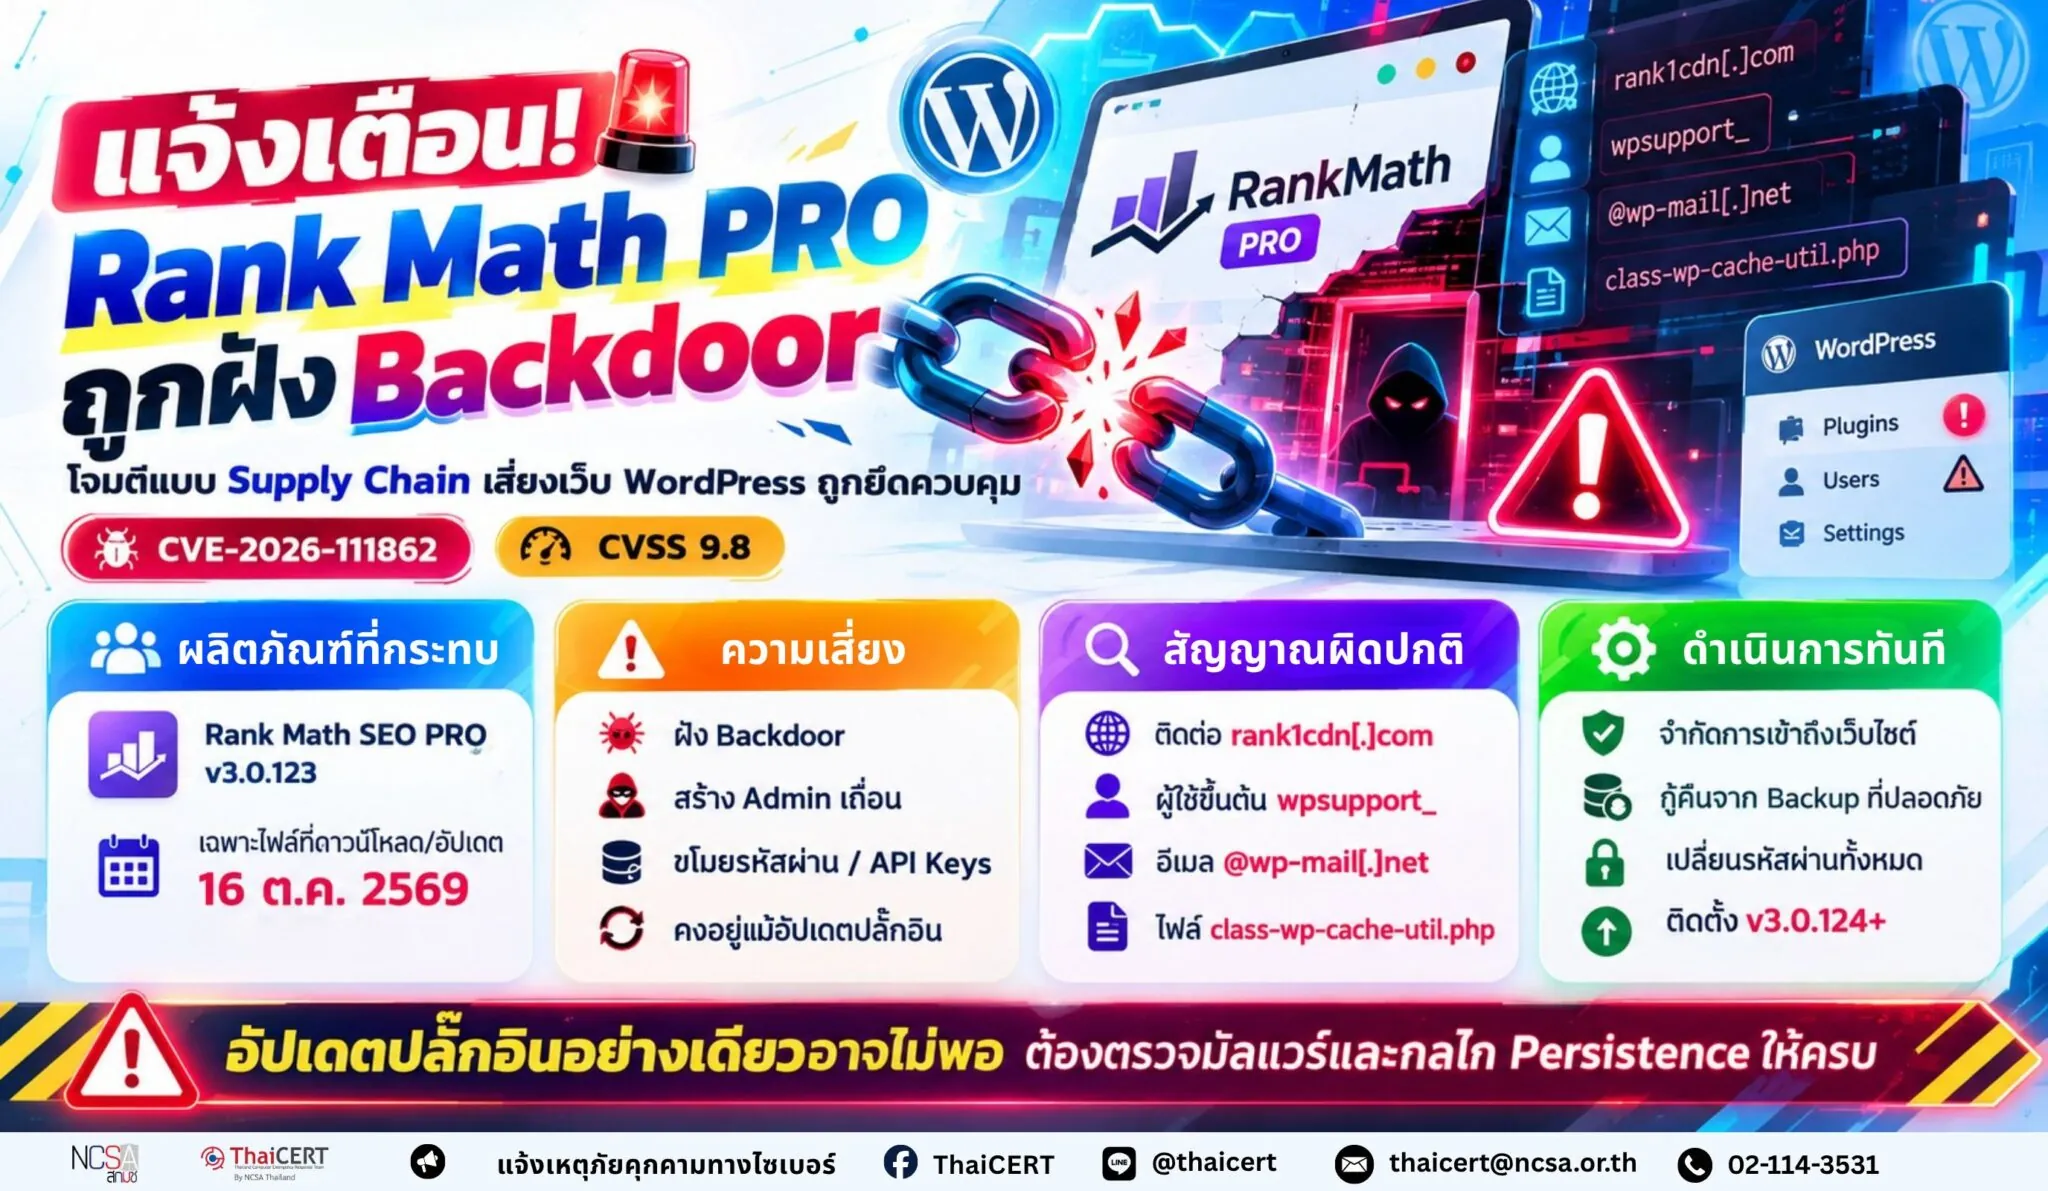
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการโจมตีในลักษณะ Supply Chain Attack ในปลั๊กอิน Rank Math SEO PRO สำหรับ WordPress โดยผู้โจมตีสามารถแทรกคำสั่งอันตรายลงในไฟล์ติดตั้ง Rank Math PRO เวอร์ชัน 3.0.123 บางชุดที่เผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา ส่งผลให้เว็บไซต์ที่ติดตั้งและเปิดใช้งานไฟล์ดังกล่าวอาจถูกฝัง Backdoor ซึ่งสามารถสร้างตัวเองกลับขึ้นมาใหม่ได้แม้มีการลบไฟล์อันตรายบางส่วนแล้ว [1]
1. รายละเอียดช่องโหว่ CVE-2026-111862 (CVSS v3.1: 9.8) [2] เป็นช่องโหว่ด้านความมั่นคงปลอดภัยที่เกิดจากการโจมตีผ่านห่วงโซ่อุปทานซอฟต์แวร์ (Supply Chain Compromise) ในปลั๊กอิน Rank Math SEO PRO สำหรับ WordPress โดยผู้โจมตีสามารถแทรกคำสั่งอันตราย (Malicious Code) ลงในไฟล์ติดตั้งเวอร์ชัน 3.0.123 บางชุดที่เผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา ระหว่างวันที่ 16 ตุลาคม 2569 เวลา 03.02 – 14.12 น. ตามเวลาประเทศไทย รวมระยะเวลาประมาณ 11 ชั่วโมง ส่งผลให้เว็บไซต์ที่ติดตั้งและเปิดใช้งานปลั๊กอินดังกล่าวมีความเสี่ยงต่อการถูกเข้าถึงและควบคุมระบบโดยไม่ได้รับอนุญาต ทั้งนี้ เว็บไซต์ที่ใช้งานเวอร์ชัน 3.0.123 ไม่ได้หมายความว่าจะได้รับผลกระทบทั้งหมด เนื่องจากเหตุการณ์ดังกล่าวจำกัดเฉพาะไฟล์ที่เผยแพร่ในช่วงเวลาที่ได้รับผลกระทบเท่านั้น
2. รูปแบบการโจมตี ผู้โจมตีใช้เทคนิคการโจมตีผ่านห่วงโซ่อุปทานซอฟต์แวร์ (Supply Chain Attack) โดยแทรกโค้ดอันตรายลงในไฟล์ติดตั้ง Rank Math SEO PRO และเผยแพร่ผ่านช่องทางดาวน์โหลดและระบบอัปเดตของผู้พัฒนา เมื่อผู้ดูแลระบบติดตั้งและเปิดใช้งานปลั๊กอินที่ได้รับผลกระทบ โค้ดอันตรายจะทำงานเพื่อสร้างช่องทางลับสำหรับเข้าถึงระบบ (Backdoor) พร้อมติดตั้งกลไกเพื่อรักษาการเข้าถึงระบบอย่างต่อเนื่อง (Persistence) ซึ่งสามารถสร้าง Backdoor กลับขึ้นมาใหม่ได้ (Self-Restoring Backdoor) แม้จะมีการลบไฟล์อันตรายบางส่วนหรืออัปเดตปลั๊กอินเป็นเวอร์ชันใหม่แล้วก็ตาม
จากรายงานพบพฤติกรรมและตัวบ่งชี้การบุกรุก (Indicators of Compromise: IoCs) ที่สำคัญ ดังนี้ [3] – การเชื่อมต่อกับเซิร์ฟเวอร์ภายนอก พบการเชื่อมต่อไปยังโดเมน rank1cdn[.]com ซึ่งเกี่ยวข้องกับโครงสร้างพื้นฐานของผู้โจมตี – การแก้ไขฐานข้อมูล WordPress พบการสร้างข้อมูลผิดปกติในตาราง wp_options ได้แก่ _uf6qdn2hmm, t8krdk990phb และ _np5pvf754c เพื่อสนับสนุนการทำงานของมัลแวร์ – การฝัง Backdoor ในระบบ พบการสร้างไฟล์ PHP อันตรายในไดเรกทอรีของ Plugin, Theme และ wp-content/mu-plugins/ รวมถึงการสร้างไฟล์ wp-includes/class-wp-cache-util.php ซึ่งไม่ใช่ไฟล์มาตรฐานของ WordPress – การสร้างบัญชีผู้ดูแลระบบโดยไม่ได้รับอนุญาต พบการสร้างบัญชี Administrator ที่มีชื่อผู้ใช้ขึ้นต้นด้วย wpsupport_ หรือใช้อีเมลลงท้ายด้วย @wp-mail[.]net – การแก้ไขการตั้งค่าและสร้างกลไก Persistence พบการแก้ไขไฟล์ .htaccess เพื่อให้ไฟล์นามสกุล .cache สามารถประมวลผลเป็น PHP รวมถึงการสร้าง Scheduled Task หรือ Cron Job โดยมีตัวบ่งชี้ #ms6v46 และอาจแก้ไขไฟล์ SSH authorized_keys เพื่อรักษาช่องทางการเข้าถึงเซิร์ฟเวอร์
การโจมตีดังกล่าวอาจส่งผลให้ผู้โจมตีสามารถเข้าถึงหรือขโมยข้อมูลสำคัญ เช่น บัญชีผู้ใช้งานและรหัสผ่านของ WordPress ข้อมูลสำหรับเชื่อมต่อฐานข้อมูล (Database Credentials) กุญแจสำหรับเชื่อมต่อระบบ (API Keys) และข้อมูลการยืนยันตัวตนของบริการอื่น ๆ ตลอดจนเข้าควบคุมเว็บไซต์หรือใช้ระบบที่ถูกบุกรุกเป็นฐานในการโจมตีเพิ่มเติม ทั้งนี้ การลบไฟล์อันตรายหรือปิดใช้งานปลั๊กอินเพียงอย่างเดียวอาจไม่เพียงพอ เนื่องจากกลไก Persistence ที่หลงเหลืออยู่สามารถสร้าง Backdoor กลับขึ้นมาใหม่ได้
3. ผลิตภัณฑ์ที่ได้รับผลกระทบและแนวทางการแก้ไข ผลิตภัณฑ์ที่ได้รับผลกระทบ ได้แก่ Rank Math SEO PRO เวอร์ชัน 3.0.123 เฉพาะไฟล์ที่ดาวน์โหลดหรือได้รับการอัปเดตระหว่างวันที่ 16 ตุลาคม 2569 โดยเว็บไซต์ที่ติดตั้งและเปิดใช้งานไฟล์ดังกล่าวควรถูกพิจารณาว่าอาจถูกบุกรุกและฝัง Backdoor ทั้งนี้ Rank Math SEO เวอร์ชันฟรีที่เผยแพร่ผ่าน WordPress.org ไม่ได้รับผลกระทบจากเหตุการณ์ดังกล่าว
ผู้พัฒนาได้เผยแพร่ Rank Math SEO PRO เวอร์ชัน 3.0.124 เมื่อวันที่ 16 ตุลาคม 2569 เพื่อทดแทนไฟล์ติดตั้งที่ได้รับผลกระทบ ผู้ดูแลระบบควรใช้เวอร์ชัน 3.0.124 หรือใหม่กว่าที่ได้รับการยืนยันว่าปลอดภัย โดยดาวน์โหลดจากเว็บไซต์ทางการของ Rank Math เท่านั้น อย่างไรก็ตาม เว็บไซต์ที่เคยติดตั้งและเปิดใช้งานไฟล์ที่ถูกฝังมัลแวร์อาจยังคงมี Backdoor หรือกลไก Persistence หลงเหลืออยู่ในระบบ จึงไม่สามารถแก้ไขปัญหาได้ด้วยการอัปเดตปลั๊กอินเพียงอย่างเดียว [4]
ผู้ดูแลระบบควรจำกัดการเข้าถึงเว็บไซต์ที่สงสัยว่าได้รับผลกระทบ พร้อมเก็บหลักฐานที่เกี่ยวข้องก่อนดำเนินการแก้ไข หากมีข้อมูลสำรอง (Backup) ที่ตรวจสอบแล้วว่าปลอดภัยและสร้างขึ้นก่อนช่วงเวลาที่เกิดเหตุ แนะนำให้กู้คืนเว็บไซต์และฐานข้อมูลจากข้อมูลสำรองดังกล่าว จากนั้นตรวจสอบความสมบูรณ์ของระบบ เปลี่ยนรหัสผ่านและข้อมูลยืนยันตัวตนที่เกี่ยวข้อง รวมถึงติดตั้ง Rank Math SEO PRO เวอร์ชัน 3.0.124 หรือใหม่กว่าจากแหล่งทางการ
กรณีไม่มีข้อมูลสำรองที่ปลอดภัย ผู้ดูแลระบบควรดำเนินการตรวจสอบและกำจัดมัลแวร์อย่างครบถ้วน โดยลบโฟลเดอร์ rank-math-pro ที่ได้รับผลกระทบ ตรวจสอบและลบข้อมูลอันตรายในฐานข้อมูล WordPress รวมถึงจำกัดการเชื่อมต่อไปยังโดเมน rank1cdn[.]com เพื่อยับยั้งกลไกการสร้าง Backdoor กลับขึ้นมาใหม่ จากนั้นตรวจสอบไฟล์ต้องสงสัย บัญชีผู้ดูแลระบบที่ไม่ได้รับอนุญาต ไฟล์ .htaccess และ Scheduled Task หรือ Cron Job ที่อาจถูกสร้างขึ้นเพื่อรักษาการเข้าถึงระบบ เมื่อยืนยันว่ากำจัดมัลแวร์และกลไก Persistence ได้ครบถ้วนแล้ว จึงติดตั้งปลั๊กอินเวอร์ชันที่ปลอดภัยและนำระบบกลับมาให้บริการ ทั้งนี้ หากไม่สามารถยืนยันความปลอดภัยของระบบได้ ควรพิจารณาติดตั้งระบบใหม่จากแหล่งที่เชื่อถือได้
เนื่องจากเหตุการณ์ดังกล่าวเป็นการโจมตีผ่าน Supply Chain Attack จึงไม่มี Workaround ใน WAF Rule หรือ Virtual Patching ที่สามารถใช้ทดแทนการกำจัดมัลแวร์และกู้คืนระบบที่ถูกบุกรุกได้ ผู้ดูแลระบบจึงควรดำเนินการตรวจสอบและกำจัดมัลแวร์ กู้คืนระบบจากข้อมูลสำรองที่ปลอดภัยเมื่อสามารถดำเนินการได้ และใช้ปลั๊กอินเวอร์ชันที่ได้รับการแก้ไขแล้ว เพื่อลดความเสี่ยงจากการถูกโจมตีซ้ำ
4. คำแนะนำด้านความปลอดภัยเพิ่มเติม 4.1 ตรวจสอบแหล่งที่มาของปลั๊กอินและส่วนเสริมก่อนติดตั้ง โดยดาวน์โหลดจากเว็บไซต์ทางการหรือแหล่งที่เชื่อถือได้เท่านั้น รวมถึงตรวจสอบความถูกต้องและความสมบูรณ์ของไฟล์ติดตั้ง (File Integrity) เพื่อป้องกันการใช้งานซอฟต์แวร์ที่ถูกดัดแปลงหรือฝังโค้ดอันตราย 4.2 จำกัดสิทธิ์การเข้าถึงระบบตามหลักการให้สิทธิ์เท่าที่จำเป็น (Least Privilege) โดยเฉพาะบัญชีผู้ดูแลระบบและสิทธิ์ในการแก้ไขไฟล์บน Web Server พร้อมเปิดใช้งานการยืนยันตัวตนหลายปัจจัย (Multi-Factor Authentication: MFA) เพื่อลดความเสี่ยงจากการเข้าถึงระบบโดยไม่ได้รับอนุญาต 4.3 จัดให้มีระบบบันทึกและเฝ้าระวังเหตุการณ์ด้านความมั่นคงปลอดภัย (Security Monitoring) โดยติดตามความผิดปกติของการเปลี่ยนแปลงไฟล์ การสร้างบัญชีผู้ใช้งานใหม่ การยกระดับสิทธิ์ และการเชื่อมต่อเครือข่ายที่ผิดปกติ เพื่อให้สามารถตรวจพบพฤติกรรมการบุกรุกได้อย่างรวดเร็ว 4.4 กำหนดมาตรการควบคุมการติดตั้งและอัปเดตปลั๊กอิน โดยทดสอบการอัปเดตในสภาพแวดล้อมแยกต่างหาก (Staging Environment) ก่อนนำไปใช้งานจริง และติดตามประกาศด้านความมั่นคงปลอดภัยจากผู้พัฒนาอย่างสม่ำเสมอ เพื่อลดความเสี่ยงจากการได้รับซอฟต์แวร์ที่มีปัญหาด้านความปลอดภัย 4.5 จัดทำข้อมูลสำรอง (Backup) อย่างสม่ำเสมอ โดยแยกจัดเก็บจากระบบหลักและกำหนดมาตรการป้องกันการแก้ไขหรือลบข้อมูลสำรอง พร้อมทดสอบกระบวนการกู้คืนระบบเป็นระยะ เพื่อให้สามารถฟื้นฟูการให้บริการได้อย่างมีประสิทธิภาพเมื่อเกิดเหตุการณ์ด้านความมั่นคงปลอดภัย
แหล่งอ้างอิง [1] https://dg.th/g28datzxvp [2] https://dg.th/y9p6m2whxb [3] https://dg.th/doh3ves1lt [4] https://dg.th/myjh546qdl
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现针对 WordPress 插件 Rank Math SEO PRO 的供应链攻击报告。攻击者能够将恶意指令注入到通过开发者下载和更新渠道分发的 Rank Math PRO 3.0.123 版本安装文件中。因此,已安装并使用这些文件的网站可能被植入后门,即使部分恶意文件已被删除,该后门仍能自我修复 [1]。
1. 漏洞详情:CVE-2026-111862 (CVSS v3.1: 9.8) [2] 是 WordPress Rank Math SEO PRO 插件中的一个供应链入侵 (SCC) 安全漏洞。攻击者可以在 2026 年 10 月 16 日泰国时间 03:02 至 14:12 期间(约 11 小时),通过开发者的下载和更新渠道分发的 3.0.123 版本安装文件中注入恶意代码。这将使已安装并运行该插件的网站面临未经授权的访问和控制风险。但是,并非所有使用 3.0.123 版本的网站都会受到影响,因为此次事件仅限于受影响期间分发的文件。
2. 攻击方法:攻击者采用软件供应链攻击技术,将恶意代码注入Rank Math SEO PRO的安装文件中,并通过开发者的下载和更新渠道进行分发。当系统管理员安装并激活受影响的插件时,恶意代码会执行以创建后门,从而建立持续访问系统的机制(持久性)。该后门具有自我恢复能力,即使在部分删除恶意文件或将插件更新到新版本后,也能重新创建。
该报告发现了以下重要的入侵行为和入侵指标 (IoC):[3] – 连接到外部服务器:发现与域名 rank1cdn[.]com 的连接,该域名与攻击者的基础设施相关联。 – WordPress 数据库修改:发现 wp_options 表中创建了异常数据,即 _uf6qdn2hmm、t8krdk990phb 和 _np5pvf754c,以支持恶意软件的运行。 – 后门嵌入:在 Plugin、Theme 和 wp-content/mu-plugins/ 目录中创建了恶意 PHP 文件,以及创建了 wp-includes/class-wp-cache-util.php 文件,该文件并非标准的 WordPress 文件。 – 未经授权创建管理员帐户:创建了一个用户名以 wpsupport_ 开头或使用以 @wp-mail[.]net 结尾的电子邮件地址的管理员帐户。 – 发现配置修改和持久化机制;发现对 .htaccess 文件的修改允许将 .cache 文件作为 PHP 处理,包括创建带有 #ms6v46 指示符的计划任务或 Cron 作业;以及对 SSH authorized_keys 文件的潜在修改以维护服务器访问通道。
此类攻击可能使攻击者能够访问或窃取敏感数据,例如 WordPress 帐户用户名和密码、数据库凭据、API 密钥以及其他服务的身份验证信息,并控制网站或利用受感染的系统作为进一步攻击的基地。此外,仅仅删除恶意文件或禁用插件可能不足以解决问题,因为残留的持久化机制可以重新创建后门。
3. 受影响产品及补救措施:受影响的产品为 Rank Math SEO PRO 3.0.123 版本,具体指 2026 年 10 月 16 日及之后下载或更新的文件。已安装并启用此文件的网站应注意自身安全,可能面临被植入后门的风险。WordPress.org 上发布的免费版 Rank Math SEO 不受此事件影响。
2026年10月16日,开发者发布了Rank Math SEO PRO 3.0.124版本,以替换受影响的安装文件。系统管理员应仅从Rank Math官方网站下载3.0.124或更高版本,该版本已通过安全验证。然而,之前已安装并激活过嵌入恶意软件的文件的网站,其系统中可能仍残留后门或持久化机制,因此仅更新插件无法解决问题。[4]
系统管理员应限制对疑似受影响网站的访问,并在采取任何纠正措施之前收集相关证据。如果事件发生前已创建经过验证且安全的备份,建议从该备份恢复网站和数据库。然后,验证系统完整性,更改密码和相关验证信息,并从官方渠道安装 Rank Math SEO PRO 3.0.124 或更高版本。
如果没有安全备份,系统管理员应执行彻底的恶意软件扫描和清除。这包括删除受影响的 rank-math-pro 文件夹,检查并清除 WordPress 数据库中的恶意数据,以及限制与 rank1cdn[.]com 域的连接,以防止后门机制的重新生成。接下来,应检查可疑文件、未经授权的管理员帐户、.htaccess 文件以及任何可能为维护系统访问权限而创建的计划任务或 Cron 作业。一旦确认恶意软件和持久化机制已被完全清除,就应安装插件的安全版本并恢复系统。但是,如果无法确认系统安全,则应考虑从可信来源重新安装系统。
由于此次事件属于供应链攻击,因此无法通过WAF规则或虚拟补丁等方式替代恶意软件清除和系统恢复。系统管理员应执行恶意软件扫描和清除,尽可能将系统恢复到安全备份,并使用已打补丁的插件版本以降低再次遭受攻击的风险。
4. 其他安全建议 4.1 安装插件和附加组件前,务必验证其来源。仅从官方网站或可信来源下载。检查安装文件的完整性和正确性,以防止使用被修改或包含恶意代码的软件。4.2 遵循最小权限原则限制系统访问权限,尤其要限制管理员帐户和 Web 服务器上的文件修改权限。启用多因素身份验证 (MFA) 以降低未经授权访问的风险。4.3 实施安全监控系统,跟踪异常文件更改、新用户帐户创建、权限提升和异常网络连接,以便快速检测入侵模式。4.4 建立控制插件安装和更新的措施。在部署前于独立的测试环境中测试更新,并定期关注开发者的安全公告,以降低接收受损软件的风险。4.5 定期执行备份,将备份文件与主系统分开存储,并采取措施防止备份文件被修改或删除。定期测试系统恢复流程,以确保在发生安全事件时能够有效恢复服务。
参考文献 [1] https://dg.th/g28datzxvp [2] https://dg.th/y9p6m2whxb [3] https://dg.th/doh3ves1lt [4] https://dg.th/myjh546qdl