แจ้งเตือน! ช่องโหว่ระดับ Critical ใน GitLab เสี่ยงถูกสั่งรันคำสั่งโดยไม่ต้องยืนยันตัวตน - Thailand Computer Emergency Response Team (ThaiCERT)警报!GitLab 存在严重漏洞,可能导致未经授权的命令执行——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
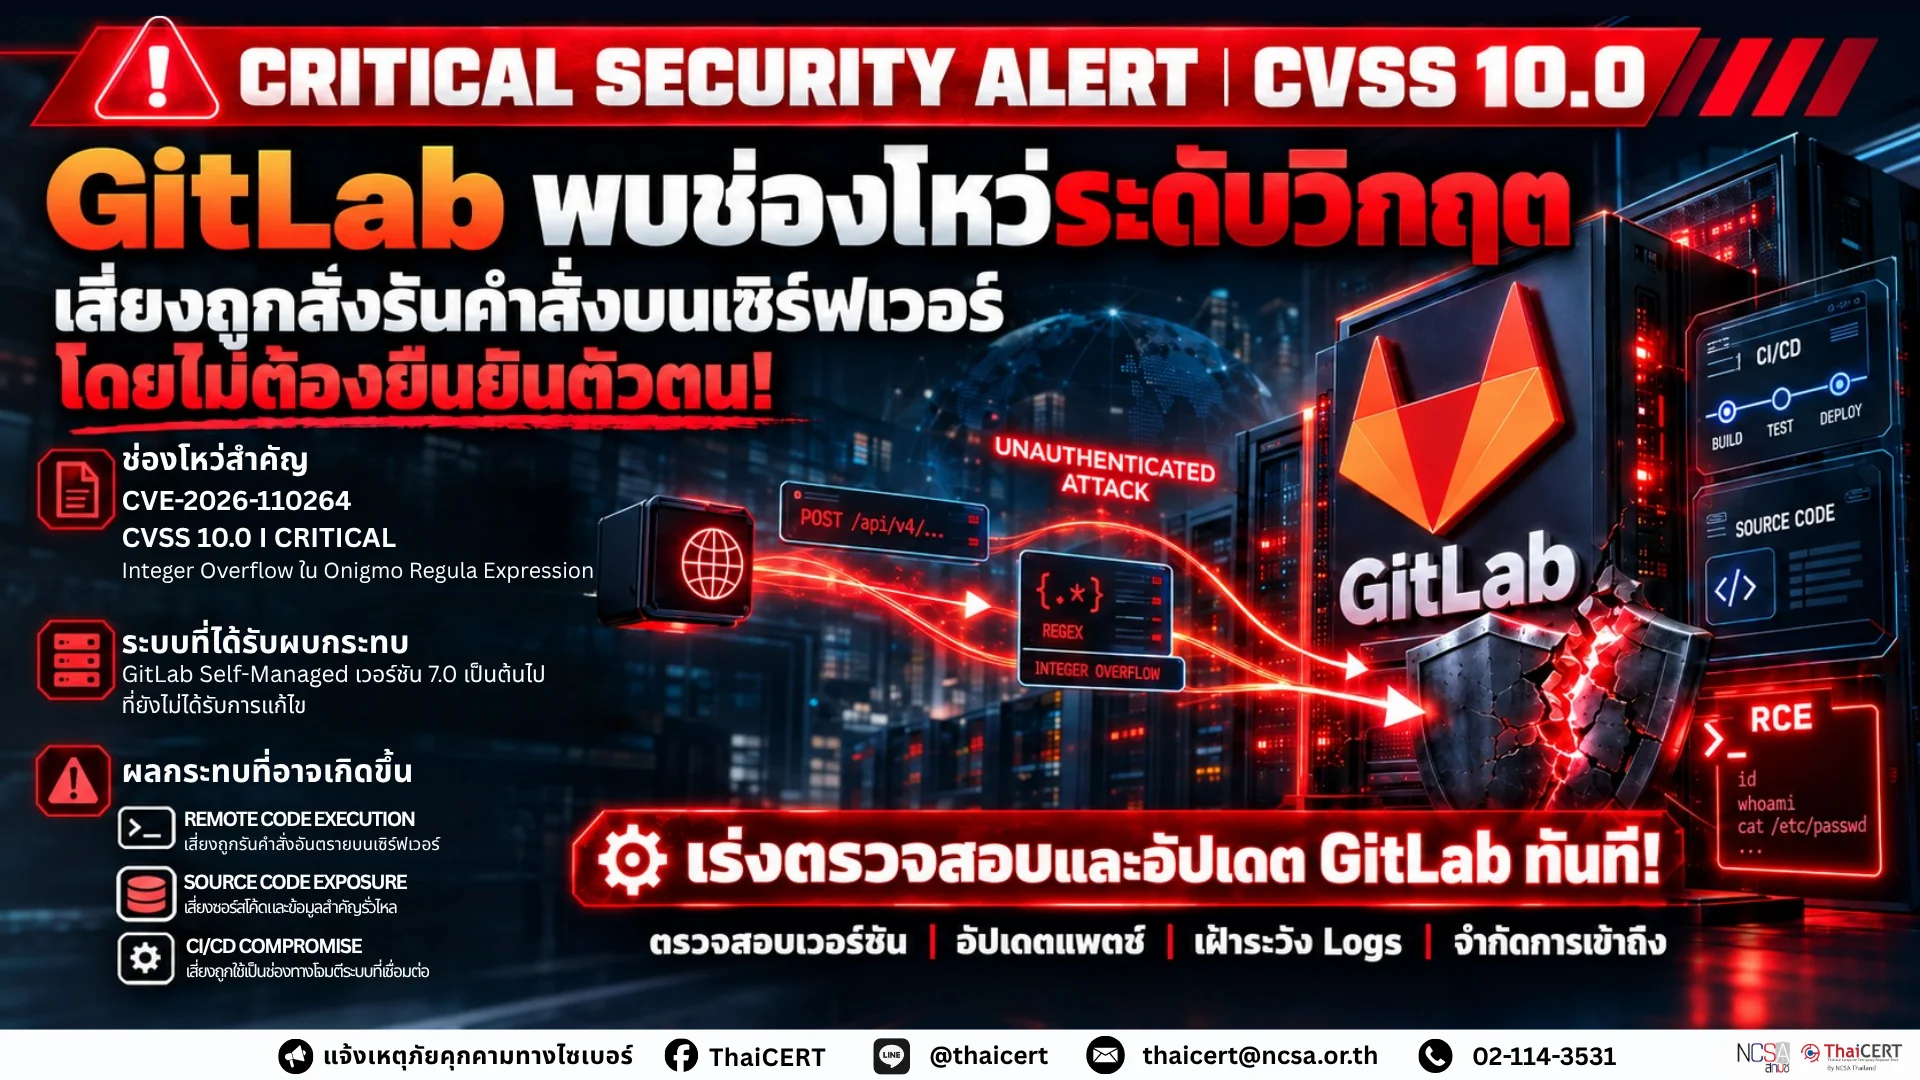
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานช่องโหว่ด้านความมั่นคงปลอดภัยระดับ Critical ใน GitLab ซึ่งเป็นแพลตฟอร์มสำหรับจัดการซอร์สโค้ดและกระบวนการพัฒนาซอฟต์แวร์ โดย GitLab ได้เผยแพร่การอัปเดตความปลอดภัยเพื่อแก้ไขช่องโหว่ CVE-2026-110264 มีคะแนน CVSS 10.0 ซึ่งอาจเปิดโอกาสให้ผู้โจมตีจากภายนอกสามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ (Remote Code Execution: RCE) ได้โดยไม่จำเป็นต้องยืนยันตัวตน ช่องโหว่ดังกล่าวส่งผลกระทบต่อ GitLab แบบติดตั้งและบริหารจัดการด้วยตนเอง (Self-Managed) ตั้งแต่เวอร์ชัน 7.0 ที่เผยแพร่ในปี 2557 จนถึงเวอร์ชันที่ยังไม่ได้รับการแก้ไข [1]
1. รายละเอียดภัยคุกคาม CVE-2026-110264 (CVSS v3.1: 10.0) [2] เป็นช่องโหว่ประเภท Integer Overflow ในกระบวนการคอมไพล์ Regular Expression ของ Onigmo ซึ่งเป็นเครื่องมือประมวลผล Regular Expression ที่ใช้ภายในภาษา Ruby และถูกรวมอยู่ใน GitLab โดยผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนอาจใช้ Regular Expression ที่สร้างขึ้นเป็นพิเศษเพื่อกระตุ้นช่องโหว่ภายใต้เงื่อนไขบางประการ ส่งผลให้สามารถสั่งรันคำสั่งอันตรายบนเซิร์ฟเวอร์ได้ ทั้งนี้ GitLab ยังไม่ได้เปิดเผยเงื่อนไขการโจมตีโดยละเอียด และยังไม่พบหลักฐานยืนยันว่าช่องโหว่ดังกล่าวถูกนำไปใช้โจมตีจริง
2. ระบบที่อาจได้รับผลกระทบ [3] ช่องโหว่ CVE-2026-110264 ส่งผลกระทบต่อ GitLab Self-Managed ตั้งแต่เวอร์ชัน 7.0 เป็นต้นมา โดยมีเวอร์ชันที่ต้องดำเนินการอัปเดต ดังนี้ – GitLab 19.5 ก่อน Version 19.5.1 – GitLab 19.4 ก่อน Version 19.4.3 – GitLab 19.3 ก่อน Version 19.3.6 – GitLab 19.2 ก่อน Version 19.2.9 – GitLab 19.1 ก่อน Version 19.1.9 – GitLab 19.0 ก่อน Version 19.0.10 – GitLab 7.0 – 18.11 (ก่อน Version 18.11.13)
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจสามารถสั่งรันคำสั่งอันตรายบนเซิร์ฟเวอร์ GitLab ได้โดยไม่ต้องยืนยันตัวตน ภายใต้เงื่อนไขที่ทำให้ช่องโหว่สามารถถูกโจมตีได้ 3.2 หากโจมตีสำเร็จ อาจส่งผลให้ผู้โจมตีเข้าถึงหรือแก้ไขซอร์สโค้ด ข้อมูลโครงการ และข้อมูลสำคัญที่จัดเก็บอยู่ในระบบ รวมถึงอาจนำไปสู่การติดตั้งมัลแวร์หรือ Backdoor 3.3 ระบบ GitLab ที่ถูกบุกรุกอาจถูกใช้เป็นจุดเริ่มต้นในการโจมตีระบบอื่นที่เชื่อมต่อกัน เช่น ระบบ CI/CD หรือโครงสร้างพื้นฐานสำหรับพัฒนาและเผยแพร่ซอฟต์แวร์
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบเวอร์ชัน GitLab Self-Managed ที่ใช้งานทั้งหมด โดยเฉพาะเซิร์ฟเวอร์ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต และเปรียบเทียบกับเวอร์ชันที่ได้รับผลกระทบ 4.2 อัปเดต GitLab เป็นเวอร์ชันใหม่กว่าที่มีการแก้ไขช่องโหว่แล้ว โดยดำเนินการตามแนวทางการอัปเกรดของ GitLab 4.3 ตรวจสอบ Application Logs และ System Logs เพื่อค้นหาความผิดปกติ โดยเฉพาะการทำงานล้มเหลวของ Worker Process หรือข้อผิดพลาดที่เกี่ยวข้องกับ Regular Expression 4.4 ใช้กฎตรวจจับของ GitLab ได้แก่ Onigmo native worker crash และ Org mode render error burst ผ่านเครื่องมือ TLDR Framework หรือปรับใช้กับระบบ SIEM เพื่อช่วยตรวจสอบพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี 4.5 สำรองข้อมูลและวางแผนการอัปเดตก่อนดำเนินการ โดยเฉพาะ GitLab 19.3.6 และ 19.4.3 ซึ่งมีการเปลี่ยนแปลงฐานข้อมูลระหว่างการอัปเกรดและอาจทำให้ระบบแบบ Single-Node หยุดให้บริการชั่วคราว
5. แนวทางลดความเสี่ยงชั่วคราว 5.1 หากยังไม่สามารถอัปเดตได้ทันที ควรจำกัดการเข้าถึง GitLab จากอินเทอร์เน็ต โดยอนุญาตเฉพาะเครือข่ายหรือผู้ใช้งานที่จำเป็นผ่าน VPN หรือ Firewall 5.2 เพิ่มการเฝ้าระวัง Logs และแจ้งเตือนเมื่อพบการทำงานผิดปกติของ GitLab โดยเฉพาะ Worker Crash หรือข้อผิดพลาดที่เกิดขึ้นซ้ำจำนวนมาก 5.3 ตรวจสอบสิทธิ์การเข้าถึงระบบและจำกัดสิทธิ์ของบัญชีบริการ (Service Account) รวมถึงข้อมูลรับรองที่ GitLab ใช้เชื่อมต่อกับระบบอื่น
แหล่งอ้างอิง [1] https://dg.th/809dz2itef [2] https://dg.th/w7n6iqbve0 [3] https://dg.th/97psrtyabk
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现 GitLab(一个用于管理源代码和软件开发流程的平台)存在一个严重安全漏洞。GitLab 已发布安全更新修复了 CVE-2026-110264 漏洞。该漏洞的 CVSS 评分为 10.0,可能允许外部攻击者在无需身份验证的情况下在服务器上执行命令(远程代码执行:RCE)。此漏洞影响 GitLab 自托管版本,从 2014 年发布的 7.0 版本到未修复的版本 [1]。
1. 威胁详情 CVE-2026-110264 (CVSS v3.1: 10.0) [2] 是 Onigmo(一款 Ruby 中使用的正则表达式处理工具,已集成到 GitLab 中)正则表达式编译过程中的一个整数溢出漏洞。未经身份验证的攻击者可以使用精心构造的正则表达式,在特定条件下触发此漏洞,从而在服务器上执行恶意命令。GitLab 尚未披露具体的攻击条件,也没有证据表明该漏洞已被利用。
2. 可能受影响的系统 [3] CVE-2026-110264 漏洞影响 GitLab 自管理版 7.0 及更高版本,以下版本需要更新:– GitLab 19.5(版本 19.5.1 之前)– GitLab 19.4(版本 19.4.3 之前)– GitLab 19.3(版本 19.3.6 之前)– GitLab 19.2(版本 19.2.9 之前)– GitLab 19.1(版本 19.1.9 之前)– GitLab 19.0(版本 19.0.10 之前)– GitLab 7.0 – 18.11(版本 18.11.13 之前)
3. 潜在影响 3.1 攻击者可能在未经身份验证的情况下,利用 GitLab 服务器的漏洞执行恶意命令。3.2 如果攻击成功,攻击者可能访问或修改存储在系统中的源代码、项目数据和敏感信息,并可能导致恶意软件或后门的安装。3.3 被攻破的 GitLab 系统可能被用作攻击其他连接系统的入口,例如 CI/CD 系统或软件开发和分发基础设施。
4. 监控和预防指南 4.1 验证所有活动的 GitLab 自托管版本,特别是那些位于可从互联网访问的服务器上的版本,并将其与受影响的版本进行比较。4.2 按照 GitLab 的升级指南,将 GitLab 更新到包含漏洞修复程序的新版本。4.3 检查应用程序日志和系统日志中的异常情况,特别是工作进程故障或与正则表达式相关的错误。4.4 利用 GitLab 检测规则(包括 Onigmo 原生工作进程崩溃和 Org 模式渲染错误突发),通过 TLDR 框架或将其部署到 SIEM 系统中,以帮助监控可能与攻击相关的行为。4.5 在继续操作之前备份数据并规划更新,特别是对于 GitLab 19.3.6 和 19.4.3 版本,因为这些版本在升级过程中涉及数据库更改,并且可能会暂时禁用单节点系统。
5. 临时风险缓解措施:5.1 如果无法立即更新,则限制对 GitLab 的互联网访问,仅允许必要的网络或用户通过 VPN 或防火墙访问。5.2 加强对 GitLab 故障(特别是工作进程崩溃或重复性错误)的日志监控和警报。5.3 审查系统访问权限,并限制对 GitLab 用于连接其他系统的服务帐户和凭据的访问。
参考文献 [1] https://dg.th/809dz2itef [2] https://dg.th/w7n6iqbve0 [3] https://dg.th/97psrtyabk