แจ้งเตือน! พบการโจมตีช่องโหว่ Plex2Shell ใน Plex Media Server เสี่ยงถูกควบคุมระบบและติดตั้ง Crypto Miner - Thailand Computer Emergency Response Team (ThaiCERT)警报!利用 Plex Media Server 中的 Plex2Shell 漏洞发起的攻击可能导致系统被入侵并安装加密货币挖矿程序。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
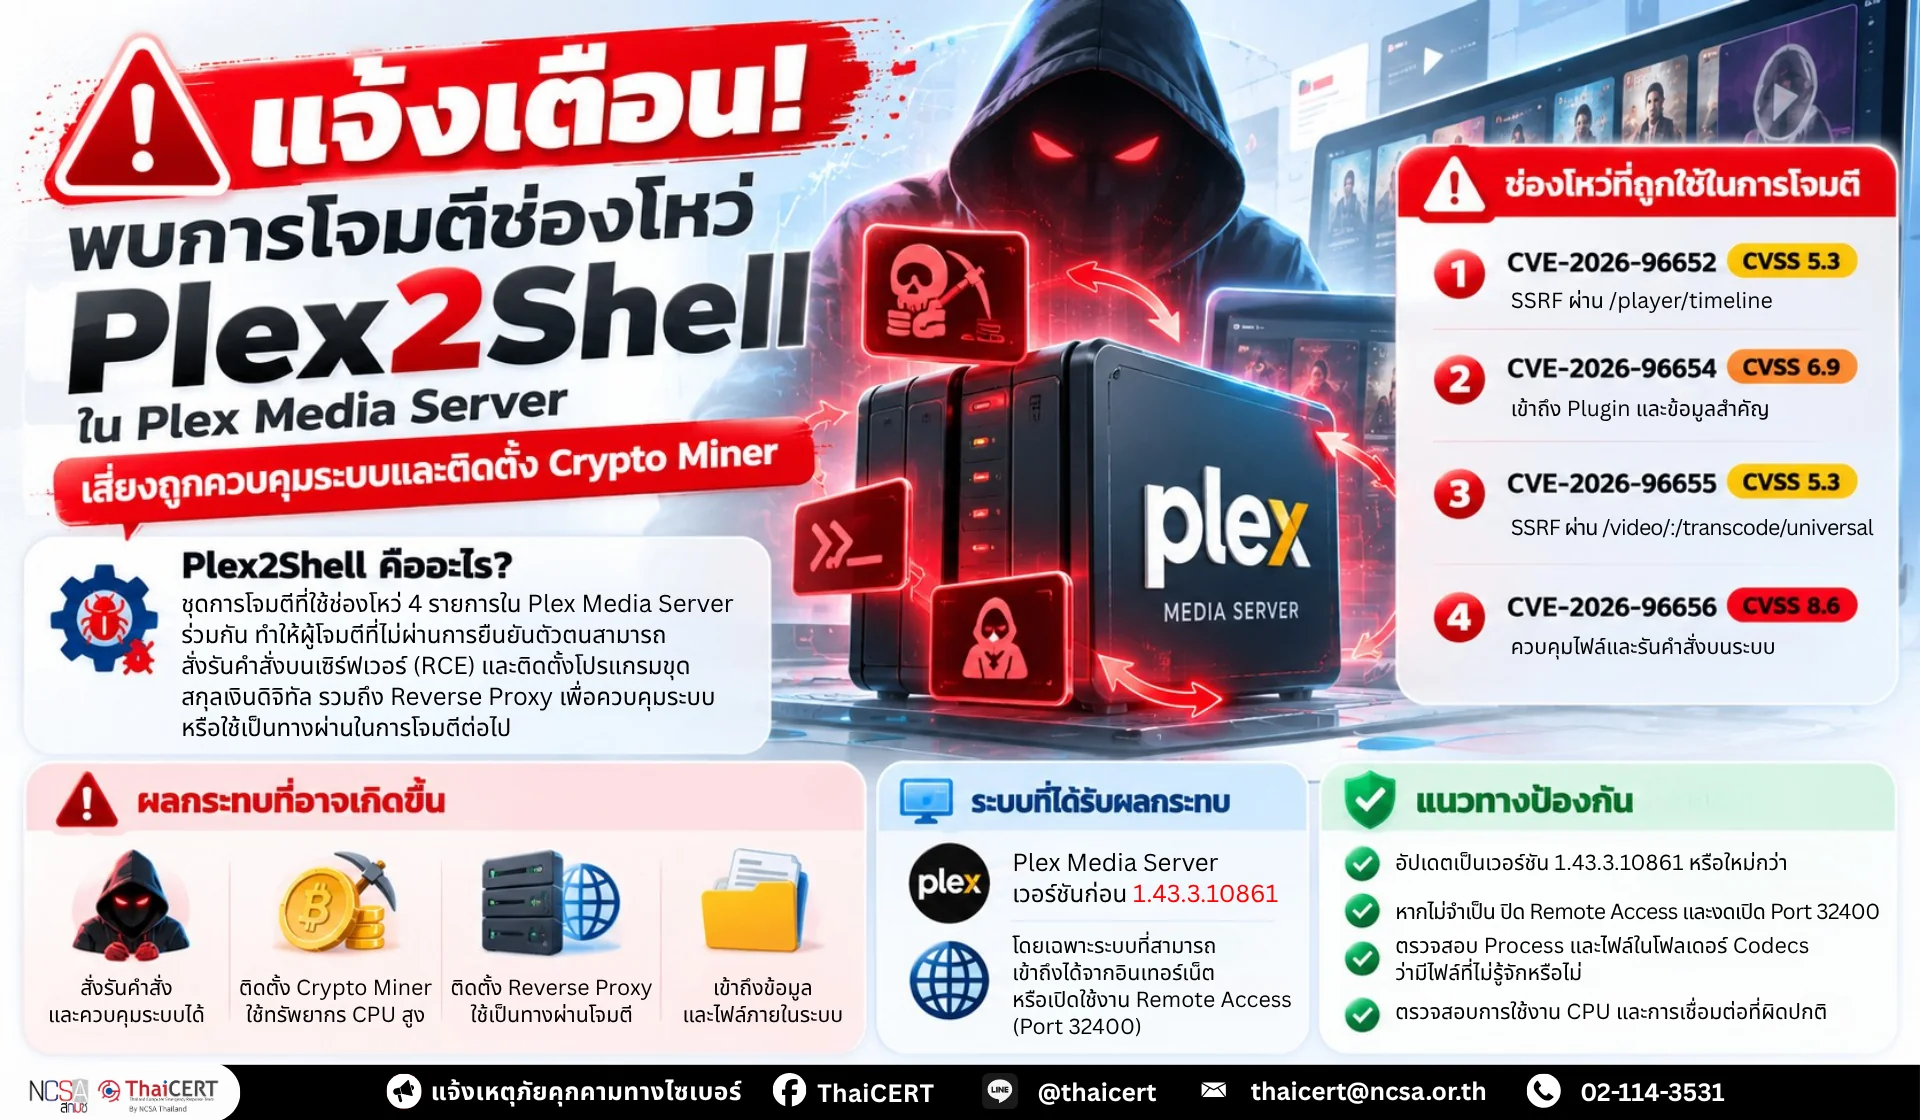
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบการโจมตีช่องโหว่ใน Plex Media Server จำนวน 4 รายการ ได้แก่ CVE-2026-96652, CVE-2026-96654, CVE-2026-96655 และ CVE-2026-96656 ซึ่งเมื่อถูกนำมาใช้ร่วมกันเป็นชุดการโจมตีที่เรียกว่า Plex2Shell สามารถเปิดโอกาสให้ผู้โจมตีที่ไม่ผ่านการยืนยันตัวตนสามารถสั่งรันคำสั่ง (Unauthenticated Remote Code Execution: RCE) บนเซิร์ฟเวอร์ที่มีช่องโหว่ได้ โดยผู้โจมตีติดตั้งโปรแกรมขุดสกุลเงินดิจิทัล (Cryptocurrency Miner) และซอฟต์แวร์ Reverse Proxy บนระบบของเหยื่อ ซึ่งอาจทำให้อุปกรณ์ที่ถูกบุกรุกถูกนำไปใช้เป็นโครงสร้างพื้นฐานสำหรับการโจมตีหรือปกปิดแหล่งที่มาของทราฟฟิกที่เป็นอันตราย [1]
1. รายละเอียดภัยคุกคาม [2] Plex2Shell เป็นชุดการโจมตีที่อาศัยช่องโหว่ 4 รายการใน Plex Media Server ร่วมกัน เพื่อยกระดับจากการส่งคำขอจากภายนอกไปสู่การสั่งรันคำสั่งบนระบบโดยไม่จำเป็นต้องมีบัญชีผู้ใช้งาน ประกอบด้วย 1.1 CVE-2026-96652 ( CVSS v4.0: 5.3 ) [3] เป็นช่องโหว่ประเภท Server-Side Request Forgery (SSRF) ใน Endpoint /player/timeline ซึ่งเกิดจากการตรวจสอบค่า protocol ที่ไม่เพียงพอ ทำให้ผู้โจมตีสามารถบังคับให้ Plex Media Server ส่งคำขอ HTTP POST ไปยังปลายทางที่ผู้โจมตีกำหนด รวมถึงบริการภายในระบบได้ 1.2 CVE-2026-96654 ( CVSS v4.0: 6.9 ) [4] เป็นช่องโหว่จากการจัดการค่า URL ใน searchOne Endpoint ที่ไม่เหมาะสม ทำให้ผู้โจมตีสามารถเรียกใช้ฟังก์ชันของ Plugin ภายใน Plex และกำหนด Parameter บางส่วนเพื่อเข้าถึงข้อมูลหรือสิทธิ์ที่ไม่ควรได้รับ ซึ่งเป็นส่วนสำคัญของกระบวนการเข้าถึง Admin Token ของเจ้าของเซิร์ฟเวอร์ 1.3 CVE-2026-96655 ( CVSS v4.0: 5.3) [5] เป็นช่องโหว่ SSRF ที่สามารถนำสิทธิ์หรือ Token ที่ได้จากขั้นตอนก่อนหน้ามาใช้ เพื่อบังคับให้ Plex Media Server ติดต่อไปยัง URL ภายในหรือภายนอกที่ผู้โจมตีกำหนด ผ่านเส้นทาง /video/:/transcode/universal ซึ่งอาจถูกนำไปใช้ดาวน์โหลดไฟล์อันตรายเข้าสู่เซิร์ฟเวอร์ 1.4 CVE-2026-96656 ( CVSS v4.0: 8.6 ) [6] เป็นช่องโหว่ด้านการควบคุมชื่อไฟล์หรือ Path ที่ไม่เหมาะสม ทำให้ผู้โจมตีสามารถนำไฟล์ Shared Object ที่เป็นอันตรายไปไว้ในไดเรกทอรี Codecs ของ Plex และทำให้ไฟล์ดังกล่าวถูกโหลดและทำงานบนระบบได้
2. ระบบที่อาจได้รับผลกระทบ [7] 2.1 Plex Media Server เวอร์ชัน ก่อน 1.43.3.10861 2.2 เซิร์ฟเวอร์ Plex Media Server ที่สามารถเข้าถึงได้จากอินเทอร์เน็ต โดยเฉพาะระบบที่เปิดใช้งาน Remote Access หรือมีการ Forward Port 32400 จากอินเทอร์เน็ตโดยตรง
3. ผลกระทบที่อาจเกิดขึ้น หากผู้โจมตีสามารถใช้ Plex2Shell ได้สำเร็จ อาจส่งผลให้สามารถสั่งรันคำสั่งบนเซิร์ฟเวอร์ และเข้าควบคุมทรัพยากรที่ Plex Media Server Process สามารถเข้าถึงได้ จากการโจมตีที่ตรวจพบจริง พบการติดตั้งโปรแกรม XMRig Cryptocurrency Miner เพื่อใช้ทรัพยากร CPU ของเครื่องเหยื่อในการขุดสกุลเงินดิจิทัล รวมถึงโปรแกรมชื่อ myawesomeproxy ซึ่งทำหน้าที่เป็น Linux Backdoor และ Reverse Proxy เพื่อให้บุคคลภายนอกสามารถนำการเชื่อมต่ออินเทอร์เน็ตของเครื่องเหยื่อไปใช้เป็น Proxy ได้ นอกจากนี้ ผู้โจมตีอาจเข้าถึง Shared Folder, Mounted Drive, Credentials หรือข้อมูลอื่นที่บัญชีผู้ใช้งานของ Plex Media Server มีสิทธิ์เข้าถึง และอาจใช้ระบบที่ถูกบุกรุกเป็นจุดเริ่มต้นในการโจมตีระบบอื่นภายในเครือข่ายต่อไป
4. แนวทางการตรวจสอบและป้องกัน 4.1 ตรวจสอบเวอร์ชัน Plex Media Server ที่ใช้งานอยู่ทันที โดยไปที่ Settings → General และตรวจสอบให้แน่ใจว่าเป็นเวอร์ชัน 1.43.3.10861 หรือใหม่กว่า 4.2 หากใช้งานเวอร์ชันก่อน 1.43.3.10861 ให้ดำเนินการอัปเดตเป็นเวอร์ชันล่าสุดโดยเร็วที่สุด 4.3 ตรวจสอบ Process ที่ถูกเรียกใช้งานโดย Plex Media Server โดยเฉพาะ Process หรือไฟล์ที่ไม่รู้จัก 4.4 ตรวจสอบไดเรกทอรี Codecs ของ Plex Media Server ว่ามีไฟล์ .so หรือ .dll ที่ไม่รู้จักหรือถูกสร้างขึ้นโดยผิดปกติหรือไม่ 4.5 ตรวจสอบ Network Logs, Firewall Logs และ SIEM เพื่อค้นหาการเชื่อมต่อออกไปยัง Domain หรือ IP Address ที่เกี่ยวข้องกับการโจมตี รวมถึงการเชื่อมต่อที่ผิดปกติจาก Plex Media Server 4.6 ตรวจสอบการใช้งาน CPU ที่สูงผิดปกติในช่วงที่ไม่มีการ Streaming หรือ Transcoding เนื่องจากอาจเป็นสัญญาณของการทำงานของ Cryptocurrency Miner 4.7 ตรวจสอบไฟล์ Preferences.xml เพื่อค้นหาการเปลี่ยนแปลงค่า Transcoder หรือการตั้งค่าที่ผู้ดูแลระบบไม่ได้เป็นผู้กำหนด
5. แนวทางลดความเสี่ยงและการรับมือกรณีพบการบุกรุก 5.1 หากไม่มีความจำเป็นต้องใช้งาน Plex จากภายนอก ให้ปิด Remote Access ที่ Settings → Remote Access 5.2 หลีกเลี่ยงการเปิดหรือ Forward Port 32400 จากอินเทอร์เน็ตโดยตรง หากไม่มีความจำเป็น 5.3 จำกัดการเข้าถึง Plex Media Server จากอินเทอร์เน็ตด้วย Firewall, VPN หรือ IP Allowlist ตามความเหมาะสม 5.4 หากพบหลักฐานการบุกรุก หรือไม่สามารถยืนยันได้ว่าระบบปลอดภัย Plex แนะนำให้ติดตั้งระบบใหม่จากแหล่งที่เชื่อถือได้ แทนการนำ Plex Data Directory เดิมกลับมาใช้งานทั้งหมด 5.5 ลบและตรวจสอบไฟล์ทั้งหมดภายในไดเรกทอรี Codecs รวมถึงตรวจสอบ Preferences.xml เพื่อค้นหาการตั้งค่าที่ถูกแก้ไขโดยไม่ได้รับอนุญาต 5.6 Sign out อุปกรณ์ทั้งหมดออกจากบัญชี Plex และเปลี่ยนรหัสผ่านบัญชี Plex โดยเร็วที่สุด 5.7 ตรวจสอบระบบหรือข้อมูลทั้งหมดที่ Plex Service Account สามารถเข้าถึงได้ เช่น Network Share, Mounted Storage และ Credentials ที่จัดเก็บอยู่บนเครื่อง เนื่องจากข้อมูลดังกล่าวอาจถูกเข้าถึงโดยผู้โจมตี
แหล่งอ้างอิง [1] https://dg.th/b72d5r0xan [2] https://dg.th/15ipys3qh6 [3] https://dg.th/oky4dr6avf [4] https://dg.th/omyrz96ul4 [5] https://dg.th/oshxpw2dc3 [6] https://dg.th/57qo0l3vuh [7] https://dg.th/kz0ldq734a
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并在 Plex Media Server 中发现了四个漏洞:CVE-2026-96652、CVE-2026-96654、CVE-2026-96655 和 CVE-2026-96656。当这些漏洞被组合使用,构成一种名为 Plex2Shell 的攻击方案时,未经身份验证的攻击者可以在易受攻击的服务器上执行命令(未经身份验证的远程代码执行:RCE)。攻击者会在受害者的系统上安装加密货币挖矿软件和反向代理软件,这使得受感染的设备可能被用作攻击的基础设施,或者用来掩盖恶意流量的来源 [1]。
1. 威胁详情 [2] Plex2Shell 是一套攻击套件,它利用 Plex Media Server 中的四个漏洞,无需用户帐户即可从发送请求升级到在系统上执行命令。这四个漏洞包括:1.1 CVE-2026-96652 (CVSS v4.0: 5.3) [3] 是一个服务器端请求伪造 (SSRF) 漏洞,存在于 /player/timeline 端点,原因是协议验证不足。攻击者可以利用该漏洞强制 Plex Media Server 向攻击者指定的端点(包括内部服务)发送 HTTP POST 请求。1.2 CVE-2026-96654 (CVSS v4.0: 6.9) [4] 是一个漏洞,存在于 searchOne 端点,原因是 URL 处理不当。攻击者可以利用该漏洞调用 Plex 的内部插件函数,并设置某些参数来访问不需要的数据或权限。这是获取服务器所有者管理员令牌的关键步骤。 1.3 CVE-2026-96655 (CVSS v4.0: 5.3) [5] 是一个 SSRF 漏洞,攻击者可以利用上一步获取的权限或令牌,强制 Plex Media Server 通过路径 /video/:/transcode/universal 连接到攻击者指定的内部或外部 URL,从而将恶意文件下载到服务器。1.4 CVE-2026-96656 (CVSS v4.0: 8.6) [6] 是一个文件名或路径控制不当漏洞,攻击者可以利用该漏洞将恶意共享对象文件放置在 Plex 的 Codecs 目录中,并使其在系统上加载和执行。
2. 可能受影响的系统 [7] 2.1 Plex Media Server 版本 1.43.3.10861 之前的版本 2.2 可从 Internet 访问的 Plex Media Server 服务器,特别是启用了远程访问或直接从 Internet 转发端口 32400 的系统。
3. 潜在影响:如果攻击者成功使用 Plex2Shell,他们可以在服务器上执行命令,并控制 Plex 媒体服务器进程可访问的资源。实际攻击案例表明,攻击者会安装 XMRig 加密货币挖矿程序,该程序会利用受害者的 CPU 资源进行加密货币挖矿;此外,攻击者还会安装名为 myawesomeproxy 的程序,该程序充当 Linux 后门和反向代理,允许外部人员使用受害者的互联网连接作为代理。此外,攻击者还可以访问 Plex 媒体服务器用户帐户有权访问的共享文件夹、已挂载的驱动器、凭据或其他信息,并可能利用受感染的系统作为跳板,对网络中的其他系统发起进一步攻击。
4. 监控和预防指南 4.1 立即检查当前 Plex Media Server 版本。前往“设置”→“常规”,确保版本为 1.43.3.10861 或更高版本。4.2 如果使用的版本低于 1.43.3.10861,请尽快更新至最新版本。4.3 检查 Plex Media Server 正在执行的进程,特别是未知进程或文件。4.4 检查 Plex Media Server 的 Codecs 目录,查找未知或异常创建的 .so 或 .dll 文件。4.5 检查网络日志、防火墙日志和安全信息与事件管理 (SIEM) 系统,查找与攻击相关的域或 IP 地址的连接,以及来自 Plex Media Server 的异常连接。4.6 检查在没有流媒体播放或转码期间 CPU 使用率是否异常高,因为这可能是加密货币挖矿活动的迹象。4.7 检查 Preferences.xml 文件,查找转码器设置或其他未经管理员配置的设置是否被更改。
5. 风险缓解和入侵响应指南 5.1 如果不需要外部访问 Plex,请在“设置”→“远程访问”中禁用远程访问。5.2 除非绝对必要,否则避免直接从互联网打开或转发端口 32400。5.3 根据需要使用防火墙、VPN 或 IP 地址白名单限制对 Plex 媒体服务器的互联网访问。5.4 如果发现入侵证据或无法确认系统安全,Plex 建议从可信来源重新安装系统,而不是恢复原始 Plex 数据目录。5.5 删除并检查 Codecs 目录中的所有文件,并检查 Preferences.xml 文件中是否存在未经授权的设置修改。5.6 尽快从所有设备上注销您的 Plex 帐户,并更改您的 Plex 帐户密码。5.7 检查 Plex 服务帐户可访问的所有系统或数据,例如网络共享、已挂载的存储以及存储在设备上的凭据,因为这些数据可能已被攻击者访问。
参考文献 [1] https://dg.th/b72d5r0xan [2] https://dg.th/15ipys3qh6 [3] https://dg.th/oky4dr6avf [4] https://dg.th/omyrz96ul4 [5] https://dg.th/oshxpw2dc3 [6] https://dg.th/57qo0l3vuh [7] https://dg.th/kz0ldq734a