แจ้งเตือน! 7 ช่องโหว่ความรุนแรงสูงบนระบบ Enterprise และ AI Gateway ที่กำลังถูกโจมตีจริง - Thailand Computer Emergency Response Team (ThaiCERT)警报!泰国计算机应急响应小组 (ThaiCERT) 报告:企业和人工智能网关系统目前存在 7 个高危漏洞,正遭受攻击。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
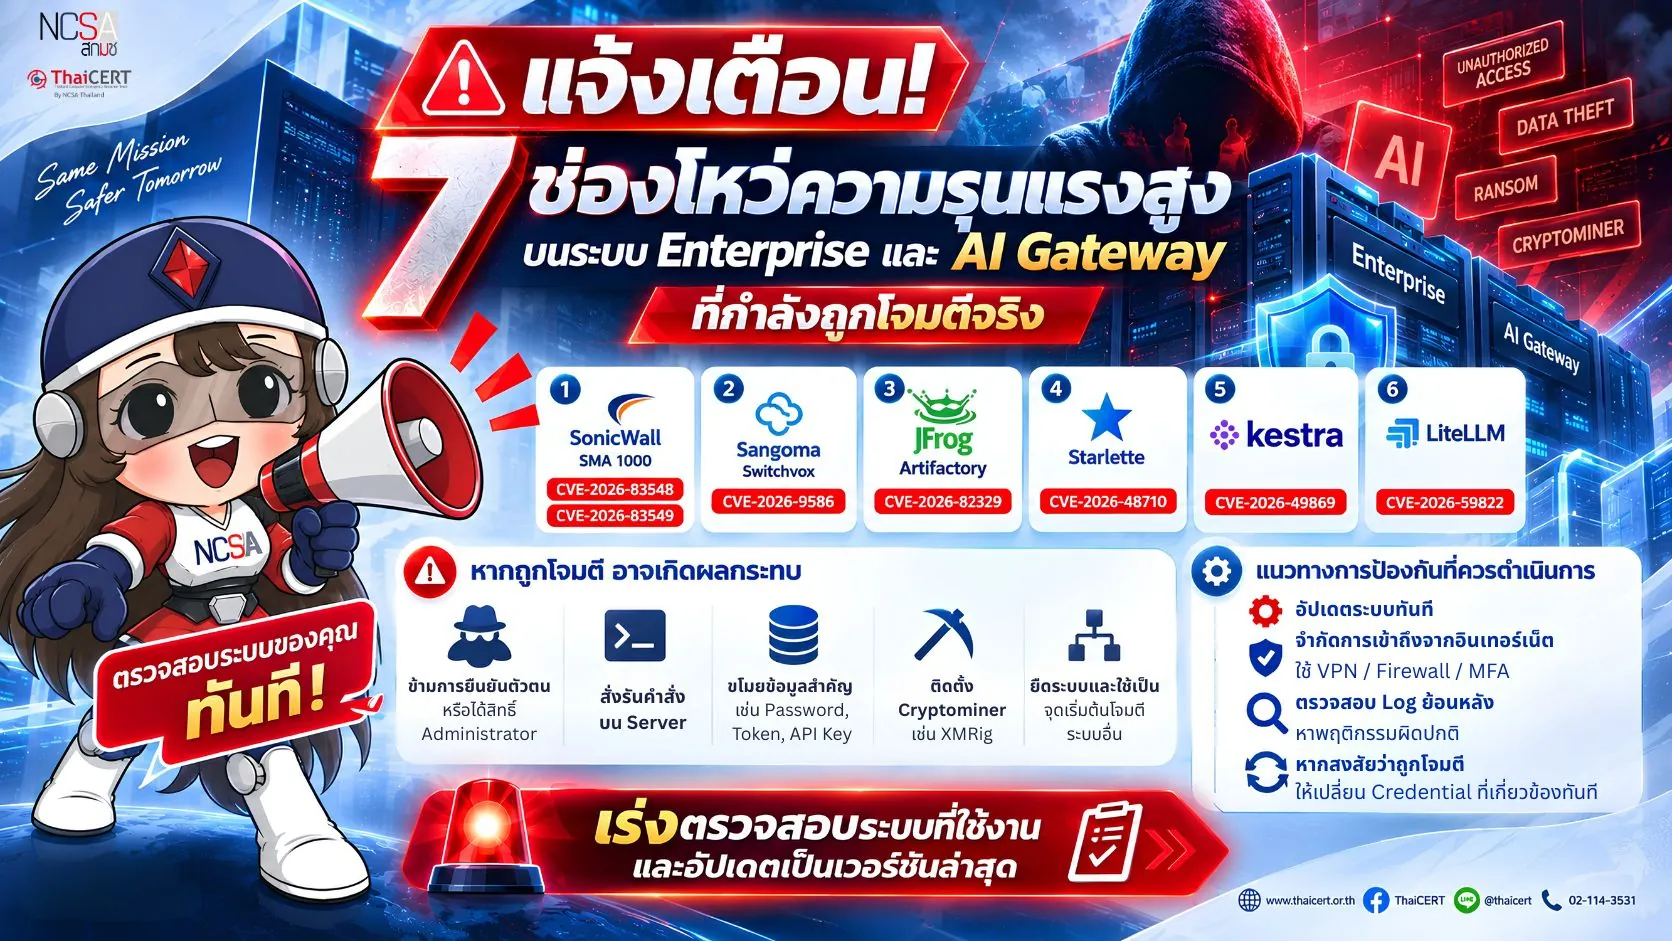
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ โดยตรวจพบช่องโหว่จำนวน 7 รายการ ที่ถูกเพิ่มลงในบัญชี Known Exploited Vulnerabilities (KEV) ของ CISA เนื่องจากมีหลักฐานการถูกนำไปใช้โจมตีจริงแล้ว ความเสี่ยงครอบคลุมตั้งแต่การถูกข้ามขั้นตอนการยืนยันตัวตน (Authentication Bypass) การรันคำสั่งอันตราย ไปจนถึงการติดตั้งซอฟต์แวร์ขุดเหรียญคริปโทฯ ผู้ที่ได้รับผลกระทบคือหน่วยงานที่ใช้งานระบบ SonicWall, Sangoma, JFrog, Starlette, Kestra และ LiteLLM ซึ่งหากปล่อยทิ้งไว้ ผู้โจมตีอาจเข้ายึดครองระบบและขโมยข้อมูลสำคัญขององค์กรได้ [1]
1. ช่องโหว่ที่ต้องเร่งตรวจสอบ 1.1 SonicWall SMA 1000 CVE-2026-83548 (CVSS 10.0)[2] CVE-2026-83549 (CVSS 7.8)[3] พบการใช้ช่องโหว่โจมตีจริง โดยอาจใช้เพื่อเข้าถึงระบบและสั่งรันคำสั่งบนอุปกรณ์ รวมถึงอาจนำช่องโหว่ทั้งสองมาใช้ต่อเนื่องเป็น Attack Chain ควรดำเนินการ ตรวจสอบ SonicWall SMA 1000 รุ่น 6210, 7210 และ 8200v อัปเดตเป็น 12.4.3-03526 หรือ 12.5.0-02952 หากพบความผิดปกติ ให้ตรวจสอบบัญชีผู้ใช้ เปลี่ยนรหัสผ่าน และ Reset MFA/TOTP 1.2 Sangoma Switchvox CVE-2026-9586(CVSS 9.3)[4] เป็นช่องโหว่ SQL Injection ที่สามารถโจมตีได้โดยไม่ต้องเข้าสู่ระบบ และมีรายงานการใช้เพื่อเปิด Reverse Shell เข้าควบคุมเครื่องเป้าหมาย ควรดำเนินการ ตรวจสอบ Switchvox SMB Edition หากต่ำกว่า 8.4.0.2 ให้เร่งอัปเดต 1.3 JFrog Artifactory CVE-2026-82329 (CVSS 9.8)[5] ช่องโหว่อาจทำให้ผู้โจมตีข้ามการยืนยันตัวตนและได้รับสิทธิ์ Administrator ส่งผลให้สามารถเข้าถึง Repository, User, Token และ Credential ที่สำคัญได้ ควรดำเนินการ ตรวจสอบระบบ Artifactory แบบ Self-Hosted อัปเดตเป็นเวอร์ชันแก้ไขตาม Release Branch ที่ผู้ผลิตกำหนด 1.4 Starlette CVE-2026-48710 (CVSS 6.5)[6] ช่องโหว่อาจทำให้ระบบตรวจสอบ Path หรือสิทธิ์การเข้าถึงไม่ถูกต้อง และสามารถนำไปใช้ร่วมกับช่องโหว่อื่นเพื่อข้ามการยืนยันตัวตนได้ ควรดำเนินการ หากใช้ Starlette ต่ำกว่า 1.0.1 ให้อัปเดตเป็น 1.0.1 หรือใหม่กว่า 1.5 Kestra CVE-2026-49869 (CVSS 10.0)[7] เป็นช่องโหว่ Authentication Bypass ที่อาจทำให้ผู้โจมตีสร้าง Workflow และสั่งงานระบบได้โดยไม่ต้องมีบัญชีผู้ใช้ Microsoft พบพฤติกรรมหลังการโจมตี เช่น การเปิด Reverse Shell ค้นหา Credential จาก Container และติดตั้ง XMRig Cryptominer ควรดำเนินการ สายเวอร์ชันเดิม อัปเดตเป็นอย่างน้อย 1.0.45 สาย 1.1–1.3 อัปเดตเป็นอย่างน้อย 1.3.21 [7] 1.6 LiteLLM CVE-2026-59822 (CVSS 8.8)[8] ช่องโหว่อาจทำให้ผู้โจมตีข้ามการยืนยันตัวตนของ MCP Endpoint และเข้าถึง MCP Tool หรือระบบหลังบ้านที่เชื่อมต่ออยู่ ควรดำเนินการ หากใช้ LiteLLM ต่ำกว่า 1.84.0 ให้เร่งอัปเดต หากยังอัปเดตไม่ได้ ให้จำกัดหรือปิดการเข้าถึง /mcp/ จากอินเทอร์เน็ต
2. หากถูกโจมตี ผู้โจมตีอาจสามารถดำเนินการได้ ดังนี้ [9] ข้ามหน้า Login หรือได้รับสิทธิ์ Administrator สั่งรันคำสั่งบน Server จากระยะไกล ขโมย Password, Token, API Key และ Credential เปิด Reverse Shell เพื่อกลับเข้าควบคุมระบบ เข้าถึง Database หรือระบบอื่นภายในองค์กร ติดตั้ง Cryptominer เช่น XMRig ใช้เครื่องที่ถูกเจาะเป็นจุดเริ่มต้นโจมตีระบบอื่น
โดยเฉพาะ AI Gateway, MCP Server และ Workflow System มีความเสี่ยงสูง เนื่องจากมักเชื่อมต่อกับ API Key, Database, Cloud และระบบ Backend หลายส่วน
3. ระบบที่ควรเร่งตรวจสอบ หน่วยงานควรตรวจสอบโดยเร็ว หากมีการใช้งาน SonicWall SMA 1000 Sangoma Switchvox JFrog Artifactory Web Application ที่ใช้ Starlette Kestra LiteLLM หรือ MCP Server Server หรือ Container ที่เก็บ Password, Token หรือ API Key
ควรให้ความสำคัญกับระบบที่เปิด Web Interface, API หรือ Management Interface ให้เข้าถึงจากอินเทอร์เน็ต เป็นลำดับแรก
4. แนวทางการแก้ไขและป้องกัน[10] 4.1 อัปเดตระบบทันที ตรวจสอบเวอร์ชันและติดตั้ง Security Update หรือ Hotfix ล่าสุดจากผู้ผลิต เนื่องจากช่องโหว่เหล่านี้มีหลักฐานว่าถูกนำไปใช้โจมตีจริงแล้ว 4.2 จำกัดการเข้าถึงจากอินเทอร์เน็ต ปิด Administrator Page, Management Interface, MCP Endpoint หรือ API ที่ไม่จำเป็นต้องเปิดสาธารณะ และใช้ VPN, Firewall, IP Allowlist และ MFA เพื่อจำกัดการเข้าถึง 4.3 ตรวจสอบ Log ย้อนหลัง ตรวจสอบ Firewall, WAF, Web Server, VPN, EDR และ SIEM เพื่อค้นหาพฤติกรรมผิดปกติ เช่น Login จาก IP ที่ไม่รู้จัก การสร้างบัญชี Administrator ใหม่ การสร้าง Token หรือ API Key ผิดปกติ การเรียก bash, sh, curl, wget หรือ python จาก Web Application การเชื่อมต่อไปยัง IP/Domain ที่ไม่รู้จัก CPU ใช้งานสูงผิดปกติ Cron Job, Scheduled Task หรือไฟล์ใหม่ที่ไม่ทราบที่มา 4.4 หากสงสัยว่าถูกเจาะ ให้เปลี่ยน Credential เปลี่ยน Password, API Key, Access Token, Database Credential, SSH Key และ MFA/TOTP ที่ระบบดังกล่าวสามารถเข้าถึงได้ พร้อมตรวจสอบว่ามีบัญชีหรือช่องทางสำหรับกลับเข้าระบบถูกสร้างไว้หรือไม่
แหล่งอ้างอิง [1] https://dg.th/1u4msnf9ae [2] https://dg.th/3ho78nj0vu [3] https://dg.th/v62y7xrupn [4] https://dg.th/39ajszw4bt [5] https://dg.th/1zdlgb360x [6] https://dg.th/tix635kpnh [7] https://dg.th/tiv9aws05u [8] https://dg.th/bij9vcl13o [9] https://dg.th/mq51psohyr [10] https://dg.th/zwr6thesmx
泰国国家计算机安全事件响应中心 (ThaiCERT) 正在监控网络威胁形势,并已发现七个漏洞,由于有证据表明这些漏洞已被用于实际攻击,因此已将其添加到美国网络安全和基础设施安全局 (CISA) 的已知利用漏洞 (KEV) 列表中。这些风险包括绕过身份验证、执行恶意命令以及安装加密货币挖矿软件。受影响的实体是使用 SonicWall、Sangoma、JFrog、Starlette、Kestra 和 LiteLLM 系统的组织。如果不加以控制,攻击者可能会控制这些系统并窃取重要的组织数据。[1]
1. 需要紧急调查的漏洞 1.1 SonicWall SMA 1000 CVE-2026-83548 (CVSS 10.0)[2] CVE-2026-83549 (CVSS 7.8)[3] 此漏洞已被发现正在被积极利用,可能允许攻击者访问系统并在设备上执行命令,并可能导致链式攻击。应采取措施检查 SonicWall SMA 1000 版本 6210、7210 和 8200v,并更新至版本 12.4.3-03526 或 12.5.0-02952。如果发现任何异常,请检查用户帐户、更改密码并重置 MFA/TOTP。 1.2 Sangoma Switchvox CVE-2026-9586 (CVSS 9.3)[4] 这是一个 SQL 注入漏洞,无需登录即可利用。已有报告称,攻击者可利用此漏洞打开反向 shell 以控制目标机器。应检查 Switchvox SMB 版本;如果版本低于 8.4.0.2,请立即更新。1.3 JFrog Artifactory CVE-2026-82329 (CVSS 9.8)[5] 此漏洞可能允许攻击者绕过身份验证并获得管理员权限,从而访问敏感的存储库、用户、令牌和凭据。应检查自托管的 Artifactory 系统;根据制造商的发布分支更新到补丁版本。1.4 Starlette CVE-2026-48710 (CVSS 6.5)[6] 此漏洞可能导致系统错误地检查路径或访问权限。并且可以与其他漏洞结合使用以绕过身份验证。应采取措施。如果 Starlette 版本低于 1.0.1,请更新至 1.0.1 或更高版本。1.5 Kestra CVE-2026-49869 (CVSS 10.0)[7] 是一个身份验证绕过漏洞,攻击者可以利用该漏洞创建工作流并在没有 Microsoft 帐户的情况下执行系统命令。攻击后的行为包括打开反向 shell、从容器中搜索凭据以及安装 XMRig 挖矿程序。应采取措施。旧版本至少更新至 1.0.45。版本 1.1 至 1.3 至少更新至 1.3.21 [7]。1.6 LiteLLM CVE-2026-59822 (CVSS 8.8)[8] 是一个漏洞,攻击者可以利用该漏洞绕过 MCP 端点身份验证并访问 MCP 工具或连接的后端系统。应采取措施。如果您使用的 LiteLLM 版本低于 1.84.0,请立即更新。如果无法更新,请限制或禁用从互联网对 /mcp/ 的访问。
2. 如果受到攻击,攻击者可能能够执行以下操作:[9] 绕过登录页面或获取管理员权限;远程执行服务器上的命令;窃取密码、令牌、API 密钥和凭据;打开反向 Shell 以重新获得系统控制权;访问数据库或其他内部系统;安装加密货币挖矿程序,例如 XMRig;使用被入侵的机器作为攻击其他系统的起点。
特别是 AI 网关、MCP 服务器和工作流系统,由于它们经常连接到 API 密钥、数据库、云和多个后端系统,因此存在很高的风险。
3. 需要紧急调查的系统:各机构应立即调查是否正在使用 SonicWall、SMA 1000、Sangoma、Switchvox、JFrog Artifactory 或使用 Starlette、Kestra、LiteLLM 或 MCP 服务器的 Web 应用程序,或存储密码、令牌或 API 密钥的容器。
应优先考虑提供可通过互联网访问的开放式 Web 界面、API 或管理界面的系统。
4. 解决方案和预防指南[10] 4.1 立即更新系统。检查系统版本,并从制造商处安装最新的安全更新或热修复程序,因为有证据表明这些漏洞已被用于实际攻击。4.2 限制来自互联网的访问。关闭无需公开访问的管理员页面、管理界面、MCP 端点或 API,并使用 VPN、防火墙、IP 允许列表和 MFA 来限制访问。4.3 检查日志历史记录。检查防火墙、WAF、Web 服务器、VPN、EDR 和 SIEM 是否存在异常行为,例如来自未知 IP 的登录、创建新的管理员帐户、创建异常令牌或 API 密钥、从 Web 应用程序调用 bash、sh、curl、wget 或 python、连接到未知 IP/域、CPU 使用率异常高、Cron 作业、计划任务或来自未知来源的新文件。4.4 如果您怀疑存在安全漏洞,请更改凭据。更改系统可以访问的密码、API 密钥、访问令牌、数据库凭据、SSH 密钥和 MFA/TOTP,并检查是否创建了任何帐户或重新进入系统的方法。
参考文献 [1] https://dg.th/1u4msnf9ae [2] https://dg.th/3ho78nj0vu [3] https://dg.th/v62y7xrupn [4] https://dg.th/39ajszw4bt [5] https://dg.th/1zdlgb360x [6] https://dg.th/tix635kpnh [7] https://dg.th/tiv9aws05u [8] https://dg.th/bij9vcl13o [9] https://dg.th/mq51psohyr [10] https://dg.th/zwr6thesmx