แจ้งเตือนตรวจพบการโจมตีช่องโหว่ PolyShell และ Brotli บนแพลตฟอร์ม Adobe Commerce - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组 (ThaiCERT) 已发布警报,指出 Adobe Commerce 平台上的 PolyShell 和 Brotli 漏洞正受到攻击。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
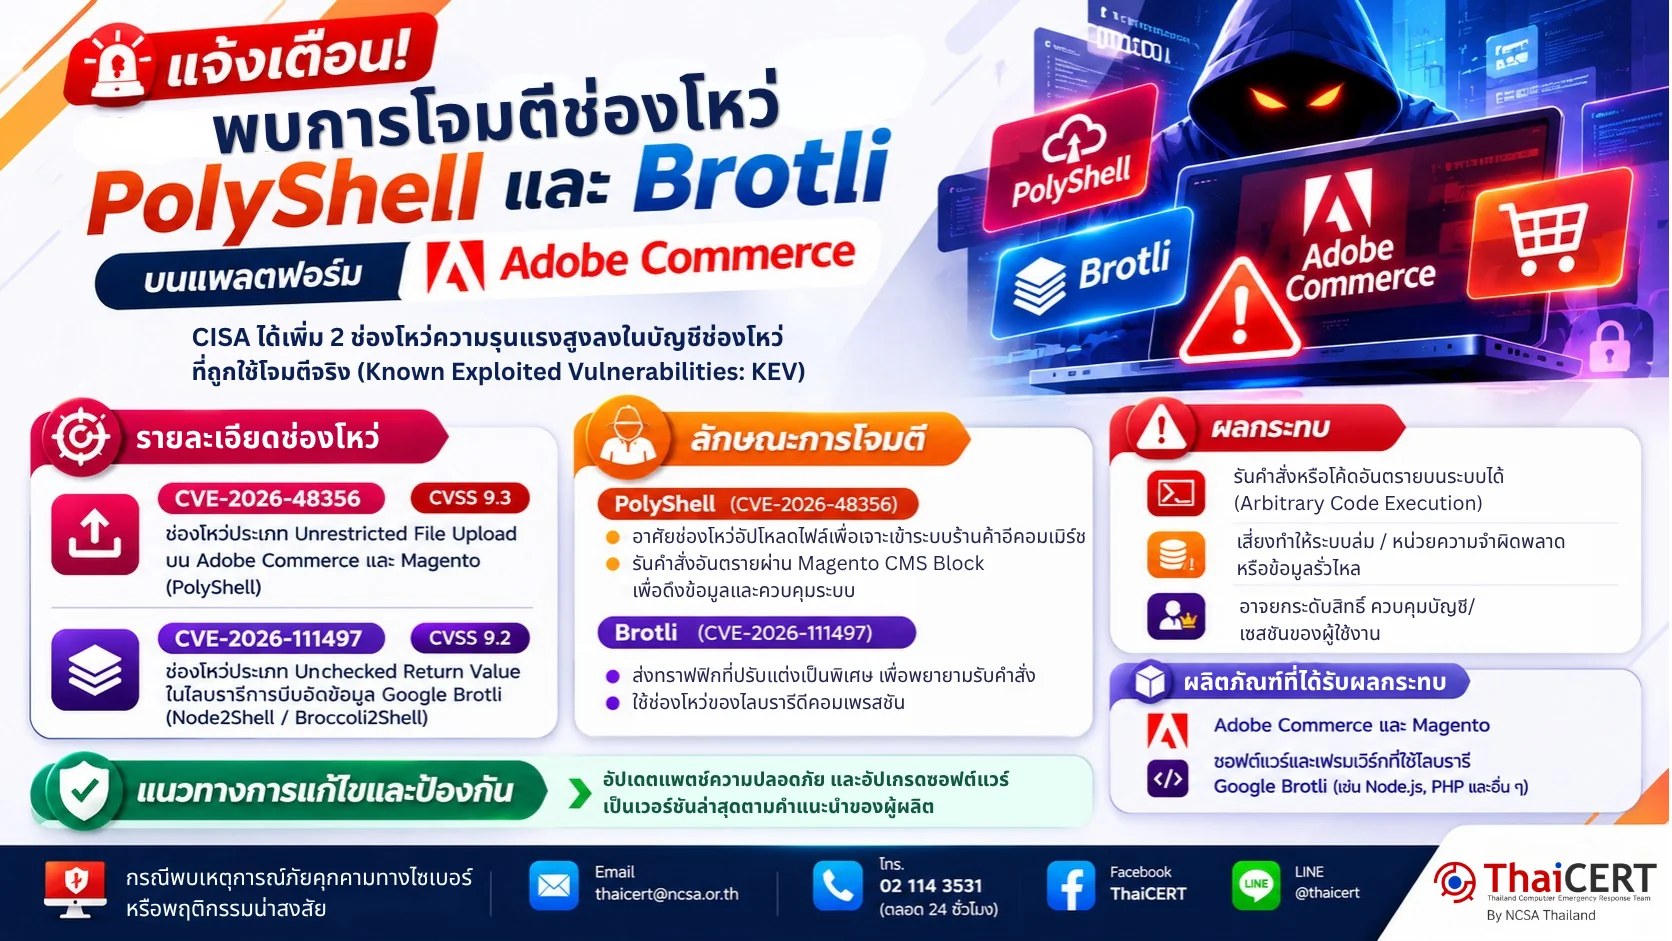
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้เฝ้าระวังและติดตามสถานการณ์ภัยคุกคามทางไซเบอร์อย่างต่อเนื่อง พบว่าหน่วยงานด้านความมั่นคงปลอดภัยไซเบอร์และโครงสร้างพื้นฐานของสหรัฐฯ (CISA) ได้เพิ่มช่องโหว่ความรุนแรงสูง 2 รายการลงในบัญชีรายชื่อช่องโหว่ที่ถูกนำมาใช้โจมตีจริง (Known Exploited Vulnerabilities) [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-48356 (คะแนน CVSS3.1: 9.3) [2] ช่องโหว่ประเภท Unrestricted File Upload (การอัปโหลดไฟล์อันตรายโดยไม่มีการจำกัดสิทธิ์) บน Adobe Commerce และ Magento 1.2 CVE-2026-111497 (คะแนน CVSS3.1: 9.2) [3] ช่องโหว่ประเภท Unchecked Return Value ในไลบรารีการบีบอัดข้อมูล Google Brotli (รู้จักกันในชื่อ Node2Shell / Broccoli2Shell) ซึ่งกระทบต่อแอปพลิเคชันและแพลตฟอร์มหลากหลายประเภท
2. ลักษณะการโจมตี 2.1 การโจมตี PolyShell (CVE-2026-48356) แฮกเกอร์อาศัยช่องโหว่อัปโหลดไฟล์เพื่อเจาะเข้าระบบร้านค้าอีคอมเมิร์ซ พร้อมรันคำสั่งอันตรายผ่าน Magento CMS Block เพื่อดึงข้อมูลและรัน Payload ควบคุมระบบจากภายนอก 2.2 การโจมตีผ่าน Brotli Decoder (CVE-2026-111497) ส่งทราฟฟิกโจมตีด้วยสตรีม Brotli ที่ปรับแต่งเป็นพิเศษ เพื่อพยายามรันคำสั่งระยะไกล (Remote Code Execution) และโจมตีเป้าหมายในวงกว้างผ่านช่องโหว่ของไลบรารีดีคอมเพรสชัน
3. ผลกระทบ 3.1 เปิดทางให้ผู้โจมตีที่ไม่มีสิทธิ์สามารถรันคำสั่งหรือโค้ดอันตรายบนระบบได้ (Arbitrary Code Execution) 3.2 เสี่ยงต่อการทำให้ระบบล่ม (Denial of Service), เกิดความเสียหายต่อหน่วยความจำ หรือข้อมูลรั่วไหลจากหน่วยความจำของกระบวนการทำงาน (Process Memory Leak) 3.3 ผู้โจมตีอาจยกระดับสิทธิ์เพื่อเข้าควบคุมบัญชีหรือเซสชันของผู้ใช้งานในระบบเป้าหมาย
4. ผลิตภัณฑ์ที่ได้รับผลกระทบ 4.1 Adobe Commerce และ Magento 4.2 ซอฟต์แวร์และเฟรมเวิร์กที่ใช้งานไลบรารีถอดรหัส Google Brotli (รวมถึง Node.js, PHP และแพลตฟอร์มอื่น ๆ ที่ได้รับผลกระทบ)
5. แนวทางการแก้ไขและป้องกัน อัปเดตแพตช์ความปลอดภัยและอัปเกรดซอฟต์แวร์เวอร์ชันที่ได้รับผลกระทบเป็นเวอร์ชันล่าสุดตามคำแนะนำของผู้ผลิต
แหล่งอ้างอิง [1] https://dg.th/5dtfmrauxq [2] https://dg.th/74c13gtp8w [3] https://dg.th/nx0lh7gfy4
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在持续监控和跟踪网络威胁形势,并发现美国网络安全和基础设施安全局 (CISA) 已将两个高危漏洞添加到其已知被利用漏洞列表中 [1]。
1. 漏洞详情 1.1 CVE-2026-48356 (CVSS3.1 评分:9.3) [2] Adobe Commerce 和 Magento 中的不受限制的文件上传漏洞(恶意上传未经权限限制的文件) 1.2 CVE-2026-111497 (CVSS3.1 评分:9.2) [3] Google Brotli 压缩库(称为 Node2Shell/Broccoli2Shell)中的未检查返回值漏洞,影响各种应用程序和平台。
2. 攻击方法 2.1 PolyShell 攻击 (CVE-2026-48356):黑客利用漏洞上传文件,渗透电子商务系统,并通过 Magento CMS 模块执行恶意命令,提取数据并执行有效载荷,从而实现对外部系统的控制。2.2 Brotli 解码器攻击 (CVE-2026-111497):攻击者使用经过特殊修改的 Brotli 流发送攻击流量,试图远程执行代码,并通过解压缩库中的漏洞攻击大量用户。
3. 影响 3.1 允许未经授权的攻击者在系统上执行恶意命令或代码(任意代码执行)。3.2 存在拒绝服务、内存损坏或进程内存泄漏的风险。3.3 攻击者可能提升权限,从而控制目标系统上的用户帐户或会话。
4. 受影响的产品:4.1 Adobe Commerce 和 Magento;4.2 使用 Google Brotli 解码库的软件和框架(包括 Node.js、PHP 和其他受影响的平台)。
5. 解决方案和预防指南:按照制造商的建议,更新安全补丁并将受影响的软件版本升级到最新版本。
参考文献 [1] https://dg.th/5dtfmrauxq [2] https://dg.th/74c13gtp8w [3] https://dg.th/nx0lh7gfy4