ช่องโหว่ระดับ Critical ใน VMware Workstation และ VMware Fusion เสี่ยงรันโค้ดบนเครื่อง Host ผ่าน Virtual Machine - Thailand Computer Emergency Response Team (ThaiCERT)VMware Workstation 和 VMware Fusion 中存在严重漏洞,攻击者可能通过虚拟机在宿主机上执行代码。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
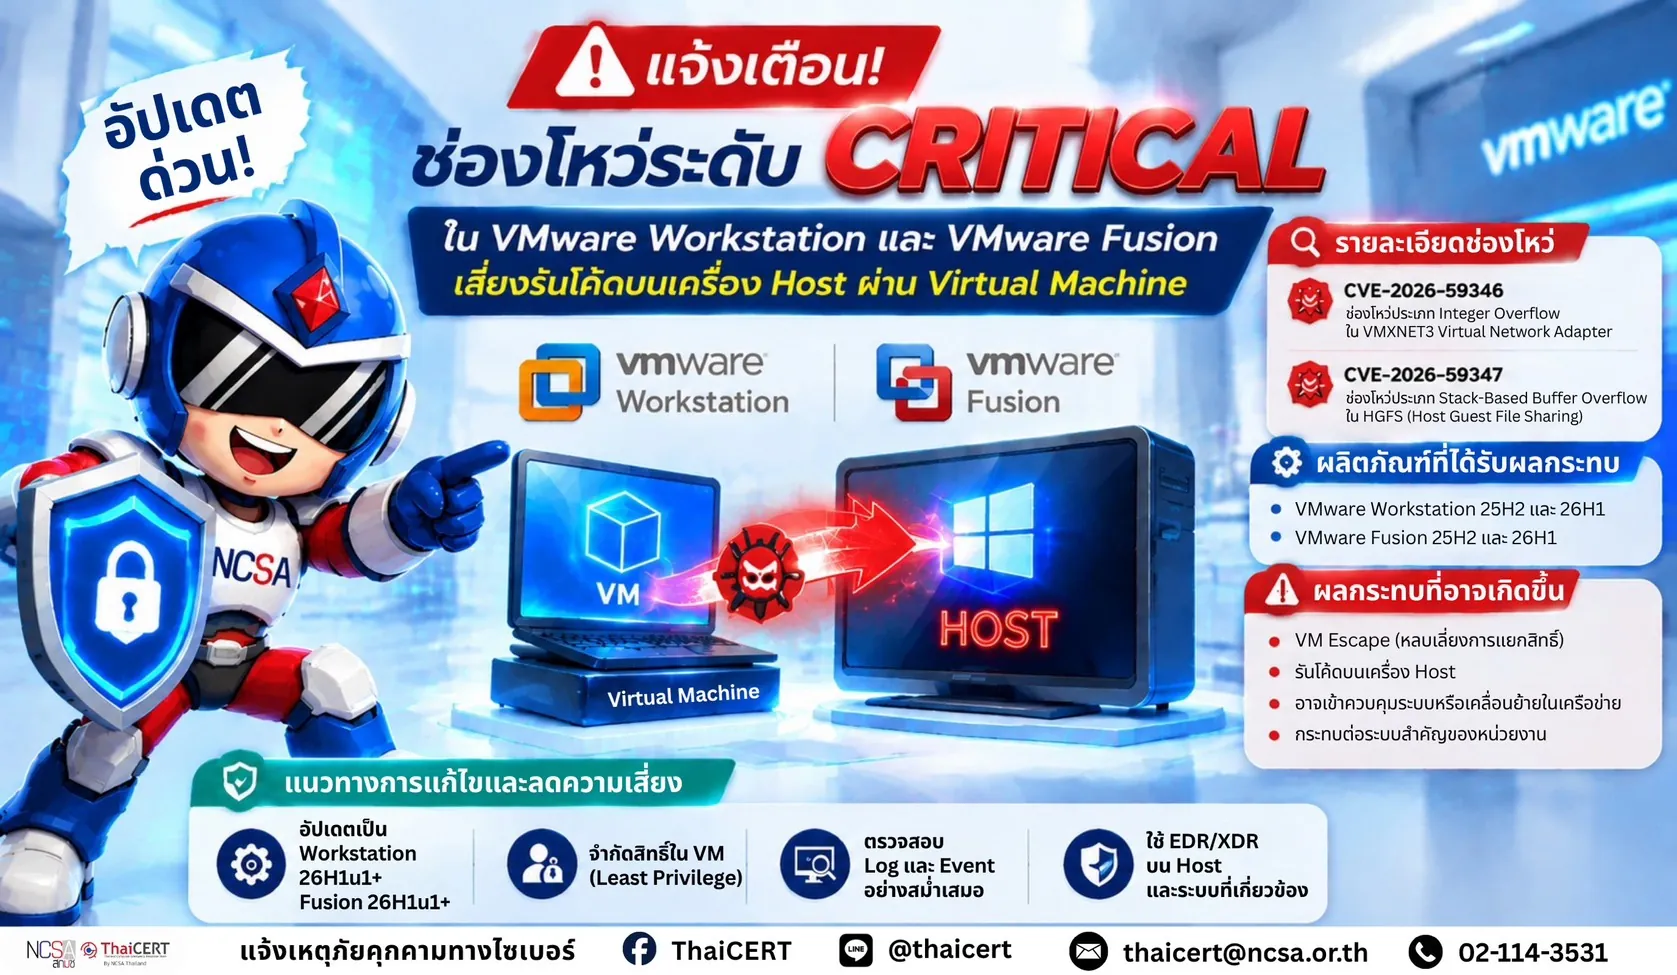
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ขอแจ้งเตือนผู้ใช้งานซอฟต์แวร์ VMware Workstation และ VMware Fusion ถึงช่องโหว่ด้านความปลอดภัยระดับวิกฤต ที่เปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์ผู้ดูแลระบบภายในเครื่องเสมือน (Virtual Machine) สามารถส่งคำสั่งอันตรายข้ามออกมายังเครื่องคอมพิวเตอร์หลักได้ ส่งผลให้ระบบและข้อมูลสำคัญมีความเสี่ยงต่อการถูกเข้าถึงหรือแก้ไขโดยไม่ได้รับอนุญาต[1]
1. รายละเอียดของภัยคุกคาม[2] 1.1 CVE-2026-59346 ( CVSS v3 : 9.3 ) เป็นช่องโหว่ประเภท Integer Overflow ที่เกี่ยวข้องกับอะแดปเตอร์เครือข่ายเสมือน VMXNET3 Virtual Network Adapter ผู้โจมตีที่มีสิทธิ์ Local Administrator ภายใน Virtual Machine สามารถใช้ช่องโหว่นี้เพื่อส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษ (crafted data) และอาจนำไปสู่การ รันโค้ดบนเครื่อง Host ที่ติดตั้ง VMware ได้ 1.2 CVE-2026-59347 ( CVSS v3 : 8.1 ) เป็นช่องโหว่ประเภท Stack-Based Buffer Overflow ในส่วนประกอบ HGFS (Host Guest File Sharing) ซึ่งเป็นฟังก์ชันสำหรับแชร์ไฟล์ระหว่าง Host และ Guest VMผู้โจมตีที่มีสิทธิ์ระดับ Local Administrator ภายใน Virtual Machine อาจใช้ช่องโหว่นี้เพื่อรันโค้ดภายใต้กระบวนการ VMX Process ที่ทำงานบนเครื่อง Host ได้
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ 2.1 VMware Workstation 25H2 และ 26H1 2.2 VMware Fusion 25H2 และ 26H1
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีสามารถหลบเลี่ยงการแยกสิทธิ์ระหว่าง Virtual Machine และ Host System (VM Escape) ได้ 3.2 สามารถรันคำสั่งหรือโค้ดอันตรายบนเครื่อง Host ที่ติดตั้ง VMware 3.3 อาจนำไปสู่การเข้าควบคุมระบบ Host หรือระบบอื่นที่เชื่อมต่ออยู่ 3.4 อาจใช้ Host เป็นจุดเริ่มต้นในการเคลื่อนย้ายภายในเครือข่าย (Lateral Movement) 3.5 อาจส่งผลกระทบต่อระบบ Virtualization ที่ใช้รองรับระบบสำคัญภายในองค์กร
4. แนวทางการแก้ไขและลดความเสี่ยง 4.1 ตรวจสอบเวอร์ชัน VMware Workstation และ VMware Fusion ที่ใช้งานอยู่ 4.2 อัปเดต VMware Workstation เป็นเวอร์ชัน 26H1u1 หรือใหม่กว่า 4.3 อัปเดต VMware Fusion เป็นเวอร์ชัน 26H1u1 หรือใหม่กว่า 4.4 จำกัดสิทธิ์ผู้ใช้งานภายใน Virtual Machine ตามหลัก Least Privilege 4.5 หลีกเลี่ยงการใช้งานบัญชี Administrator ภายใน VM โดยไม่จำเป็น 4.6 ตรวจสอบ Log และ Event ภายใน Host System เพื่อค้นหาพฤติกรรมผิดปกติ 4.7 เปิดใช้งานระบบตรวจจับภัยคุกคาม เช่น EDR/XDR บน Host และระบบที่เกี่ยวข้อง
แหล่งอ้างอิง [1] https://dg.th/hvfy2idxcr [2] https://dg.th/6ygw4jsx3c
泰国国家计算机安全事件响应中心 (ThaiCERT) 提醒 VMware Workstation 和 VMware Fusion 软件的用户注意一个严重的安全漏洞,该漏洞允许具有虚拟机管理员权限的攻击者向主计算机发送恶意命令,使系统和重要数据面临未经授权的访问或修改的风险。[1]
1. 威胁详情[2] 1.1 CVE-2026-59346(CVSS v3:9.3)是与 VMXNET3 虚拟网络适配器相关的整数溢出漏洞。拥有虚拟机本地管理员权限的攻击者可以利用此漏洞发送特制数据,从而可能导致在安装了 VMware 的主机上执行代码。1.2 CVE-2026-59347(CVSS v3:8.1)是 HGFS(主机-客户机文件共享)组件中的基于栈的缓冲区溢出漏洞,该组件用于在主机和客户机之间共享文件。拥有虚拟机本地管理员权限的攻击者可以利用此漏洞在主机上运行的 VMX 进程下执行代码。
2. 受影响产品:2.1 VMware Workstation 25H2 和 26H1;2.2 VMware Fusion 25H2 和 26H1
3. 潜在影响 3.1 攻击者可以绕过虚拟机和宿主机系统之间的权限隔离(虚拟机逃逸)。3.2 恶意命令或代码可以在安装了 VMware 的宿主机上执行。3.3 这可能导致对宿主机系统或其他连接系统的控制。3.4 宿主机可能被用作在网络内横向移动的起点。3.5 这可能会影响用于支持组织内部关键系统的虚拟化系统。
4. 风险缓解和补救指南:4.1 检查当前使用的 VMware Workstation 和 VMware Fusion 版本。4.2 将 VMware Workstation 更新至 26H1u1 或更高版本。4.3 将 VMware Fusion 更新至 26H1u1 或更高版本。4.4 使用最小权限原则限制虚拟机内的用户访问权限。4.5 避免在虚拟机内不必要地使用管理员帐户。4.6 监控主机系统中的日志和事件,以发现异常行为。4.7 在主机及相关系统上启用威胁检测系统,例如 EDR/XDR。
参考文献 [1] https://dg.th/hvfy2idxcr [2] https://dg.th/6ygw4jsx3c