แจ้งเตือน! ช่องโหว่ร้ายแรง Citrix NetScaler ถูกใช้โจมตีจริง เสี่ยงข้ามล็อกอินเข้าระบบ - Thailand Computer Emergency Response Team (ThaiCERT)警报!Citrix NetScaler 的一个严重漏洞正被积极利用,存在绕过登录的风险。- 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
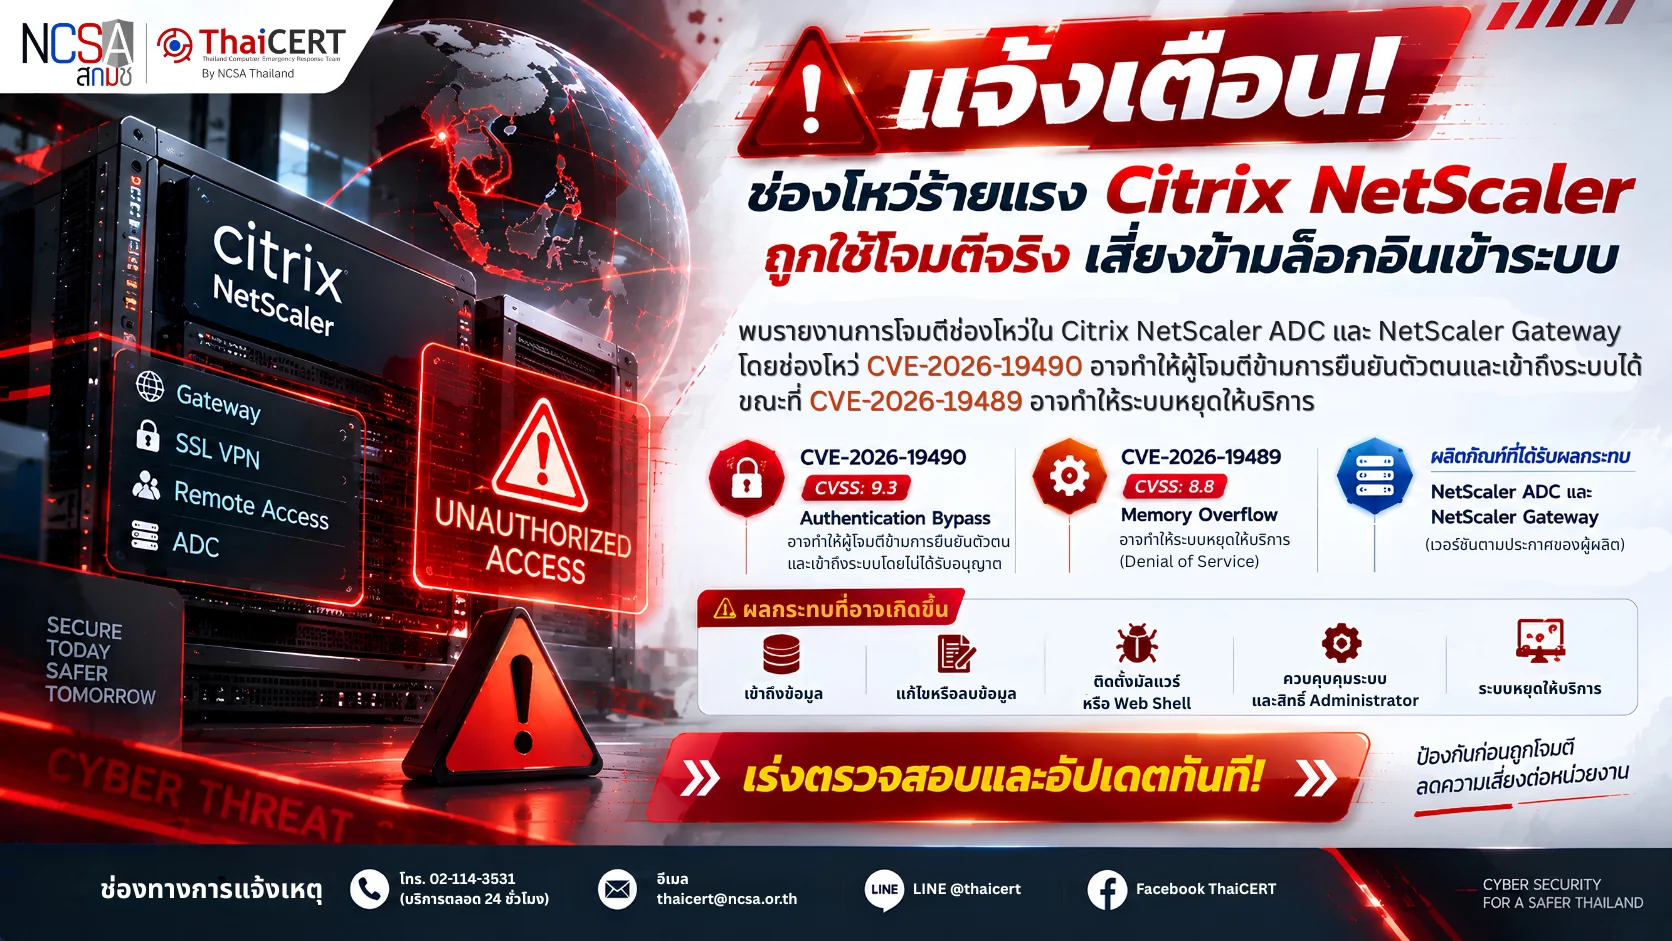
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) พบรายงานการโจมตีช่องโหว่ใน Citrix NetScaler ADC และ NetScaler Gateway โดยช่องโหว่ CVE-2026-19490 อาจทำให้ผู้โจมตีข้ามการยืนยันตัวตนและเข้าถึงระบบได้โดยไม่ได้รับอนุญาต ขณะที่ CVE-2026-19489 อาจทำให้ระบบหยุดให้บริการ ทั้งนี้พบการนำช่องโหว่ไปใช้โจมตีแล้ว ผู้ดูแลระบบควรเร่งอัปเดตและตรวจสอบระบบโดยทันที [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-19490 (CVSS: 9.3) เป็นช่องโหว่ประเภท Authentication Bypass ซึ่งเกิดจากกระบวนการตรวจสอบสิทธิ์ของระบบไม่เพียงพอ ส่งผลให้ผู้โจมตีที่ไม่ได้ผ่านการยืนยันตัวตนสามารถหลีกเลี่ยงกลไกความปลอดภัยและเข้าถึงบริการที่ได้รับผลกระทบได้ [2]
ช่องโหว่นี้สามารถโจมตีผ่านเครือข่ายได้ โดยไม่จำเป็นต้องมีบัญชีผู้ใช้งานหรือสิทธิ์ที่ถูกต้องก่อนการโจมตี และอาจนำไปสู่การเข้าถึงระบบโดยไม่ได้รับอนุญาต ระบบที่มีความเสี่ยง ได้แก่ – Citrix NetScaler Gateway – SSL VPN – ICA Proxy – AAA Virtual Server – ระบบ Remote Access ที่เปิดให้บริการจากอินเทอร์เน็ต 1.2 CVE-2026-19489 (CVSS: 8.8) เป็นช่องโหว่ประเภท Memory Overflow ซึ่งเกิดจากการจัดการหน่วยความจำที่ไม่เหมาะสม อาจทำให้ผู้โจมตีสามารถส่งข้อมูลที่ถูกสร้างขึ้นเป็นพิเศษ ส่งผลให้อุปกรณ์ทำงานผิดปกติ หยุดให้บริการ หรือเกิดภาวะ Denial of Service (DoS) ได้[3] ช่องโหว่นี้มีเงื่อนไขว่าระบบต้องเปิดใช้งาน SIP ALG บน Large Scale NAT (LSN) Group จึงจะได้รับผลกระทบ
2. ผลิตภัณฑ์ Citrix NetScaler ADC และ NetScaler Gateway ที่ควรตรวจสอบ ได้แก่ [4] – NetScaler ADC และ NetScaler Gateway เวอร์ชัน 14.1 ก่อน 14.1-73.32 เวอร์ชัน 13.1 ก่อน 13.1-63.21 – NetScaler ADC FIPS เวอร์ชันก่อน 14.1-73.32 FIPS – NetScaler ADC FIPS และ NDcPP เวอร์ชันก่อน 13.1-37.277
3. รูปแบบการโจมตีและผลกระทบ ผู้ไม่หวังดีสามารถใช้ช่องโหว่ CVE-2026-19490 เพื่อข้ามกระบวนการยืนยันตัวตนของ Citrix NetScaler Gateway และเข้าถึงระบบโดยไม่ได้รับอนุญาต โดยเฉพาะระบบที่เปิดให้บริการจากอินเทอร์เน็ต เช่น VPN หรือ Remote Access ซึ่งอาจนำไปสู่การเข้าถึงทรัพยากรภายในหน่วยงาน ขโมยข้อมูล แก้ไขการตั้งค่าระบบ หรือใช้เป็นช่องทางสำหรับโจมตีระบบอื่นภายในเครือข่ายได้ นอกจากนี้ ช่องโหว่ CVE-2026-19489 อาจถูกใช้เพื่อทำให้ระบบทำงานผิดปกติหรือหยุดให้บริการ ส่งผลกระทบต่อความต่อเนื่องในการให้บริการของหน่วยงาน
4. แนวทางการแก้ไขและป้องกัน 4.1 อัปเดตแพตช์ทันที ติดตั้ง Security Update ของ Citrix NetScaler ตามเวอร์ชันที่ผู้ผลิตแนะนำ เพื่อปิดช่องโหว่ CVE-2026-19490 และ CVE-2026-19489 4.2 จำกัดการเข้าถึงระบบ ลดความเสี่ยงโดยจำกัดการเข้าถึง NetScaler Gateway จากอินเทอร์เน็ต อนุญาตเฉพาะ IP หรือผู้ใช้งานที่จำเป็น และหลีกเลี่ยงการเปิด Management Interface จากภายนอก 4.3 ตรวจสอบ Log ย้อนหลัง ตรวจสอบ NetScaler Log, VPN Log, Firewall และ SIEM เพื่อค้นหาการเข้าสู่ระบบผิดปกติ การเข้าถึงจาก IP ที่ไม่ทราบแหล่งที่มา หรือพฤติกรรมที่อาจเกี่ยวข้องกับการโจมตี 4.4 ตรวจสอบบัญชีและสิทธิ์ผู้ใช้งาน ตรวจสอบบัญชี Administrator การเพิ่มบัญชีใหม่ การเปลี่ยนแปลงสิทธิ์ และยกเลิก Session หรือเปลี่ยนรหัสผ่าน หากพบความผิดปกติ 4.5 รับมือกรณีพบการบุกรุก แยกระบบที่ต้องสงสัยออกจากเครือข่าย เก็บหลักฐานและ Log ที่เกี่ยวข้อง ตรวจสอบขอบเขตความเสียหาย และดำเนินการแก้ไขก่อนนำระบบกลับมาใช้งาน
แหล่งอ้างอิง [1] https://dg.th/ab28rdv9kc [2] https://dg.th/h9ksp71yig [3] https://dg.th/rm9tjh80z5 [4] https://dg.th/cow9qa7rsx
泰国国家计算机安全事件响应中心 (ThaiCERT) 发现有报告称,Citrix NetScaler ADC 和 NetScaler Gateway 中的漏洞正遭到攻击。其中,CVE-2026-19490 漏洞可能允许攻击者绕过身份验证并获得对系统的未授权访问权限,而 CVE-2026-19489 漏洞可能导致系统停机。这些漏洞已被发现遭到利用,系统管理员应立即更新并检查其系统。[1]
1. 漏洞详情 1.1 CVE-2026-19490(CVSS:9.3)是一个身份验证绕过漏洞,由系统身份验证不足导致,允许未经身份验证的攻击者绕过安全机制并访问受影响的服务。[2]
此漏洞可通过网络利用,无需事先拥有适当的用户帐户或权限,即可导致对系统的未经授权访问。受影响的系统包括:– Citrix NetScaler Gateway – SSL VPN – ICA 代理 – AAA 虚拟服务器 – 可访问互联网的远程访问系统。1.2 CVE-2026-19489 (CVSS: 8.8) 是一个内存溢出漏洞,由不当的内存管理引起,攻击者可利用此漏洞发送特制数据,导致系统故障、服务中断或拒绝服务 (DoS) 攻击。[3] 此漏洞需要启用大规模 NAT (LSN) 组上的 SIP ALG 才会受到影响。
2. 需要检查的 Citrix NetScaler ADC 和 NetScaler Gateway 产品包括:[4] – NetScaler ADC 和 NetScaler Gateway 版本 14.1(版本号 14.1-73.32 之前)和 13.1(版本号 13.1-63.21 之前) – NetScaler ADC FIPS 版本(版本号 14.1-73.32 FIPS 之前) – NetScaler ADC FIPS 和 NDcPP 版本(版本号 13.1-37.277 之前)
3. 攻击模式和影响:恶意攻击者可以利用 CVE-2026-19490 漏洞绕过 Citrix NetScaler Gateway 身份验证,从而未经授权访问系统,尤其是那些可通过互联网访问的系统,例如 VPN 或远程访问。这可能导致未经授权访问内部资源、数据窃取、系统配置修改,或成为攻击网络中其他系统的入口。此外,CVE-2026-19489 漏洞可能被用于导致系统故障或服务中断,从而影响组织的持续运营。
4. 补救和预防指南 4.1 立即更新补丁:按照制造商建议安装 Citrix NetScaler 安全更新,以修复漏洞 CVE-2026-19490 和 CVE-2026-19489。4.2 限制系统访问:通过限制对 NetScaler 网关的互联网访问来降低风险,仅允许必要的 IP 地址或用户访问,并避免打开外部管理接口。4.3 日志审查:审查 NetScaler 日志、VPN 日志、防火墙日志和 SIEM 日志,查找异常登录、来自未知 IP 地址的访问或可能与攻击相关的行为。4.4 帐户和用户权限审查:如果检测到任何异常情况,请审查管理员帐户、新增帐户、权限更改、会话终止或密码更改。4.5 入侵响应:将可疑系统与网络隔离,收集相关证据和日志,评估损害程度,并在恢复系统之前实施补救措施。
参考文献 [1] https://dg.th/ab28rdv9kc [2] https://dg.th/h9ksp71yig [3] https://dg.th/rm9tjh80z5 [4] https://dg.th/cow9qa7rsx