แจ้งเตือน ช่องโหว่ใน F5 BIG-IP APM ถูกใช้โจมตีจริง เสี่ยงถูกเข้าควบคุมระบบจากภายนอก - Thailand Computer Emergency Response Team (ThaiCERT)警报:F5 BIG-IP APM 的一个漏洞正被积极利用,存在系统被外部控制的风险。——泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
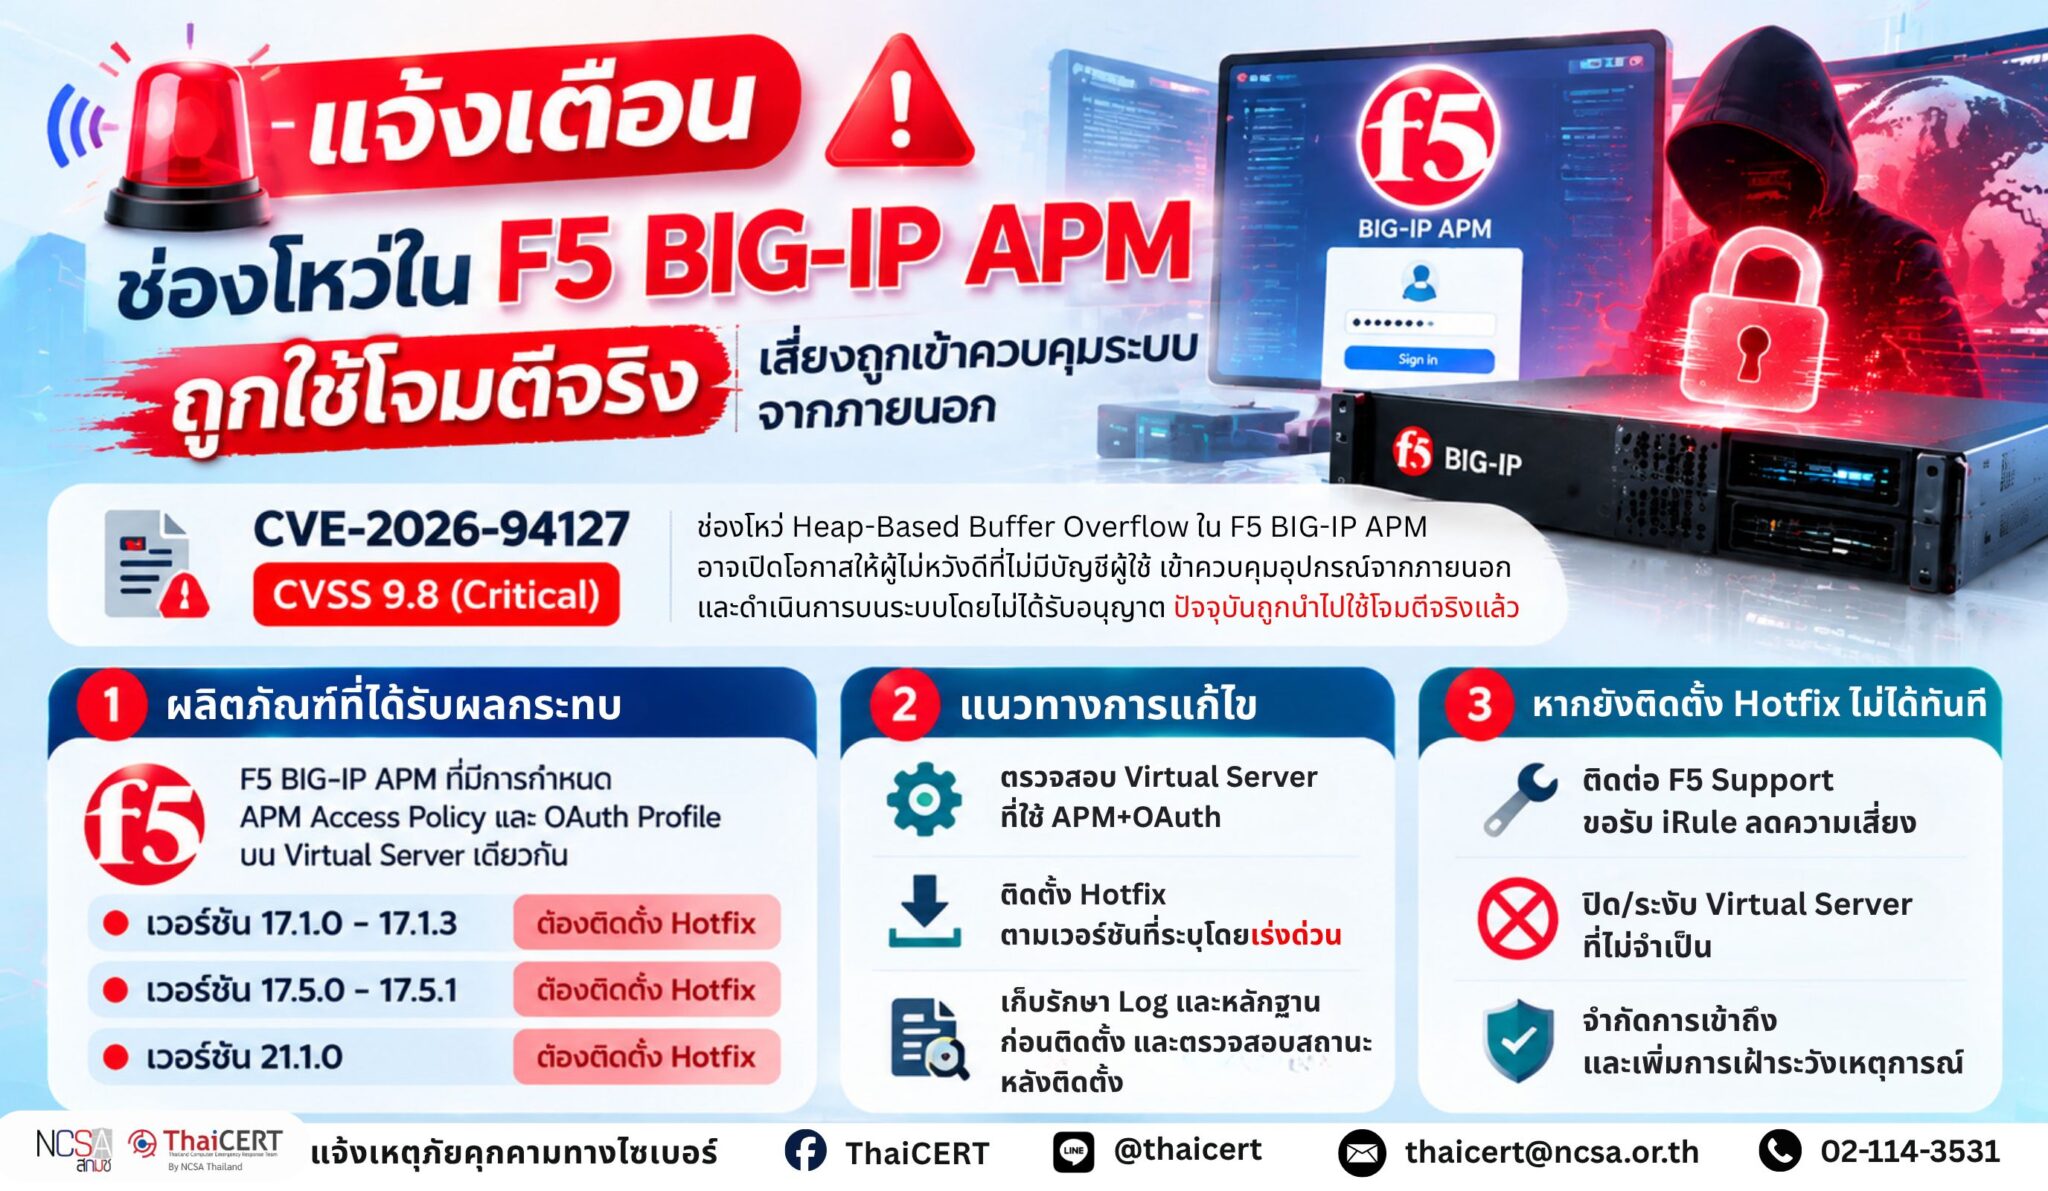
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามรายงานช่องโหว่ CVE-2026-94127 ใน F5 BIG-IP Access Policy Manager (APM) ซึ่งอาจเปิดโอกาสให้ผู้โจมตีที่ไม่มีบัญชีผู้ใช้ส่งข้อมูลที่สร้างขึ้นเป็นพิเศษ เพื่อเข้าควบคุมอุปกรณ์และดำเนินการบนระบบโดยไม่ได้รับอนุญาต ปัจจุบัน F5 ยืนยันว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริง และ CISA ได้เพิ่มช่องโหว่ดังกล่าวในบัญชี Known Exploited Vulnerabilities (KEV) แล้ว ผู้ดูแลระบบจึงควรตรวจสอบและติดตั้ง Hotfix โดยเร่งด่วน [1]
1. รายละเอียดช่องโหว่ 1.1 CVE-2026-94127 (CVSS v3.1: 9.8)[2] เป็นช่องโหว่ประเภท Heap-Based Buffer Overflow ใน F5 BIG-IP APM หากโจมตีสำเร็จ ผู้ไม่หวังดีที่ยังไม่ผ่านการยืนยันตัวตนอาจเข้าควบคุมอุปกรณ์จากภายนอก และดำเนินกิจกรรมที่เป็นอันตรายบนระบบได้ [2][4] 1.2 ระบบจะได้รับผลกระทบเมื่อ Virtual Server มีการตั้งค่าดังต่อไปนี้พร้อมกัน – มีการกำหนด APM Access Policy – มีการกำหนด OAuth Profile – BIG-IP APM ทำหน้าที่เป็น OAuth Authorization Server 1.3 ระบบที่ใช้ BIG-IP APM เฉพาะในรูปแบบ OAuth Client หรือ Resource Server โดยไม่มีการกำหนด OAuth Authorization Server Profile ไม่ได้รับผลกระทบจากช่องโหว่นี้ตามข้อมูลของ F5 1.4 ช่องโหว่ส่งผลกระทบต่อส่วนประมวลผลการรับส่งข้อมูล หรือ Data Plane ของ BIG-IP และระบบที่ทำงานใน Appliance Mode อาจได้รับผลกระทบเช่นกัน 1.5 F5 ยืนยันว่าช่องโหว่นี้ถูกนำไปใช้โจมตีจริงแล้ว แต่ยังไม่ได้เปิดเผยรายละเอียดเกี่ยวกับกลุ่มผู้โจมตี จำนวนระบบที่ได้รับผลกระทบ หรือรูปแบบการโจมตีโดยละเอียด
2. ผลิตภัณฑ์ที่ได้รับผลกระทบ[3] ช่องโหว่ส่งผลกระทบต่อ F5 BIG-IP APM ที่มีการกำหนด APM Access Policy และ OAuth Profile บน Virtual Server เดียวกัน โดยมีเวอร์ชันที่ต้องตรวจสอบดังนี้ – BIG-IP APM เวอร์ชัน 17.1.0 ถึง 17.1.3 ที่ยังไม่ได้ติดตั้ง Hotfix-BIGIP-17.1.3.5.0.41.14-ENG หรือใหม่กว่า – BIG-IP APM เวอร์ชัน 17.5.0 ถึง 17.5.1 ที่ยังไม่ได้ติดตั้ง Hotfix-BIGIP-17.5.1.9.0.160.12-ENG หรือใหม่กว่า – BIG-IP APM เวอร์ชัน 21.1.0 ที่ยังไม่ได้ติดตั้ง Hotfix-BIGIP-21.1.0.2.0.30.22-ENG หรือใหม่กว่า
3. แนวทางการแก้ไข 3.1 ตรวจสอบ BIG-IP ทุกระบบภายในหน่วยงาน เพื่อค้นหา Virtual Server ที่มีการกำหนด APM Access Policy และ OAuth Profile ร่วมกัน 3.2 เร่งติดตั้ง Hotfix ที่ตรงกับสายเวอร์ชัน ดังนี้ [2] – BIG-IP APM เวอร์ชัน 17.1.x ให้ติดตั้ง Hotfix-BIGIP-17.1.3.5.0.41.14-ENG หรือใหม่กว่า – BIG-IP APM เวอร์ชัน 17.5.x ให้ติดตั้ง Hotfix-BIGIP-17.5.1.9.0.160.12-ENG หรือใหม่กว่า – BIG-IP APM เวอร์ชัน 21.1.x ให้ติดตั้ง Hotfix-BIGIP-21.1.0.2.0.30.22-ENG หรือใหม่กว่า 3.3 ก่อนติดตั้ง Hotfix ควรเก็บรักษา Log และหลักฐานที่เกี่ยวข้องไว้สำหรับตรวจสอบย้อนหลัง เนื่องจากช่องโหว่นี้ถูกนำไปใช้โจมตีจริงแล้ว 3.4 หลังติดตั้ง Hotfix ให้ตรวจสอบเวอร์ชันและสถานะการติดตั้ง พร้อมทดสอบการทำงานของ APM Access Policy, OAuth และ Virtual Server ที่เกี่ยวข้อง 3.5 จำกัดการเข้าถึง Management Interface ให้เฉพาะเครือข่ายหรือ IP Address ของผู้ดูแลระบบที่เชื่อถือได้ และหลีกเลี่ยงการเปิด Management Interface ให้เข้าถึงได้โดยตรงจากอินเทอร์เน็ต 3.6 ตรวจสอบบัญชีผู้ดูแลระบบและบัญชีที่มีสิทธิ์สูง หากพบบัญชีที่ไม่รู้จักหรือมีการเปลี่ยนแปลงสิทธิ์โดยไม่มีเหตุผล ให้ระงับบัญชีดังกล่าวและเข้าสู่กระบวนการตรวจสอบเหตุการณ์ทันที
4. แนวทางปฏิบัติกรณีไม่สามารถติดตั้ง Hotfix ได้ทันที 4.1 ติดต่อ F5 Support เพื่อขอรับ iRule สำหรับลดความเสี่ยง และนำไปใช้กับ BIG-IP APM Virtual Server ที่ได้รับผลกระทบตามคำแนะนำของผู้ผลิต 4.2 หากไม่มีความจำเป็นทางธุรกิจ ให้ปิดหรือระงับ Virtual Server ที่มีการกำหนด APM Access Policy และ OAuth Authorization Server Profile ร่วมกันเป็นการชั่วคราว 4.3 จำกัดการเข้าถึง Virtual Server ที่ได้รับผลกระทบให้เหลือเฉพาะเครือข่ายหรือ IP Address ที่จำเป็น และปิดช่องทางเข้าถึงจากอินเทอร์เน็ตที่ไม่จำเป็น 4.4 เพิ่มการเฝ้าระวัง OAuth Authentication Failure, กิจกรรมที่ผิดปกติ และเหตุการณ์ TMM SIGABRT พร้อมตั้งค่าการแจ้งเตือนให้เจ้าหน้าที่ตรวจสอบโดยเร็ว 4.5 ตรวจสอบและสำรองค่าการตั้งค่าที่จำเป็น รวมถึงจัดเก็บ Log ให้เพียงพอต่อการตรวจสอบย้อนหลัง
แหล่งอ้างอิง [1] https://dg.th/tsr0fgd54o [2] https://dg.th/jkvqme5f9z [3] https://dg.th/zwei36atjd
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测有关 F5 BIG-IP 访问策略管理器 (APM) 中漏洞 CVE-2026-94127 的报告。该漏洞可能允许没有用户帐户的攻击者发送精心构造的信息来控制设备并在系统上执行未经授权的操作。F5 已确认该漏洞正被积极利用,美国网络安全和基础设施安全局 (CISA) 已将其添加到已知已利用漏洞 (KEV) 列表中。因此,系统管理员应立即检查并安装热修复程序 [1]。
1. 漏洞详情 1.1 CVE-2026-94127 (CVSS v3.1: 9.8)[2] 是 F5 BIG-IP APM 中的一个基于堆的缓冲区溢出漏洞。如果成功利用此漏洞,未经身份验证的攻击者可以从外部位置控制设备,并在系统上执行恶意活动。[2][4] 1.2 当虚拟服务器上同时配置以下设置时,系统会受到影响: – 配置了 APM 访问策略 – 配置了 OAuth 配置文件 – BIG-IP APM 充当 OAuth 授权服务器 1.3 根据 F5 的说法,仅在 OAuth 客户端或资源服务器模式下使用 BIG-IP APM 且未配置 OAuth 授权服务器配置文件的系统不受此漏洞的影响。 1.4 此漏洞会影响 BIG-IP 数据平面,在设备模式下运行的系统也可能受到影响。 1.5 F5 已确认此漏洞已被利用,但尚未披露有关攻击者、受影响系统数量或具体攻击模式的详细信息。
2. 受影响产品[3] 此漏洞影响在同一虚拟服务器上配置了 APM 访问策略和 OAuth 配置文件的 F5 BIG-IP APM。需要检查以下版本:– 未安装 Hotfix-BIGIP-17.1.3.5.0.41.14-ENG 或更高版本的 BIG-IP APM 版本 17.1.0 至 17.1.3;– 未安装 Hotfix-BIGIP-17.5.1.9.0.160.12-ENG 或更高版本的 BIG-IP APM 版本 17.5.0 至 17.5.1;– 未安装 Hotfix-BIGIP-21.1.0.2.0.30.22-ENG 或更高版本的 BIG-IP APM 版本 21.1.0。
3. 解决方案 3.1 检查组织内所有 BIG-IP 系统,查找定义了相同 APM 访问策略和 OAuth 配置文件的虚拟服务器。3.2 安装与版本匹配的补丁程序,具体如下:[2] – BIG-IP APM 版本 17.1.x,安装 Hotfix-BIGIP-17.1.3.5.0.41.14-ENG 或更高版本 – BIG-IP APM 版本 17.5.x,安装 Hotfix-BIGIP-17.5.1.9.0.160.12-ENG 或更高版本 – BIG-IP APM 版本 21.1.x,安装 Hotfix-BIGIP-21.1.0.2.0.30.22-ENG 或更高版本 3.3 安装补丁程序之前,请保留日志和相关证据以供后续审查,因为此漏洞已被用于实际攻击。3.4 安装补丁程序后,检查版本和安装状态。 3.5 限制管理界面的访问权限,仅允许受信任的管理员网络或 IP 地址访问,并避免直接从互联网访问管理界面。3.6 监控管理员和特权帐户。如果发现任何未知帐户或权限被不当更改的帐户,应立即暂停这些帐户并启动事件调查。
4. 如果无法立即安装热修复程序,请采取以下措施:4.1 联系 F5 支持部门获取风险缓解 iRule,并按照制造商的说明将其应用于受影响的 BIG-IP APM 虚拟服务器。4.2 如果业务上没有必要,请暂时关闭或暂停同时配置了 APM 访问策略和 OAuth 授权服务器配置文件的虚拟服务器。4.3 将受影响虚拟服务器的访问权限限制在必要的网络或 IP 地址,并关闭不必要的互联网访问。4.4 加强对 OAuth 身份验证失败、异常活动和 TMM SIGABRT 事件的监控,并配置警报以便及时调查。4.5 验证并备份必要的设置,并保留足够的日志以供回顾审查。
参考文献 [1] https://dg.th/tsr0fgd54o [2] https://dg.th/jkvqme5f9z [3] https://dg.th/zwei36atjd