แจ้งเตือน พบเทคนิค TrustSink หลอกขโมยรหัสผ่านผ่านระบบ MFA ปลอม เสี่ยงถูกยึดบัญชี Microsoft Entra - Thailand Computer Emergency Response Team (ThaiCERT)警报:已发现TrustSink诈骗,攻击者试图通过伪造的多因素身份验证(MFA)系统窃取密码,存在账户被冻结的风险。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
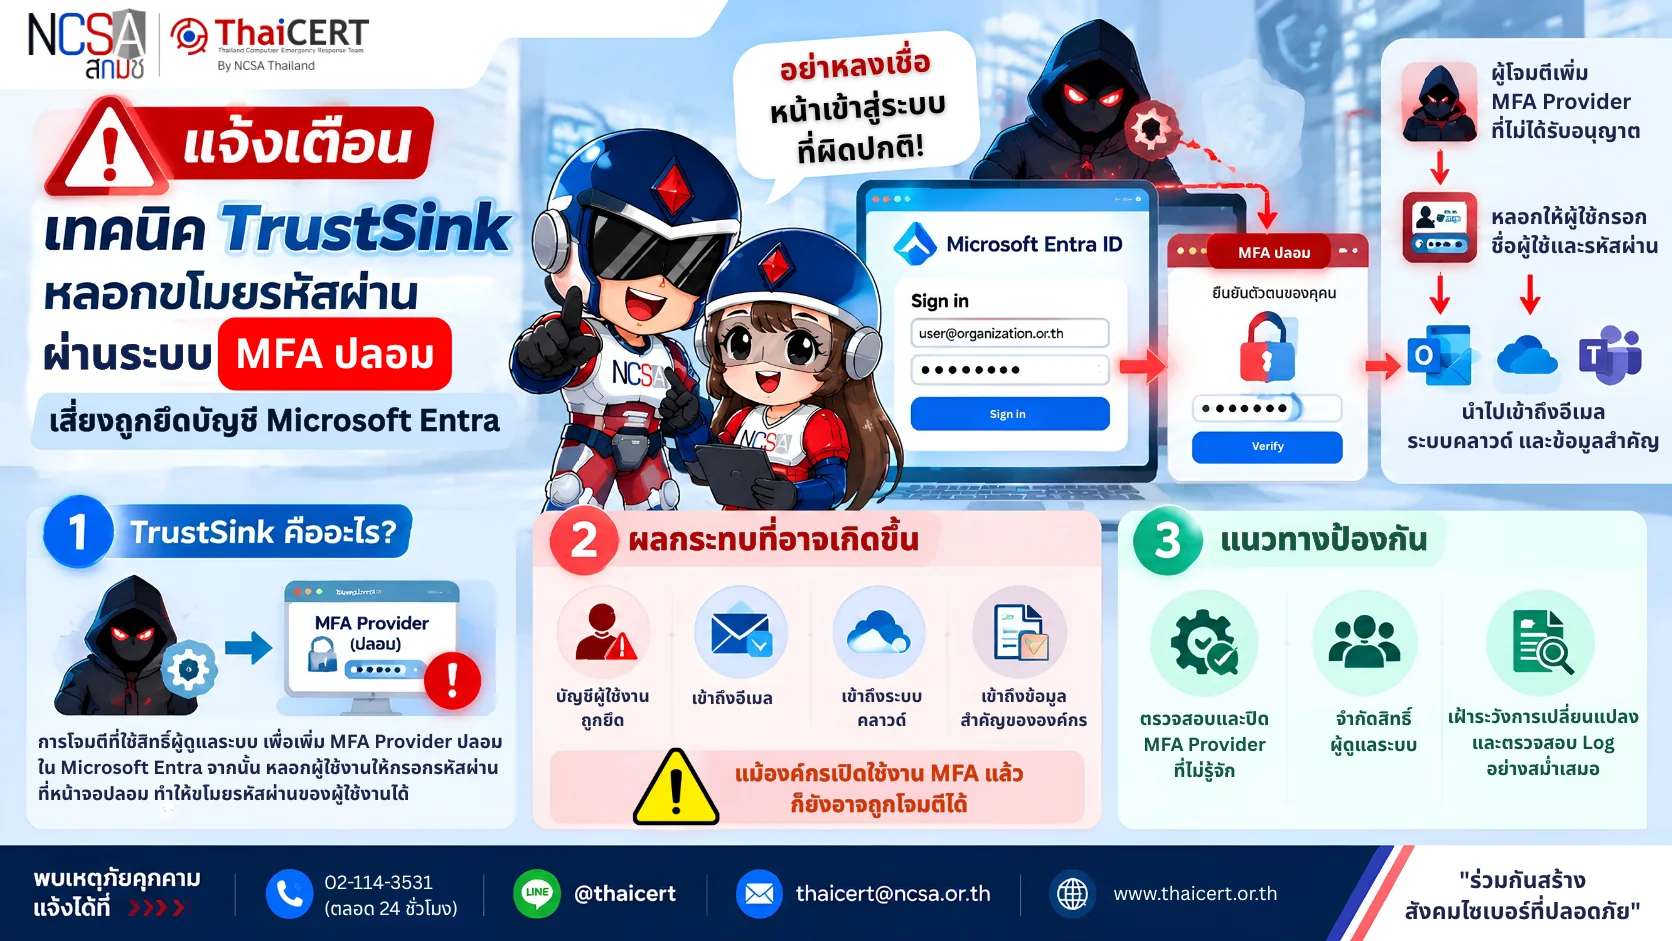
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานเทคนิคการโจมตีรูปแบบใหม่ TrustSink ที่มุ่งเป้าไปยังระบบยืนยันตัวตน Microsoft Entra ID โดยผู้โจมตีใช้การตั้งค่า MFA Provider จากภายนอกที่ไม่ได้รับอนุญาต เพื่อหลอกผู้ใช้งานระหว่างเข้าสู่ระบบและขโมยข้อมูลบัญชีผู้ใช้งาน
การโจมตีดังกล่าวสามารถทำให้ผู้ไม่หวังดีได้รับชื่อผู้ใช้และรหัสผ่าน แม้องค์กรจะเปิดใช้งานระบบ MFA แล้วก็ตาม ซึ่งอาจนำไปสู่การเข้าถึงบัญชีผู้ใช้งาน อีเมล ระบบคลาวด์ หรือข้อมูลสำคัญขององค์กรโดยไม่ได้รับอนุญาต [1]
1. รายละเอียด TrustSink เป็นเทคนิคการโจมตีที่ใช้ประโยชน์จากฟังก์ชัน External MFA Provider ของ Microsoft Entra ID โดยผู้โจมตีอาศัยสิทธิ์ผู้ดูแลระบบที่ถูกยึดครอง หรือบัญชีที่มีสิทธิ์สูง เพื่อเพิ่ม MFA Provider ที่ไม่ได้รับอนุญาตเข้าสู่ระบบ เมื่อผู้ใช้งานเข้าสู่ระบบ ระบบจะส่งขั้นตอนการยืนยันตัวตนไปยัง MFA Provider ดังกล่าว ซึ่งอาจแสดงหน้าจอปลอมเพื่อหลอกให้ผู้ใช้งานกรอกรหัสผ่าน ทำให้ข้อมูลดังกล่าวถูกส่งไปยังผู้โจมตี โดยกระบวนการเข้าสู่ระบบยังสามารถดำเนินต่อได้ตามปกติ ทำให้ตรวจพบได้ยาก [2]
2. ผลกระทบที่อาจเกิดขึ้น หากผู้โจมตีสามารถเพิ่ม MFA Provider ที่เป็นอันตรายเข้าสู่ระบบได้ อาจส่งผลกระทบดังนี้ 2.1 ข้อมูลบัญชีผู้ใช้งานถูกขโมย ผู้โจมตีอาจได้รับชื่อผู้ใช้และรหัสผ่านของบุคลากร เพื่อนำไปใช้เข้าสู่ระบบโดยไม่ได้รับอนุญาต 2.2 ระบบ MFA อาจไม่สามารถป้องกันการโจมตีได้อย่างเต็มประสิทธิภาพ แม้องค์กรเปิดใช้งาน MFA แล้ว แต่หากกระบวนการยืนยันตัวตนถูกเปลี่ยนแปลง ผู้โจมตีอาจใช้ช่องทางดังกล่าวเพื่อหลอกขโมยข้อมูลบัญชีได้ 2.3 เสี่ยงต่อการเข้าถึงระบบสำคัญขององค์กร บัญชีที่ถูกยึดอาจถูกนำไปใช้เข้าถึงอีเมล ระบบคลาวด์ เอกสาร หรือข้อมูลสำคัญอื่น ๆ ภายในองค์กร
3. ระบบและหน่วยงานที่ควรเฝ้าระวัง 3.1 หน่วยงานที่ใช้งาน Microsoft Entra ID เป็นระบบบริหารจัดการบัญชีผู้ใช้งาน 3.2 ระบบที่เปิดใช้งาน External MFA Provider หรือเชื่อมต่อระบบยืนยันตัวตนจากภายนอก 3.3 บัญชีผู้ใช้งานที่มีสิทธิ์ระดับสูง เช่น Global Administrator หรือ Authentication Policy Administrator 3.4 ระบบที่พบการเปลี่ยนแปลงการตั้งค่า MFA หรือการเพิ่มแอปพลิเคชันที่ไม่ได้รับอนุมัติ
4. แนวทางการเฝ้าระวัง ป้องกัน และรับมือ [3] 4.1 ตรวจสอบการตั้งค่าการยืนยันตัวตน (MFA) อย่างสม่ำเสมอ และวิธีการยืนยันตัวตนที่ถูกกำหนดไว้ใน Microsoft Entra ID หากพบรายการที่ไม่รู้จัก หรือไม่ได้รับอนุมัติจากองค์กร ควรดำเนินการปิดใช้งานและตรวจสอบทันที 4.2 ตรวจสอบการเปลี่ยนแปลงที่ผิดปกติในระบบ เช่น การเพิ่ม MFA Provider ใหม่ การเปลี่ยนแปลงนโยบาย MFA การเพิ่มแอปพลิเคชัน หรือการให้สิทธิ์แก่บัญชีที่ไม่ได้รับอนุญาต เพื่อค้นหาการเข้าถึงระบบที่ผิดปกติ 4.3 ป้องกันบัญชีผู้ดูแลระบบที่มีสิทธิ์สูง – จำกัดจำนวนบัญชีที่มีสิทธิ์ระดับผู้ดูแลระบบ – กำหนดสิทธิ์ให้เหมาะสมกับหน้าที่ความรับผิดชอบ – เปิดใช้งานการยืนยันตัวตนที่มีความปลอดภัยสูง เช่น Passkey หรือ FIDO2 สำหรับบัญชีสำคัญ 4.4 ควรตรวจสอบหน้าจอเข้าสู่ระบบและแหล่งที่มาของคำขอยืนยันตัวตน หากพบหน้าต่างเข้าสู่ระบบที่ผิดปกติ หรือถูกขอให้กรอกรหัสผ่านซ้ำโดยไม่ทราบสาเหตุ ควรหยุดดำเนินการและแจ้งผู้ดูแลระบบ 4.5 ดำเนินการเมื่อพบความผิดปกติ หากพบ MFA Provider หรือการตั้งค่าการยืนยันตัวตนที่ไม่ได้รับอนุญาต ควรดำเนินการดังนี้ – ปิดใช้งาน MFA Provider ที่น่าสงสัยทันที – ตรวจสอบบัญชีผู้ใช้งานที่อาจได้รับผลกระทบ – เปลี่ยนรหัสผ่านและยกเลิกเซสชันการเข้าสู่ระบบที่ไม่ปลอดภัย – ตรวจสอบประวัติการเข้าสู่ระบบย้อนหลัง เพื่อค้นหาการเข้าถึงที่ผิดปกติ
📢 ThaiCERT แนะนำตรวจสอบ MFA Provider ใน Microsoft Entra ID ทันที จำกัดสิทธิ์ผู้ดูแลระบบ และเฝ้าระวังการเปลี่ยนแปลงผิดปกติ เพื่อป้องกันการถูกขโมยบัญชี
แหล่งอ้างอิง [1] https://dg.th/bm6s1o3hzj [2] https://dg.th/q62t1rksbp [3] https://dg.th/zeh2o1a6v7
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现了一种名为TrustSink的新型攻击技术,该技术针对微软EntraID身份验证系统。攻击者利用未经授权的外部多因素身份验证(MFA)提供商设置,在用户登录时欺骗用户并窃取帐户信息。
即使组织启用了 MFA,此类攻击仍可能使攻击者获取用户名和密码,从而导致未经授权访问用户帐户、电子邮件、云系统或敏感的组织数据。[1]
1. 详细信息:TrustSink 是一种利用 Microsoft EntraID 外部 MFA 提供程序功能的攻击技术。攻击者利用被盗用的管理员权限或高权限帐户,向系统中添加未经授权的 MFA 提供程序。当用户登录时,系统会向该 MFA 提供程序发送身份验证请求,该提供程序可能会显示虚假屏幕以诱骗用户输入密码。然后,该信息会被发送给攻击者,登录过程则继续正常进行,因此很难被检测到。[2]
2. 潜在影响:如果攻击者能够向系统中添加恶意多因素身份验证 (MFA) 提供商,则可能出现以下影响:2.1 账户信息被盗:攻击者可能获取员工的用户名和密码,并利用这些信息未经授权登录。2.2 MFA 系统可能无法完全有效防御攻击:即使组织已启用 MFA,如果身份验证过程被篡改,攻击者仍可利用此漏洞窃取账户信息。2.3 访问关键组织系统的风险:被盗账户可能被用于访问电子邮件、云系统、文档或其他敏感内部数据。
3. 需要监控的系统和机构:3.1 使用 Microsoft Entria ID 作为用户帐户管理系统的机构。3.2 启用了外部 MFA 提供程序或连接到外部身份验证系统的系统。3.3 具有提升权限的用户帐户,例如全局管理员或身份验证策略管理员。3.4 MFA 设置发生更改或添加了未经授权应用程序的系统。
4. 监控、预防和响应指南 [3] 4.1 定期检查 Microsoft Entra ID 中定义的身份验证设置(MFA)和身份验证方法。如果发现未知或未经授权的条目,应立即禁用并进行调查。4.2 检查系统中是否存在异常更改,例如添加新的 MFA 提供程序、更改 MFA 策略、添加应用程序或授予未经授权的帐户权限,以检测异常的系统访问。4.3 保护高权限管理员帐户 – 限制具有管理员级别权限的帐户数量 – 分配与其职责相符的权限 – 为重要帐户启用高安全性身份验证,例如 Passkey 或 FIDO2。4.4 应检查登录屏幕和身份验证请求的来源。如果发现异常登录屏幕,或因未知原因反复请求密码,则应停止该进程并通知管理员。4.5 发现异常情况时应采取的措施如果发现未经授权的 MFA 提供程序或身份验证设置,应采取以下措施: – 立即禁用可疑的 MFA 提供程序 – 调查可能受影响的用户帐户 – 更改密码并终止不安全的登录会话 – 查看登录历史记录以检测异常访问。
📢 ThaiCERT 建议立即检查 Microsoft Entra ID 中的 MFA 提供程序,限制管理员权限,并监控异常更改,以防止帐户被盗。
参考文献 [1] https://dg.th/bm6s1o3hzj [2] https://dg.th/q62t1rksbp [3] https://dg.th/zeh2o1a6v7