ช่องโหว่ Zero-Click Worm บน WeChat เสี่ยงถูกยึดบัญชีผ่านสายเรียกเข้า - Thailand Computer Emergency Response Team (ThaiCERT)泰国计算机应急响应小组(ThaiCERT)表示,微信上的“零点击蠕虫”漏洞存在通过来电劫持账户的风险。
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
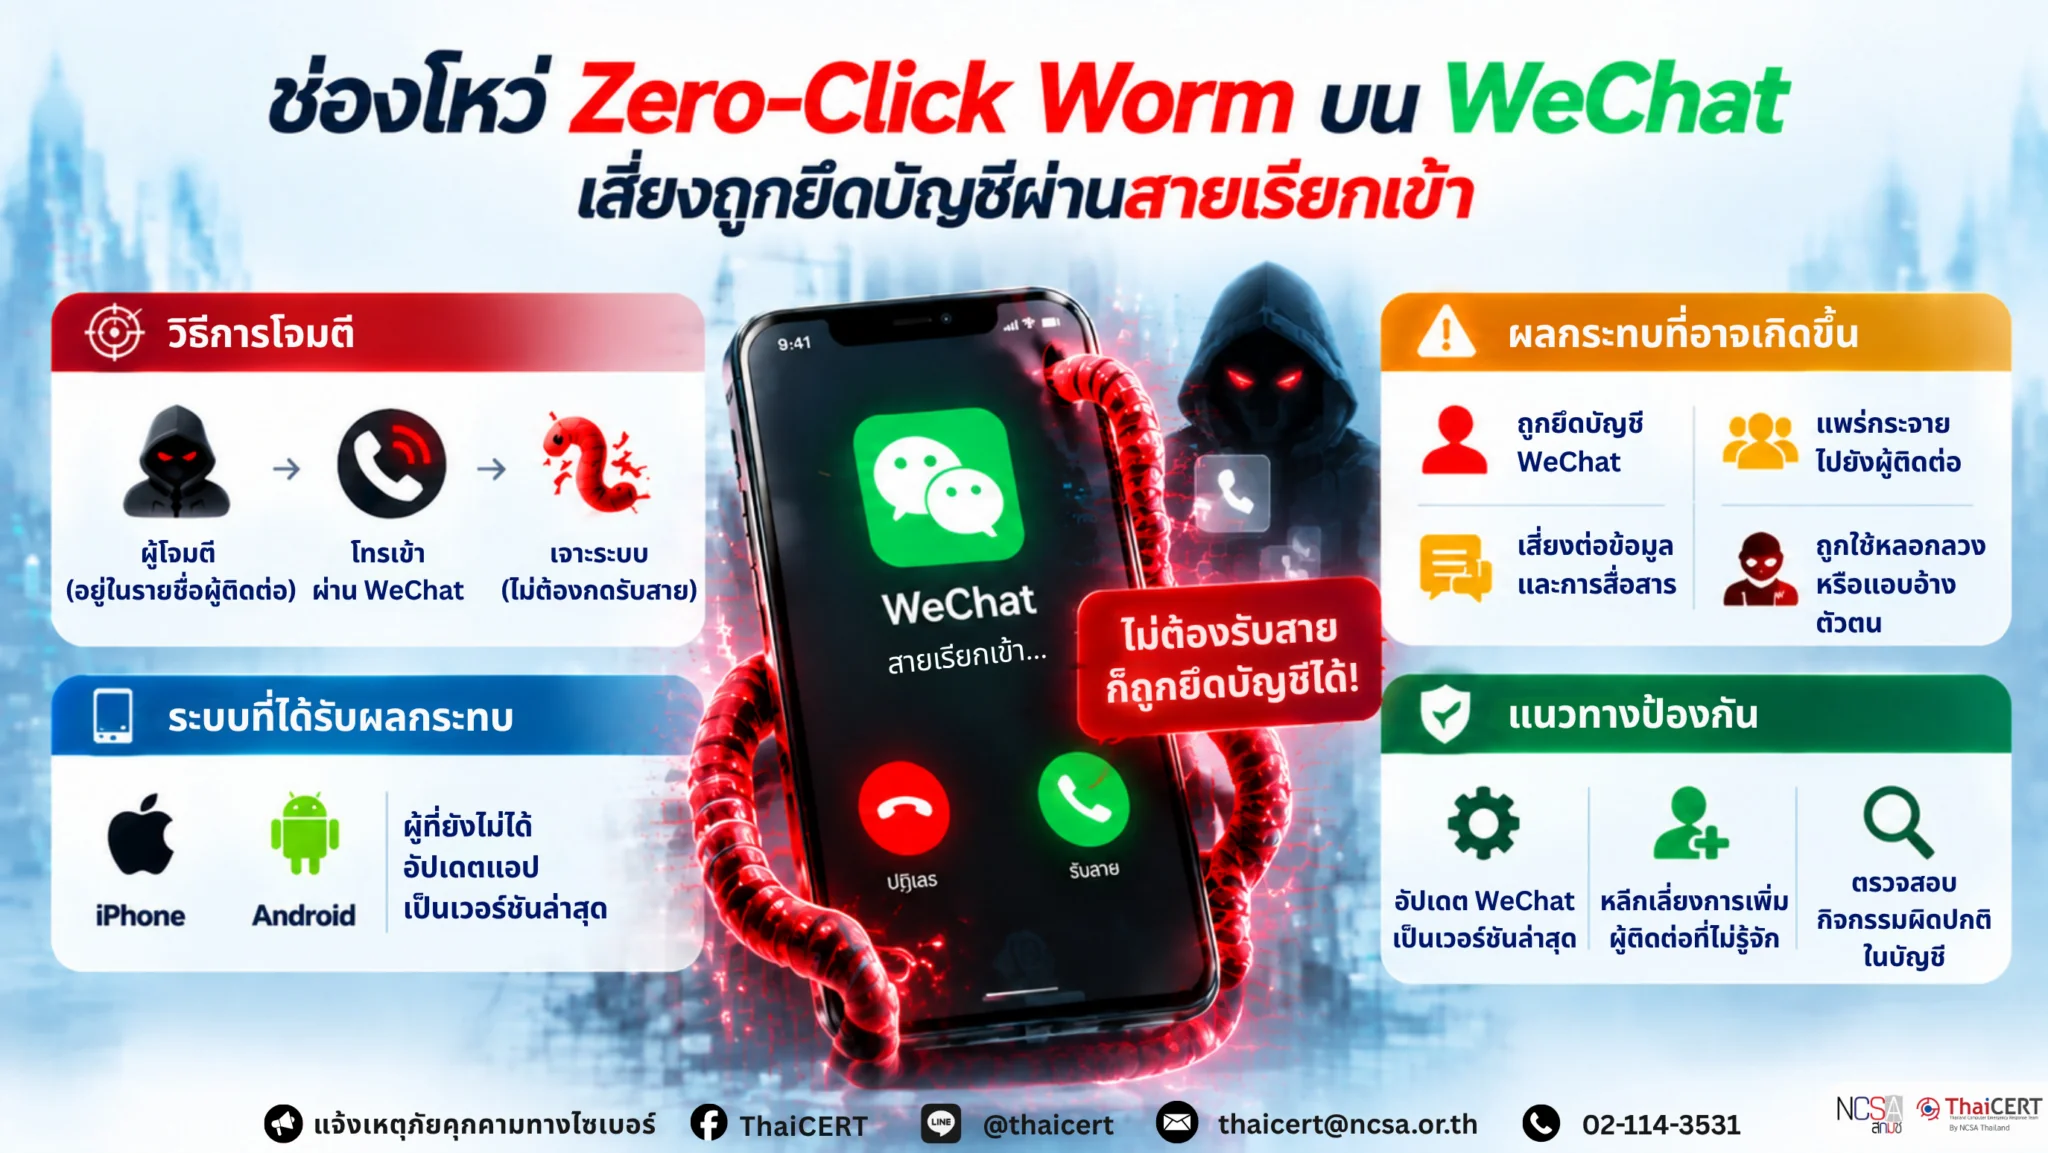
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ กรณีนักวิจัยด้านความปลอดภัยเปิดเผยผลการสาธิตช่องโหว่แบบ Zero-Click Worm ในแอปพลิเคชัน WeChat ซึ่งสามารถโจมตีผู้ใช้งานผ่านการโทรเข้าได้ทันที โดยนักวิจัยเรียกการสาธิตนี้ว่า WeWorm ซึ่งสามารถเข้าควบคุมบัญชี WeChat บนอุปกรณ์ iPhone และ Android ได้ โดยที่ผู้ตกเป็นเหยื่อไม่จำเป็นต้องกดรับสายหรือแตะหน้าจอของอุปกรณ์ ทั้งนี้ รายงานระบุว่าผู้พัฒนารับทราบและได้ดำเนินการแก้ไขช่องทางการโจมตีดังกล่าวแล้ว
1. รายละเอียดของภัยคุกคาม[1] ช่องโหว่นี้มีชื่อเรียกจากการสาธิตว่า WeWorm เป็นการโจมตีแบบไม่ต้องอาศัยการโต้ตอบจากผู้ใช้งาน (Zero-Click Exploitation) โดยผู้โจมตีที่อยู่ในรายชื่อผู้ติดต่อสามารถเริ่มการโจมตีผ่านฟีเจอร์การโทรของ WeChat ซึ่งทันทีที่มีสายเรียกเข้า ผู้โจมตีสามารถเจาะระบบและเข้าควบคุมบัญชี ได้โดยที่เป้าหมายไม่ต้องกดรับสายหรือแตะหน้าจออุปกรณ์ หากบัญชีถูกเข้ายึดครองแล้ว Worm จะสามารถใช้บัญชีนั้นแพร่กระจายตัวเองแบบลูกโซ่ไปยังผู้ติดต่อรายอื่นต่อไปได้ แต่อย่างไรก็ตาม การค้นพบนี้เป็นเพียงการสาธิตเชิงเทคนิคจากทีมนักวิจัย Calif Research ปัจจุบันยังไม่พบการโจมตีในสภาพแวดล้อมจริง และยังไม่มีการระบุหมายเลขช่องโหว่ (CVE) โดยทาง Tencent ซึ่งเป็นผู้พัฒนาได้รับทราบปัญหา และดำเนินการอุดช่องโหว่ (Patch) เรียบร้อยแล้ว
2. ระบบที่ได้รับผลกระทบ 2.1 ผู้ใช้งานแอปพลิเคชัน WeChat บนอุปกรณ์ iPhone 2.2 ผู้ใช้งานแอปพลิเคชัน WeChat บนอุปกรณ์ Android 2.3 ผู้ใช้งานที่ยังไม่ได้อัปเดตแอปพลิเคชันเป็นเวอร์ชันล่าสุด
3. ผลกระทบที่อาจเกิดขึ้น 3.1 ผู้โจมตีอาจเข้าควบคุมบัญชี WeChat ของผู้ใช้งานได้ 3.2 บัญชีที่ถูกเข้าควบคุมอาจถูกใช้โทรไปยังผู้ติดต่อรายอื่นเพื่อแพร่กระจายต่อ 3.3 อาจเกิดความเสี่ยงต่อข้อมูลการติดต่อ ข้อความ หรือการสื่อสารภายในบัญชี 3.4 อาจถูกใช้เป็นช่องทางหลอกลวง แอบอ้างตัวตน หรือโจมตีผู้ติดต่อรายอื่น 3.5 หน่วยงานที่ใช้ WeChat ในการติดต่อประสานงานอาจได้รับผลกระทบด้านความน่าเชื่อถือของบัญชีและช่องทางสื่อสาร
4. แนวทางการแก้ไขและลดความเสี่ยง 4.1 อัปเดตแอปพลิเคชัน WeChat ให้เป็นเวอร์ชันล่าสุด 4.2 หลีกเลี่ยงการเพิ่มผู้ติดต่อที่ไม่รู้จัก หรือบัญชีที่ไม่น่าเชื่อถือ 4.3 ตรวจสอบประวัติการเข้าสู่ระบบ อุปกรณ์ที่ผูกกับบัญชี และกิจกรรมผิดปกติภายในบัญชี WeChat 4.4 หากพบว่าบัญชีมีการโทรออก ส่งข้อความ หรือมีกิจกรรมผิดปกติโดยไม่ได้ดำเนินการเอง ให้เปลี่ยนรหัสผ่าน ตรวจสอบอุปกรณ์ที่ผูกกับบัญชี และติดต่อผู้ให้บริการทันที 4.5 หลีกเลี่ยงการใช้แอปพลิเคชันสื่อสารทั่วไปในการส่งข้อมูลสำคัญของหน่วยงาน 4.6 หน่วยงานที่มีการใช้งาน WeChat ในการประสานงาน ควรกำหนดแนวทางตรวจสอบตัวตนของคู่สนทนาเพิ่มเติม โดยเฉพาะกรณีมีการร้องขอข้อมูลสำคัญหรือเอกสารภายใน
แหล่งอ้างอิง [1] https://dg.th/1agl4etm70
泰国国家计算机安全事件响应中心(ThaiCERT)一直在密切关注网络威胁形势,此前安全研究人员披露了微信应用程序中的零点击蠕虫漏洞。该漏洞允许攻击者通过来电瞬间控制用户。研究人员将此演示命名为“WeWorm”,它可以在受害者无需接听电话或触摸屏幕的情况下,控制iPhone和安卓设备上的微信账号。报告指出,开发人员已经意识到该漏洞,并已采取措施修复。
1. 威胁详情[1] 该漏洞在演示中被称为 WeWorm,是一种零点击攻击,攻击者可以从联系人列表中通过微信的通话功能发起攻击。一旦收到来电,攻击者即可在目标用户无需接听电话或触摸屏幕的情况下,攻陷并控制该帐户。帐户被攻陷后,蠕虫病毒便可利用该帐户将自身传播给其他联系人。然而,这仅仅是加州研究团队的技术演示,尚未发现任何实际攻击案例,也未确定相应的 CVE(通用漏洞编号)。微信开发商腾讯已获悉此问题,并已修复该漏洞。
2. 受影响系统:2.1 iPhone 设备上的微信应用用户;2.2 安卓设备上的微信应用用户;2.3 尚未将应用更新至最新版本的用户。
3. 潜在影响 3.1 攻击者可能控制用户的微信账号。3.2 被控制的账号可能被用于拨打其他联系人的电话,从而传播威胁。3.3 联系人信息、消息和内部账号通信可能遭到泄露。3.4 该账号可能被用于欺诈、身份盗窃或攻击其他联系人。3.5 使用微信进行沟通的组织机构的账号信誉和沟通渠道可能受到损害。
4. 风险管理与降低指南:4.1 将微信应用程序更新至最新版本。4.2 避免添加未知联系人或不受信任的账号。4.3 检查登录记录、账号关联设备以及微信账号内的任何异常活动。4.4 如果发现您的账号在您未发起的情况下拨打电话、发送消息或进行其他异常活动,请立即更改密码,检查账号关联设备,并联系服务提供商。4.5 避免使用通用通讯应用发送重要的组织信息。4.6 使用微信进行协调的组织应建立额外的身份验证程序,尤其是在请求敏感信息或内部文件时。
参考文献[1] https://dg.th/1agl4etm70