พบมัลแวร์ CloudSyncD ปลอมเป็นตัวติดตั้ง Zoom บน macOS หลอกขอรหัสผ่านและเปิด Backdoor - Thailand Computer Emergency Response Team (ThaiCERT)一种名为 CloudSyncD 的恶意软件被发现伪装成 macOS 上的 Zoom 安装程序,诱骗用户提供密码并打开后门。——泰国计算机应急响应小组 (ThaiCERT)
546/69 (IT) ประจำวันจันทร์ที่ 5 ตุลาคม 2569 นักวิจัยจาก
546/69 (IT) ประจำวันจันทร์ที่ 5 ตุลาคม 2569
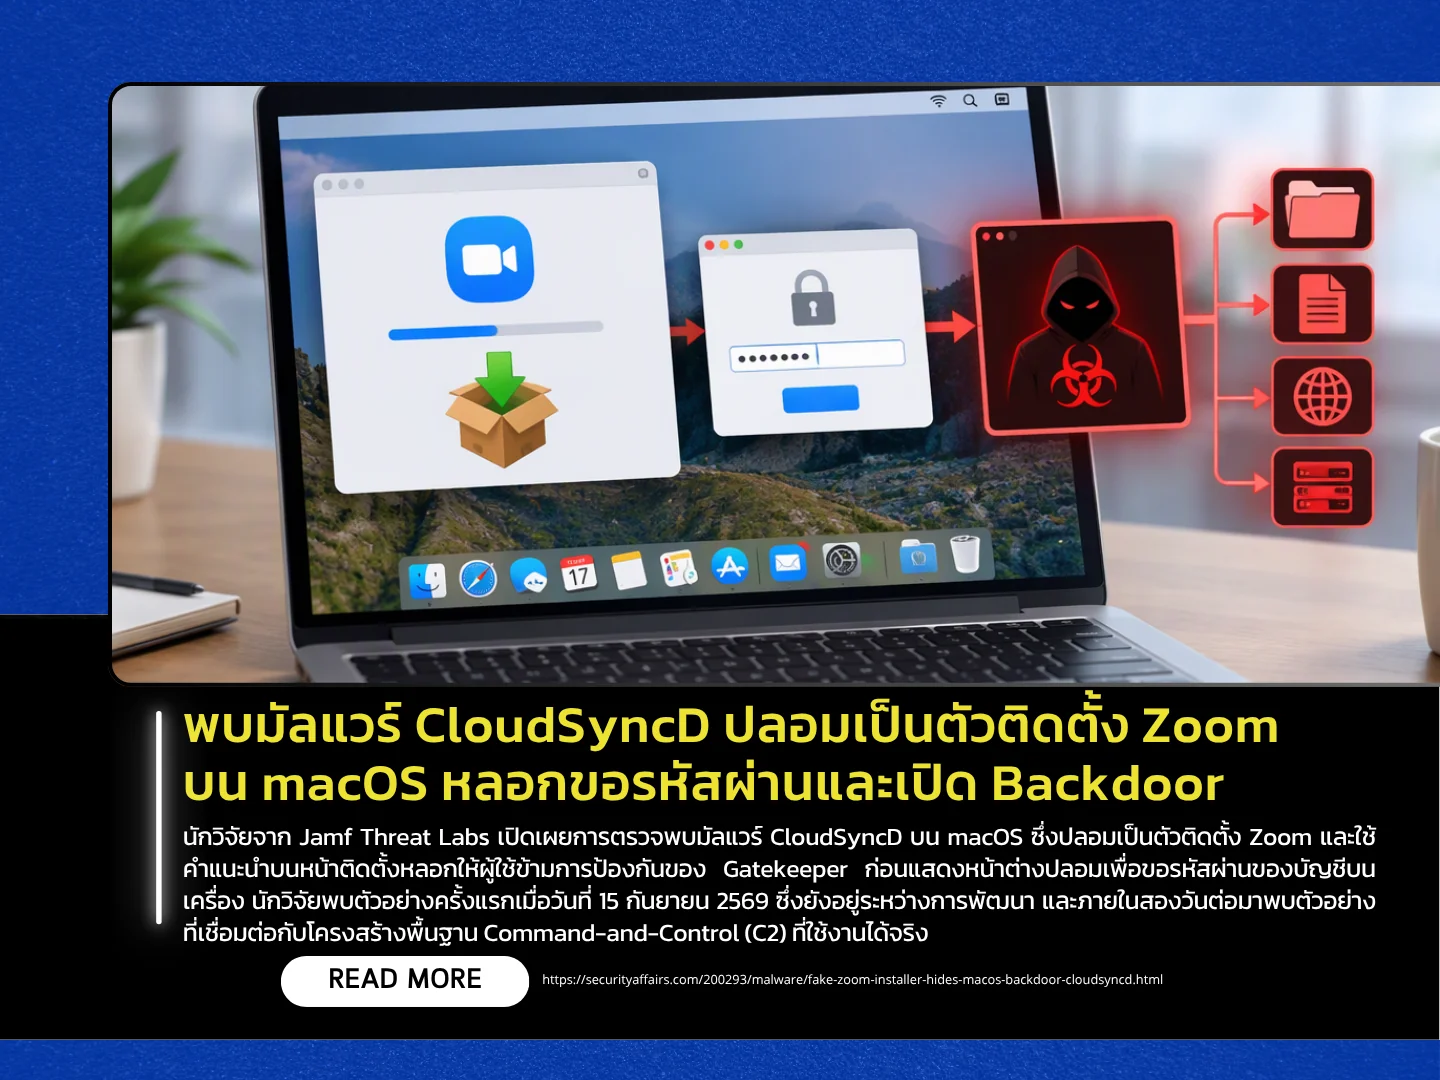
นักวิจัยจาก Jamf Threat Labs เปิดเผยการตรวจพบมัลแวร์ CloudSyncD บน macOS ซึ่งปลอมเป็นตัวติดตั้ง Zoom และใช้คำแนะนำบนหน้าติดตั้งหลอกให้ผู้ใช้ข้ามการป้องกันของ Gatekeeper ก่อนแสดงหน้าต่างปลอมเพื่อขอรหัสผ่านของบัญชีบนเครื่อง นักวิจัยพบตัวอย่างครั้งแรกเมื่อวันที่ 15 กันยายน 2569 ซึ่งยังอยู่ระหว่างการพัฒนา และภายในสองวันต่อมาพบตัวอย่างที่เชื่อมต่อกับโครงสร้างพื้นฐาน Command-and-Control (C2) ที่ใช้งานได้จริง อย่างไรก็ตาม ยังไม่มีข้อมูลยืนยันจำนวนผู้ได้รับผลกระทบ
เมื่อผู้ใช้กรอกรหัสผ่าน มัลแวร์จะตรวจสอบความถูกต้องกับบัญชีภายในเครื่อง ก่อนนำรหัสผ่านมาแปลงเป็น Base64 และซ่อนไว้ในไฟล์ data.json พร้อมแทรกข้อมูลและอักขระ Unicode ที่มองไม่เห็น จากนั้นจะใช้รหัสผ่านดังกล่าวเรียก Backdoor ขั้นที่สองด้วยสิทธิ์ sudo โดย Payload ถูกฝังมากับตัวติดตั้ง เมื่อทำงานสำเร็จ Backdoor จะรวบรวมข้อมูลพื้นฐานของเครื่องและเชื่อมต่อกับ C2 เพื่อรับไฟล์ Executable หรือ Archive เพิ่มเติมมาทำงานบนระบบ จากการทดสอบยังไม่พบการส่งรหัสผ่านของผู้ใช้ไปยัง C2 และไม่พบความสามารถสำหรับขโมยข้อมูลจากเบราว์เซอร์ Keychain หรือกระเป๋าคริปโทเคอร์เรนซีโดยตรง
ผู้ใช้งาน macOS ควรดาวน์โหลด Zoom และซอฟต์แวร์อื่นจากเว็บไซต์หรือช่องทางอย่างเป็นทางการเท่านั้น และควรระมัดระวังตัวติดตั้งที่แนะนำให้กด Open Anyway หรือดำเนินการเพื่อข้าม Gatekeeper โดยเฉพาะเมื่อมีการขอรหัสผ่านโดยไม่สามารถยืนยันแหล่งที่มาได้ หากเคยเรียกใช้ตัวติดตั้งลักษณะดังกล่าว ควรตรวจสอบไฟล์ กระบวนการ และการเชื่อมต่อเครือข่ายที่ผิดปกติบนเครื่อง ทั้งนี้ ในตัวอย่างที่ Jamf วิเคราะห์ยังไม่พบ CloudSyncD สร้างกลไกเพื่อให้มัลแวร์กลับมาทำงานอัตโนมัติหลังรีสตาร์ต เช่น LaunchAgent หรือ LaunchDaemon
แหล่งข่าว : https://securityaffairs.com/200293/malware/fake-zoom-installer-hides-macos-backdoor-cloudsyncd.html
546/69(IT)2026年10月5日,星期一。
Jamf Threat Labs 的研究人员发现 macOS 系统上存在一种名为 CloudSyncD 的恶意软件。该恶意软件伪装成 Zoom 安装程序,利用屏幕上的指示诱骗用户绕过 Gatekeeper 安全防护,然后弹出一个虚假窗口,要求用户输入账户密码。研究人员于 2026 年 9 月 15 日首次发现了该恶意软件的样本,当时它仍在开发阶段。两天之内,研究人员就发现了与正在运行的命令与控制 (C2) 基础设施相连的样本。然而,受影响的用户数量尚未得到确认。
当用户输入密码时,恶意软件会先将其与本地账户进行比对,然后将其转换为 Base64 编码并隐藏在 data.json 文件中,同时插入不可见的 Unicode 字符和数据。之后,该密码会通过安装程序中嵌入的有效载荷调用第二个具有 sudo 权限的后门程序。成功执行后,该后门程序会收集基本的系统信息,并连接到 C2 服务器以获取其他可执行文件或归档文件进行执行。测试未发现任何用户密码被发送到 C2 服务器的证据,也未发现任何直接从浏览器钥匙串或加密货币钱包窃取数据的能力。
macOS 用户应仅从官方网站或渠道下载 Zoom 和其他软件,并应警惕那些建议点击“仍然打开”或绕过 Gatekeeper 的安装程序,尤其是在没有可验证来源信息的情况下要求输入密码时。如果运行了此类安装程序,应进行调查,检查计算机上是否存在异常文件、进程和网络连接。值得注意的是,Jamf 的分析并未发现 CloudSyncD 创建任何机制(例如 LaunchAgent 或 LaunchDaemon)以在重启后自动恢复恶意软件运行。
来源:https://securityaffairs.com/200293/malware/fake-zoom-installer-hides-macos-backdoor-cloudsyncd.html