แจ้งเตือนภัย! พบมัลแวร์ CloudSyncD แฝงมากับโปรแกรม Zoom ปลอมบน macOS เสี่ยงถูกเข้าถึงเครื่องโดยไม่ได้รับอนุญาต - Thailand Computer Emergency Response Team (ThaiCERT)警报!CloudSyncD恶意软件已被发现嵌入macOS上的伪造Zoom程序中,存在未经授权访问您系统的风险。——泰国计算机应急响应小组(ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
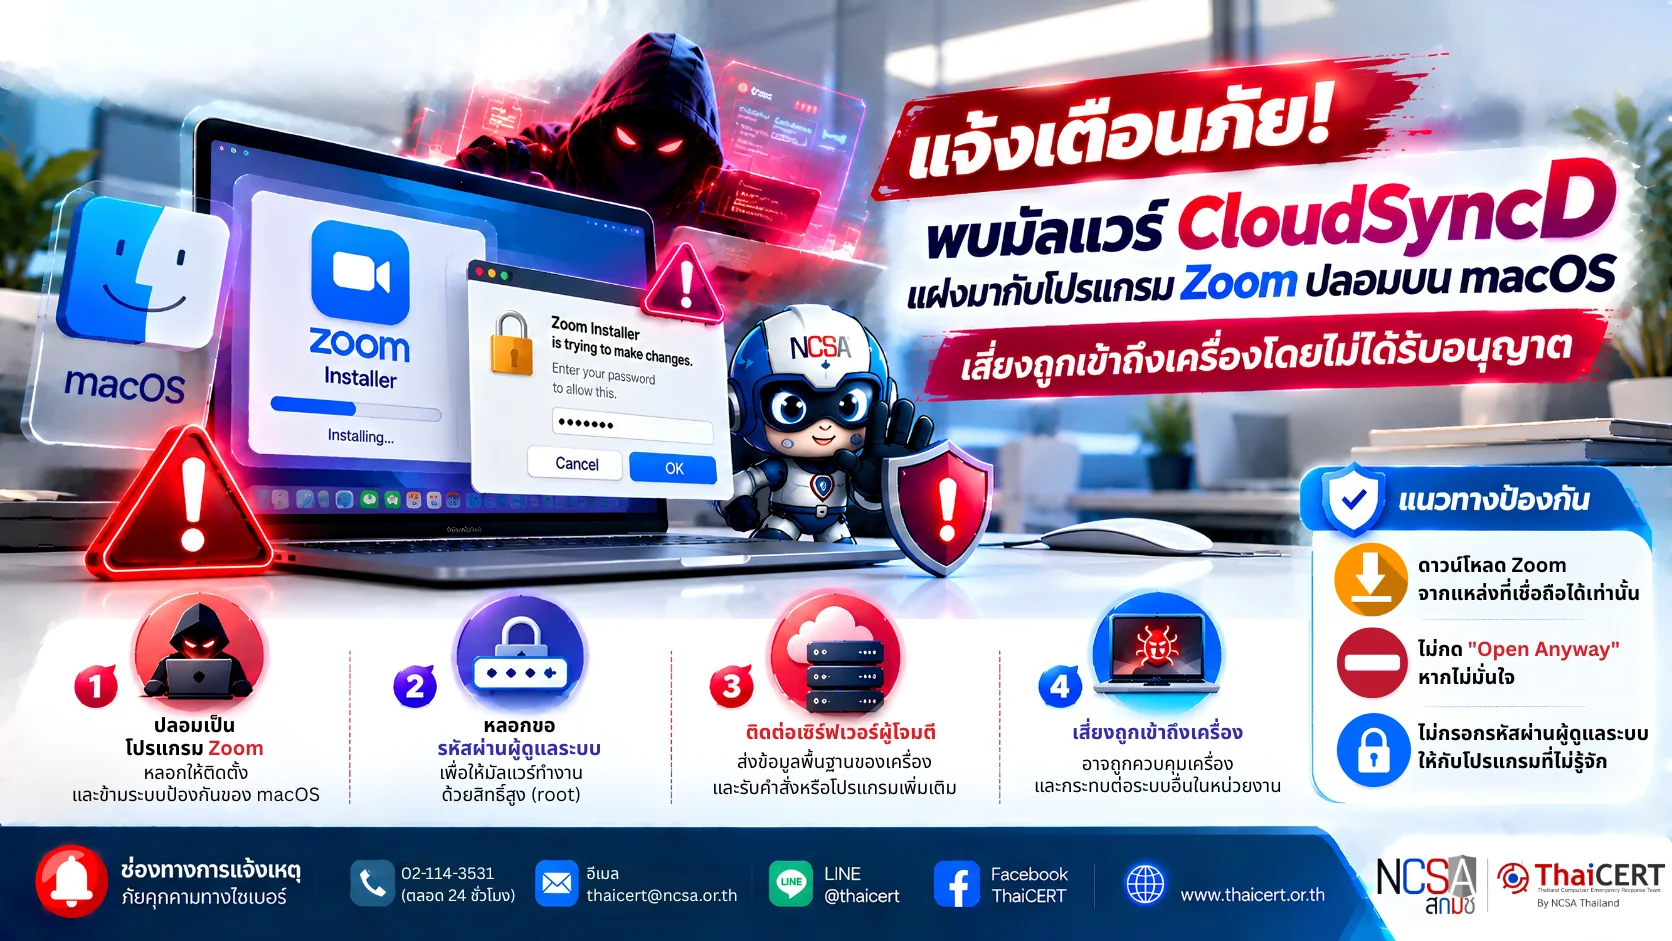
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT)ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงานการแพร่กระจายของมัลแวร์ CloudSyncD ซึ่งแฝงมากับโปรแกรมติดตั้ง Zoom ปลอมบนระบบ macOS โดยผู้โจมตีหลอกให้ผู้ใช้งานติดตั้งโปรแกรมและกดอนุญาตให้ข้ามระบบป้องกันของ macOS จากนั้นหลอกให้กรอกรหัสผ่านผู้ดูแลระบบ ส่งผลให้มัลแวร์สามารถทำงานด้วยสิทธิ์ระดับสูงและเปิดช่องทางให้ผู้โจมตีเข้าถึงเครื่องได้[1]
พบว่า CloudSyncD สามารถเก็บข้อมูลพื้นฐานของเครื่อง เช่น รุ่นอุปกรณ์ ระบบปฏิบัติการ และชื่อผู้ใช้งาน และติดต่อกับเซิร์ฟเวอร์ของผู้โจมตีเพื่อรับคำสั่งหรือโปรแกรมเพิ่มเติมได้ โดยพบตัวอย่างที่สามารถทำงานได้ทั้งเครื่อง Mac ที่ใช้ชิป Apple Silicon และ Intel
1. รายละเอียดภัยคุกคาม CloudSyncD เป็นมัลแวร์ประเภท Backdoor ที่ถูกซ่อนอยู่ในโปรแกรมติดตั้ง Zoom ปลอม โดยใช้วิธีทางวิศวกรรมสังคมเพื่อหลอกให้ผู้ใช้งานเป็นผู้เปิดช่องทางให้มัลแวร์ทำงาน[2] รูปแบบการโจมตีมีดังนี้ 1.1 ผู้โจมตีเผยแพร่ไฟล์ติดตั้ง Zoom ปลอม ซึ่งมีลักษณะคล้ายโปรแกรมติดตั้งทั่วไป 1.2 โปรแกรมแนะนำให้ผู้ใช้งานเข้าไปที่การตั้งค่าความปลอดภัยของ macOS และกด “Open Anyway” เพื่อข้ามระบบป้องกันของเครื่อง 1.3 จากนั้นโปรแกรมจะแสดงหน้าต่างปลอมเพื่อขอรหัสผ่านผู้ดูแลระบบ เมื่อผู้ใช้งานกรอกรหัสผ่าน มัลแวร์จะนำไปใช้ภายในเครื่องเพื่อเปิดใช้งาน Backdoor ด้วยสิทธิ์สูง 1.4 เมื่อทำงานแล้ว CloudSyncD สามารถติดต่อกับเซิร์ฟเวอร์ของผู้โจมตีและส่งข้อมูลพื้นฐานของเครื่อง รวมถึงรับโปรแกรมเพิ่มเติมเพื่อดำเนินการบนเครื่องได้
2. ผลกระทบที่อาจเกิดขึ้น หากผู้ใช้งานติดตั้งโปรแกรมดังกล่าวและอนุญาตให้มัลแวร์ทำงาน อาจส่งผลดังนี้ 2.1 ผู้โจมตีสามารถเข้าถึงเครื่องจากระยะไกลโดยไม่ได้รับอนุญาต 2.2 ข้อมูลพื้นฐานของเครื่องและผู้ใช้งานอาจถูกส่งไปยังผู้โจมตี 2.3 ผู้โจมตีอาจส่งโปรแกรมเพิ่มเติมมายังเครื่องเพื่อดำเนินกิจกรรมอื่น 2.4 หากเครื่องเชื่อมต่อกับระบบหรือทรัพยากรของหน่วยงาน อาจเพิ่มความเสี่ยงต่อการโจมตีระบบอื่นภายในหน่วยงาน
3. ระบบที่ควรตรวจสอบ หน่วยงานควรตรวจสอบเครื่องที่ใช้ macOS โดยเฉพาะกรณีที่ – ติดตั้ง Zoom จากแหล่งที่ไม่เป็นทางการ – เคยกด “Open Anyway” เพื่อเปิดโปรแกรมที่ macOS แจ้งเตือน – เคยกรอกรหัสผ่านผู้ดูแลระบบให้กับโปรแกรมติดตั้งที่ไม่ทราบแหล่งที่มา
4. แนวทางการป้องกันและรับมือ 4.1 ดาวน์โหลด Zoom จากแหล่งที่เชื่อถือได้เท่านั้น และหลีกเลี่ยงไฟล์ติดตั้งจากลิงก์หรือเว็บไซต์ที่ไม่รู้จัก 4.2 ไม่ควรกด “Open Anyway” หากไม่มั่นใจในแหล่งที่มาของโปรแกรม 4.3 ไม่กรอกรหัสผ่านผู้ดูแลระบบให้กับโปรแกรมที่ไม่ทราบแหล่งที่มา หรือมีพฤติกรรมผิดปกติ 4.4 ตรวจสอบเครื่องที่อาจได้รับผลกระทบด้วยระบบ EDR/Antivirus หรือเครื่องมือบริหารจัดการอุปกรณ์ของหน่วยงาน 4.5 หากสงสัยว่าติดมัลแวร์ ให้ ตัดการเชื่อมต่อเครือข่ายทันที และประสานผู้ดูแลระบบเพื่อดำเนินการตรวจสอบ 4.6 หากมีการกรอกรหัสผ่านผู้ดูแลระบบให้กับโปรแกรมดังกล่าว ควรเปลี่ยนรหัสผ่านที่เกี่ยวข้องและตรวจสอบกิจกรรมของบัญชีเพิ่มเติม
แหล่งอ้างอิง [1] https://dg.th/bqtcfymiv9 [2] https://dg.th/lf17tomcgh
泰国国家计算机安全事件响应中心 (ThaiCERT) 一直在监测网络威胁形势,并发现有报告称 CloudSyncD 恶意软件正在传播。该恶意软件嵌入在 macOS 系统上的一个伪造的 Zoom 安装程序中。攻击者诱骗用户安装该程序,使其绕过 macOS 的安全机制,然后诱骗用户输入管理员密码,从而使恶意软件能够以提升的权限运行,并为攻击者访问计算机打开方便之门。[1]
经查,CloudSyncD能够收集设备型号、操作系统和用户名等基本机器信息,并与攻击者的服务器通信以获取其他命令或程序。示例表明,它既可以在使用Apple Silicon芯片的Mac电脑上运行,也可以在使用Intel芯片的Mac电脑上运行。
1. 威胁详情 CloudSyncD 是一种隐藏在伪装成 Zoom 安装程序中的后门恶意软件,它利用社会工程学手段诱骗用户打开后门以执行恶意软件。[2] 攻击模式如下:1.1 攻击者分发一个伪装成合法安装程序的 Zoom 安装程序。1.2 该程序提示用户进入 macOS 安全设置并点击“仍然打开”以绕过系统安全机制。1.3 然后,该程序会显示一个伪造的窗口,要求输入管理员密码。一旦输入密码,恶意软件就会在计算机上激活一个具有提升权限的后门。1.4 执行后,CloudSyncD 可以与攻击者的服务器通信并传输基本系统信息,还可以接收其他程序在计算机上运行。
2. 潜在影响:如果用户安装此类软件并允许恶意软件运行,可能会发生以下情况:2.1 攻击者可以获得对计算机的未经授权的远程访问权限。2.2 计算机和用户的基本信息可能会被传输给攻击者。2.3 攻击者可能会向计算机发送其他程序以执行其他活动。2.4 如果计算机连接到组织系统或资源,则可能会增加攻击组织内其他系统的风险。
3. 系统检查:组织应检查运行 macOS 的计算机,尤其是在以下情况下:– Zoom 是从非官方来源安装的。– 用户点击了“仍然打开”来打开 macOS 提示打开的程序。– 用户为来自未知来源的安装程序输入了管理员密码。
4. 预防和应对指南:4.1 仅从可信来源下载 Zoom,避免从未知链接或网站下载安装文件。4.2 如果您不确定程序的来源,请勿点击“仍然打开”。4.3 不要为来自未知来源或行为可疑的程序输入管理员密码。4.4 使用 EDR/防病毒软件或您所在机构的设备管理工具检查可能受影响的计算机。4.5 如果您怀疑感染了恶意软件,请立即断开网络连接并联系系统管理员进行调查。4.6 如果您已为此类程序输入管理员密码,请更改相关密码并进一步调查帐户活动。
参考文献 [1] https://dg.th/bqtcfymiv9 [2] https://dg.th/lf17tomcgh