🚨 แจ้งเตือน! พบช่องโหว่ใหม่ CVE-2026-115560 ใน PHP เสี่ยงถูกรันคำสั่งบนเว็บเซิร์ฟเวอร์ - Thailand Computer Emergency Response Team (ThaiCERT)🚨 紧急警报!PHP 中发现了一个新的漏洞 CVE-2026-115560,该漏洞可能允许攻击者在 Web 服务器上执行命令。 - 泰国计算机应急响应小组 (ThaiCERT)
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่ง
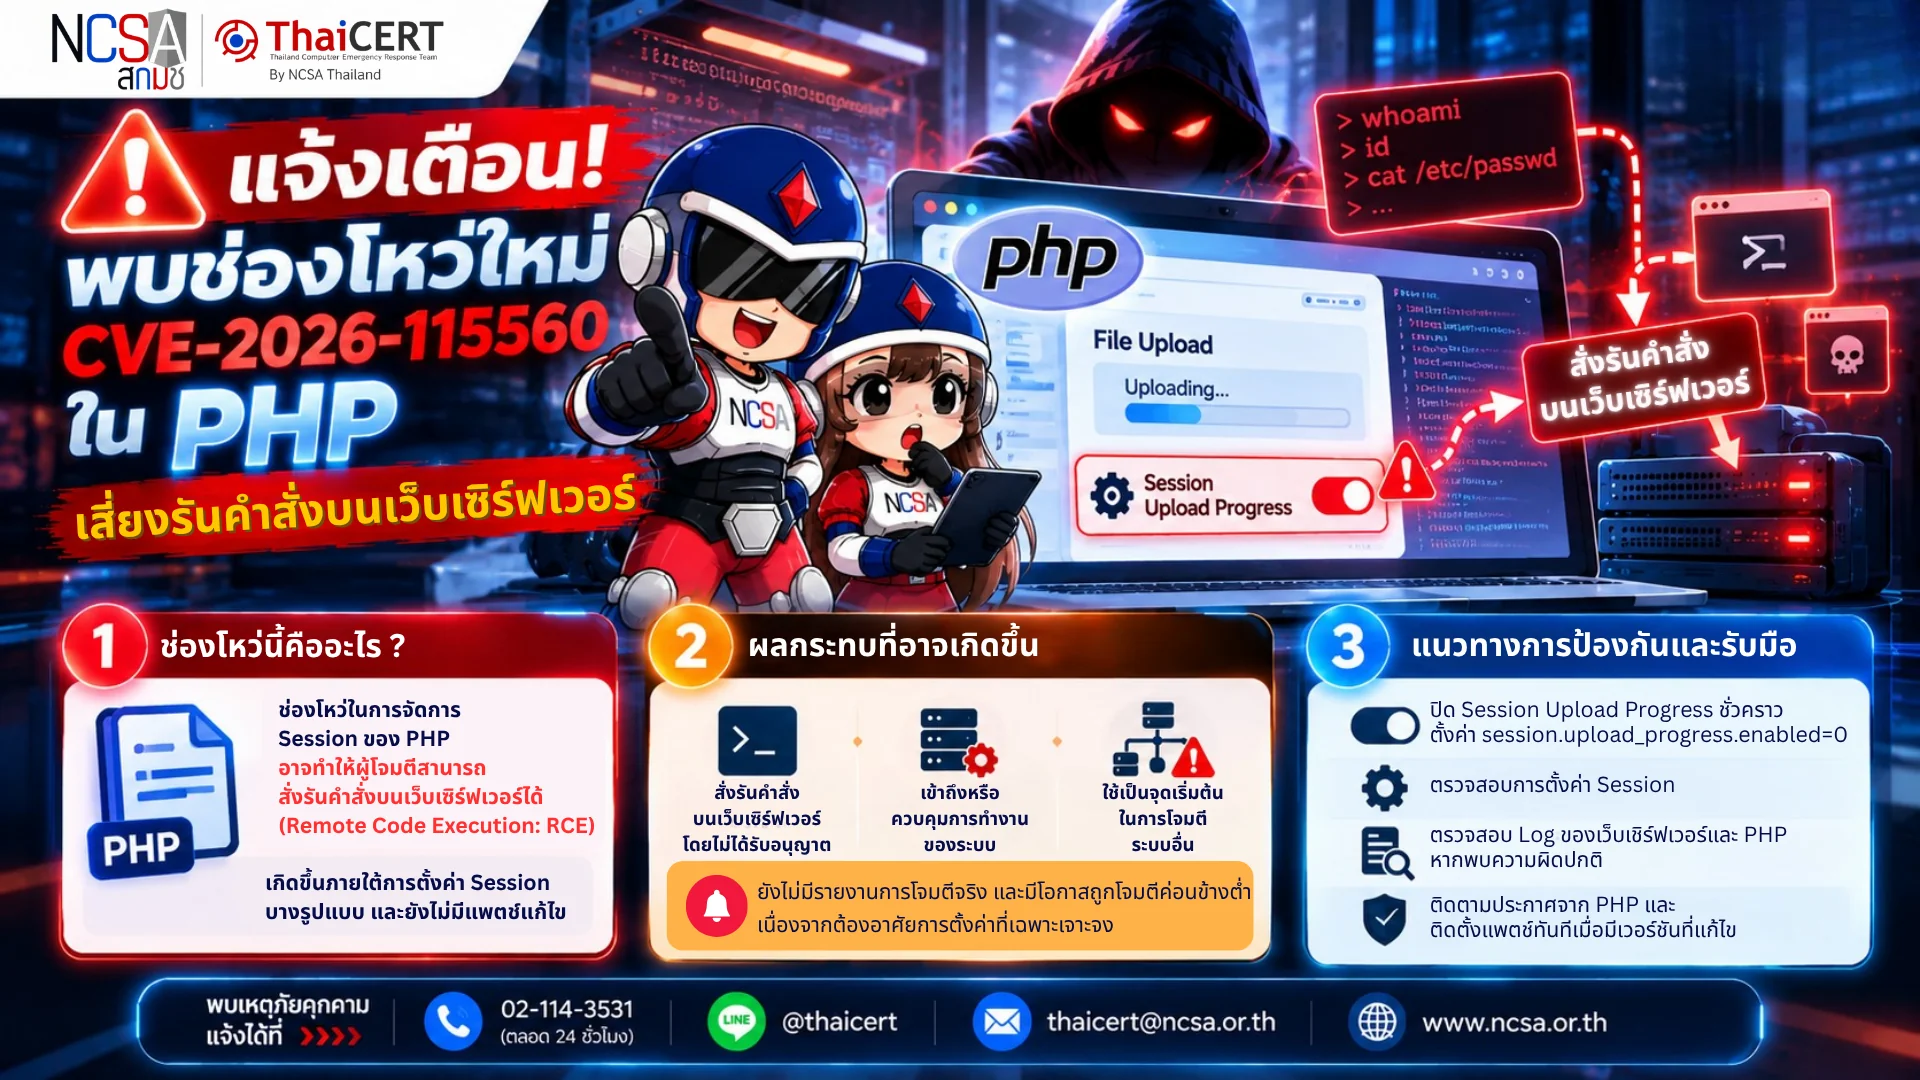
ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์แห่งชาติ (ThaiCERT) ได้ติดตามสถานการณ์ภัยคุกคามทางไซเบอร์ พบรายงาน ช่องโหว่ใหม่ CVE-2026-115560 ใน PHP ซึ่งอาจเปิดโอกาสให้ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์ได้ (Remote Code Execution: RCE) โดยช่องโหว่เกิดขึ้นภายใต้เงื่อนไขการตั้งค่า Session บางรูปแบบ และยังไม่มีแพตช์แก้ไข[1]
1. รายละเอียดช่องโหว่ CVE-2026-115560 เป็นช่องโหว่ที่เกี่ยวข้องกับการจัดการ Session ของ PHP และอาจนำไปสู่ Remote Code Execution (RCE) ทำให้ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต[2]
ช่องโหว่เกิดขึ้นเมื่อระบบมีการตั้งค่า Session ในรูปแบบเฉพาะ และยังเปิดใช้งาน Session Upload Progress อยู่ โดยยังไม่มีแพตช์แก้ไขในขณะนี้ PHP ระบุว่าจะเผยแพร่รายละเอียดฉบับเต็มและการแก้ไขพร้อม Bugfix Release รอบปกติครั้งถัดไป
2. ระบบที่ควรตรวจสอบ 2.1 ใช้งาน PHP สำหรับเว็บไซต์หรือ Web Application 2.2 เปิดใช้งาน Session Upload Progress 2.3 เปิดให้บริการผ่านอินเทอร์เน็ต 2.4 ใช้ PHP เวอร์ชันที่ยังไม่ได้รับการอัปเดตด้านความปลอดภัย
3. ผลกระทบที่อาจเกิดขึ้น 3.1 หากระบบเข้าข่ายเงื่อนไขของช่องโหว่ ผู้โจมตีสามารถสั่งรันคำสั่งบนเว็บเซิร์ฟเวอร์โดยไม่ได้รับอนุญาต 3.2 เข้าถึงหรือควบคุมการทำงานของระบบตามสิทธิ์ของ PHP 3.3 ใช้ระบบที่ถูกโจมตีเป็นจุดเริ่มต้นในการโจมตีระบบอื่น ทั้งนี้ ยังไม่พบรายงานการนำ CVE-2026-115560 ไปใช้โจมตีจริง และ PHP ประเมินว่าช่องโหว่มีโอกาสถูกโจมตีค่อนข้างต่ำ เนื่องจากต้องอาศัยการตั้งค่าที่เฉพาะเจาะจง
4. แนวทางการป้องกันและรับมือ 4.1 ปิด Session Upload Progress ชั่วคราว โดยตั้งค่า session.upload_progress.enabled=0 4.2 ตรวจสอบการตั้งค่า Session และหลีกเลี่ยงการเปลี่ยนแปลงการตั้งค่า Session ระหว่างการทำงาน หากไม่มีความจำเป็น 4.3 ติดตามการประกาศจาก PHP และ เร่งติดตั้งแพตช์ทันทีเมื่อมีเวอร์ชันที่แก้ไข CVE-2026-115560 4.4 ตรวจสอบ Log ของเว็บเซิร์ฟเวอร์และ PHP หากพบการทำงานหรือคำขอที่ผิดปกติ 4.5 หากพบหลักฐานการโจมตี ให้แยกระบบออกจากเครือข่ายและดำเนินการตรวจสอบเพิ่มเติม
📢 ThaiCERT เน้นย้ำให้หน่วยงานที่ใช้งาน PHP ตรวจสอบการตั้งค่า Session และปิด Session Upload Progress ชั่วคราว จนกว่าจะมีแพตช์สำหรับ CVE-2026-115560
แหล่งอ้างอิง [1] https://dg.th/cpmvhtw2un [2] https://dg.th/hijrkqac04
泰国国家计算机安全事件响应中心(ThaiCERT)一直在监测网络威胁形势,并发现 PHP 中存在一个新的漏洞 CVE-2026-115560,该漏洞可能允许攻击者在 Web 服务器上执行命令(远程代码执行:RCE)。该漏洞在特定的会话配置条件下会出现,目前尚无补丁可用。[1]
1. 漏洞详情 CVE-2026-115560 是一个与 PHP 会话处理相关的漏洞,可能导致远程代码执行 (RCE),允许攻击者在未经授权的情况下在 Web 服务器上执行命令。[2]
当系统具有特定的会话配置且启用了会话上传进度时,就会出现此漏洞。目前尚无补丁程序可以修复此问题。PHP 表示,完整的漏洞详情和修复程序将在下一个常规漏洞修复版本中发布。
2. 系统检查:2.1 网站或 Web 应用程序是否使用 PHP。2.2 是否启用会话上传进度。2.3 是否提供互联网访问。2.4 是否使用尚未收到安全更新的 PHP 版本。
3. 潜在影响 3.1 如果系统符合漏洞的判定标准,攻击者可以在未经授权的情况下在 Web 服务器上执行命令。3.2 基于 PHP 权限访问或控制系统操作。3.3 利用受感染的系统作为攻击其他系统的起点。然而,目前尚未有利用 CVE-2026-115560 进行实际攻击的报告,并且 PHP 认为由于需要特定的配置,该漏洞的利用潜力相对较低。
4. 预防和应对指南:4.1 暂时禁用会话上传进度,方法是设置 session.upload_progress.enabled=0。4.2 检查会话设置,除非必要,否则避免在运行期间更改它们。4.3 监控 PHP 公告,并在有针对 CVE-2026-115560 的补丁可用时立即安装。4.4 检查 Web 服务器和 PHP 日志中是否存在异常活动或请求。4.5 如果发现攻击迹象,请将系统与网络隔离并进行进一步调查。
📢 ThaiCERT 强调,使用 PHP 的组织应检查其会话设置,并暂时禁用会话上传进度,直到 CVE-2026-115560 的补丁可用为止。
参考文献 [1] https://dg.th/cpmvhtw2un [2] https://dg.th/hijrkqac04